Zusammengestellt von: Big Pliers
Am 3. November veröffentlichte Binance einen vorläufigen Untersuchungsbericht über den Sicherheitsvorfall vom 29. Oktober, in dem der vollständige Ablauf des Angriffs und der Infiltrationsweg der dahinterstehenden Angreifer offengelegt wurden. Der Bericht zeigt, dass die Angreifer nach und nach die Kontrolle über die Geräte mehrerer Mitarbeiter erlangten – durch gefälschte Bewerbungsgespräche, Malware und kompromittierte interne KI-Tools – und schließlich Wallet-Signaturberechtigungen erlangten und den EIP-7702-Autorisierungsmechanismus nutzten, um den normalen Auszahlungsprozess zu umgehen und Vermögenswerte zu transferieren.
Der Vorfall betraf Vermögenswerte in Höhe von insgesamt etwa 6,34 Milliarden US-Dollar. Zum Zeitpunkt der Veröffentlichung des Berichts waren bereits etwa 2,85 Milliarden US-Dollar an Vermögenswerten eingefroren oder abgefangen worden, und 98 % der betroffenen Token-Vermögenswerte waren wieder aufgefüllt worden. Binance erklärte, dass die entsprechenden Verluste von der Plattform getragen werden, und dass mit dem Wiederaufbau der betroffenen Systeme, der Stärkung der Sicherheitsvorkehrungen und der Beauftragung eines unabhängigen Dritten mit einer weiteren Überprüfung begonnen wurde. Der Bericht wies außerdem darauf hin, dass die neuesten Informationen des Federal Bureau of Investigation zeigen, dass Nordkorea für diesen Vorfall verantwortlich ist.
Im Folgenden der vollständige Text:
Am 29. Oktober 2026 erlitt Binance einen schwerwiegenden und äußerst komplexen Sicherheitsvorfall. Dieser Vorfall hätte nicht geschehen dürfen, und wir entschuldigen uns aufrichtig für die Besorgnis, die Betriebsstörungen und die Unsicherheit, die er für Nutzer, Partner und die gesamte Branche verursacht hat.
Der Schutz der Nutzer ist stets unsere oberste Verantwortung. Die finanziellen Verluste durch die bei diesem Vorfall entwendeten Gelder werden von Binance getragen und nicht an die Nutzer weitergegeben. Wir haben mehr als 100 % des Verlustbetrags zurückgestellt, um die Verluste zu decken. Bis zum 31. Oktober 2026 waren 98 % der betroffenen Token-Vermögenswerte wieder aufgefüllt, und die Nutzer können dies über die Proof-of-Reserves-Seite überprüfen. Für den Teil der weniger liquiden Vermögenswerte, der noch nicht wieder aufgefüllt wurde, befinden wir uns im Beschaffungsprozess.
Der Gesamtbetrag der von diesem Vorfall betroffenen digitalen Vermögenswerte belief sich auf etwa 6,34 Milliarden US-Dollar. Zum Zeitpunkt der Veröffentlichung dieses Berichts waren bereits etwa 2,85 Milliarden US-Dollar an digitalen Vermögenswerten eingefroren oder abgefangen; der genaue Betrag muss noch weiter überprüft werden und kann durch Marktpreisschwankungen beeinflusst werden.
Wir haben sofort Maßnahmen ergriffen, um die Auswirkungen des Vorfalls einzudämmen und die Sicherheit der betroffenen Systeme zu stärken. Alle bestätigten Eintrittspunkte, die von den Angreifern ausgenutzt wurden, wurden geschlossen, und die am Angriffspfad beteiligten Systeme wurden ebenfalls neu aufgebaut oder ersetzt. Darüber hinaus haben wir die Gerätekontrollmaßnahmen weiter verschärft, die Risikokontrollen für Wallet-Dienste gestärkt und die KI-basierten Erkennungsfähigkeiten für anomales Verhalten erweitert.
Dieser Bericht ist ein vorläufiger Untersuchungsbericht, der die uns derzeit bekannte Situation und die abgeschlossenen Sicherheitsverbesserungen abdeckt. Die Untersuchung dauert noch an, und die relevanten Ergebnisse werden auch einer weiteren unabhängigen Überprüfung unterzogen. Um zu verhindern, dass böswillige Angreifer die relevanten Informationen zur Planung von Angriffen nutzen, bleiben einige technische Details vertraulich. Wir beauftragen ein unabhängiges Sicherheitsunternehmen mit einer weiteren Überprüfung.
Die neuesten vom Federal Bureau of Investigation (FBI) veröffentlichten Informationen zeigen, dass die Demokratische Volksrepublik Korea (DVRK) für diesen Vorfall verantwortlich ist.
Wir haben uns entschieden, diesen vorläufigen Bericht zu veröffentlichen, weil das Sicherheitsniveau nur dann kontinuierlich verbessert werden kann, wenn die gesamte Branche gemeinsam aus den Lehren lernt.
Was am 29. Oktober geschah
Der Angriff entfaltete sich schnell über mehrere Netzwerke hinweg.
Die Angreifer nutzten unbefugten Zugriff auf den internen Wallet-Signaturdienst, um Transaktionen außerhalb des normalen Auszahlungsprozesses zu initiieren.
Zwischen 20:05 und 20:09 UTC überwiesen fünf der Hot Wallets von Binance 233,46 Millionen XRP an von den Angreifern kontrollierte Adressen.
Anschließend überwiesen die auf den Netzwerken Solana und Optimism eingesetzten Hot Wallets von Binance etwa 970.500 SOL bzw. 44,2 Millionen OP an von den Angreifern kontrollierte Adressen.
Danach erhielt Binance einen internen Alarm über eine große Vermögensübertragung und leitete sofort eine Untersuchung ein.
Eine der Hot Wallets von Binance überwies daraufhin 18.270 BTC an eine von den Angreifern kontrollierte Adresse.
Anschließend nutzten die Angreifer den Signaturdienst, um den Ethereum-EIP-7702-Autorisierungsmechanismus weiter zu missbrauchen.
EIP-7702 ermöglicht es einem Konto, einem Smart Contract teilweise Ausführungsbefugnis zu delegieren, ohne den privaten Schlüssel preiszugeben. Bei diesem Vorfall nutzten die Angreifer diesen Mechanismus, um einem von ihnen kontrollierten Smart Contract teilweise Ausführungsbefugnis über eine der Hot Wallets von Binance zu erteilen.
Binance leitete sofort mehrere Notfallmaßnahmen ein, darunter die Aussetzung von Auszahlungen, um weitere Mittelabflüsse zu begrenzen, die Koordinierung mit Partnern zur Einfrierung betroffener Token und Maßnahmen zur Widerrufung unbefugter Berechtigungen. Durch diese Maßnahmen wurden insgesamt 2,85 Milliarden US-Dollar an Vermögenswerten eingefroren.
Die bloße Aussetzung von Auszahlungen reichte jedoch nicht aus, um alle unbefugten Vermögensübertragungen zu stoppen. Die bösartige EIP-7702-Autorisierung existierte bereits on-chain und funktionierte unabhängig von der normalen Auszahlungsinfrastruktur von Binance.
Die Angreifer übermittelten insgesamt 50 signierte Transaktionen und errichteten bösartige Delegationsautorisierungen durch Manipulation der Konto-Nonce (Transaktionssequenznummer). Nachdem diese Autorisierungen errichtet waren, konnten die Angreifer die normale Auszahlungsinfrastruktur von Binance umgehen und weiterhin Vermögenswerte übertragen. Binance musste zusätzliche Transaktionen initiieren, um diese On-Chain-Autorisierungen zu widerrufen.
Der gesamte Prozess der Vermögenswertkontrolle war zudem mit weiteren technischen Komplexitäten verbunden. Da die beteiligten Hot Wallets Multi-Party-Computation-Technologie (MPC) verwendeten, gab es keinen einzelnen privaten Schlüssel, der direkt zur sofortigen Widerrufung der bösartigen EIP-7702-Autorisierung hätte verwendet werden können. Zu diesem Zweck musste das Team einen speziellen Widerrufsprozess eigens entwickeln und ausführen, was ebenfalls zusätzliche Zeit erforderte.
Darüber hinaus machen die Aussetzung von Auszahlungen und die Abschaltung von Hot-Wallet-Diensten bestehende On-Chain-Autorisierungen nicht automatisch ungültig.
Diese Herausforderungen verlängerten die Zeit, die erforderlich war, um unbefugte Vermögensübertragungen vollständig unter Kontrolle zu bringen. Wir überprüfen den Notfallreaktionsprozess, die Abdeckung der Signaturrichtlinien und die Kontrollmaßnahmen für Hot Wallets im Zusammenhang mit diesem Vorfall und suchen nach Möglichkeiten, die Geschwindigkeit der künftigen Bedrohungsreaktion weiter zu verbessern.
Die letzte unbefugte Übertragung betrug 2.961,9 ETH und wurde schließlich um 23:56 UTC on-chain bestätigt. Diese Transaktion war zuvor übertragen worden und befand sich in einem ausstehenden Zustand, bevor sie schließlich bestätigt wurde. Seitdem wurden keine weiteren unbefugten Übertragungen beobachtet.
Am 30. Oktober 2026 um 00:10 UTC führte Binance über die Hot Wallet Binance14 eine neue Autorisierungstransaktion an die Nulladresse aus und löschte damit den EIP-7702-Delegationscode.
Vorbereitungsprozess des Angriffs
Die derzeitige Untersuchung zeigt, dass es sich bei diesem Vorfall um eine komplexe mehrstufige Angriffsoperation handelte, nicht um ein einzelnes isoliertes Eindringen und auch nicht um einen einfachen Phishing-Angriff.
Die Angreifer setzten eine Kombination mehrerer technischer Mittel ein, darunter Social-Engineering-Angriffe über gefälschte Bewerbungsgespräche, die Induzierung von Malware-Downloads, die Nutzung kompromittierter interner KI-Tools, die Kompromittierung von Endgeräten von Mitarbeitern und den Einsatz fortgeschrittener Transaktionsautorisierungstechniken.
Juni 2026 — Supply-Chain-Angriff. Ingenieur A aus dem Wallet-DevOps-Team suchte über eine Suchmaschine nach einem beliebten KI-Programmierwerkzeug, lud ein manipuliertes Homebrew-Installationspaket herunter und versuchte, das betreffende Werkzeug über dieses Paket zu installieren. Das Sicherheitsteam von Binance erkannte die Anomalie, tauschte das Gerät proaktiv aus und rotierte alle zugehörigen Anmeldedaten. Die Rolleninformationen von Ingenieur A und Informationen über relevante Kollegen im Wallet-Infrastrukturteam waren jedoch bereits an die Angreifer gelangt.
Im gesamten Jahr 2026 — kontinuierliche Cyberangriffe. Seit 2026 hat das Sicherheitsteam von Binance 57 mutmaßliche Cyberbedrohungsvorfälle im Zusammenhang mit Nordkorea erkannt und blockiert. Diese Angriffe spiegeln wider, dass staatlich unterstützte Angreifer weiterhin die Kryptowährungsbranche ins Visier nehmen. Zu den relevanten Angriffsmethoden gehören gefälschte Bewerbungsgespräche, als beliebte Entwicklungswerkzeuge getarnte Malware, manipulierte Softwarepakete und Browser-Erweiterungen, gefälschte Videokonferenzanwendungen und Social-Engineering-Angriffe, die darauf abzielen, Anmeldedaten zu stehlen oder Fernzugriffs-Malware zu installieren.
September — Social-Engineering-Angriff. Softwareingenieur B erhielt über eine legitime Jobplattform Kontaktinformationen von einer Person, die sich als Projektleiter ausgab. Das Profil von Ingenieur B auf der Plattform erwähnte seine Erfahrung bei Binance. Die andere Partei arrangierte eine erste Interviewrunde, die von einem Personalvertreter geleitet wurde, gefolgt von einer zweiten Interviewrunde mit einer Person, die sich als CEO eines fiktiven Unternehmens ausgab.
In der ersten Interviewrunde führte die Person, die sich als HR-Vertreter ausgab, ein Echtzeit-Videointerview mit Softwareingenieur B durch. Um Vertrauen aufzubauen, teilte die interviewende Person mit Ingenieur B auch ihre Social-Media-Konten, einschließlich persönlicher Fotos und Videos, die die interviewende Person auf der Plattform veröffentlicht hatte. Diese Taktik war raffinierter und täuschender als die zuvor beobachteten Social-Engineering-Angriffsmethoden.
Die zweite Interviewrunde wurde über eine beliebte soziale Chat-Anwendung durchgeführt. Gegen Ende des Interviews wurde Ingenieur B gebeten, eine Datei namens „assignment“ auf dem Arbeitscomputer herunterzuladen, die ein Repository mit bösartigem Code enthielt. Der bösartige Code im Repository wurde während der Installation automatisch ausgeführt und löste eine Reihe unbefugter Vorgänge aus.
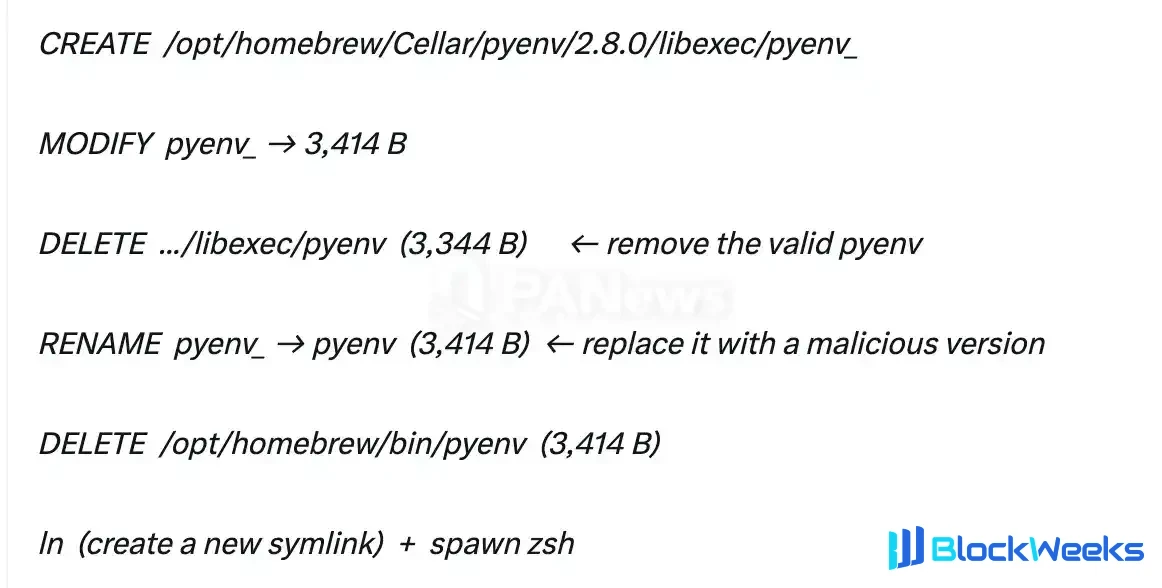
Die Malware verwendete ausgefeilte Code-Obfuskation und Techniken zur Umgehung der Erkennung, darunter das Ersetzen einer legitimen Komponente eines Entwicklungswerkzeugs durch eine bösartige Version, um Befehle auszuführen und eine Kommunikation mit externen, von den Angreifern kontrollierten Servern aufzubauen. Zum damaligen Zeitpunkt konnten die Endpoint-Sicherheitsschutzwerkzeuge diese Zero-Day-(0-Day-)Malware nicht erkennen. Die Angreifer ergriffen zudem Maßnahmen, um bösartige Aktivitäten zu verbergen und relevante Spuren zu verwischen, was die Schwierigkeit der Erkennung und der nachfolgenden Untersuchung weiter erhöhte.
Das Skript umging die Sicherheitserkennung durch Code-Obfuskationstechniken und führte speziell die folgenden Vorgänge aus:

20. Oktober — Interne KI-Werkzeuge als Angriffssprungbrett nutzen. Der Angreifer nutzte den kompromittierten Computer von Ingenieur B, um über die internen KI-Werkzeuge von Binance weiterhin die Kontrolle über die Geräte von Wallet-DevOps-Ingenieur A und einem weiteren Wallet-Software-Ingenieur C zu erlangen. Der Angreifer entdeckte schnell, dass der Computer von Wallet-DevOps-Ingenieur A ein Token mit Container-Bereitstellungsrechten enthielt.
29. Oktober — Eindringen in Wallet-Signierungsvorgänge. Zwischen 17:15 und 19:56 Uhr am 29. Oktober meldete sich der Angreifer am Computer von Software-Ingenieur C an, verwendete die von Wallet-DevOps-Ingenieur A gestohlenen Anmeldedaten, um einen Container bereitzustellen, und löste ein bösartiges Skript aus, wodurch letztlich dieser Angriff gestartet wurde.
Ergriffene Maßnahmen
Mit Stand vom 3. November 2026 haben wir die folgenden Maßnahmen ergriffen:
Das betroffene Wallet-System in einer vollständig neuen Umgebung neu aufgebaut.
Die betroffenen internen KI-Werkzeuge und ihre Zugriffskontrollsysteme neu aufgebaut.
Die betroffenen Geräte ersetzt.
Die mit den betroffenen Ingenieuren verbundenen Anmeldedaten und Token widerrufen.
Erweiterte Sicherheitsscans aller Mitarbeitergeräte abgeschlossen.
Die KI-basierten Fähigkeiten zur Erkennung von Verhaltensanomalien verbessert.
Die Risikokontrollmaßnahmen für Wallet-Dienste gestärkt.
Mit Strafverfolgungsbehörden, Blockchain-Intelligence-Unternehmen und Branchenpartnern zusammengearbeitet, um die betroffenen Vermögenswerte zu verfolgen und einzufrieren.
Da die Untersuchung andauert, werden wir die relevanten Sicherheitsmaßnahmen weiter stärken. Einige der von uns umgesetzten und umsetzenden Sicherheitsmaßnahmen werden vertraulich bleiben, um zu verhindern, dass bösartige Angreifer die relevanten Informationen nutzen, um unsere Sicherheitsschutzsysteme zu untergraben.
Folgemaßnahmen
Wir treiben unverzüglich die folgenden Arbeiten voran:
- Durchführung einer unabhängigen Cybersicherheitsprüfung
Wir beauftragen unabhängige Cybersicherheitsexperten von Drittanbietern mit einer umfassenden Prüfung dieses Vorfalls, der Verifizierung der bestehenden Untersuchungsergebnisse und der Vorlage weiterer Empfehlungen zur Sicherheitsverbesserung. Der Umfang der Prüfung und die endgültigen Ergebnisse werden die Grundlage für unsere nachfolgenden Behebungsarbeiten bilden.
- Erhöhung der Investitionen in KI-Sicherheit und proaktive Verteidigung
Wir werden die Investitionen in Bereiche wie KI-gesteuerte Bedrohungserkennung, Endpoint-Schutz, Sicherheit der Entwicklungsumgebung und Überwachung von Verhaltensanomalien erhöhen.
- Einrichtung eines Sicherheitsforschungsfonds und Förderung der Branchenzusammenarbeit
Wir arbeiten mit führenden KI-Unternehmen, Branchenteilnehmern und Sicherheitsfirmen zusammen und planen die Einrichtung eines Sicherheitsforschungsfonds sowie die Durchführung spezialisierter Forschungs- und Branchenkooperationsprojekte rund um KI-Sicherheit in Blockchain-Umgebungen.
Da die Untersuchung weitere Fortschritte macht, werden wir der Öffentlichkeit weiterhin proaktiv relevante Informationen offenlegen.