
Autor: Gu Yu, ChainCatcher
Wenn in den vergangenen Jahren die größte Angst der Kryptoindustrie ein Fehler in einem Blockchain-Smart-Contract war, dann sollten sich Projektteams heute vielleicht eher darüber Sorgen machen: Ein Mitarbeiter nimmt an einem scheinbar normalen Online-Interview oder Partnermeeting teil und hat dabei unsichere Software heruntergeladen.
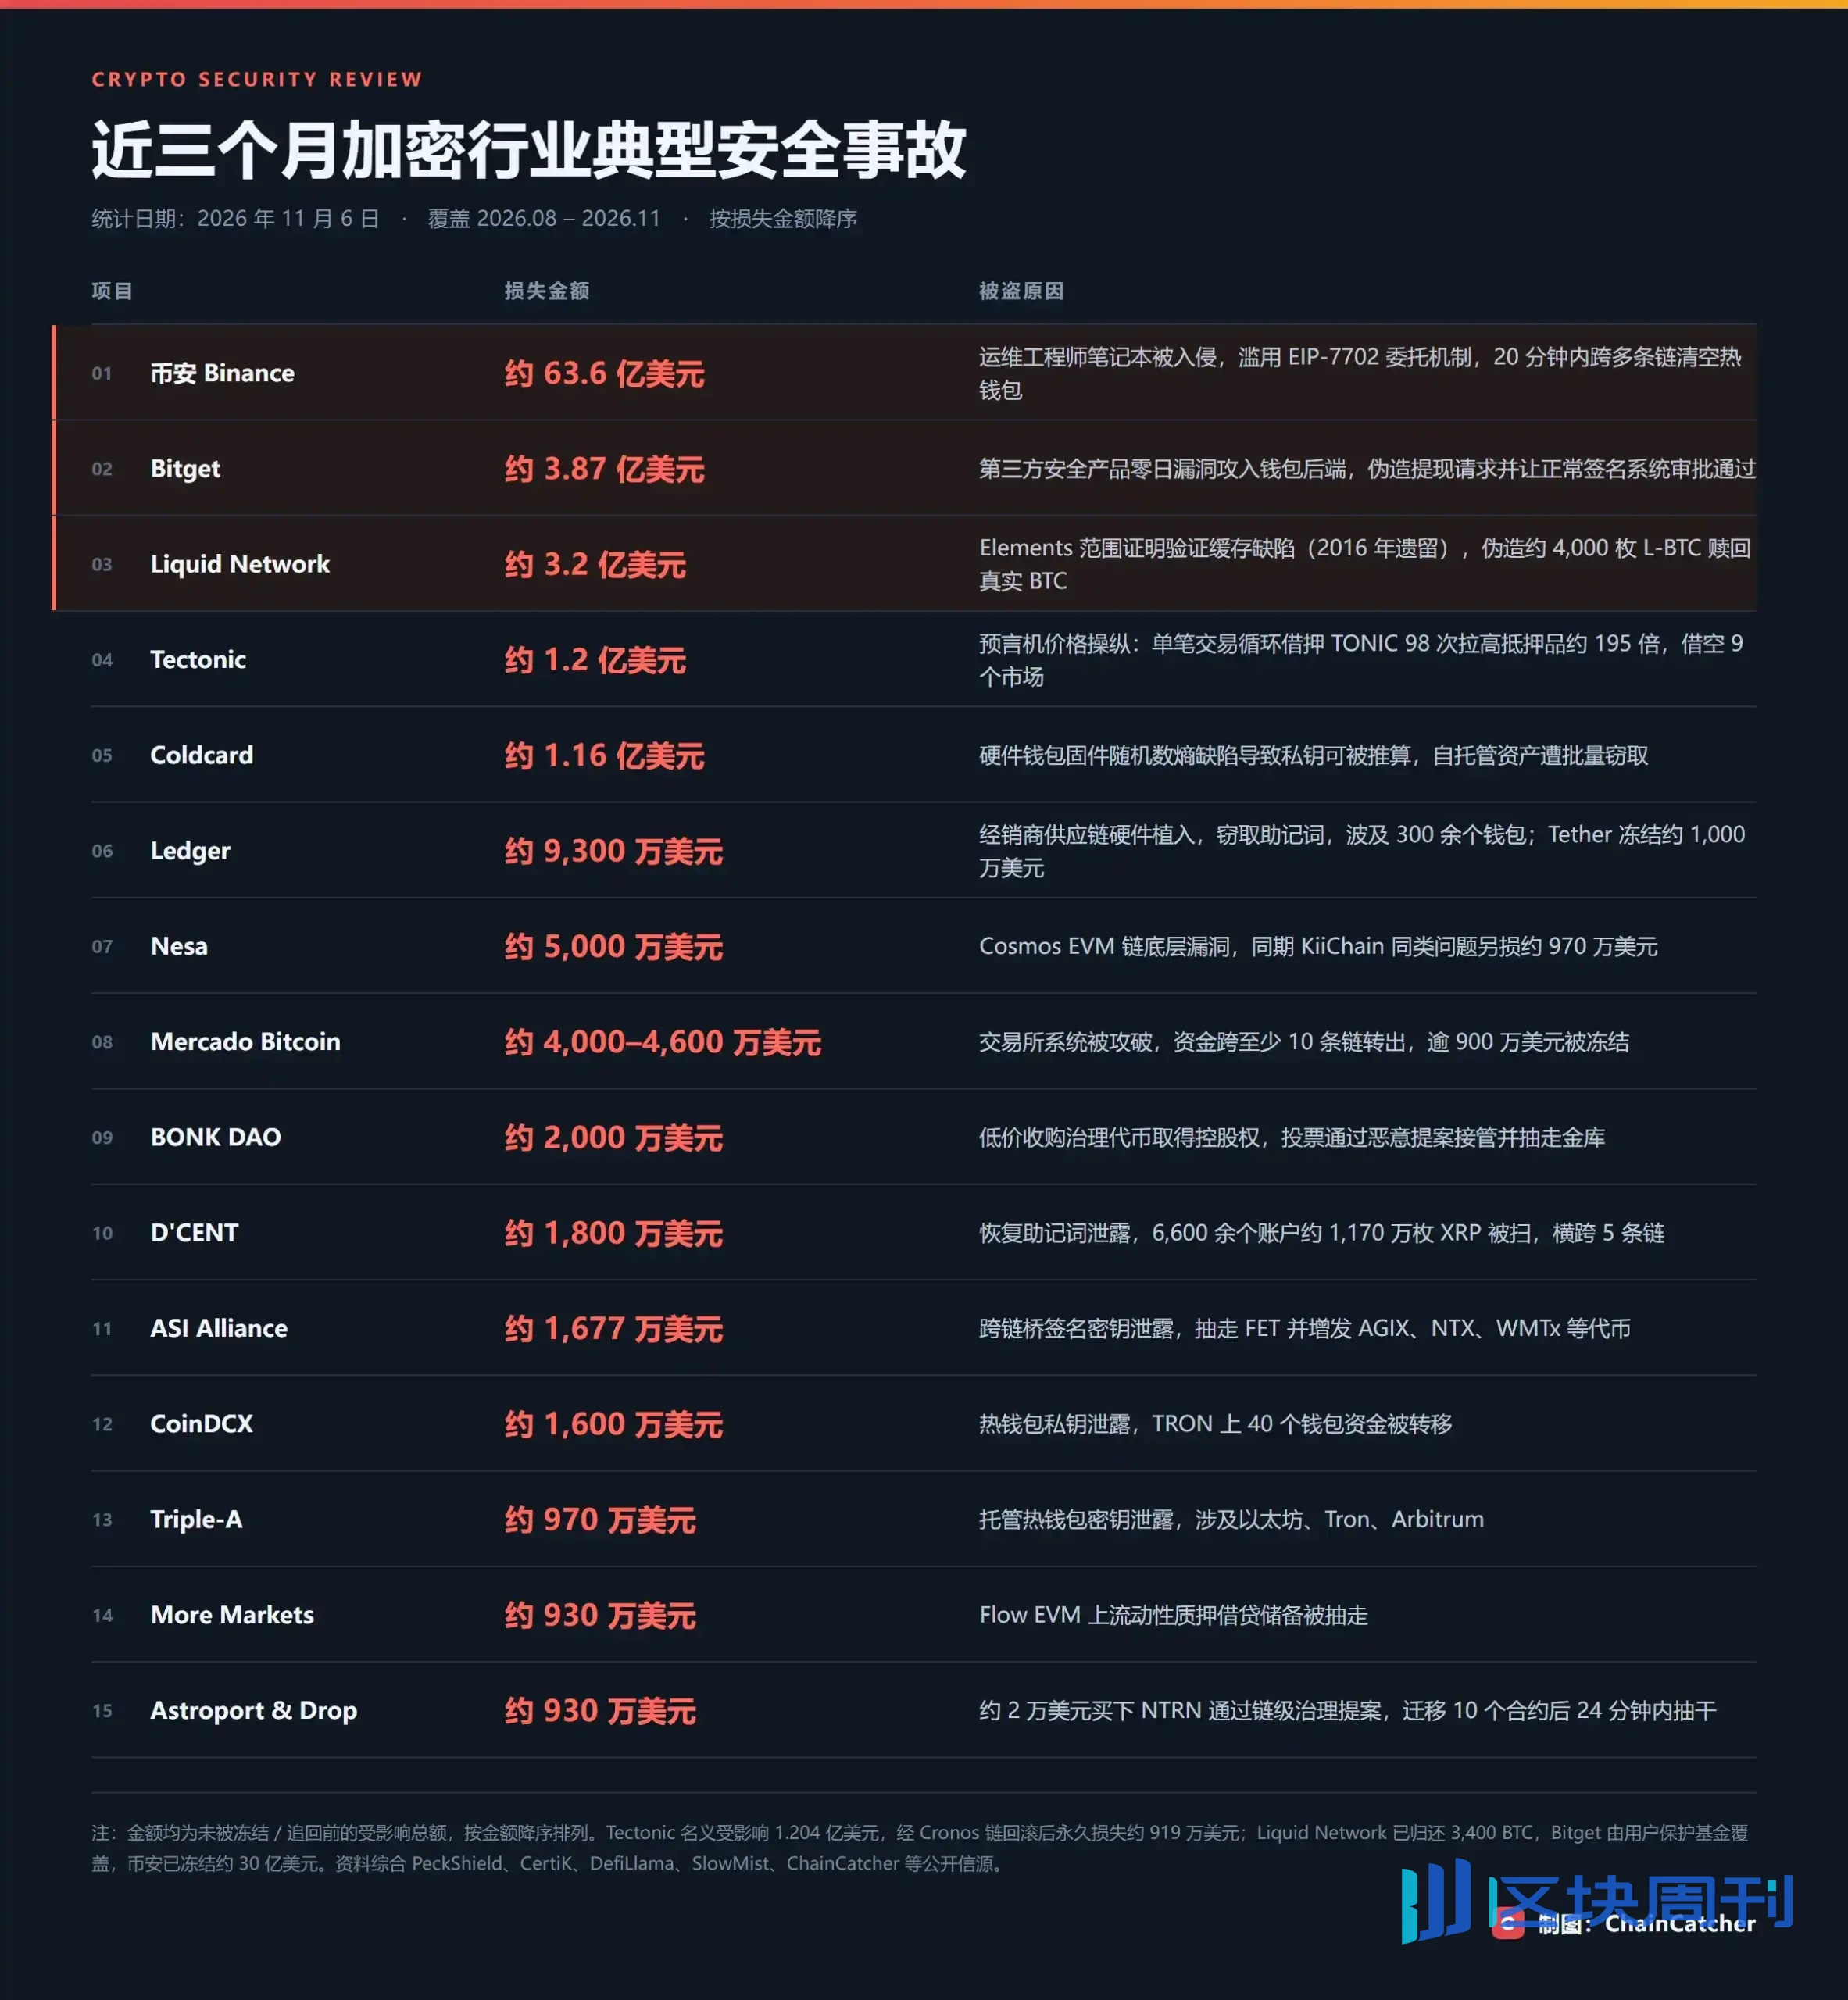
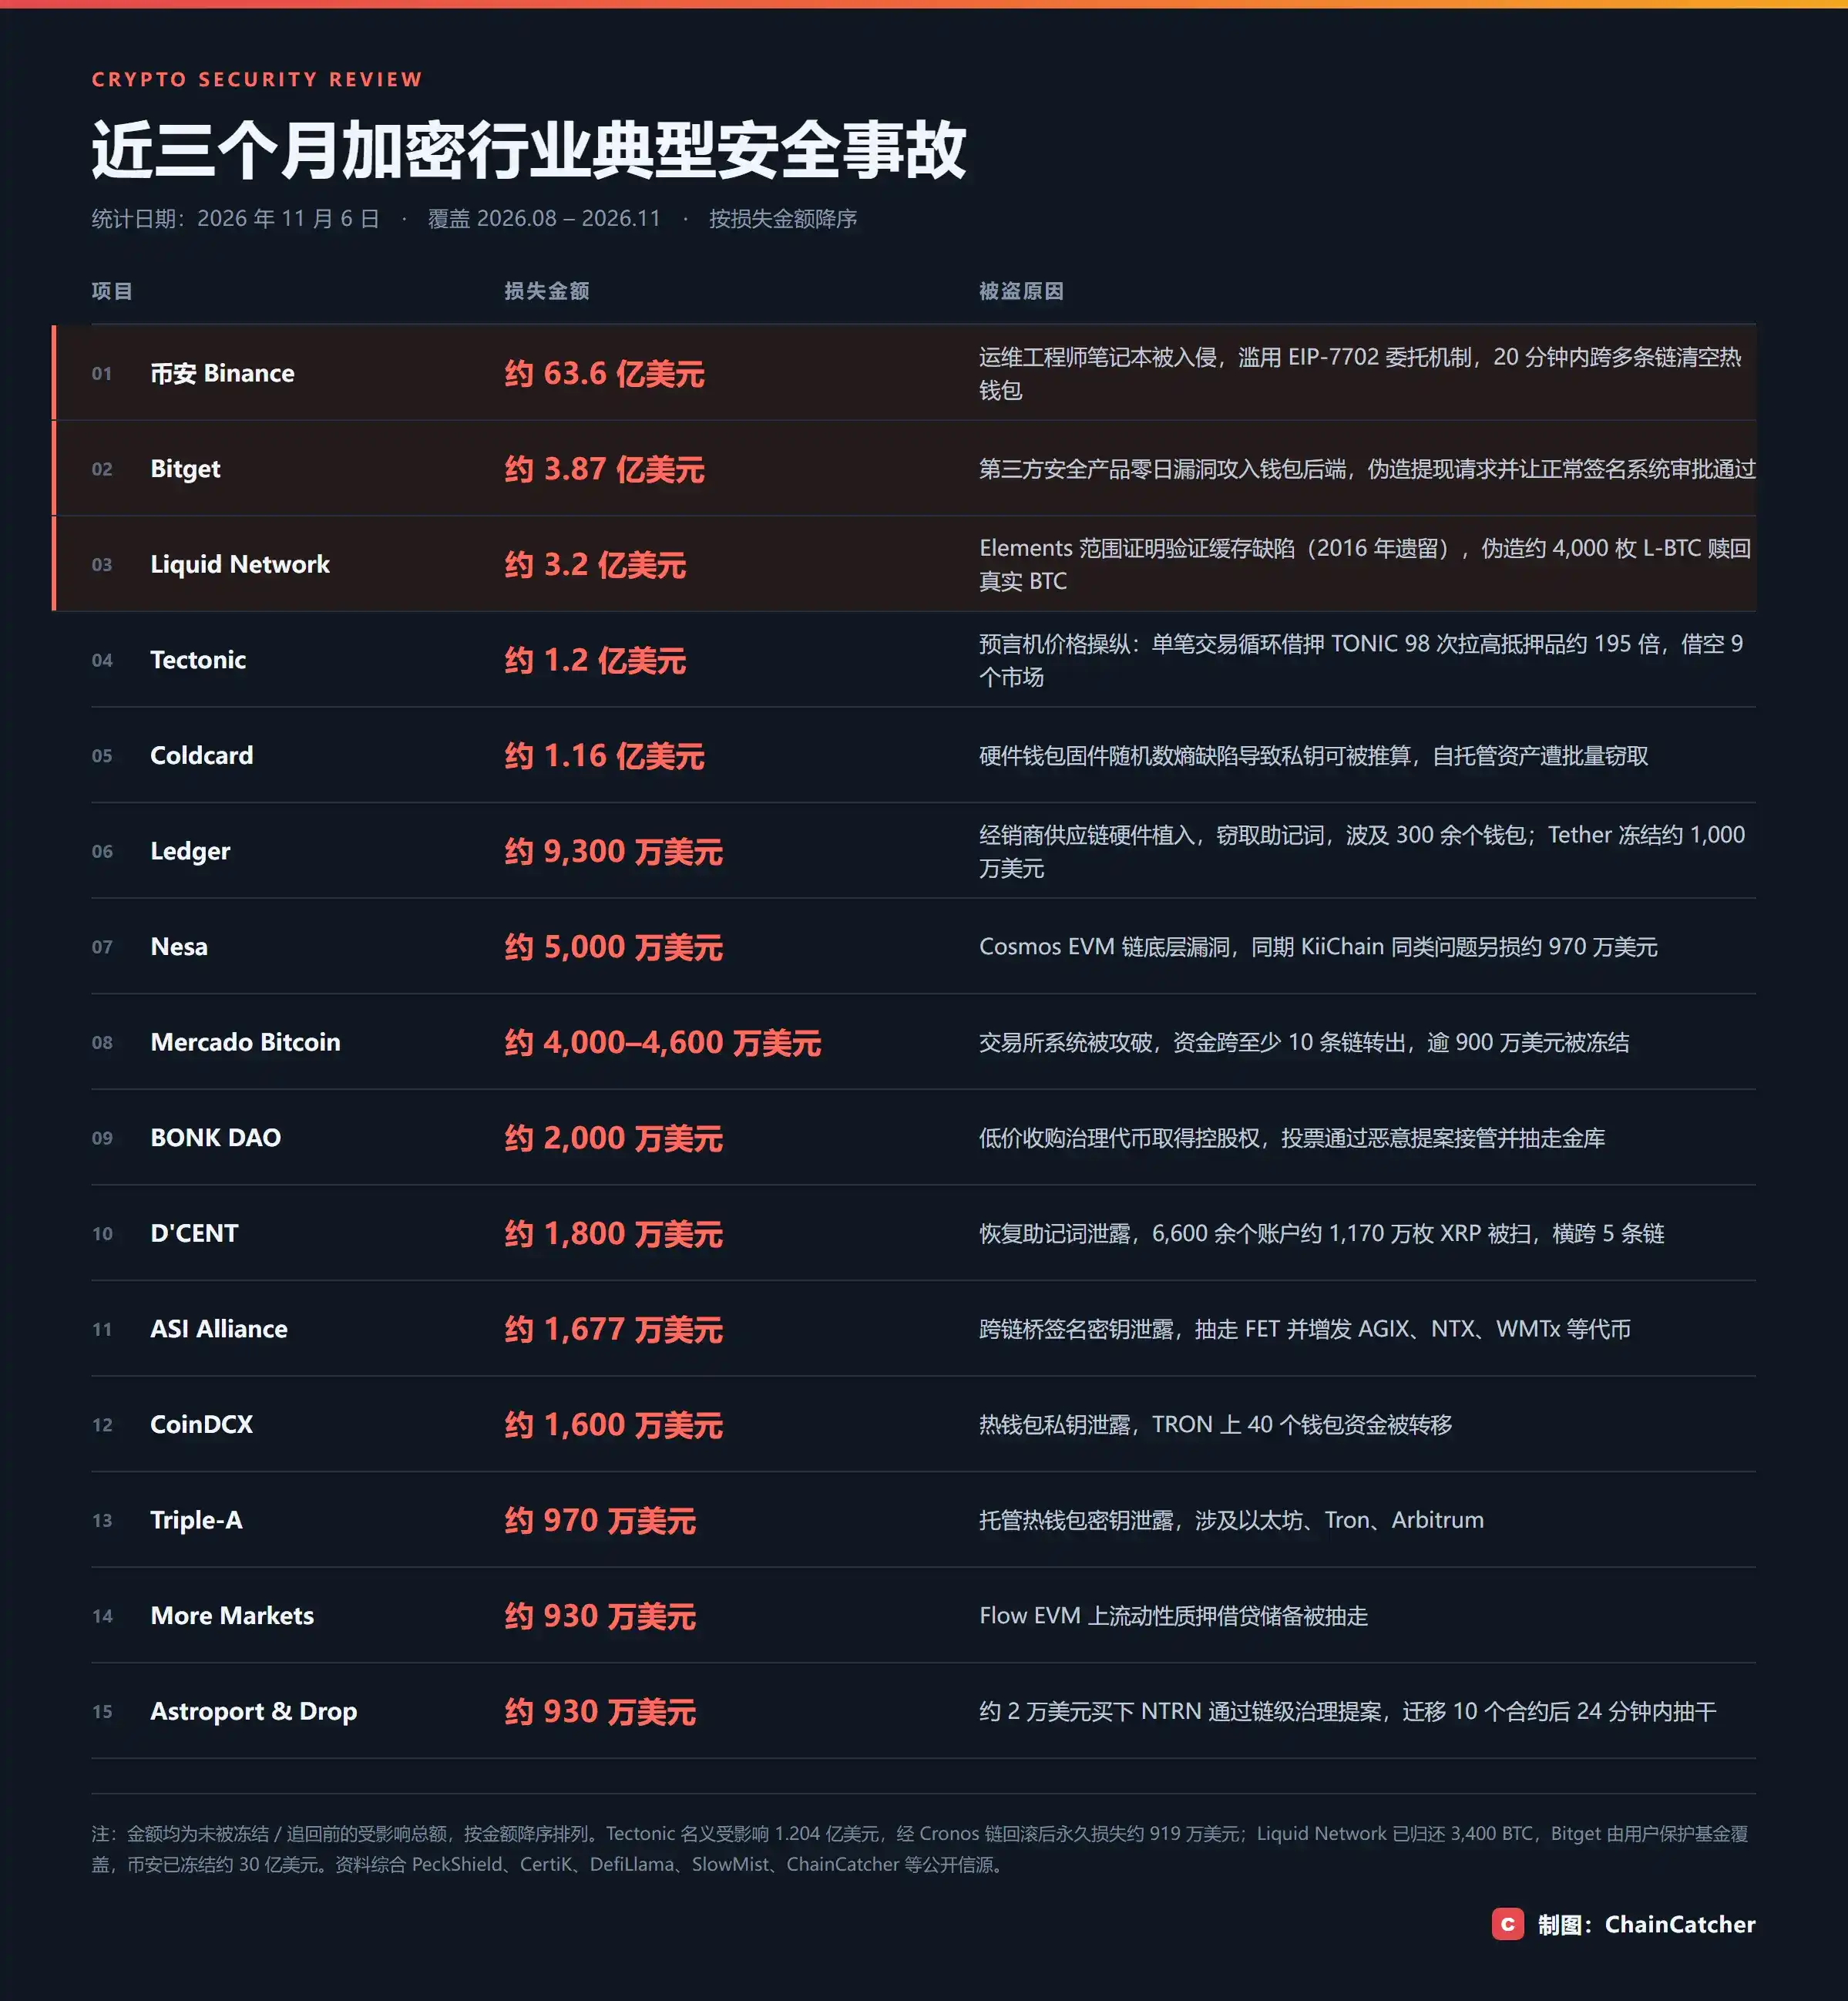
Am 29. Oktober erlitt Binance, die weltweit größte Kryptowährungsbörse, einen beispiellosen Sicherheitsvorfall. Durch eine mehrstufige Infiltration erlangten die Angreifer schließlich die Kontrolle über das interne Wallet-Signatursystem der Börse und beeinträchtigten digitale Vermögenswerte im Wert von etwa 6,34 Milliarden US-Dollar.
Dieser Angriff war kein traditioneller Smart-Contract-Exploit. Laut dem am 3. November veröffentlichten vorläufigen Untersuchungsbericht von Binance hatten die Angreifer zuvor gefälschte Rekrutierungsinterviews, Malware, kompromittierte Mitarbeitergeräte und interne KI-Tools genutzt, um schrittweise Zugang zu Kernsystemen zu erlangen.
Bemerkenswerter ist, dass dies kein Einzelfall ist.
Im September erlitt Bitget einen Sicherheitsvorfall von etwa 387,5 Millionen US-Dollar, bei dem Angreifer in die Backend-Systeme kritischer Wallet-Infrastruktur eindrangen und Autorisierungskontrollen umgingen, um Vermögenstransfers abzuschließen; im Oktober wurden Hardware-Wallets, die aus einigen der südostasiatischen Vertriebskanäle von Ledger stammten, mit schädlichen Komponenten implantiert, was zum Diebstahl von Nutzervermögen führte; und in der ersten Hälfte dieses Jahres erlitten Projekte wie Kelp DAO und Drift Protocol ebenfalls Angriffe in Höhe von Hunderten Millionen US-Dollar.
Von Smart Contracts bis zu zentralisierten Börsen, von Mitarbeitercomputern bis zur Lieferkette von Hardware-Wallets – die Kryptoindustrie scheint einer Sicherheitsbelagerung gegenüberzustehen, die die gesamte Industriekette abdeckt.
I. Die kostspieligsten Schwachstellen liegen nicht mehr im Code
In den ersten etwa zehn Jahren seit der Geburt der Kryptoindustrie sprach die Kryptoindustrie, wenn sie über „Sicherheit“ sprach, die meiste Zeit über „ob On-Chain-Smart-Contracts Schwachstellen haben“, was das Fundament der Blockchain-Technologie betrifft, aber heute kommen die meisten Angriffe und Zerstörungen von außerhalb der Smart Contracts..
Im Halbjahresbericht von CertiK war die Kategorie mit den größten Verlusten Wallet-Eindringlinge: 33 Fälle, 444 Millionen US-Dollar, durchschnittlich mehr als 13 Millionen US-Dollar pro Fall. Phishing belegte den zweiten Platz, mit 63 Fällen und 366 Millionen US-Dollar. Obwohl Code-Schwachstellen 204 Mal auftraten, machten sie nur 11,5 % der Verluste aus.
„Was mich am meisten beunruhigt, ist nicht die Gesamtsumme, sondern die Form der Verluste.“ CertiK-Mitbegründer und CEO Gu Ronghui sagte in einem Interview mit Forbes, dass fast die Hälfte der Verluste in der ersten Hälfte auf zwei Vorfälle konzentriert war, Kelp DAO und Drift Protocol, insgesamt etwa 577 Millionen US-Dollar, „und beide resultierten aus operativen und infrastrukturellen Ausfällen, nicht aus traditionellen Code-Schwachstellen.“
Seine Erklärung war sehr direkt: „Im Vergleich zum Finden von Schwachstellen im Code bietet der Angriff auf Schlüsselverwaltung, Multi-Signatur-Governance und operative Infrastruktur eine viel höhere Rendite.“
Dieser Weg wurde in diesem Monat immer wieder demonstriert. Ledgers Problem war nicht der Chip, sondern die Distributoren – die Geräte wurden implantiert, bevor sie in die Hände der Nutzer gelangten; Ngraves Problem war nicht die Wallet, sondern der Push-Benachrichtigungsanbieter, der gehijackt wurde, gefolgt von Phishing; Polymarkets Problem war nicht sein eigenes System, sondern ein Skript eines britischen Website-Performance-Monitoring-Anbieters; Bloom Tradings Problem war eine Remote-Code-Execution-Schwachstelle in einem Drittanbieter-Modul; am 31. Oktober wurden die Domains von mindestens 12 bis 15 DeFi-Websites im selben DNS-Hijacking durch gefälschte Seiten ersetzt.
Governance ist keine Ausnahme. X100 verlor 4,85 Millionen US-Dollar durch einen Flash-Loan in Kombination mit einer Governance-Übernahme; Hifi Finance verlor etwa 1 Million US-Dollar, nachdem eine von Tornado Cash finanzierte Adresse einen bösartigen Vorschlag einreichte; der Governance-Angriff auf Yapeswap war noch einfacher – das Quorum wurde auf null gesetzt.
Die Daten zeigen, in welche Richtung sich die Angriffsmuster verschieben: Ari Redbord, Leiter für globale Politik bei TRM Labs, wies darauf hin, dass Angriffe auf Infrastruktur und Schlüssel nur 15 % aller Vorfälle ausmachen, aber 76 % der Verluste verursachen.
Doch beunruhigender als die Frage „wo das Geld verloren ging“ ist, was nach dem Verlust geschieht. Bei den meisten Projekten geht nach einem Angriff das Vertrauen der Nutzer und des Marktes unwiederbringlich verloren, und selbst etablierte, bekannte Projekte sind keine Ausnahme.
Im vergangenen November verlor Balancer 128 Millionen Dollar in weniger als einer halben Stunde aufgrund eines Rundungsfehlers in seinem v2 Composable Stable Pool, wobei sechs Chains betroffen waren. Im August dieses Jahres kündigte dieses etablierte Protokoll, das einst 7 Milliarden Dollar verwaltete, eine schrittweise Stilllegung an. Das Team räumte in einem offenen Brief ein, dass sie fast ein Jahr nach der Schwachstelle deren Auswirkungen auf die anschließenden Adoptionsraten immer noch unterschätzten: Jede nachfolgende Partnerschaftsdiskussion musste mit der Erklärung dieser Schwachstelle beginnen, was zu längeren Entscheidungszyklen und kleineren Partnerschaftsumfängen führte.
Die Kosten einer Schwachstelle sind nie nur der gestohlene Betrag. Daraus folgt die Frage: Wenn die Kosten so klar sind, warum ist die Verteidigungslinie nicht mit ihnen gewachsen?
II. Die Technologie schreitet voran, aber die Angriffe laufen schneller
Eine so ernste Lage drängt unweigerlich zu tieferem Nachdenken: Während die Technologie voranschreitet, sollte die Kryptoindustrie doch immer sicherer werden – warum wird sie stattdessen immer unsicherer?
KI ist dabei der bemerkenswerteste Faktor. Im vergangenen Jahr war die Entwicklung der KI geradezu sprunghaft, verschiedene Modelle blühten auf, und während unzählige Krypto-Unternehmen KI in ihre täglichen Arbeitsabläufe integrierten, sind Hackergruppen noch geschickter im Umgang mit KI geworden.
In einer Bewertung vom 29. Oktober erklärte Microsoft, dass von den acht nordkoreanischen Hackergruppen, die es verfolgt, drei bereits KI in ihre täglichen Operationen integriert haben und vier weitere ihre Nutzung rasch ausweiten. Sie verwenden generative Modelle, um massenhaft Recruiting-Firmen zu fälschen, Interview-Skripte anzupassen und sogar direkt bei der Schwachstellensuche zu helfen.
SlowMist-Gründer Cos erwähnte einen Fall: Moonwell wurde für 1,78 Millionen Dollar gehackt, und der problematische Code trug die Kennzeichnung „Co-Authored-By: Claude Opus 4.6“ – von KI generiert und direkt in die Produktionsumgebung übernommen.
Der Sicherheitsforscher Stacy Muur sagte unverblümt: „Krypto-Sicherheit ist völlig im Arsch“, und „wir geraten in einen ziemlich ernsten Cybersicherheits-Wettrüstungswettlauf“; der Bankless-Mitbegründer Ryan Sean Adams warnte, KI verleihe Hackern „dunkle Superkräfte“, und „wir haben nicht mehr viel Zeit“. CZ sagte ebenfalls: „Die KI-Industrie hat es noch nicht geschafft, Verteidigungsfähigkeiten vor Angriffsfähigkeiten an den Start zu bringen“, und die Branche könne nur „KI gegen KI einsetzen“.
Ein noch moderneres Risiko sind Agents. Gu Ronghuis Einschätzung lautet: „Ein KI-Agent mit Wallet-Zugriffsberechtigungen ist im Wesentlichen ein neuer Typ von Inhaber hochprivilegierter Schlüssel. Der Unterschied besteht darin, dass sein Entscheidungsprozess durch externe Eingaben manipuliert werden kann, und während Menschen diese Anomalien möglicherweise bemerken würden, kann ein Agent ohne ausreichende Sicherheitsbeschränkungen sie möglicherweise nicht erkennen.“ CertiK verzeichnete ein frühes Beispiel: Im Juni wurde der bekannte Arbitrage-Bot JaredFromSubway durch einen von Angreifern eingesetzten gefälschten Arbitrage-Pool dazu verleitet, automatisch einen bösartigen Vertrag zu genehmigen, und verlor etwa 7,5 Millionen Dollar.
Doch alles der KI zuzuschreiben, würde die andere Hälfte der Antwort verfehlen. Die strukturelle Unzulänglichkeit der Sicherheitsinvestitionen der Branche ist ebenfalls einer der Kernfaktoren. Krypto-Projekte legen im Allgemeinen mehr Wert auf Marketing als auf Sicherheit, Audit-Berichte werden nach On-Chain-Upgrades oft schnell ungültig, und die bequeme Prüflogik „Audit prüfen, TVL prüfen, APY vergleichen“ ist vollständig zusammengebrochen.
Die Beobachtung von Dragonfly-Partner Haseeb Qureshi bietet eine andere Perspektive: DeFi-Diebstähle im Jahr 2026 summieren sich annualisiert auf etwa 1,89 Milliarden Dollar, weniger als 2025, wobei die Zahl der Angriffe zunimmt, aber die Größe einzelner Angriffe schneller sinkt – Angreifer verlagern sich stärker auf kleine Protokolle und aufgegebene Projekte, weil große Protokolle bereits eine weitergehende Härtung abgeschlossen haben. Dies zeigt gerade, dass die Bedrohung nicht kleiner geworden ist, sondern dass die Verteidigungsressourcen höchst ungleich verteilt sind: Führende Institutionen haben das Kapital, Verteidigungslinien aufzubauen, während Long-Tail-Projekte nackt laufen.
Die Ungleichheit der Verteidigungsressourcen ist nur eine Seite; die Gegner auf der anderen Seite operieren überhaupt nicht nach der Kostenstruktur von Startups – nämlich nordkoreanische Hacker, die in Form einer Staatsmaschine agieren.
Laut Chainalysis-Statistiken stahlen mit Nordkorea verbundene Hacker im Jahr 2025 etwa 2,02 Milliarden Dollar, wobei sich die kumulierten Diebstähle über die Jahre auf etwa 6,75 Milliarden Dollar belaufen. Dies ist keine zusammengewürfelte Gruppe, sondern ein operatives System mit einem Staatsbudget, Geduld und einer in Monaten gemessenen Planung – ein Bericht eines UN-Expertengremiums verknüpft Krypto-Diebstahl ausdrücklich mit der Finanzierung der Entwicklung ballistischer Raketen und Atomwaffen Nordkoreas. Wenn die Angreifer staatliche Akteure und die Verteidiger Startups sind, hat sich die Natur dieses Krieges bereits verändert.
Darüber hinaus schaffen neue Standards auch neue Angriffsflächen. Im Fall Binance nutzten die Angreifer den EIP-7702-Account-Abstraction-Autorisierungsmechanismus aus, um Hot Wallets dazu zu bringen, die Ausführungslogik an bösartige Verträge zu delegieren – mit jedem Schritt, den die Innovation vorankommt, erweitert sich die Angriffsfläche um einen weiteren Ring.
Es gibt immer mehr Stellen, an denen die Verteidigungslinie geflickt werden muss, und das Zeitfenster für das Flicken ergibt sich oft erst, nachdem etwas schiefgegangen ist.
III. Die Branche überdenkt „Sicherheit“
Der vorläufige Untersuchungsbericht von Binance vom 3. November wusch die eigene schmutzige Wäsche in der Öffentlichkeit und beschrieb detailliert die konkreten Methoden, mit denen die Hacker Social-Engineering-Angriffe durchführten. Der Bericht offenbarte zudem, dass das Sicherheitsteam von Binance seit 2026 57 mutmaßlich nordkoreabezogene Cyberbedrohungen erkannt und blockiert hat, wobei die Taktiken von gefälschter Stellenrekrutierung und als beliebte Entwicklertools getarnter Malware bis hin zu manipulierten Softwarepaketen und gefälschten Videokonferenzanwendungen reichten.
Die Branchendiskussion verlagerte sich schnell von „wer es getan hat“ zu einer anderen Frage: Nachdem ein Mitarbeiter getäuscht und ein Computer kompromittiert wurde, welche anderen Verteidigungslinien können verhindern, dass sich die Verluste ausbreiten. Dieselbe Frage gilt für andere Fälle dieses Monats – den Wiederverkäufer von Ledger, die Drittanbieter-Skripte von Polymarket und die Reihe von DNS-Hijackings am 31. Oktober – keiner ihrer Einstiegspunkte lag in ihren eigenen Systemen.
Der CoinEx-Gründer Yang Haipo kategorisierte es als drei vermeidbare Fehler: Entwicklungs- und Betriebsumgebungen nicht ausreichend isoliert, Produktionsbetrieb ohne eine zweite Verifizierungsebene und signierende Parteien, die keine unabhängige Verifizierung durchführen. Seine schärfste Bemerkung war, dass, wenn alle Parteien einfach den vorgelagerten Anfragen vertrauen, „selbst eine Multi-Signatur-Architektur sich möglicherweise nicht anders verhalten wird als eine Single-Signatur“ – diese Maßnahmen erfordern keine komplexe Technologie; was fehlt, ist Disziplin. Der AltLayer-Gründer YQ kam zu einem ähnlichen Urteil: Solche Angriffe haben die Abdeckung von Smart-Contract-Audits überschritten, und Verteidiger müssen den vollständigen Arbeitsablauf zwischen Mitarbeiter-Endpunkten, internen Tools und Produktionsclustern verstehen.
Doch die Vorfälle auf „ein paar einfache Fehler“ zu reduzieren, ist ebenso gefährlich. Der SlowMist-Gründer Cosine erinnerte daran, dass man erst nach tatsächlich erlittenen Angriffen sehen kann, wie Informationsbeschaffung, Malware-Evasion, Ausnutzung der Vertrauenskette, laterale Vergiftung und Umgehung der Risikokontrolle kombiniert werden – dies ist ein APT-Prozess; „scheinbar grobe Methoden können bei richtiger Zielperson und richtigem Arbeitsszenario dennoch schwerwiegende Folgen haben.“ Der BitsLab-Mitbegründer Luis war direkter: Ein Sperrbildschirm kann bereits auf einem Gerät implantierte Hintergrund-Malware nicht aufhalten, die Kostenasymmetrie zwischen Angriff und Verteidigung ist von Natur aus krass, und KI wird diese Asymmetrie weiter verstärken.
Die beiden Lager stimmen tatsächlich in der Schlussfolgerung überein: Sicherheit ist nicht mehr etwas, das ein Auditbericht vor dem Start liefern kann. Gu Ronghui sagte, die Branche stehe heute nicht vor der Frage „wie man verhindert, dass eine einzelne Schwachstelle ausgenutzt wird“, sondern vor einem Schutzsystem, das den gesamten Lebenszyklus von Vermögenswerten abdeckt, sodass selbst bei Kompromittierung eines Glieds die Verluste lokal begrenzt bleiben. Yu Jianing wies darauf hin, dass ein Managementmodell, das auf Audits vor dem Deployment zentriert ist, bereits schwer anpassbar sei, und dass kontinuierliche Bewertung, Echtzeitüberwachung und Notfallreaktion in eine normalisierte Governance integriert werden müssten.
Eine Ebene weiter außen liegt der einzige Teil dieser Runde von Vorfällen, der als gute Nachricht bezeichnet werden kann. Am 31. Oktober schrieb das FBI den Angriff der nordkoreanischen TraderTraitor-Operation zu und veröffentlichte gemeinsam mit dem Secret Service und der Criminal Investigation Division des IRS Hunderte beteiligter Adressen, mit der Aufforderung an THORChain-Node-Betreiber, Instant-Exchange-Plattformen, DeFi-Protokolle und Blockchain-Analyseunternehmen, relevante Transaktionen zu blockieren; Emittenten wie Tether und Circle froren insgesamt etwa 3 Milliarden US-Dollar ein. Als eine Börse in Schwierigkeiten geriet, wurden die Clearing- und Emissionsglieder der gesamten Branche innerhalb von Dutzenden Stunden mobilisiert.
Doch Zusammenarbeit verändert die Verteilung nach Verlusten, nicht die Wahrscheinlichkeit, dass Verluste eintreten. CertiK-Statistiken zeigen, dass im ersten Halbjahr branchenweit eingefrorene oder zurückgegebene Gelder 115 Millionen US-Dollar betrugen, was 8,8 % der 1,316 Milliarden US-Dollar Verluste entspricht; die Wiederherstellungsquote von Binance war diesmal erstaunlich hoch, weil hauptsächlich Stablecoins gestohlen wurden, während bei Bitcoin und Ethereum, die keinen Emittenten haben, die Angreifer noch etwa 2,4 Milliarden US-Dollar halten.
Fazit
Von Smart-Contract-Schwachstellen zu kompromittierten Mitarbeitergeräten, von Eindringlingen bei Drittanbietern zu KI-unterstützter Penetration, von Governance-Angriffen zur langfristigen Positionierung nordkoreanischer Hackerorganisationen – die Krypto-Branche durchläuft einen tiefgreifenden Wandel der Angriffsmuster.
KI senkt die Kosten der Angriffsvorbereitung weiter, professionelle Angriffsorganisationen steigern kontinuierlich Umfang und Beharrlichkeit der Angriffe, und die seit Langem unzureichenden Sicherheitsinvestitionen von Projektteams schaffen diesen Angriffen noch mehr Möglichkeiten.
Die Auszahlungen eines Projekts können rechtzeitig ausgesetzt werden, eine anomale Transaktion kann von einem Stablecoin-Emittenten eingefroren werden, oder ein Angriff kann lediglich zu einem Datenleck bei Nutzern und zur Kompromittierung interner Systemberechtigungen führen. Doch all diese Ereignisse bedeuten, dass nahezu alle Krypto-Projekte die Kontrolle über ihre Sicherheitsgrenzen verloren haben.
Die Blockchain kann garantieren, dass Transaktionsaufzeichnungen manipulationssicher sind, aber sie kann nicht garantieren, dass die Person, die eine Transaktion initiiert, nicht getäuscht wurde, noch dass der Schlüssel, der die Transaktion signiert, nicht gestohlen wurde. Wenn Angreifer beginnen, den Code zu umgehen und direkt Menschen und Organisationen anzugreifen, muss die Krypto-Branche neu verstehen, was echte Sicherheit ist.
Wenn die wichtigste Innovation der Krypto-Branche im vergangenen Jahrzehnt der Aufbau eines Werttransfersystems war, das kein Vertrauen in Dritte erfordert, dann muss die Branche im nächsten Jahrzehnt eine andere Frage beantworten: Wie lassen sich die Vermögenswerte und das Vertrauen der Nutzer in einer Umgebung, die voller nicht vertrauenswürdiger Teilnehmer ist, wirklich schützen?