
El incidente del ataque a la cadena de suministro de Ledger continúa escalando. Todos los casos divulgados de monedas robadas involucran al distribuidor CryptoBilis, y este canal ha dejado de vender carteras de hardware. Ledger afirma que sus propios sistemas y canales de venta directa no se han visto afectados, pero la comunidad ha descubierto más distribuidores potencialmente riesgosos (más de 20, distribuidos en plataformas como Lazada), y han aparecido casos de dispositivos anómalos en Asia, Sudamérica, Europa y otras regiones.
Características del ataque: Investigadores de seguridad encontraron componentes de hardware implantados sin autorización dentro de los dispositivos, y algunas versiones pueden ocultarse detrás de la pantalla; también se ha reportado que el modelo de gama alta Ledger Stax tiene un módulo de comunicación adicional (Nordic nRF9151) y presuntos cables de antena. El fundador de SlowMist, Cos, dijo que los atacantes pueden ser llamados expertos en "hacking de hardware".
Respuesta de Ledger: Cooperando con las autoridades policiales en la investigación, aconsejando a los usuarios no inicializar dispositivos sin usar; los dispositivos que ya han sido configurados deben transferir sus activos a nuevos dispositivos y generar una frase mnemónica completamente nueva, mientras se refuerzan los controles de distribución y los procesos anti-manipulación, exigiendo a los distribuidores comprar solo a través de canales autorizados.
Respuesta de la industria: OneKey terminó la autorización de CryptoBilis y suspendió nuevos distribuidores; SafePal enfatizó múltiples mecanismos de verificación (autenticidad del dispositivo, estado de activación, sellos de manipulación evidente); Trezor eliminó a CryptoBilis y advirtió contra el desmontaje de dispositivos por cuenta propia; Tangem se centró en explicar el diseño integrado del chip de seguridad (las claves privadas no se pueden exportar, el firmware no se puede modificar); imKey declaró que no se vio afectado pero verificará los canales.
Advertencia central: El impacto del incidente supera con creces el robo de monedas en sí, sacudiendo la base de la confianza de los usuarios en la "línea de defensa de seguridad" de las carteras de hardware. Los consumidores deben comprar solo en canales oficiales y verificar la autenticidad del dispositivo antes de usarlo; los fabricantes necesitan reconstruir la confianza con investigaciones transparentes y medidas verificables de control de la cadena de suministro, de lo contrario el consenso de seguridad del que depende la supervivencia de la industria enfrentará una prueba a largo plazo.
Autor: Nancy, PANews
El incidente del ataque a la cadena de suministro de Ledger continúa escalando. A medida que se exponen más casos de dispositivos anómalos y salen a la luz distribuidores potencialmente riesgosos, esta tormenta de seguridad desencadenada por los canales de distribución de terceros no deja de expandirse. Aunque Ledger afirma que sus propios sistemas y canales de venta directa no se han visto afectados, el incidente ha empujado el problema de la seguridad de la cadena de suministro de las carteras de hardware al primer plano.
Lo que es más alarmante que el propio incidente de robo de monedas es que la confianza de los usuarios está vacilando. Las carteras de hardware, alguna vez consideradas una línea de defensa importante para salvaguardar los activos cripto, ahora enfrentan una prueba de estrés de confianza. Esta crisis pone a prueba no solo la reputación de la marca Ledger, sino también la base de confianza en seguridad de la que depende la supervivencia de toda la industria de carteras de hardware.
El misterio del ataque a la cadena de suministro de Ledger se amplía, el personal de seguridad admite que los atacantes son altamente capacitados
A medida que salen a la luz más muestras anómalas y canales potencialmente riesgosos, el alcance del impacto de la crisis de seguridad de la cadena de suministro de Ledger atrae cada vez más atención.
El 11 de octubre, el analista cripto Darkfost publicó que, después de que se expusiera el incidente de seguridad relacionado con CryptoBilis, otros distribuidores potencialmente riesgosos, incluidos algunos comerciantes de la plataforma Lazada, aparecieron en las discusiones de la comunidad. Por ahora, Ledger aún no puede confirmar si CryptoBilis es el único canal de ventas involucrado en el riesgo. Considerando que algunos distribuidores están relacionados en la distribución regional, Darkfost cree que no se puede descartar por completo la posibilidad de que las cadenas de suministro de múltiples canales hayan sido comprometidas al mismo tiempo.
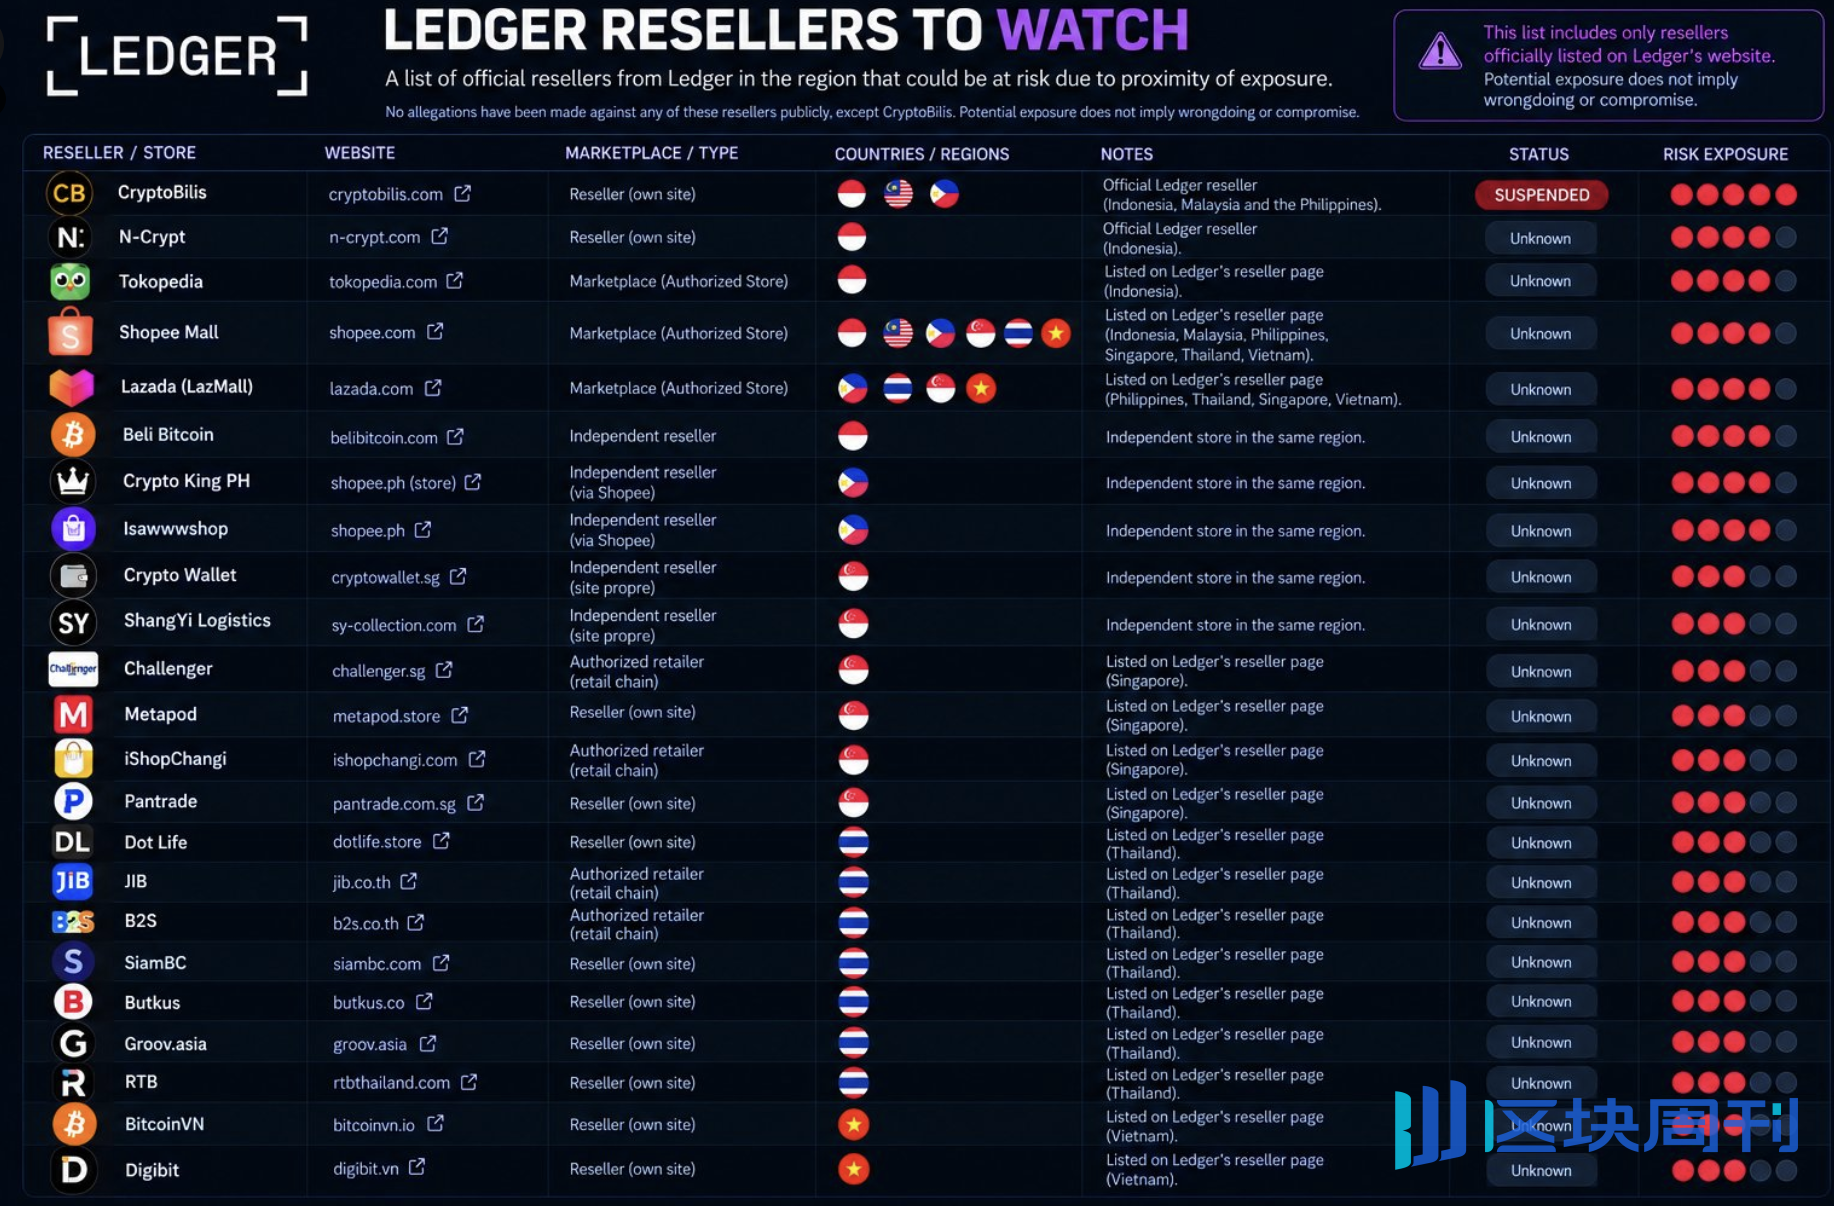
Según la información divulgada por la comunidad, elaboró una lista de "distribuidores de Ledger con riesgo potencial", que involucra a más de 20 distribuidores. Aunque los riesgos relevantes aún no se han confirmado, aun así recordó a los usuarios que, si han comprado una cartera de hardware Ledger a través de los canales enumerados en los últimos 6 meses, deben evaluar cuidadosamente la seguridad del dispositivo y considerar migrar los activos a un nuevo dispositivo seguro.
Al mismo tiempo, presuntos casos relacionados han aparecido uno tras otro en Asia, Sudamérica, Europa y otras regiones, intensificando aún más la preocupación del mercado sobre el alcance del ataque. El investigador de seguridad Johannes reveló que un usuario descubrió componentes de hardware implantados sin autorización dentro de una cartera de hardware varias semanas después de comprarla a un distribuidor oficial de Ledger en Europa. Johannes dijo que el implante parece utilizar un diseño anterior, mientras que las versiones más nuevas de los componentes implantados podrían estar ocultas detrás de la pantalla, lo que dificulta aún más la detección.
El rango de modelos de dispositivos sospechosos de manipulación de hardware también se está ampliando. Además del producto convencional Ledger Nano X, también se ha informado de presunta manipulación de hardware en el modelo insignia de gama alta Ledger Stax. El usuario de Twitter @Wentrre, tras desmontar su propio Ledger Stax, encontró una pequeña placa adicional en la placa base, así como un módulo de comunicación celular etiquetado como Nordic nRF9151, y también había presuntos cables de antena dentro del dispositivo. Debido a que estas estructuras generaron preocupaciones de seguridad, el usuario posteriormente preguntó a Ledger si el dispositivo era anómalo.
En respuesta, Cos, fundador de la firma de seguridad SlowMist, publicó una imagen comparativa de desmontaje, señalando que la muestra anómala contenía un módulo de comunicación adicional y presuntos cables de antena, mientras que las imágenes de referencia del Stax genuino oficial no mostraban estas estructuras. Cos afirmó sin rodeos que, en este incidente de implantación de puertas traseras en Ledger, las personas involucradas pueden ser llamadas expertas en "hacking de hardware".

A medida que se exponen más casos, la preocupación del mercado sobre la seguridad de las carteras de hardware continúa intensificándose. Algunos usuarios dijeron que ya no se atreven a encender la cartera Ledger que acaban de comprar y solo pueden dejarla de lado por ahora; otros optan por desmontar el dispositivo ellos mismos y publicar fotos internas, buscando ayuda de la comunidad y de investigadores de seguridad para su verificación, y también han aparecido muchos tutoriales de desmontaje en las plataformas sociales.
Quién iba a pensar que las carteras de hardware, originalmente consideradas como una importante línea de defensa para salvaguardar las claves privadas y aislar los riesgos de la red, ahora se han convertido en algo que los usuarios necesitan reconfirmar incluso en cuanto a si el propio dispositivo es confiable.
Todos los casos de robo de monedas divulgados involucran a CryptoBilis, y múltiples empresas de carteras de hardware responden con urgencia
Ante este evento cisne negro que involucra casi 100 millones de dólares, en la madrugada del 12 de octubre, Ledger publicó una declaración de actualización de 72 horas sobre el incidente de CryptoBilis, divulgando los últimos avances de la investigación y las medidas de respuesta posteriores.
Ledger declaró que la empresa está cooperando con las agencias de aplicación de la ley pertinentes en la investigación, actualmente ha confirmado un número limitado de dispositivos afectados y ha contactado proactivamente a los usuarios relevantes. Aconseja a los usuarios afectados que se comuniquen con el servicio al cliente de Ledger a través de canales oficiales y denuncien el caso ante las agencias de aplicación de la ley locales.
Ledger también enfatizó que, hasta el momento del anuncio, todos los casos confirmados de fondos robados involucraban dispositivos vendidos a través de CryptoBilis, y los sistemas propios de la empresa y los canales de venta directa no se vieron afectados. CryptoBilis ahora ha confirmado que ha dejado de vender todas las carteras de hardware.
Para los usuarios potencialmente afectados, Ledger recordó específicamente que no inicialicen los dispositivos relevantes que aún no se han utilizado; si el dispositivo ya ha sido configurado, los activos deben transferirse a un nuevo dispositivo obtenido a través de canales oficiales, y el nuevo dispositivo debe usarse para generar una frase mnemónica completamente nueva.
En cuanto a la respuesta posterior, Ledger declaró que continuará revisando y fortaleciendo los controles de distribución y los procesos anti-manipulación, al tiempo que exigirá a los distribuidores que compren productos solo a través de canales autorizados y que nunca vuelvan a poner a la venta productos devueltos, y hace un llamado a los usuarios para que eviten comprar carteras de hardware a través de canales no autorizados para reducir el riesgo de comprar dispositivos manipulados o falsificados.
Vale la pena señalar que CryptoBilis no solo vende Ledger. A medida que el incidente continúa escalando, marcas de billeteras de hardware como OneKey, SafePal, Trezor y Tangem también han respondido una tras otra.
El fundador de OneKey, Yishi, declaró que hasta ahora no se han recibido informes de daños relacionados con los dispositivos, pero la empresa ha terminado la calificación de distribuidor autorizado de CryptoBilis y ofrece servicios de reemplazo gratuitos para los usuarios que compraron productos relacionados a través de este canal. Al mismo tiempo, OneKey anunció la suspensión de nuevos distribuidores y una revisión exhaustiva de los canales de distribución existentes. Para los distribuidores cuya entidad comercial o beneficiario final no pueda ser verificado, la empresa cancelará su autorización y planea publicar una lista completa de distribuidores autorizados después de que se complete la revisión.
SafePal declaró que ha tomado nota de los informes de robo de activos relacionados con dispositivos Ledger comprados a través de CryptoBilis y está siguiendo de cerca el progreso del incidente. En respuesta a las preocupaciones de los usuarios sobre la seguridad de la cadena de suministro, SafePal presentó los múltiples mecanismos de protección actualmente implementados para sus billeteras de hardware, incluida la verificación de la autenticidad y el estado de uso del dispositivo durante la configuración inicial, la emisión de advertencias para dispositivos que han sido activados previamente y la visualización de la fecha de primera activación, y la identificación de si el embalaje ha sido abierto mediante sellos de manipulación evidente. SafePal recordó a los usuarios que, si encuentran resultados de inspección anormales, deben dejar de usar el dispositivo de inmediato y contactar al equipo oficial.
Trezor también declaró que está investigando activamente el incidente de seguridad del revendedor CryptoBilis, y actualmente no hay indicios de que sus dispositivos se hayan visto afectados. Como medida de precaución, Trezor ha eliminado a CryptoBilis de su lista de revendedores autorizados y ha dejado de vender productos a través de ese canal. Al mismo tiempo, Trezor recordó a los usuarios que no desmonten los dispositivos por sí mismos para evitar daños; para el Safe 7 con batería incorporada, los usuarios también deben prestar atención a los riesgos de seguridad adicionales relacionados.
Tangem respondió a las preocupaciones externas desde la perspectiva del diseño del producto. La empresa declaró que su billetera de hardware en formato de tarjeta adopta un diseño sellado integrado del chip seguro y la antena NFC, con la clave privada generada dentro del chip y la firma de transacciones completada dentro de él, sin salir nunca del chip; el firmware del dispositivo no puede modificarse después de ser escrito en la fábrica, y los usuarios también pueden verificar la autenticidad y el estado de primera activación del dispositivo a través de la aplicación Tangem. Enfatizó que, independientemente de si los usuarios compran a través de la tienda oficial, un revendedor u otros canales, siempre que la aplicación verifique que el dispositivo es genuino, puede garantizar que la clave privada esté controlada solo por el usuario, incluidos los dispositivos comprados a través de CryptoBilis.
imKey también emitió una declaración diciendo que, hasta ahora, no ha recibido ningún comentario relacionado con anomalías en los dispositivos imKey o pérdidas de activos conectadas a este incidente. Por prudencia, imKey revisará más a fondo sus canales de distribución autorizados y tomará las medidas necesarias según los resultados de la revisión para reducir los riesgos del canal.
A juzgar por estas respuestas, cada fabricante está intentando responder a las dudas del mercado sobre la seguridad de los dispositivos mediante la rectificación de canales, explicaciones de los mecanismos de seguridad de los productos y recordatorios de riesgos a los usuarios. Estas declaraciones pueden aliviar en cierta medida la ansiedad de los usuarios, pero pueden no ser suficientes para reparar rápidamente la confianza que ya ha sido dañada.
Para los fabricantes de billeteras de hardware, salir realmente de la crisis aún requiere acciones prácticas más convincentes, incluidos resultados de investigación transparentes y verificables, planes claros de detección y manejo de riesgos, y controles de la cadena de suministro y medidas anti-manipulación que puedan resistir el escrutinio.





