
Autor: Gu Yu, ChainCatcher
Si en los últimos años el mayor temor de la industria cripto era un error en un contrato inteligente de una blockchain, entonces ahora, los equipos de proyectos quizás deberían preocuparse más por esto: un empleado está asistiendo a una entrevista en línea o a una reunión de socios que parece normal, y ha descargado software inseguro.
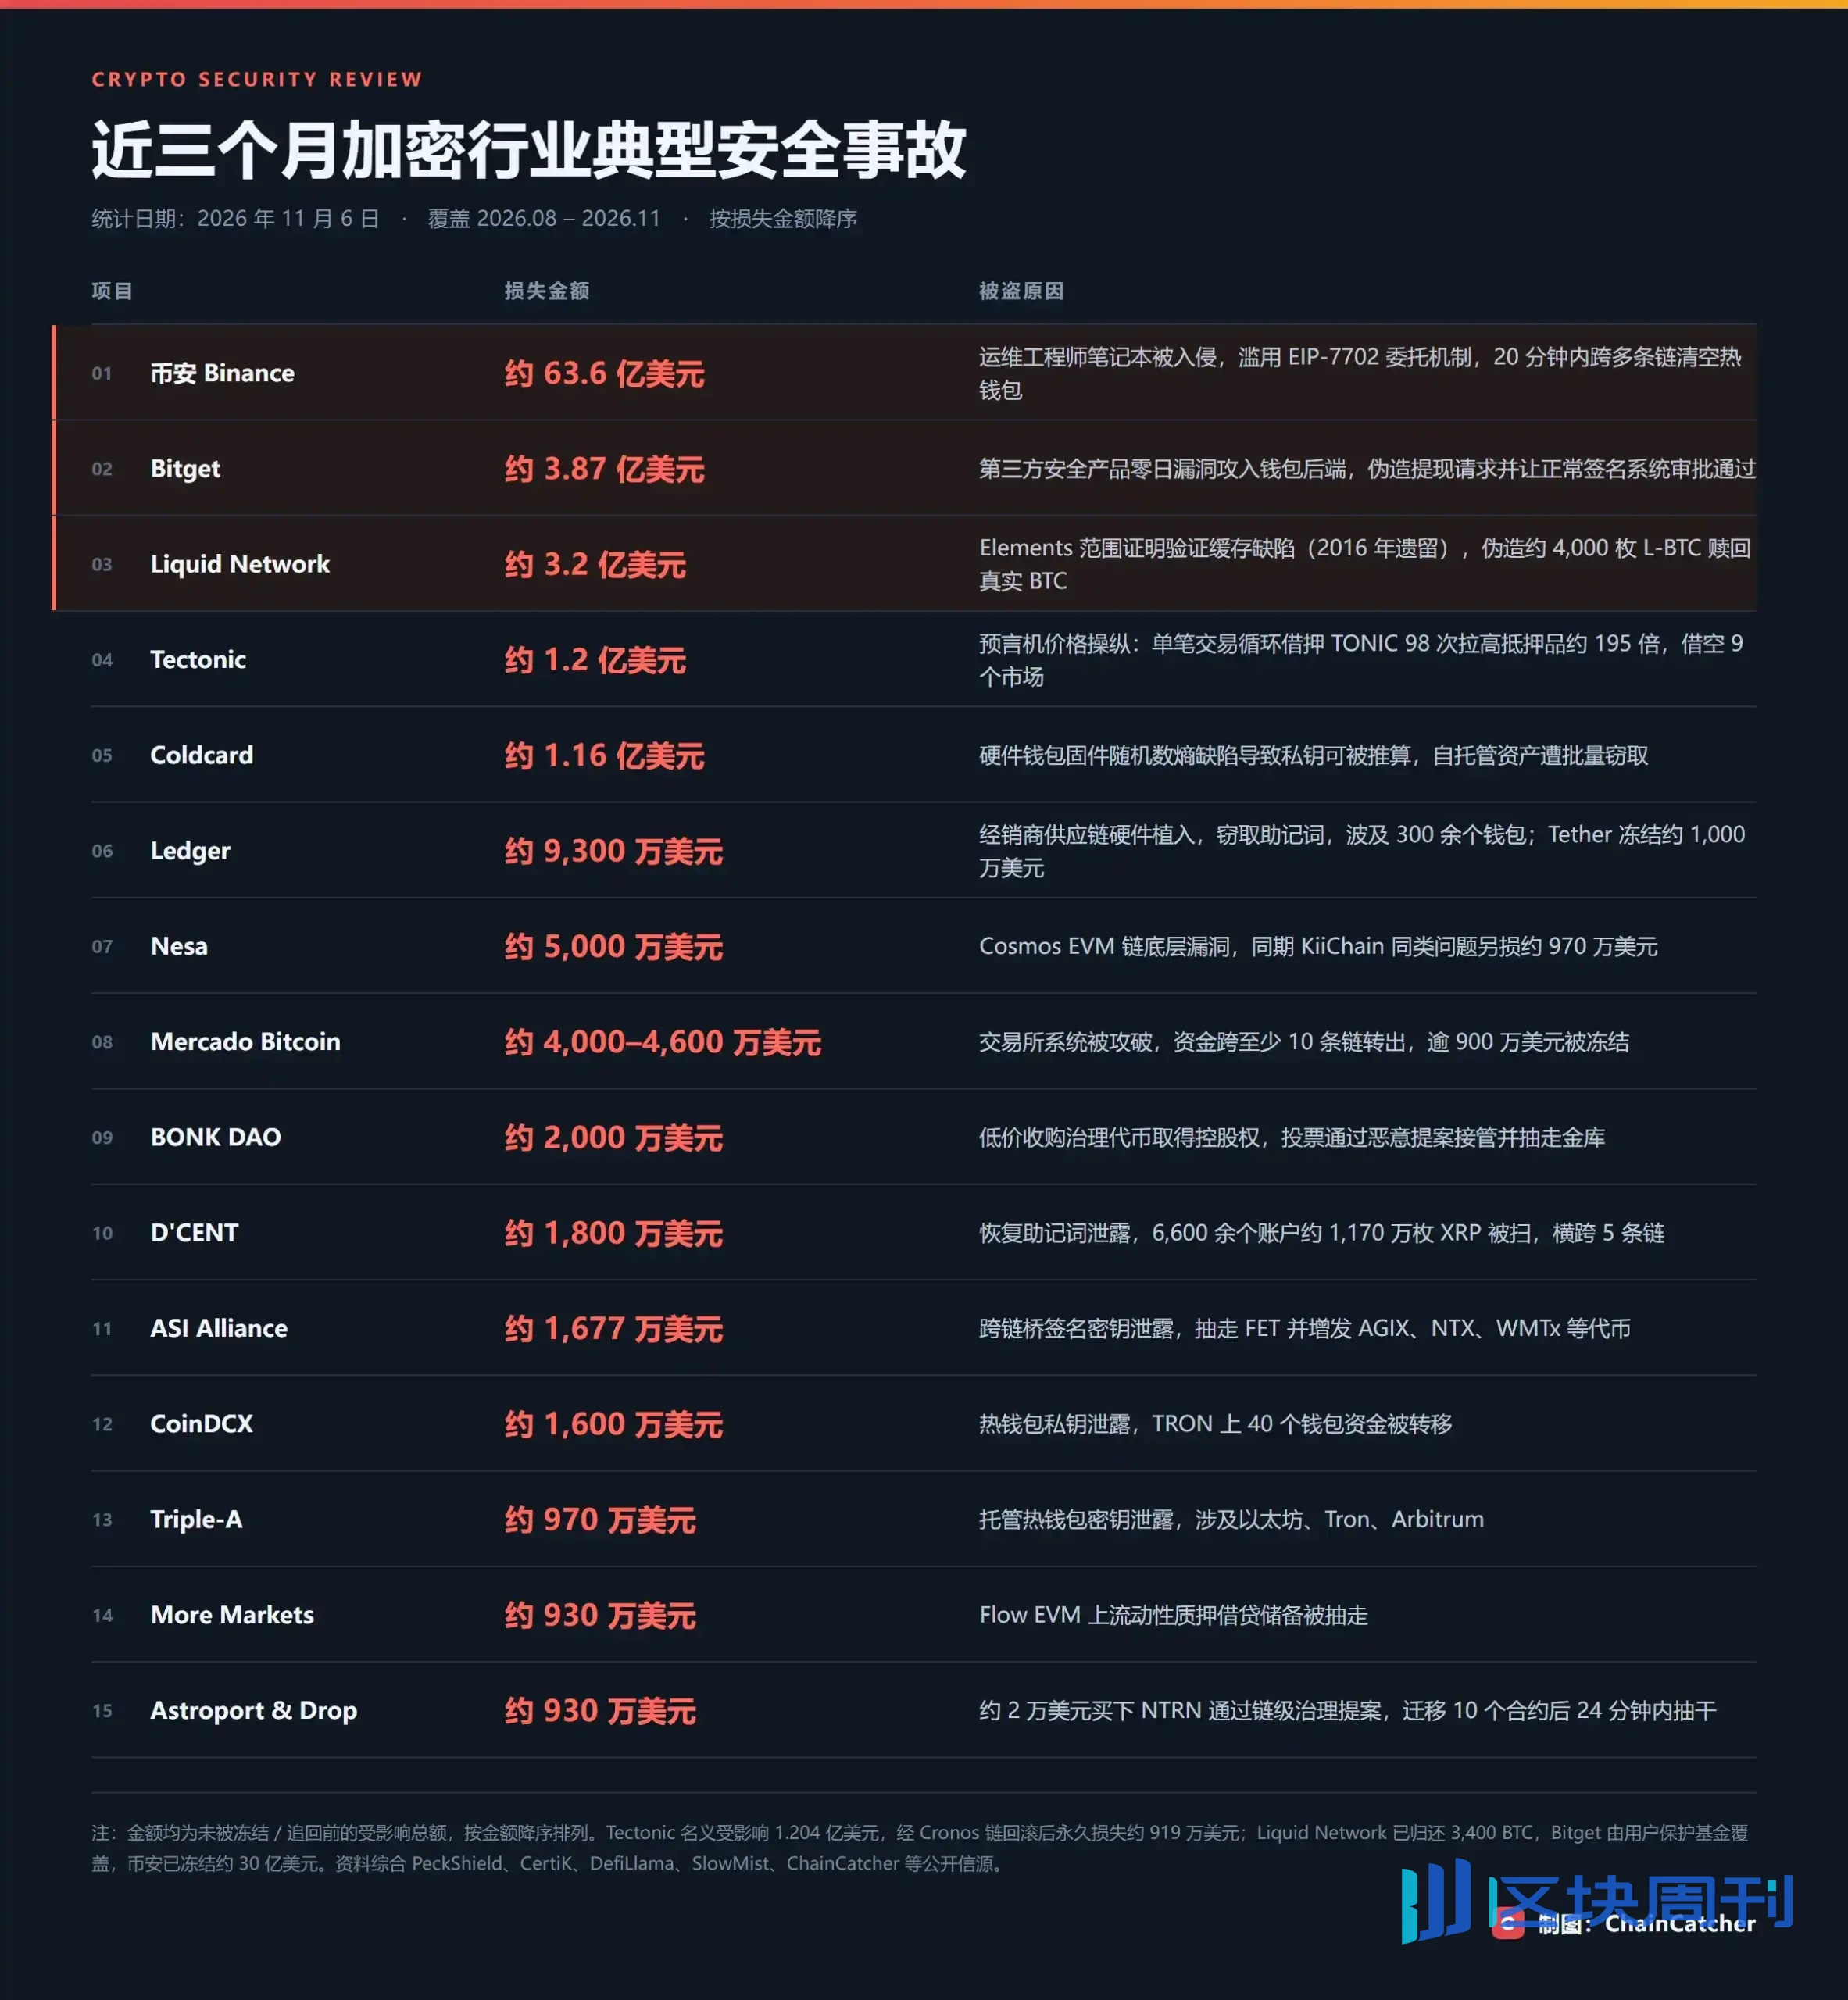
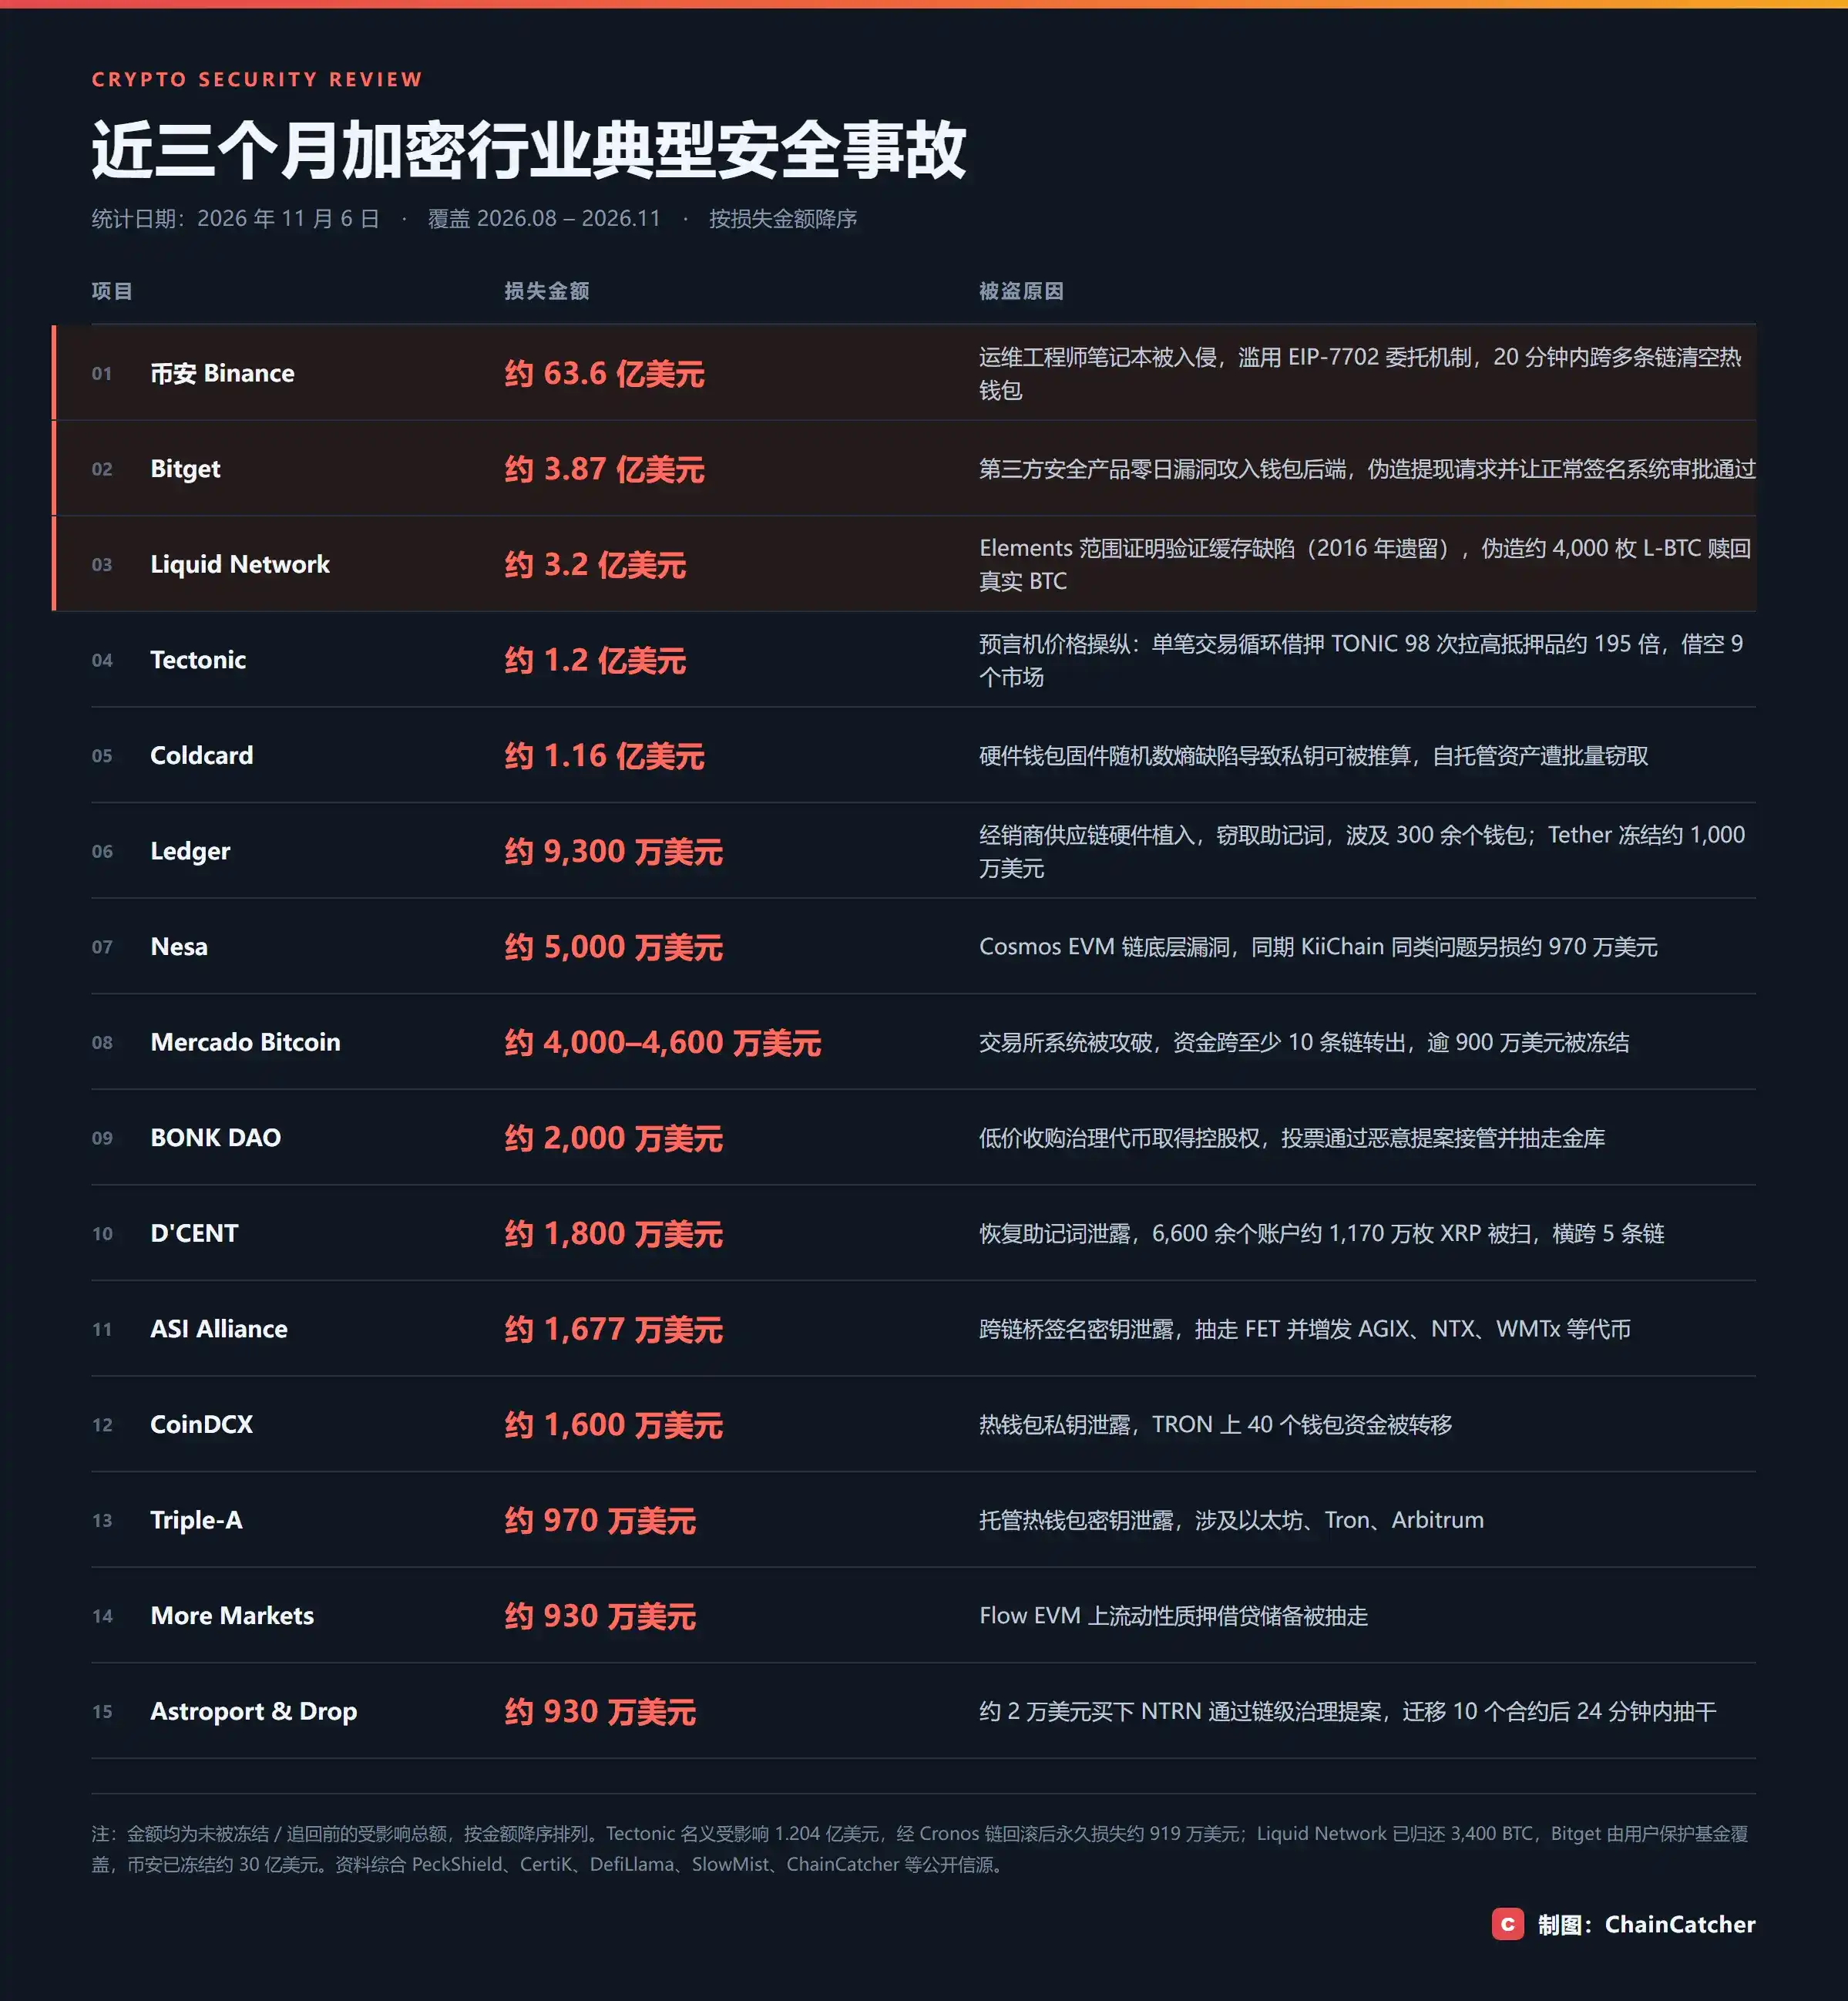
El 29 de octubre, Binance, el mayor exchange de criptomonedas del mundo, sufrió un incidente de seguridad sin precedentes. Mediante una infiltración en múltiples etapas, los atacantes finalmente tomaron el control del sistema interno de firma de wallets del exchange, afectando activos digitales por un valor aproximado de 6.340 millones de dólares.
Este ataque no fue una explotación tradicional de contratos inteligentes. Según el informe de investigación preliminar de Binance publicado el 3 de noviembre, los atacantes habían utilizado previamente entrevistas de reclutamiento falsas, malware, dispositivos de empleados comprometidos y herramientas internas de IA para obtener gradualmente acceso a sistemas centrales.
Más notable aún, este no es un incidente aislado.
En septiembre, Bitget sufrió un incidente de seguridad de aproximadamente 387,5 millones de dólares, en el que los atacantes vulneraron los sistemas backend de la infraestructura crítica de wallets y eludieron los controles de autorización para completar transferencias de activos; en octubre, hardware wallets filtradas de algunos de los canales de distribución del sudeste asiático de Ledger fueron implantadas con componentes maliciosos, lo que provocó el robo de activos de usuarios; y en la primera mitad de este año, proyectos como Kelp DAO y Drift Protocol también sufrieron ataques de cientos de millones de dólares.
Desde contratos inteligentes hasta exchanges centralizados, desde computadoras de empleados hasta la cadena de suministro de hardware wallets, la industria cripto parece estar enfrentando un asedio de seguridad que cubre toda la cadena industrial.
I. Las vulnerabilidades más costosas ya no están en el código
En la primera década más o menos desde el nacimiento de la industria cripto, cuando la industria cripto hablaba de "seguridad", la mayoría de las veces hablaba de "si los contratos inteligentes en la cadena tienen vulnerabilidades", lo cual concierne a la base misma de la tecnología blockchain, pero hoy la mayoría de los ataques y destrucciones provienen de fuera de los contratos inteligentes..
En el informe del primer semestre de CertiK, la categoría con las mayores pérdidas fue la intrusión en wallets: 33 casos, 444 millones de dólares, con un promedio de más de 13 millones de dólares por caso. El phishing ocupó el segundo lugar, con 63 casos y 366 millones de dólares. Aunque las vulnerabilidades de código ocurrieron 204 veces, representaron solo el 11,5% de las pérdidas.
"Lo que más me preocupa no es el monto total, sino la forma de las pérdidas". El cofundador y CEO de CertiK, Gu Ronghui, dijo en una entrevista con Forbes que casi la mitad de las pérdidas en el primer semestre se concentraron en dos incidentes, Kelp DAO y Drift Protocol, totalizando alrededor de 577 millones de dólares, "y ambos provinieron de fallos operativos y a nivel de infraestructura, no de vulnerabilidades de código tradicionales".
Su explicación fue muy directa: "En comparación con encontrar vulnerabilidades en el código, atacar la gestión de claves, la gobernanza multifirma y la infraestructura operativa ofrece un retorno mucho mayor".
Este camino se ha demostrado repetidamente este mes. El problema de Ledger no fue el chip, sino los distribuidores—los dispositivos fueron implantados antes de llegar a manos de los usuarios; el problema de Ngrave no fue la wallet, sino que el proveedor de notificaciones push fue secuestrado, seguido de phishing; el problema de Polymarket no fue su propio sistema, sino un script de un proveedor británico de monitoreo de rendimiento de sitios web; el problema de Bloom Trading fue una vulnerabilidad de ejecución remota de código en un módulo de terceros; el 31 de octubre, los dominios de al menos 12 a 15 sitios web DeFi fueron reemplazados por sitios falsificados en el mismo lote de secuestro de DNS.
La gobernanza no es la excepción. X100 perdió 4,85 millones de dólares mediante un préstamo flash combinado con una toma de control de la gobernanza; Hifi Finance perdió alrededor de 1 millón de dólares después de que una dirección financiada por Tornado Cash presentara una propuesta maliciosa; el ataque de gobernanza de Yapeswap fue aún más simple—el quórum se estableció en cero.
Los datos revelan la dirección en la que están cambiando los patrones de ataque: Ari Redbord, jefe de política global de TRM Labs, señaló que los ataques a la infraestructura y las claves representan solo el 15% de todos los incidentes pero causan el 76% de las pérdidas.
Pero más problemático que "dónde se perdió el dinero" es lo que sucede después de la pérdida. Para la mayoría de los proyectos, una vez atacados, la confianza de los usuarios y del mercado se pierde de forma irreparable, e incluso los proyectos establecidos y reconocidos no son una excepción.
En noviembre pasado, Balancer perdió 128 millones de dólares en menos de media hora debido a un error de redondeo en su pool estable componible v2, involucrando seis cadenas. En agosto de este año, este protocolo veterano, que alguna vez gestionó 7.000 millones de dólares, anunció un cierre gradual. El equipo admitió en una carta abierta que casi un año después de la vulnerabilidad, todavía subestimaban su impacto en las tasas de adopción posteriores: cada conversación posterior sobre una asociación tenía que comenzar explicando esa vulnerabilidad, lo que resultaba en ciclos de decisión más largos y escalas de asociación más pequeñas.
El costo de una vulnerabilidad nunca es solo la cantidad robada. Surge la pregunta: si el costo es tan claro, ¿por qué la línea de defensa no se ha vuelto más gruesa junto con él?
II. La tecnología avanza, pero los ataques corren más rápido
Una situación tan grave inevitablemente provoca una profunda reflexión: a medida que la tecnología avanza, la industria cripto debería volverse cada vez más segura, entonces ¿por qué en cambio se vuelve cada vez menos segura?
La IA es el factor más destacable entre ellos. Durante el último año, el desarrollo de la IA ha sido nada menos que vertiginoso, con diversos modelos floreciendo, y aunque innumerables empresas cripto han integrado la IA en sus flujos de trabajo diarios, los grupos de hackers se han vuelto aún más expertos en el uso de la IA.
En una evaluación del 29 de octubre, Microsoft dijo que de los ocho grupos de hackers norcoreanos que rastrea, tres ya han integrado la IA en sus operaciones diarias, y otros cuatro están ampliando rápidamente su uso. Utilizan modelos generativos para falsificar en masa empresas de reclutamiento, personalizar guiones de entrevistas e incluso ayudar directamente en el descubrimiento de vulnerabilidades.
El fundador de SlowMist, Cos, mencionó un caso: Moonwell fue hackeado por 1,78 millones de dólares, y el código problemático llevaba la marca "Co-Authored-By: Claude Opus 4.6"—generado por IA e integrado directamente en el entorno de producción.
El investigador de seguridad Stacy Muur dijo sin rodeos: "La seguridad cripto está completamente jodida", y "estamos entrando en una carrera armamentista de ciberseguridad bastante seria"; el cofundador de Bankless, Ryan Sean Adams, advirtió que la IA está dando a los hackers "superpoderes oscuros", y "no nos queda mucho tiempo". CZ también dijo: "La industria de la IA aún no ha logrado que las capacidades defensivas se lancen antes que las ofensivas", y la industria solo puede "usar IA para combatir IA".
Un riesgo más vanguardista son los Agentes. El juicio de Gu Ronghui es: "Un Agente de IA con permisos de acceso a billetera es esencialmente un nuevo tipo de titular de clave de alto privilegio. La diferencia es que su proceso de toma de decisiones puede ser manipulado por entradas externas, y aunque los humanos podrían notar estas anomalías, un Agente sin suficientes restricciones de seguridad puede que no sea capaz de identificarlas". CertiK registró un ejemplo temprano: en junio, el conocido bot de arbitraje JaredFromSubway fue atraído por un pool de arbitraje falso desplegado por atacantes para aprobar automáticamente un contrato malicioso, perdiendo alrededor de 7,5 millones de dólares.
Pero atribuir todo a la IA perdería la otra mitad de la respuesta. La insuficiencia estructural de la inversión en seguridad de la industria es también uno de los factores centrales. Los proyectos cripto generalmente enfatizan el marketing sobre la seguridad, los informes de auditoría a menudo se vuelven inválidos rápidamente después de las actualizaciones en cadena, y la lógica de cribado perezosa de "revisar la auditoría, revisar el TVL, comparar el APY" se ha derrumbado por completo.
La observación del socio de Dragonfly, Haseeb Qureshi, proporciona otra perspectiva: los robos en DeFi en 2026 se anualizan en aproximadamente 1.890 millones de dólares, inferior a 2025, con el número de ataques aumentando pero el tamaño de los ataques individuales cayendo más rápido—los atacantes se están desplazando más hacia protocolos pequeños y proyectos abandonados, porque los grandes protocolos ya han completado un endurecimiento mayor. Esto precisamente muestra que no es que la amenaza se haya vuelto menor, sino que los recursos de defensa están altamente desigualmente distribuidos: las instituciones líderes tienen el capital para construir líneas de defensa, mientras que los proyectos de cola larga corren desnudos.
La desigualdad de los recursos de defensa es solo un lado; los oponentes del otro lado no operan en absoluto según la estructura de costos de las startups—es decir, los hackers norcoreanos que operan en forma de una máquina estatal.
Según estadísticas de Chainalysis, los hackers vinculados a Corea del Norte robaron aproximadamente 2.020 millones de dólares en 2025, con robos acumulados a lo largo de los años que totalizan alrededor de 6.750 millones de dólares. Este no es un grupo desorganizado, sino un sistema operativo con un presupuesto nacional, paciencia y planificación medida en meses—un informe de un panel de expertos de la ONU vincula explícitamente el robo de cripto con la financiación del desarrollo de misiles balísticos y armas nucleares de Corea del Norte. Cuando los atacantes son actores estatales y los defensores son startups, la naturaleza de esta guerra ya ha cambiado.
Además, los nuevos estándares también están creando nuevas superficies de ataque. En el caso de Binance, los atacantes explotaron el mecanismo de autorización de abstracción de cuentas EIP-7702 para hacer que las carteras calientes delegaran la lógica de ejecución a contratos maliciosos; con cada paso que da la innovación, la superficie de ataque se expande un anillo más.
Cada vez hay más lugares donde la línea de defensa necesita ser parcheada, y la ventana para parchear a menudo solo llega después de que algo sale mal.
III. La industria revisa la "seguridad"
El informe de investigación preliminar de Binance del 3 de noviembre aireó su propia ropa sucia, detallando los métodos específicos que utilizaron los hackers para llevar a cabo ataques de ingeniería social. El informe también reveló que desde 2026, el equipo de seguridad de Binance ha detectado y bloqueado 57 amenazas cibernéticas sospechosas de estar relacionadas con Corea del Norte, con tácticas que van desde falsos reclutamientos de empleo y malware disfrazado de herramientas de desarrollo populares hasta paquetes de software manipulados y aplicaciones falsas de videoconferencia.
La discusión de la industria pasó rápidamente de "quién lo hizo" a otra pregunta: después de que un empleado es engañado y una computadora queda comprometida, qué otras líneas de defensa pueden detener la propagación de las pérdidas. La misma pregunta se aplica a otros casos de este mes: el revendedor de Ledger, los scripts de terceros de Polymarket y la serie de secuestros de DNS del 31 de octubre; ninguno de sus puntos de entrada estaba en sus propios sistemas.
El fundador de CoinEx, Yang Haipo, lo categorizó como tres fallos evitables: entornos de desarrollo y operaciones no suficientemente aislados, operaciones de producción sin una segunda capa de verificación y partes firmantes que no realizan una verificación independiente. Su observación más incisiva fue que si todas las partes simplemente confían en las solicitudes ascendentes, "incluso con una arquitectura multifirma, puede comportarse de manera no diferente a la de una sola firma"; estas medidas no requieren tecnología compleja; lo que falta es disciplina. El fundador de AltLayer, YQ, llegó a una conclusión similar: tales ataques han superado la cobertura de las auditorías de contratos inteligentes, y los defensores deben comprender el flujo de trabajo completo entre los puntos finales de los empleados, las herramientas internas y los clústeres de producción.
Pero simplificar los incidentes a "unos pocos errores de bajo nivel" es igualmente peligroso. El fundador de SlowMist, Cosine, recordó que solo después de sufrir realmente un ataque se puede ver cómo se combinan la recopilación de inteligencia, la evasión de malware, la explotación de la cadena de confianza, el envenenamiento lateral y la elusión de los controles de riesgo; este es un proceso APT; "los métodos aparentemente toscos aún pueden causar consecuencias graves con el objetivo y el escenario de trabajo adecuados". El cofundador de BitsLab, Luis, fue más directo: una pantalla de bloqueo no puede detener el malware en segundo plano ya implantado en un dispositivo, la asimetría de costos entre ataque y defensa es intrínsecamente marcada, y la IA seguirá amplificando esta asimetría.
Los dos bandos en realidad coinciden en la conclusión: la seguridad ya no es algo que un informe de auditoría antes del lanzamiento pueda entregar. Gu Ronghui dijo que la industria ahora enfrenta no "cómo prevenir que una sola vulnerabilidad sea explotada" sino un sistema de protección que cubra todo el ciclo de vida de los activos, de modo que incluso si un eslabón se ve comprometido, las pérdidas se contengan localmente. Yu Jianing señaló que un modelo de gestión centrado en auditorías previas al despliegue ya es difícil de adaptar, y la evaluación continua, el monitoreo en tiempo real y la respuesta a emergencias deben incorporarse a la gobernanza normalizada.
Una capa más afuera está la única parte de esta ronda de incidentes que puede llamarse buena noticia. El 31 de octubre, el FBI atribuyó el ataque a la operación TraderTraitor de Corea del Norte y, junto con el Servicio Secreto y la División de Investigación Criminal del IRS, publicó cientos de direcciones involucradas, haciendo un llamado a los operadores de nodos de THORChain, plataformas de intercambio instantáneo, protocolos DeFi y empresas de análisis de blockchain para bloquear las transacciones relacionadas; emisores como Tether y Circle congelaron aproximadamente 3.000 millones de dólares en total. Cuando un exchange se metió en problemas, los eslabones de compensación y emisión de toda la industria se movilizaron en decenas de horas.
Pero la colaboración cambia la distribución después de las pérdidas, no la probabilidad de que ocurran las pérdidas. Las estadísticas de CertiK muestran que en el primer semestre del año, los fondos congelados o devueltos en toda la industria ascendieron a 115 millones de dólares, lo que representa el 8,8% de los 1.316 millones de dólares en pérdidas; la tasa de recuperación de Binance esta vez fue asombrosamente alta porque lo robado eran principalmente stablecoins, mientras que para Bitcoin y Ethereum, que no tienen emisor, los atacantes aún poseen alrededor de 2.400 millones de dólares.
Conclusión
Desde vulnerabilidades de contratos inteligentes hasta dispositivos de empleados comprometidos, desde intrusiones en proveedores de servicios externos hasta penetración asistida por IA, desde ataques de gobernanza hasta el posicionamiento a largo plazo de organizaciones de hackers norcoreanas, la industria cripto está experimentando un cambio profundo en los patrones de ataque.
La IA reduce aún más el costo de preparación de los ataques, las organizaciones de ataque profesionales siguen aumentando la escala y la persistencia de los ataques, y la insuficiente inversión en seguridad de los equipos de proyecto durante mucho tiempo crea aún más oportunidades para estos ataques.
Los retiros de un proyecto pueden pausarse a tiempo, una transacción anómala puede ser congelada por un emisor de stablecoins, o un ataque puede causar únicamente la filtración de datos de usuarios y el compromiso de permisos del sistema interno. Pero estos eventos significan que casi todos los proyectos cripto han perdido el control sobre sus límites de seguridad.
La blockchain puede garantizar que los registros de transacciones sean a prueba de manipulaciones, pero no puede garantizar que la persona que inicia una transacción no haya sido engañada, ni que la clave que firma la transacción no haya sido robada. Cuando los atacantes comienzan a eludir el código y atacar directamente a personas y organizaciones, la industria cripto necesita volver a comprender qué es la seguridad real.
Si la innovación más importante de la industria cripto durante la última década fue construir un sistema de transferencia de valor que no requiere confiar en terceros, entonces durante la próxima década la industria debe responder otra pregunta: ¿cómo proteger verdaderamente los activos y la confianza de los usuarios en un entorno lleno de participantes no confiables?