Aster ha reforzado sus medidas de seguridad de la plataforma tras confirmar que un usuario sufrió pérdidas financieras después de la exposición de la clave privada de una API Wallet.
Resumen
- Aster reforzó sus medidas de seguridad tras confirmar una filtración de la clave privada de una API Wallet.
- Un usuario afectado de Aster reportó $4.56 millones en transferencias de criptomonedas no autorizadas.
- El usuario alegó que se produjeron siete transferencias no autorizadas en un período de 44 minutos.
- Aster se comprometió a ayudar a rastrear los fondos desaparecidos y a cooperar con las agencias encargadas de hacer cumplir la ley.
- Aster instó a los usuarios a eliminar inmediatamente las API Wallets comprometidas desde dispositivos de confianza.
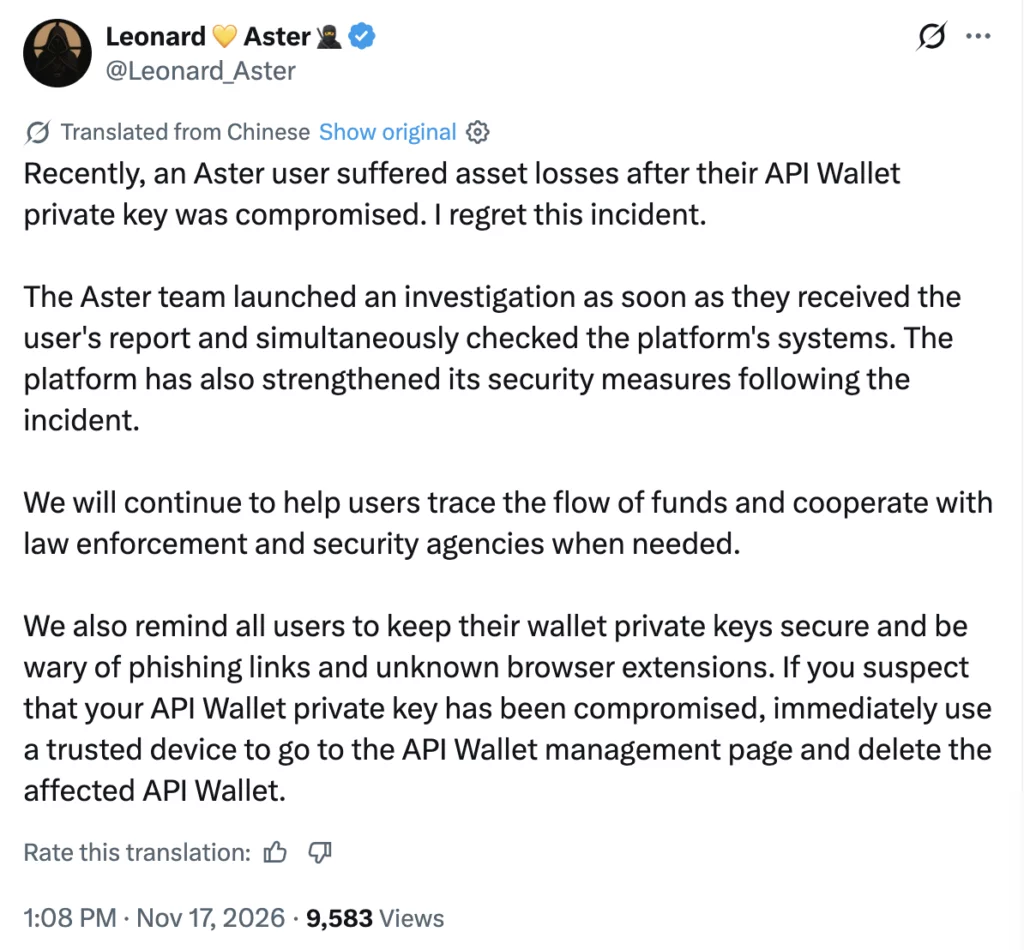
En una declaración del 17 de noviembre en X, el CEO de Aster, Leonard Leung, dijo que el exchange descentralizado de futuros perpetuos comenzó a investigar el incidente inmediatamente después de recibir un informe del usuario afectado. El equipo examinó las circunstancias que rodearon la pérdida mientras realizaba comprobaciones en los sistemas de su plataforma.
“Recientemente, un usuario de Aster sufrió pérdidas de activos después de que la clave privada de su API Wallet se viera comprometida. Lamento este incidente”, escribió Leonard en una declaración.
La respuesta del CEO se produce tras la queja de un usuario de Aster que reportó haber perdido aproximadamente $4.56 millones mediante transacciones no autorizadas, incluido el movimiento y la posterior venta de tenencias de Bitcoin.
Usuario de Aster reporta $4.56 millones en transferencias no autorizadas
El usuario afectado, conocido como furongfei en X, reveló que las transacciones ocurrieron durante las primeras horas del 13 de noviembre, hora de Pekín. El usuario sostuvo que no había autorizado ninguna de las transferencias y que la clave privada de su billetera principal no se había visto comprometida.
Los detalles de la queja reportados por Lookonchain indicaron que alguien había utilizado una clave de agente generada automáticamente a través de la interfaz web de Aster para registrar una nueva cuenta.
Los registros de transacciones descritos por el usuario mostraron que se realizaron siete transferencias por un total de 4,564,675.50 USDT a la cuenta recién registrada en un plazo de 44 minutos. Durante el mismo período, 33 BTC se movieron entre los mercados de futuros y spot del exchange nueve veces antes de ser vendidos mediante 17 órdenes de mercado.
El usuario afirmó que ninguna de las siete transferencias llevaba una firma de su billetera principal. En cambio, las transacciones fueron firmadas utilizando una clave privada temporal identificada como “aster-desktop”, que se generó localmente en el navegador cuando el usuario habilitó el trading y completó la autorización de la billetera.
Los permisos de la API Wallet de Aster bajo escrutinio
Parte de la queja del usuario se refiere a los permisos asignados a la credencial de trading comprometida. El usuario alegó que la clave de agente no tenía autorización de retiro y que la configuración de privacidad de la cuenta prohibía las transferencias internas a otros usuarios.
La documentación oficial de la API de Aster describe permisos separados para trading spot, trading de futuros perpetuos y retiros. Los usuarios pueden autorizar a una billetera de agente para realizar operaciones designadas en su nombre sin utilizar la clave privada de su billetera principal para firmar cada solicitud de trading.
La documentación proporciona opciones para configurar direcciones IP permitidas y establecer un tiempo de expiración para un agente autorizado. Los titulares de cuentas pueden posteriormente modificar los permisos o revocar la autorización de un agente.
Crypto.news se puso en contacto con Aster para solicitar comentarios sobre las pérdidas reportadas, los permisos de la API Wallet y una posible compensación, pero no había recibido respuesta al momento de la publicación.
El CEO de Aster se compromete a ayudar con la recuperación de fondos
Mientras tanto, el usuario afectado afirmó que la cuenta recién registrada retiró posteriormente aproximadamente 4,56 millones de USDT en 10 transacciones.
Según los informes, parte de los fondos se movieron a través de redes blockchain, con 1.000 ETH ingresando al protocolo de mezcla de criptomonedas Tornado Cash. Otros 768,1 ETH y aproximadamente 994.000 USDT se canalizaron, según los informes, a través de NEAR Intents.
Leonard dijo que Aster seguirá involucrada en los esfuerzos por localizar los activos desaparecidos.
“Continuaremos ayudando a los usuarios a rastrear el flujo de fondos y cooperaremos con las autoridades policiales y los organismos de seguridad cuando sea necesario”, escribió el CEO.
El usuario afectado ha solicitado una compensación en los activos originales, incluidos 33 BTC, aproximadamente 2,2 millones de USDT y las comisiones por liquidación forzosa, sin tener que esperar a la recuperación de los fondos desaparecidos.
La solicitud de compensación incluye preservar los registros del servidor de la plataforma y proporcionar un cronograma por escrito para el manejo del caso. Leonard no anunció una decisión de reembolso en su última declaración.
Por separado, crypto.news informó anteriormente que Aster estaba investigando movimientos de precios inusuales el 16 de noviembre después de que su token nativo cayera de 0,7124 $ a 0,4812 $ en cuestión de minutos. Leonard atribuyó ese episodio a liquidaciones que involucraban posiciones altamente apalancadas, describiendo la actividad como “probablemente maliciosa”.
Aster aconseja a los usuarios revocar las API Wallets comprometidas
Como parte de su respuesta de seguridad, Aster instó a los traders a proteger sus claves privadas y actuar con cautela al abrir enlaces desconocidos o instalar extensiones de navegador.
“También recordamos a todos los usuarios que mantengan seguras las claves privadas de sus wallets y que desconfíen de los enlaces de phishing y de las extensiones de navegador desconocidas”, dijo Leonard.
El CEO indicó a los usuarios que creen que sus credenciales de API Wallet pueden haber quedado expuestas que accedan a la plataforma desde un dispositivo de confianza.
La documentación de Aster establece que eliminar un agente autorizado revoca su capacidad de realizar operaciones de API. Leonard aconsejó a los usuarios afectados que naveguen directamente a la página de gestión de API Wallet y eliminen de inmediato la wallet comprometida.