


El fundador de CoinEx, Haipo Yang, ha acusado a Binance de no seguir tres prácticas básicas de seguridad que, según él, podrían haber evitado el robo de 6.300 millones de dólares en criptomonedas ocurrido el 29 de octubre.
Resumen
- El fundador de CoinEx, Haipo Yang, ha identificado tres debilidades de seguridad que, según él, contribuyeron al hackeo de 6.300 millones de dólares de Binance.
- Yang criticó la separación inadecuada de los entornos de trabajo, la autenticación débil y la verificación insuficiente por parte de los firmantes de transacciones.
- La investigación de Binance rastreó el ataque hasta dispositivos de empleados comprometidos, reclutamiento fraudulento y credenciales robadas.
- El co-CEO Richard Teng dijo que Binance ha repuesto el 98% de los activos afectados y ha completado su última verificación de Prueba de Reservas.
- La co-CEO de Binance, Yi He, informó que el exchange había bloqueado 57 presuntas amenazas cibernéticas vinculadas a Corea del Norte durante 2026.
En una publicación en X, Yang criticó el manejo del exchange del acceso a producción, la autenticación de empleados y la firma de transacciones. Sostuvo que el ataque expuso fallos en la disciplina operativa, no deficiencias en la tecnología de seguridad disponible.
"Ninguna de estas requiere tecnología sofisticada. Lo que faltaba era disciplina", escribió Yang.
Su crítica siguió a la publicación por parte de Binance de un informe inicial del incidente que detalla cómo los atacantes comprometieron dispositivos de empleados y obtuvieron acceso a los sistemas responsables de los retiros de criptomonedas.
El fundador de CoinEx identifica tres fallos de seguridad en Binance
La primera crítica de Yang se refirió a la separación de los entornos de desarrollo y producción.
Sostuvo que los empleados con acceso a sistemas financieros en vivo deberían usar computadoras dedicadas sin software no relacionado. El trabajo de desarrollo, la comunicación y la navegación web deberían realizarse en dispositivos separados.
Según Yang, Binance no había mantenido una separación suficiente entre esas actividades, dejando sistemas sensibles expuestos cuando el dispositivo de un empleado fue comprometido.
Su segunda preocupación involucró los controles de autenticación. Yang afirmó que una sola credencial robada podía proporcionar acceso a los servicios de producción sin una verificación adicional significativa.
Recomendó claves de seguridad de hardware junto con herramientas como AWS Session Manager para evitar que los atacantes obtuvieran acceso a través de una credencial comprometida.
La tercera crítica se centró en la computación multipartita, o MPC, que distribuye las responsabilidades de firma de transacciones entre participantes separados.
Yang sostuvo que las partes firmantes de Binance no examinaron de forma independiente las transacciones que aprobaron.
Afirmó que el acuerdo operaba efectivamente como un sistema de firma única porque comprometer a un participante podía socavar todo el proceso.
"La multifirma solo funciona cuando los firmantes desconfían mutuamente", escribió Yang.
Las acusaciones representan la evaluación de Yang del incidente. Binance no ha confirmado públicamente cada debilidad de control interno que describió.
El informe de Binance detalla entrevistas falsas y dispositivos comprometidos
El informe del incidente de Binance del 3 de noviembre rastreó el ataque hasta una campaña que comenzó varios meses antes del robo.
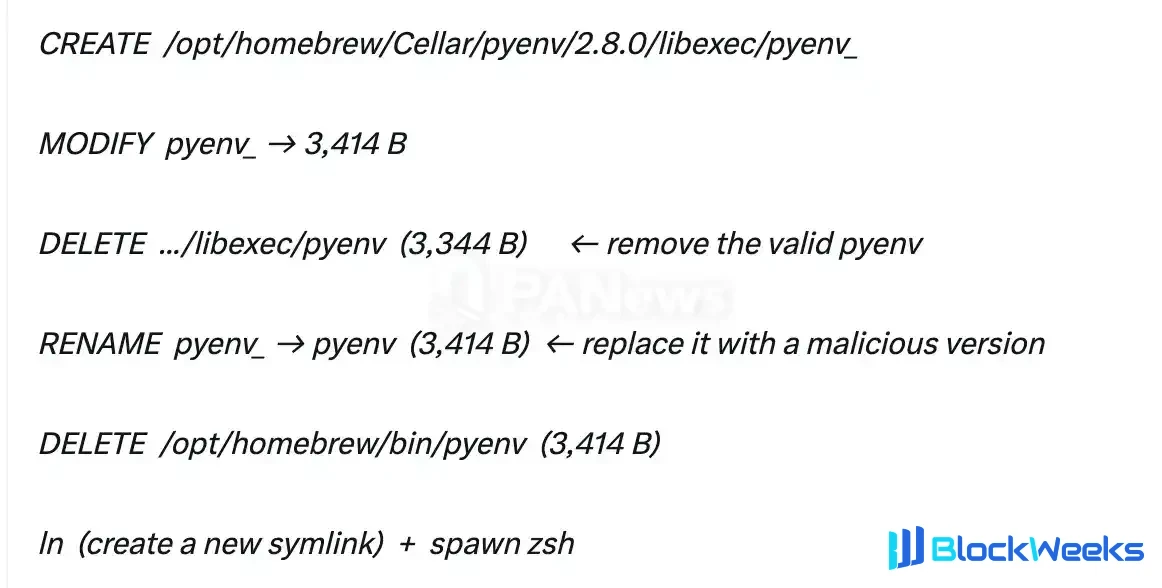
En junio, un ingeniero de operaciones de billetera descargó un instalador de Homebrew modificado mientras intentaba instalar una herramienta de codificación de IA.
Binance dijo que su equipo de seguridad detectó la actividad sospechosa, reemplazó la computadora afectada y rotó las credenciales relacionadas.
Sin embargo, el incidente expuso información sobre empleados que trabajaban en la infraestructura de la billetera del exchange.
En septiembre, los atacantes se dirigieron a otro ingeniero mediante un proceso de reclutamiento fraudulento, y finalmente convencieron al empleado de descargar software malicioso.
Para el 20 de octubre, los atacantes habían utilizado dispositivos comprometidos y una herramienta de IA interna para acceder a sistemas de ingeniería adicionales.
Nueve días después, las credenciales robadas permitieron el despliegue de código malicioso involucrado en los retiros no autorizados.
Anteriormente, crypto.news informó que los investigadores vinculaban el ataque con la unidad de hacking TraderTraitor de Corea del Norte.
El Buró Federal de Investigaciones posteriormente atribuyó el robo a atacantes patrocinados por el Estado norcoreano, mientras que Corea del Norte rechazó las acusaciones.
El informe de Binance dijo que los atacantes combinaron ingeniería social, malware y sistemas internos comprometidos para obtener acceso a su infraestructura de billetera.
Richard Teng dice que Binance ha restaurado el 98% de los activos afectados
Mientras Yang cuestionaba las prácticas de seguridad del exchange, el co-CEO de Binance, Richard Teng, defendió los esfuerzos de recuperación de la compañía.
En una declaración del 3 de noviembre, Teng dijo que Binance había repuesto el 98% de los activos de criptomonedas afectados por el incidente.
“La diferencia es la verificación, no solo las promesas”, escribió Teng, refiriéndose a la última verificación de reservas del exchange.
Binance había completado previamente su verificación de Prueba de Reservas que abarcaba diez criptomonedas principales, incluidas Bitcoin, Ethereum, BNB y XRP.
El informe permite a los clientes que poseen esos activos verificar si los saldos de sus cuentas están respaldados por reservas suficientes.
Sin embargo, la verificación establece el respaldo de activos para los tokens cubiertos, no si las vulnerabilidades identificadas por Yang han sido eliminadas.
Binance dijo que aproximadamente $2.85 mil millones en activos afectados habían sido congelados o interceptados durante los esfuerzos de recuperación.
La compañía se ha comprometido a cubrir la pérdida financiera total utilizando sus recursos corporativos y fondos de reserva.
Teng dijo que el exchange continuaría restaurando los activos afectados restantes, incluidas las criptomonedas menos líquidas que requieren compras adicionales.
Yi He dice que Binance bloqueó 57 amenazas sospechosas de Corea del Norte
La co-CEO de Binance, Yi He, abordó por separado el historial de seguridad del exchange en una publicación del 3 de noviembre.
Ella dijo que el equipo de seguridad de Binance había detectado y prevenido 57 ciberamenazas sospechosas vinculadas a Corea del Norte durante 2026.
Los intentos incluyeron entrevistas de trabajo fraudulentas, herramientas de desarrollo maliciosas, paquetes de software comprometidos y aplicaciones falsas de videoconferencia.
Los atacantes también habían utilizado extensiones de navegador y técnicas de ingeniería social para robar credenciales o instalar malware de acceso remoto, según Yi He.
“Interceptamos muchos de ellos, pero el costo de no detener ni siquiera uno fue severo”, escribió ella.
Binance dijo que desde entonces ha reconstruido los sistemas de billetera afectados, reemplazado los dispositivos comprometidos y deshabilitado las credenciales asociadas con el ataque.
El exchange ha reforzado los controles de seguridad de la billetera y ampliado el monitoreo automatizado de actividades sospechosas de empleados y sistemas.
Sus esfuerzos de recuperación han incluido restaurar los retiros en más activos de Ethereum y Solana tras la suspensión inicial.
Binance planea una revisión independiente de ciberseguridad y una mayor inversión en protección de dispositivos, seguridad para desarrolladores y detección de amenazas.
La compañía afirmó que algunas medidas de seguridad permanecerían confidenciales para evitar que los atacantes identifiquen debilidades en sus defensas.