Aster a renforcé ses mesures de sécurité de plateforme après avoir confirmé qu’un utilisateur avait subi des pertes financières à la suite de l’exposition de la clé privée d’un API Wallet.
Résumé
- Aster a renforcé ses mesures de sécurité après avoir confirmé une fuite de clé privée d’API Wallet.
- Un utilisateur d’Aster concerné a signalé 4,56 millions de dollars de transferts de cryptomonnaies non autorisés.
- L’utilisateur a allégué que sept transferts non autorisés ont eu lieu sur une période de 44 minutes.
- Aster s’est engagé à aider à retrouver les fonds manquants et à coopérer avec les forces de l’ordre.
- Aster a exhorté les utilisateurs à supprimer immédiatement les API Wallets compromis depuis des appareils de confiance.
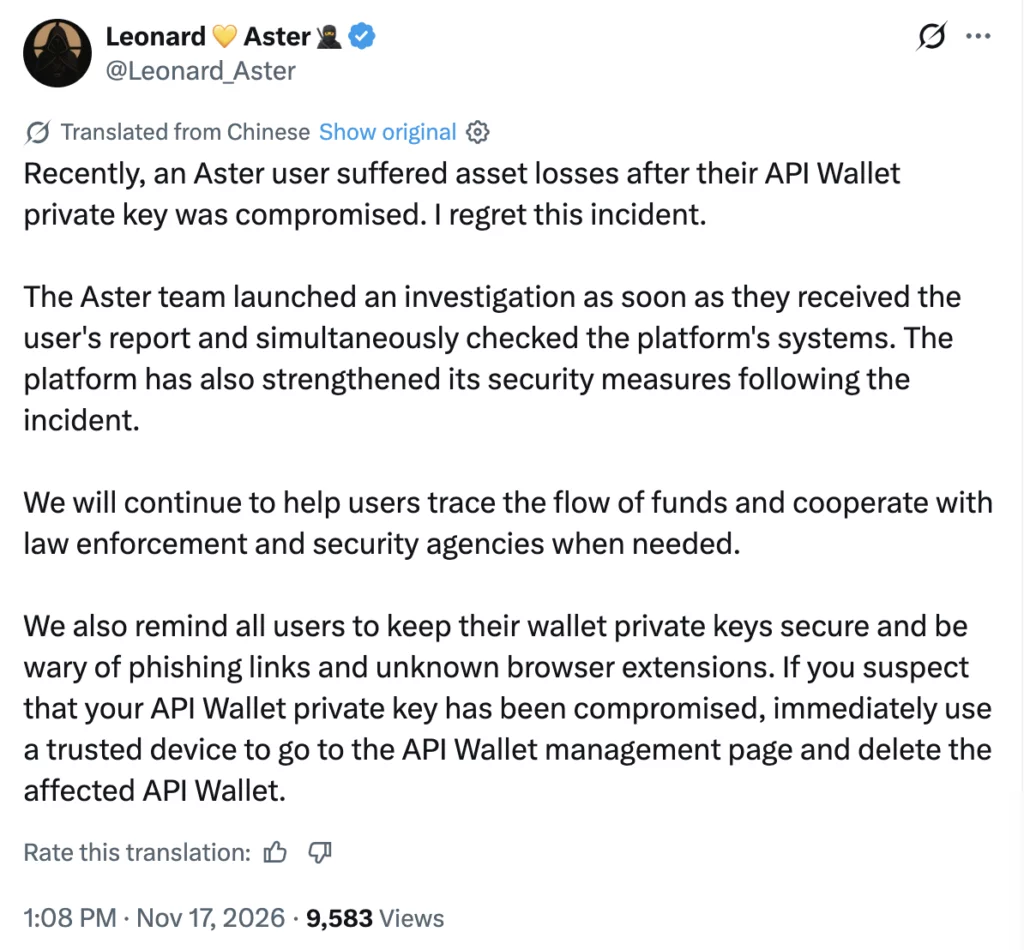
Dans une déclaration du 17 novembre sur X, Leonard Leung, PDG d’Aster, a indiqué que la bourse décentralisée de contrats à terme perpétuels avait commencé à enquêter sur l’incident immédiatement après avoir reçu un rapport de l’utilisateur concerné. L’équipe a examiné les circonstances entourant la perte tout en effectuant des vérifications sur les systèmes de sa plateforme.
« Récemment, un utilisateur d’Aster a subi des pertes d’actifs après que la clé privée de son API Wallet a été compromise. Je regrette cet incident », a écrit Leonard dans une déclaration.
La réponse du PDG fait suite à la plainte d’un utilisateur d’Aster qui a signalé avoir perdu environ 4,56 millions de dollars à cause de transactions non autorisées, notamment le déplacement et la vente ultérieure de ses avoirs en Bitcoin.
Un utilisateur d’Aster signale 4,56 millions de dollars de transferts non autorisés
L’utilisateur concerné, qui se fait appeler furongfei sur X, a révélé que les transactions ont eu lieu dans les premières heures du 13 novembre, heure de Pékin. L’utilisateur a maintenu qu’il n’avait autorisé aucun des transferts et que la clé privée de son portefeuille principal n’avait pas été compromise.
Les détails de la plainte rapportés par Lookonchain indiquaient que quelqu’un avait utilisé une clé d’agent générée automatiquement via l’interface web d’Aster pour enregistrer un nouveau compte.
Les registres de transactions décrits par l’utilisateur montraient que sept transferts totalisant 4 564 675,50 USDT ont été effectués vers le compte nouvellement enregistré en 44 minutes. Au cours de la même période, 33 BTC ont été déplacés entre les marchés à terme et au comptant de la bourse neuf fois avant d’être vendus via 17 ordres au marché.
L’utilisateur a affirmé qu’aucun des sept transferts ne portait de signature de son portefeuille principal. Au lieu de cela, les transactions ont été signées à l’aide d’une clé privée temporaire identifiée comme « aster-desktop », qui a été générée localement dans le navigateur lorsque l’utilisateur a activé le trading et terminé l’autorisation du portefeuille.
Les permissions de l’API Wallet d’Aster sous examen
Une partie de la plainte de l’utilisateur concerne les permissions attribuées à l’identifiant de trading compromis. L’utilisateur a allégué que la clé d’agent ne disposait pas d’autorisation de retrait et que les paramètres de confidentialité du compte interdisaient les transferts internes vers d’autres utilisateurs.
La documentation officielle de l’API d’Aster décrit des permissions distinctes pour le trading au comptant, le trading de contrats à terme perpétuels et les retraits. Les utilisateurs peuvent autoriser un portefeuille d’agent à effectuer des opérations désignées en leur nom sans utiliser la clé privée de leur portefeuille principal pour signer chaque demande de trading.
La documentation propose des options pour configurer les adresses IP autorisées et définir une durée d’expiration pour un agent autorisé. Les titulaires de compte peuvent ensuite modifier les permissions ou révoquer l’autorisation d’un agent.
Crypto.news a contacté Aster pour obtenir un commentaire sur les pertes signalées, les permissions de l’API Wallet et une éventuelle compensation, mais n’avait pas reçu de réponse au moment de la publication.
Le PDG d'Aster s'engage à aider à la récupération des fonds
Pendant ce temps, l'utilisateur affecté a affirmé que le compte nouvellement enregistré avait ensuite retiré environ 4,56 millions d'USDT sur 10 transactions.
Une partie des fonds aurait été déplacée à travers des réseaux blockchain, avec 1 000 ETH entrant dans le protocole de mixage de cryptomonnaies Tornado Cash. Selon les informations, 768,1 ETH supplémentaires et environ 994 000 USDT auraient été acheminés via NEAR Intents.
Leonard a déclaré qu'Aster resterait impliqué dans les efforts visant à localiser les actifs manquants.
« Nous continuerons d'aider les utilisateurs à tracer les flux de fonds et à coopérer avec les forces de l'ordre et les agences de sécurité lorsque cela est nécessaire », a écrit le PDG.
L'utilisateur affecté a demandé une compensation en actifs d'origine, comprenant 33 BTC, environ 2,2 millions d'USDT et les frais de liquidation forcée, sans avoir à attendre la récupération des fonds manquants.
La demande de compensation inclut la préservation des journaux du serveur de la plateforme et la fourniture d'un calendrier écrit pour le traitement du dossier. Leonard n'a pas annoncé de décision de remboursement dans sa dernière déclaration.
Séparément, crypto.news a précédemment rapporté qu'Aster enquêtait sur des mouvements de prix inhabituels le 16 novembre après que son jeton natif soit passé de 0,7124 $ à 0,4812 $ en quelques minutes. Leonard a attribué cet épisode à des liquidations impliquant des positions fortement endettées, qualifiant l'activité de « probablement malveillante ».
Aster conseille aux utilisateurs de révoquer les API Wallets compromises
Dans le cadre de sa réponse de sécurité, Aster a exhorté les traders à protéger leurs clés privées et à faire preuve de prudence lors de l'ouverture de liens inconnus ou de l'installation d'extensions de navigateur.
« Nous rappelons également à tous les utilisateurs de garder les clés privées de leur portefeuille en sécurité et de se méfier des liens de phishing et des extensions de navigateur inconnues », a déclaré Leonard.
Le PDG a demandé aux utilisateurs qui pensent que leurs identifiants API Wallet ont pu être exposés d'accéder à la plateforme depuis un appareil de confiance.
La documentation d'Aster indique que la suppression d'un agent autorisé révoque sa capacité à effectuer des transactions via API. Leonard a conseillé aux utilisateurs affectés de se rendre directement sur la page de gestion de l'API Wallet et de supprimer immédiatement le portefeuille compromis.