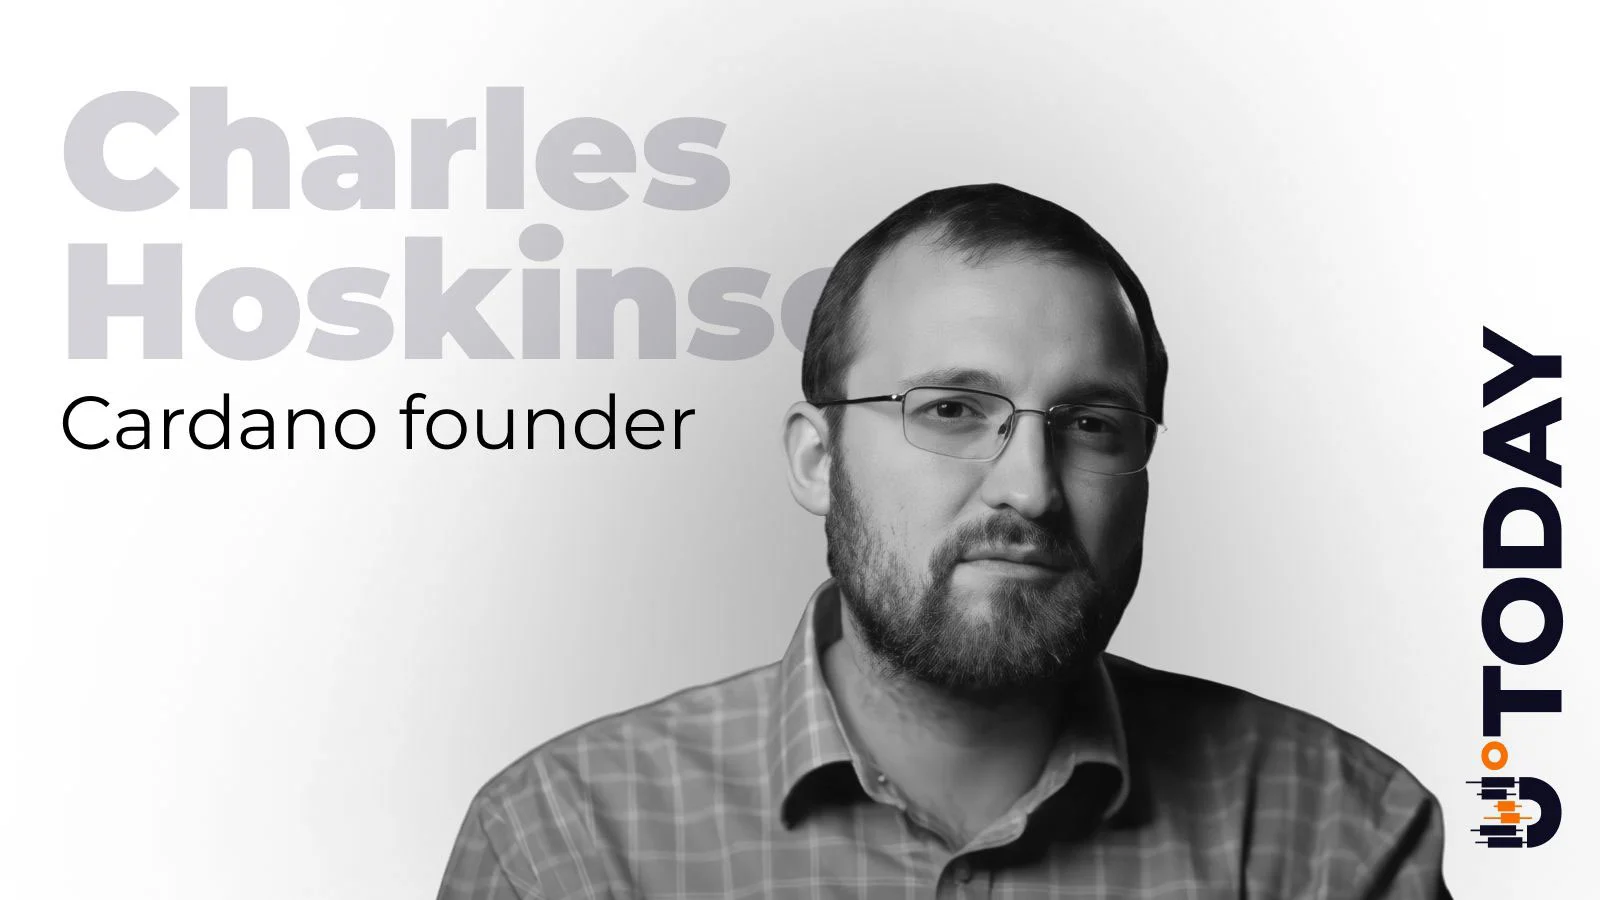

Le fondateur de Cardano, Charles Hoskinson, a défié le cofondateur d'Ethereum, Vitalik Buterin, au sujet de son avertissement selon lequel les avancées de l'intelligence artificielle pourraient affaiblir la cryptographie résistante aux ordinateurs quantiques, arguant que les normes de sécurité existantes tiennent déjà compte de décennies d'attaques mathématiques.
Résumé
- Le fondateur de Cardano, Charles Hoskinson, a rejeté l'avertissement de Vitalik Buterin concernant la menace de l'IA pour les systèmes cryptographiques résistants aux ordinateurs quantiques.
- Vitalik a averti que l'intelligence artificielle pourrait découvrir des faiblesses mathématiques dans la cryptographie à base de réseaux actuellement considérée comme fiable.
- Hoskinson a défendu ML-KEM et ML-DSA, citant des décennies de recherche mathématique et des tests de sécurité établis contre les attaques.
- La feuille de route de sécurité proposée par Ethereum privilégie les signatures à base de hachage alors que les développeurs se préparent à d'éventuelles attaques futures.
- Le NIST a normalisé le chiffrement et les signatures numériques à base de réseaux en 2024 après des années d'évaluation de sécurité.
Hoskinson a répondu le 9 octobre aux inquiétudes de Buterin concernant la cryptographie à base de réseaux, utilisée dans plusieurs systèmes de sécurité modernes. Il a soutenu que le fondateur d'Ethereum n'avait pas identifié de nouvelle attaque crédible qui justifierait d'abandonner ces méthodes ou d'augmenter substantiellement la taille des clés cryptographiques. Ce désaccord fait suite à l'avertissement de Buterin selon lequel l'IA pourrait découvrir des raccourcis mathématiques que les chercheurs n'ont pas trouvés par des méthodes conventionnelles.
Le fondateur de Cardano conteste l'avertissement de Vitalik sur la sécurité de l'IA
Le différend a commencé après que Buterin a averti que les progrès rapides des mathématiques assistées par l'IA pourraient remettre en question les hypothèses derrière les systèmes cryptographiques actuellement considérés comme sûrs.
Il a identifié la cryptographie à base de réseaux comme une préoccupation particulière, arguant que des systèmes d'IA de plus en plus capables pourraient découvrir des moyens plus efficaces de résoudre les problèmes mathématiques utilisés pour protéger les informations numériques.
Selon lui, les avancées de la recherche mathématique automatisée pourraient compresser des décennies de découvertes en une période beaucoup plus courte. De tels progrès pourraient forcer les développeurs à reconsidérer la sécurité des algorithmes existants.
Buterin a comparé le développement possible aux avancées dans la factorisation d'entiers, où les chercheurs ont découvert des méthodes qui rendaient certains calculs beaucoup plus faciles que les estimations antérieures ne le suggéraient.
Le cofondateur d'Ethereum a soutenu que la sécurité à base de réseaux pourrait connaître une percée similaire, rendant certains choix de paramètres actuels insuffisants.
Hoskinson a rejeté la comparaison, arguant que l'histoire de la factorisation d'entiers ne fournit pas de preuve d'une faiblesse équivalente dans les systèmes à base de réseaux.
« L'analogie avec la factorisation est fausse », a écrit Hoskinson, expliquant que les améliorations de la factorisation d'entiers dépendaient de techniques mathématiques spécifiques qui n'ont pas été démontrées contre les problèmes de réseaux utilisés dans la cryptographie moderne.
Le fondateur de Cardano a cité des recherches remontant à l'introduction de l'algorithme de réduction de réseau Lenstra–Lenstra–Lovász en 1982. Il a cité les améliorations ultérieures du tamisage de réseaux et d'autres méthodes d'attaque comme exemples de décennies de tests.
Selon Hoskinson, les paramètres de sécurité utilisés par les algorithmes modernes à base de réseaux tiennent déjà compte des avancées connues dans ces techniques.
Sa réponse fait suite aux inquiétudes concernant les attaques assistées par l'IA sur les portefeuilles de cryptomonnaies soulevées par le chercheur de la Fondation Ethereum, Justin Drake, le 7 octobre.
Drake a averti que de puissants systèmes d'IA pourraient éventuellement découvrir des attaques contre la cryptographie à courbes elliptiques utilisée pour autoriser les transactions blockchain. Buterin a soutenu qu'il fallait prendre ces possibilités au sérieux, mais a déconseillé aux utilisateurs de se précipiter pour transférer leurs fonds vers de nouveaux portefeuilles.
Hoskinson défend la cryptographie sur réseau utilisée dans les normes de sécurité
Une partie centrale de l’argument de Hoskinson concerne ML-KEM et ML-DSA, deux systèmes cryptographiques normalisés par le National Institute of Standards and Technology (NIST) des États-Unis.
ML-KEM permet aux parties d’établir des secrets cryptographiques partagés, tandis que ML-DSA fournit des signatures numériques utilisées pour authentifier les informations et vérifier l’autorisation.
Le NIST a approuvé les deux systèmes en août 2024 sous les normes FIPS 203 et FIPS 204, après des années de recherche et d’évaluation publique. L’agence a normalisé séparément SLH-DSA, un système de signature numérique basé sur le hachage, sous la norme FIPS 205.
Hoskinson a soutenu que ML-KEM et ML-DSA ont été sélectionnés après que les chercheurs ont examiné différentes méthodes d’attaque des problèmes mathématiques basés sur les réseaux.
Il a maintenu que l’existence d’une structure mathématique ne rend pas automatiquement un algorithme dangereux, en particulier lorsque les paramètres de sécurité sont choisis à l’aide de calculs établis du coût des attaques.
Buterin avait suggéré que les progrès futurs de l’IA pourraient justifier d’augmenter considérablement la taille des clés basées sur les réseaux, potentiellement d’un facteur dix.
Hoskinson a rejeté cette proposition, la qualifiant de « numérologie » car l’augmentation suggérée n’était pas étayée par un algorithme ou un calcul spécifique.
Selon le fondateur de Cardano, choisir des clés plus grandes sans identifier une attaque correspondante ne fournit pas une méthode fiable pour mesurer la sécurité.
Il a soutenu que les chercheurs devraient d’abord établir le coût computationnel d’une nouvelle attaque avant de déterminer si les paramètres cryptographiques existants nécessitent des modifications.
Le NIST décrit actuellement ML-KEM et ML-DSA comme des algorithmes censés résister aux attaques d’ordinateurs quantiques suffisamment puissants. Les normes n’établissent pas que les systèmes sont immunisés contre toute découverte mathématique possible.
Le plan de sécurité basé sur le hachage d’Ethereum fait face à des critiques
Les préoccupations de Buterin sont liées aux travaux d’Ethereum sur des systèmes cryptographiques conçus pour résister aux futures attaques d’informatique quantique.
La recherche Lean Ethereum du réseau privilégie de plus en plus les signatures basées sur le hachage, y compris les constructions WOTS et basées sur SPHINCS, pour les applications où les développeurs peuvent les utiliser.
Buterin a soutenu que les approches basées sur le hachage peuvent offrir une sécurité à long terme plus forte parce qu’elles ne reposent pas sur les mêmes hypothèses mathématiques que les systèmes basés sur les réseaux.
Cependant, Hoskinson a contesté la suggestion selon laquelle les fonctions de hachage sont automatiquement plus sûres parce qu’elles sont censées avoir une structure moins exploitable.
Il a cité les faiblesses historiques de MD5 et SHA-1, deux algorithmes de hachage que les chercheurs ont réussi à attaquer grâce à des faiblesses dans leur conception interne.
Hoskinson a déclaré que même SHA-256 ne dispose pas d’une preuve mathématique établissant son immunité contre toutes les attaques possibles.
« Sa sécurité réside dans le fait que personne ne l’a encore cassé », a-t-il écrit, soutenant que la même norme d’examen devrait s’appliquer à toutes les familles cryptographiques.
Il a remis en question les recherches antérieures d’Ethereum sur Poseidon et Poseidon2, des fonctions de hachage conçues pour une utilisation efficace dans certains systèmes de preuve de blockchain.
Les chercheurs d’Ethereum se sont déjà éloignés de Poseidon dans leur feuille de route de couche 1, privilégiant des alternatives établies telles que SHA-2 et BLAKE2s.
En août, le chercheur de la Fondation Ethereum, Justin Drake, a expliqué que les améliorations des systèmes de preuve à corps binaire avaient rendu les hachages conventionnels plus pratiques pour les futures conceptions de réseau.
Hoskinson a soutenu que les signatures basées sur le hachage restent utiles là où leurs limites sont acceptables, mais qu’elles ne peuvent pas remplacer toutes les fonctions assurées par la cryptographie à clé publique.
Le désaccord s’étend aux systèmes de chiffrement utilisés dans la messagerie sécurisée, les sites web et d’autres applications qui doivent établir des communications protégées entre les parties.
Le débat sur la cryptographie IA atteint la sécurité des portefeuilles blockchain
L’échange entre les deux fondateurs intervient alors que les développeurs de blockchain réfléchissent à la manière de protéger les actifs numériques contre les progrès futurs de l’IA et de l’informatique quantique.
Buterin a conseillé aux utilisateurs d'envisager de conserver leurs cryptomonnaies dans des adresses dont les clés publiques n'ont pas été exposées par des transactions sortantes, à condition qu'ils puissent le faire en toute sécurité.
Il a souligné que cette recommandation ne justifie pas des migrations précipitées de portefeuilles, qui peuvent créer leurs propres risques de sécurité.
Le fondateur d'Ethereum a soutenu les projets visant à rendre Ethereum résistant aux attaques quantiques, y compris des modifications des signatures de transaction, des mécanismes de consensus et des systèmes de preuve à divulgation nulle de connaissance.
Hoskinson soutient que la recherche sur les méthodes basées sur les réseaux euclidiens devrait se poursuivre parallèlement aux travaux sur les alternatives basées sur les fonctions de hachage.
Le débat a atteint les entreprises développant des systèmes de garde institutionnels. En mai, BitGo a testé la signature de portefeuille résistante aux attaques quantiques en utilisant la technologie ML-DSA développée avec Silence Laboratories.
La démonstration a examiné si les signatures post-quantiques pouvaient fonctionner dans le cadre des procédures existantes des portefeuilles institutionnels. Il s'agissait d'un test contrôlé, et non d'une preuve que la cryptographie actuelle des portefeuilles avait été compromise.
D'autres réseaux blockchain travaillent sur des protections similaires. La feuille de route de sécurité post-quantique de Sui inclut à la fois des options de signature basées sur les réseaux euclidiens et sur les fonctions de hachage pour l'authentification future des comptes.
La réponse de Hoskinson du 9 octobre n'a pas annoncé une nouvelle mise à niveau cryptographique de Cardano ni un calendrier de déploiement. Il a appelé à ce que toute attaque nouvellement découverte fasse l'objet de tests, d'une analyse des coûts et d'un examen avant que les développeurs ne révisent les paramètres de sécurité ou n'abandonnent les algorithmes établis.