
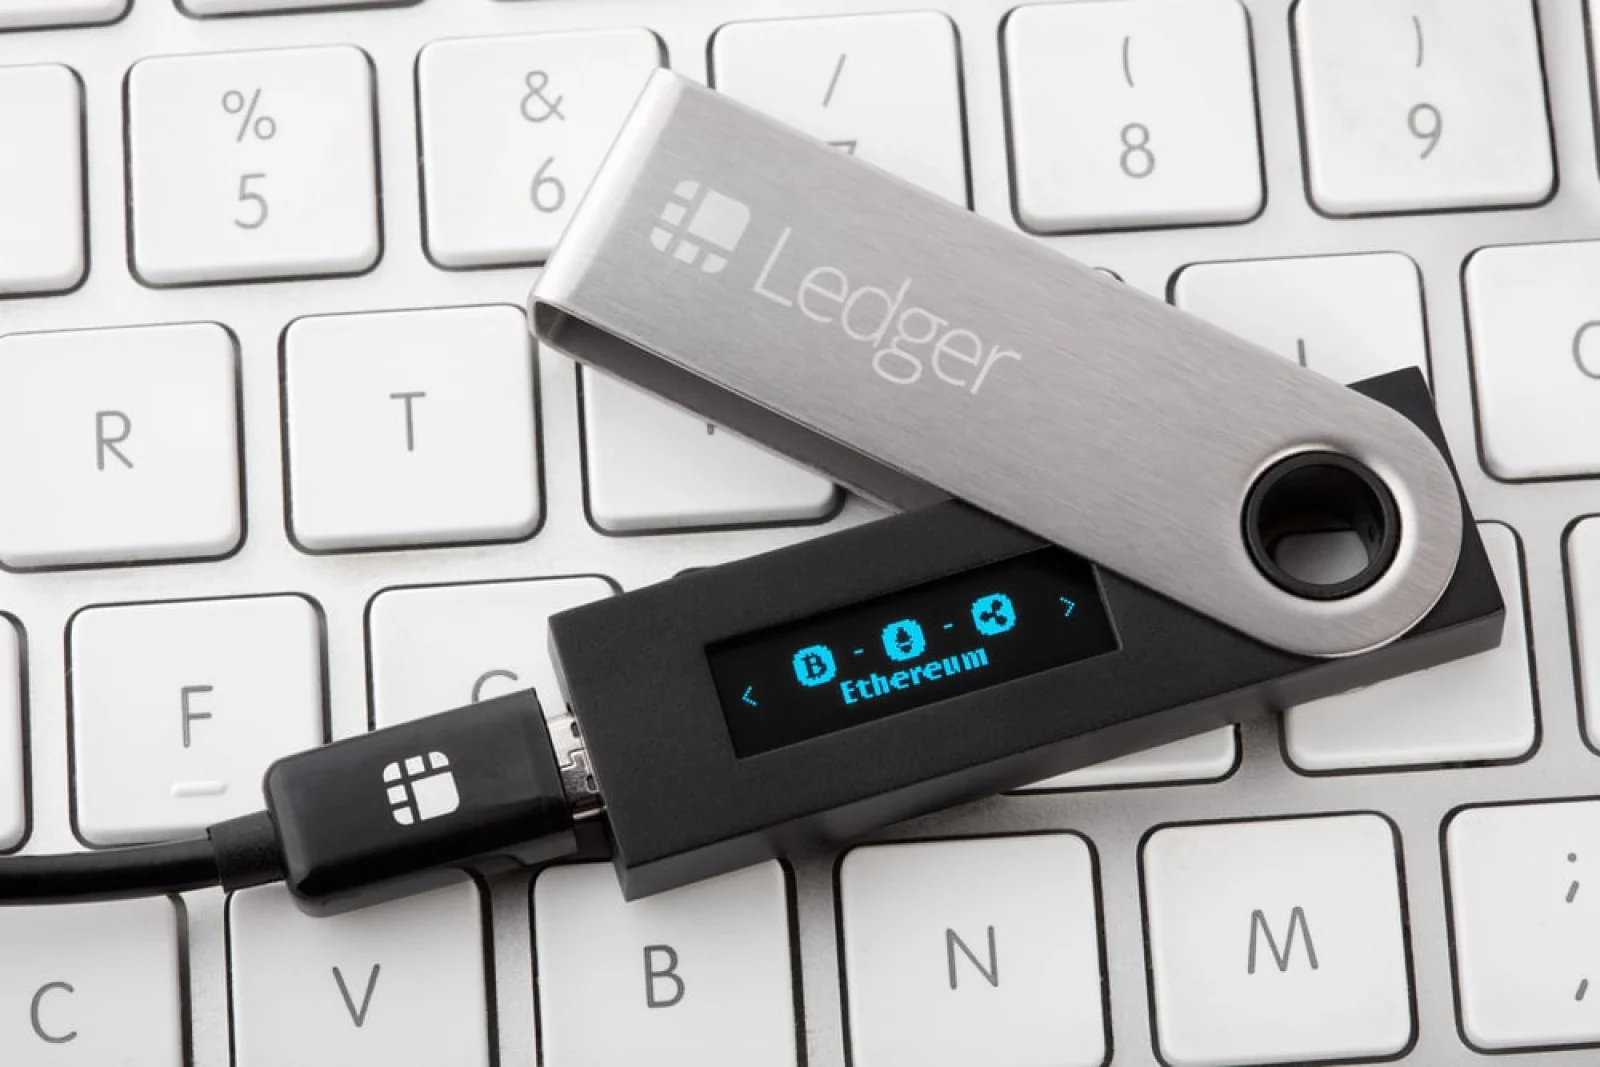
Ledger enquête sur des signalements de pertes de cryptomonnaies parmi des clients en Asie du Sud-Est qui ont acheté des portefeuilles matériels via CryptoBilis, un revendeur listé comme distributeur officiel en Indonésie, en Malaisie et aux Philippines.
L'incident a été révélé le vendredi 9 octobre, alors que des chercheurs en blockchain traçaient les fonds provenant des portefeuilles de victimes présumées. Les estimations initiales situaient les pertes au-dessus de 72 millions de dollars, mais une analyse ultérieure de Bitquery a porté le total rapporté à 92,9 millions de dollars répartis sur 311 portefeuilles sur cinq réseaux : Bitcoin, Ethereum, TRON, BNB Chain et Polygon.
La distinction entre un incident de vidage de portefeuille et une compromission confirmée des propres systèmes de Ledger est importante. Les appareils Ledger sont conçus pour garder les clés privées hors ligne, mais un matériel modifié de manière malveillante ou une chaîne d'approvisionnement compromise pourrait potentiellement compromettre cette protection.
La méthode d'attaque précise reste non confirmée, et les preuves disponibles n'établissent pas que l'infrastructure centrale de Ledger ait été violée.
Ledger a déclaré avoir demandé à CryptoBilis de suspendre toutes les ventes et expéditions pendant que son enquête se poursuit. Elle a également émis des conseils de précaution aux clients qui ont acheté des appareils auprès du revendeur au cours des 90 derniers jours.
« Ledger enquête sur des signalements de perte de fonds d'utilisateurs en Asie du Sud-Est qui ont acheté des produits auprès d'un revendeur nommé CryptoBillis », a déclaré l'entreprise dans son communiqué.
Ledger a conseillé aux clients qui avaient acheté des appareils auprès du revendeur mais ne les avaient pas encore initialisés de ne pas procéder à la configuration. Les clients qui avaient déjà configuré leurs appareils ont été conseillés d'envisager de déplacer leurs actifs vers un nouveau signataire Ledger avec une nouvelle phrase de récupération.
L'enquêteur blockchain Specter a séparément rapporté avoir tracé des adresses suspectes qui ont reçu des fonds de centaines de portefeuilles de victimes sur Ethereum, TRON et Bitcoin, estimant les pertes à plus de 86 millions de dollars.
L'analyse de Bitquery a identifié de petites transactions de test sur environ deux semaines avant les principaux flux sortants, suivies de transferts coordonnés sur plusieurs réseaux.
Les chercheurs ont également observé des groupes de portefeuilles signant des requêtes similaires à quelques secondes d'intervalle. Ces schémas suggèrent une préparation et un possible point de contrôle commun, mais les transactions blockchain seules ne peuvent pas établir comment l'attaquant a obtenu l'accès aux portefeuilles.
10 millions de dollars en USDT gelés alors que les enquêteurs tracent les fonds
L'enquête a produit plusieurs développements dans le suivi des actifs volés. Tether aurait gelé environ 10 millions de dollars en USDT sur 20 portefeuilles associés au vol présumé. L'action empêche les USDT concernés d'être transférés via ces adresses, mais ne restitue pas automatiquement les fonds aux victimes.
À la date limite de l'analyse, environ 14 810 ETH restaient dans un groupe de portefeuilles suspectés d'être contrôlés par l'attaquant. Les chercheurs ont également identifié environ 203,8 BTC dans des adresses Bitcoin associées, ces fonds étant apparemment non déplacés à ce moment-là.
L'analyse de Bitquery a en outre identifié le mouvement d'environ 1 254 ETH via Tornado Cash et Zcash. Les fonds seraient ensuite apparus dans trois nouveaux portefeuilles, dont un contenant environ 2,1 millions d'USDC.
La présence d'USDC pourrait fournir une autre voie potentielle d'intervention, selon l'évaluation de l'émetteur et les adresses impliquées, mais un gel ne doit pas être présumé sans confirmation.
Le fondateur de Binance, Changpeng Zhao, communément appelé CZ, a déclaré que les informations disponibles à l'époque pointaient vers un incident localisé de chaîne d'approvisionnement impliquant un fournisseur.
Il a suggéré qu'un petit nombre de clients pourrait avoir reçu des appareils contrefaits ou altérés, tout en appelant les acteurs de l'industrie à aider à tracer et à récupérer les actifs. Cela reste une évaluation, et non une conclusion confirmée de l'enquête de Ledger.
L'ancien PDG de Mt. Gox, Mark Karpelès, a également partagé des photographies d'un Ledger Nano X qu'il a déclaré avoir reçu de Malaisie. Selon Karpelès, l'emballage rétractable de l'appareil semblait intact, mais il a découvert un module électronique dissimulé là où aurait dû se trouver le rembourrage de l'écran.
Il a déclaré que les implants matériels étaient devenus plus sophistiqués, ce qui pourrait rendre les composants modifiés plus difficiles à distinguer des pièces d'origine.
Karpelès a demandé des photographies aux utilisateurs concernés pour aider à identifier des modifications similaires. Cependant, il n'a pas été démontré que Ledger ait confirmé que le module signalé était fonctionnel ou lié à l'incident CryptoBilis.
La dernière estimation indépendante chiffre les pertes signalées à 92,9 millions de dollars, mais ce chiffre n'a pas été confirmé par Ledger. La cause de l'incident reste également non résolue, les preuves disponibles pointant vers un possible problème de chaîne d'approvisionnement sans prouver de manière concluante que des appareils contrefaits ou modifiés en étaient responsables.
Pour l'instant, la réponse confirmée comprend l'enquête de Ledger et la suspension du revendeur, ses conseils de précaution aux clients, et le gel signalé de 10 millions de dollars en USDT. Les conclusions ultérieures dépendront des résultats de l'expertise médico-légale et de la poursuite du traçage on-chain.