Autor: Xiaobing, Shenchao TechFlow
Wczesnym rankiem 30 października 2026 r. gorące portfele Binance w 9 sieciach zostały jednocześnie naruszone, a ponad 6,26 mld USD zostało przelane w łańcuchu.
31 października ogłoszono, że Federalne Biuro Śledcze (FBI) Stanów Zjednoczonych poinformowało, że północnokoreańskie grupy hakerskie były zaangażowane w kradzież na Binance, a Trump stwierdził, że jeśli potwierdzi się, że to sprawka Korei Północnej, USA będą negocjować z Koreą Północną.
Kraj zamienił cały przemysł kryptowalutowy w bankomat.
Według statystyk Shenchao TechFlow, w latach 2017–2026 hakerzy powiązani z Lazarus i Koreą Północną byli zaangażowani w łącznie 37 przypadków kradzieży kryptowalut, o szacunkowej łącznej wartości około 11,817 mld USD.
Od rozpoczęcia atakiem na południowokoreańską giełdę Bithumb w 2017 r., kradzieżą 7 mln USD, po wyparowanie miliardów z Binance w ciągu jednej nocy – jak Korea Północna, uważana za kraj o zamkniętej sieci, w niespełna dekadę przeszła od marginalnego gracza na cyberpolu bitwy do czołowego drapieżnika w świecie kryptowalut?
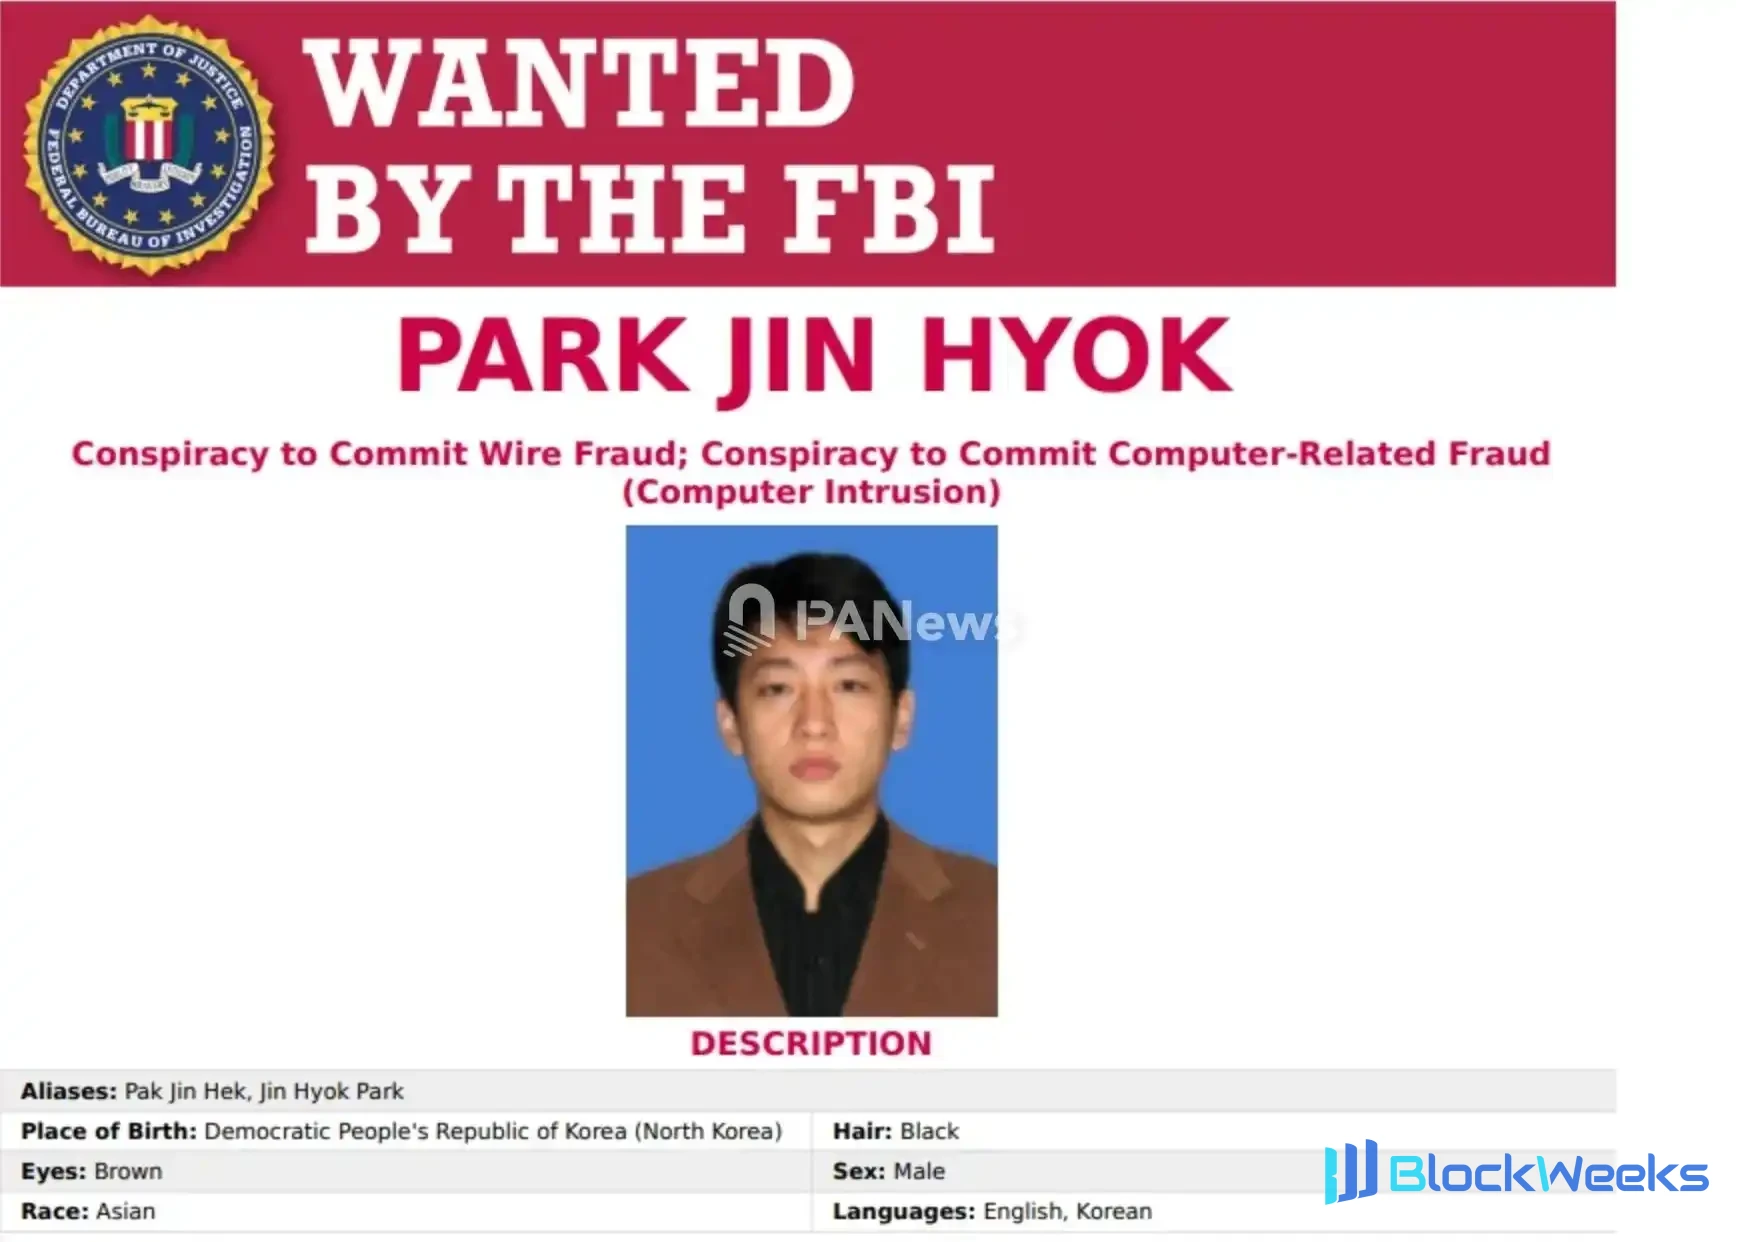
Jeden PDF, sześćset milionów dolarów
Na początku 2022 r. starszy inżynier w Sky Mavis, spółce-matce gry kryptowalutowej Axie Infinity, otrzymał wiadomość na LinkedIn od osoby podającej się za rekrutera z pewnej firmy, oferującej bardzo atrakcyjny pakiet wynagrodzeń.
Inżynier przeszedł wiele rund rozmów kwalifikacyjnych i wszystko wydawało się legalne. Ostatecznie otrzymał list ofertowy w formacie PDF. W momencie otwarcia pliku spyware po cichu przeniknęło do wewnętrznych systemów Sky Mavis.
Most Ronin w Axie Infinity wykorzystuje mechanizm proof-of-authority z 9 węzłami walidatorów, wymagając podpisów 5 węzłów do zatwierdzenia wypłat. Napastnicy przeniknęli do infrastruktury IT Sky Mavis przez komputer zainfekowanego inżyniera i uzyskali klucze 4 walidatorów. Piąty podpis pochodził z zapomnianej luki: w listopadzie 2021 r. Sky Mavis poprosiło Axie DAO o pomoc w podpisywaniu w szczycie obciążenia transakcjami, a to tymczasowe upoważnienie zostało wycofane w grudniu, ale uprawnienia dostępu nigdy nie zostały odebrane.
W marcu 2022 r. z mostu Ronin zniknęło 620 mln USD. Miesiąc później FBI przypisało atak północnokoreańskiej grupie Lazarus.
Fałszywa oferta, zapomniane upoważnienie, skradzione sześćset milionów dolarów.
Scenariusz Ronin był wielokrotnie powtarzany od tego czasu, ale metody napastników ewoluowały.
W czerwcu 2022 r. upadł most Harmony Horizon Bridge, a 100 mln USD zostało przelane. Napastnicy podszyli się pod deweloperów blockchain i uzyskali uprawnienia systemowe jako insiderzy. W 2023 r. Atomic Wallet, Alphapo, CoinsPaid i Stake.com upadały jeden po drugim, a skumulowane straty przekroczyły 238 mln USD. W lipcu 2024 r. indyjska giełda WazirX została naruszona na 235 mln USD.
Każdy atak wykorzystywał inną metodę, ale logika za nimi jest uderzająco spójna: znaleźć osobę, oszukać tę osobę, wykorzystać tę osobę do otwarcia drzwi.
W lutym 2025 r. podnieśli tę metodologię na nowy poziom.
Zimny portfel Bybit został opróżniony z 1,5 mld USD. Analiza post-mortem badacza bezpieczeństwa Paradigm, samczsun, wykazała, że napastnicy nie zaatakowali bezpośrednio Bybit, ale przeniknęli do infrastruktury dostawcy usług portfela multisig Safe{Wallet}, umieszczając tam złośliwy kod i precyzyjnie celując w proces podpisywania zimnego portfela Bybit. Oznacza to, że nawet jeśli własne środki bezpieczeństwa Bybit były nienaganne, dopóki górny łańcuch dostaw został naruszony, wszystkie zabezpieczenia stały się bezużyteczne.
Osiem miesięcy później Binance stało się najnowszą ofiarą.
Wyniki powłamaniowego śledztwa Binance wykazały, że laptop inżyniera operacyjnego został skompromitowany, a napastnicy wykorzystali go do przeniknięcia do systemów wewnętrznych i użyli EIP-7702, aby zmusić gorący portfel do podpisania upoważnienia delegacji. Shenyu zdekonstruował logikę kontraktu ataku w poście on-chain: „Program napastnika rozpoznaje tylko jednego pana i robi tylko jedną rzecz: przelewa pieniądze.”
Od Ronin przez Bybit po Binance, skala ataków wzrosła z 600 milionów do 1,5 miliarda, a następnie do 6,2 miliarda. Za każdym razem było to zwycięstwo inżynierii społecznej i za każdym razem zaczynało się od jednej osoby.
Twój współpracownik może być z Korei Północnej
Jeśli zewnętrzne ataki Lazarusa to „wyważanie drzwi”, to infiltracja północnokoreańskich pracowników IT to „wejście do domu frontowymi drzwiami”.
W październiku 2024 roku CoinDesk opublikował raport śledczy, który wstrząsnął branżą. Dziennikarze prześledzili zapisy płatności blockchain i wewnętrzne tropy i odkryli, że ponad 24 firmy kryptowalutowe nieświadomie zatrudniły północnokoreańskich pracowników IT, przy czym co najmniej 12 firm potwierdziło, że znalazło podejrzanych północnokoreańskich pracowników na swoich listach personelu. Wśród wymienionych projektów znalazły się Cosmos Hub, Injective, ZeroLend, Fantom, Sushi, Yearn Finance i Truflation.
Badacz bezpieczeństwa MetaMask, Taylor Monahan, ujawnił, że co najmniej 40 protokołów DeFi zatrudniło północnokoreańskich pracowników IT w swojej historii rozwoju, obejmującej okres nawet siedmiu lat.
Osoby te przeszły selekcję, używając sfałszowanych paszportów, wiz i starannie spreparowanych CV, składając aplikacje na Telegramie, Discordzie i Indeed. Celowały w zespoły startupowe o luźnych procesach rekrutacyjnych i wynagrodzeniach denominowanych w kryptowalutach, a pracując zdalnie prawie nigdy nie włączały kamer. Według szacunków ONZ północnokoreańscy pracownicy IT zarabiają dla reżimu nawet 600 milionów USD rocznie, z czego osoby prywatne mogą zatrzymać jedynie 10% do 30%.
W marcu 2024 roku incydent Munchables dostarczył podręcznikowego przykładu.
Ta gra NFT oparta na łańcuchu Blast zatrudniła dewelopera pod pseudonimem „Werewolves0943”. Śledczy on-chain ZachXBT prześledził i odkrył, że ten deweloper był północnokoreańskim szpiegiem, który wykorzystał uprawnienia deweloperskie do wyprowadzenia z projektu 17 400 ETH o wartości około 62 milionów USD.
Zwrot akcji w tej historii polega na tym, że pod presją założyciela Blast, Pacmana, i społeczności deweloper przekazał wszystkie klucze prywatne w ciągu 8 godzin i w pełni zwrócił skradzione środki. Nikt nie wie, dlaczego je zwrócił. Jedna z hipotez głosi, że po zdemaskowaniu dalsze zatrzymywanie skradzionych środków przyniosłoby jedynie większe kłopoty.
Jednak doświadczenie Sushi nie było tak szczęśliwe.
We wrześniu 2021 roku platforma Sushi/MISO została zhakowana na około 3 miliony USD. Dochodzenie po incydencie wykazało, że dwóch byłych kontraktorów pod pseudonimami „Anthony Keller” i „Sava Grujic” zachowało dostęp do bazy kodu po zwolnieniu. Sushi później zatrudniło także innego podejrzanego północnokoreańskiego kontraktora, „Gary'ego Lee”. W 2023 roku założyciel Truflation, Stefan Rust, odkrył, że 5 członków jego zespołu to podejrzani północnokoreańscy pracownicy, co stanowiło ponad jedną trzecią wszystkich pracowników. Firma następnie padła ofiarą ataku polegającego na wycieku kluczy prywatnych o wartości około 5 milionów USD.
Dane CrowdStrike pokazują, że północnokoreańscy pracownicy IT przeniknęli do ponad 320 firm w ciągu 12 miesięcy, co stanowi wzrost rok do roku o około 220%.
Używają fałszywych tożsamości, zatrudniają osoby lokalnie w Stanach Zjednoczonych do skonfigurowania wielu komputerów w celu scentralizowanej pracy zdalnej, aby fałszować swoją lokalizację geograficzną, i wykorzystują generatywną AI do obsługi rozmów kwalifikacyjnych wideo.
Firma bezpieczeństwa KnowBe4 odkryła nawet, że sama została oszukana: „pracownik”, który dołączył w ramach normalnego procesu rekrutacji, natychmiast po rozpoczęciu pracy zaczął wdrażać złośliwe oprogramowanie.
Nie sposób powiedzieć złego słowa o Kim Dzong Unie
Jakimi ludźmi są północnokoreańscy hakerzy?
W sierpniu 2026 roku koreańsko-amerykański dziennikarz, przy pomocy badacza bezpieczeństwa MetaMask Taylora Monahana, Nicka Baxa z SEAL Alliance i Ump Labs, podszył się pod rekruterkę „Sophie Wang” i przeprowadził rozmowę wideo z podejrzanym o bycie północnokoreańskim hakerem na szczeblu państwowym.
Ten kandydat do pracy nazywał siebie „Justin Lim” i twierdził, że mieszka w Long Beach w Kalifornii, ale jego akcent uznano za koreański. Tropy on-chain i dane tożsamości wskazują, że jego rzeczywista lokalizacja to bardzo prawdopodobnie Władywostok w Rosji, a w 2022 roku ukradł około 2,7 miliona dolarów z MetaPlay.

Podczas rozmowy kwalifikacyjnej wykazał się znaczną wiedzą techniczną: wyjaśnił, jak rozwidlić sieć Velas i uruchomić The Graph w sposób kompatybilny, a napotykając nieznany protokół OpenSea Seaport i Uniswap v4, na miejscu otwierał dokumentację i ją analizował.
Kiedy rekruter wspomniał, że Korea Północna ukradła 1,5 miliarda dolarów z Bybit, po raz jedyny podczas całej rozmowy się uśmiechnął.
Ostatnie pytanie zakończyło wszystko. Rekruter poprosił go, aby powiedział coś negatywnego o Kim Dzong Unie. Po chwili ciszy wyszedł z Zoom. Następnie powołał się na „niestabilny internet” i poprosił o kontynuowanie komunikacji przez Discord lub Telegram. Gdy ponownie nalegano, odpowiedział tylko: „Nie wiem o tej osobie zbyt wiele”.
W Korei Północnej publiczna krytyka najwyższego przywódcy może skutkować zesłaniem trzech pokoleń do politycznych obozów pracy. Ten test został później szeroko polecony przez środowisko bezpieczeństwa jako metoda selekcji rekrutacyjnej: wymagać od kandydatów negatywnego komentarza o Kim Dzong Unie, a niemal wszyscy północnokoreańscy programiści będą go unikać.
Tajna wojna
Zdolności Korei Północnej w zakresie cyberataków nie powstały z dnia na dzień.
Według ujawnienia uciekiniera Jang Se-yula dla Business Insider, północnokoreański program wojny cybernetycznej można prześledzić aż do lat 80. XX wieku, a jego wewnętrzna nazwa kodowa to „Tajna wojna”. Reżim Kimów wcześnie zdał sobie sprawę, że biorąc pod uwagę, iż jego konwencjonalna siła militarna jest znacznie słabsza niż połączonych sił USA i Korei Południowej, operacje cybernetyczne są najtańszą i najbardziej dochodową bronią asymetryczną.
Wyszkolenie północnokoreańskiego hakera zajmuje około dziewięciu lat. Punktem wyjścia jest Politechnika im. Kim Chaeka (dawniej Uniwersytet Automatyki), która przyjmuje 100 osób rocznie spośród około 5000 kandydatów. Kryteria selekcji w pierwszej kolejności uwzględniają pochodzenie polityczne; północnokoreański system „songbun” dzieli obywateli na trzy główne klasy i 56 podkategorii, zapisanych w aktach meldunkowych. Szkoleni odbywają sześć 90-minutowych zajęć dziennie, uczą się języków programowania i systemów operacyjnych, dogłębnie poznają architekturę Windows i są zobowiązani do samodzielnego pisania złośliwego oprogramowania bez polegania na gotowych narzędziach.
Po ukończeniu nauki hakerzy są przydzielani do grup operacyjnych wymierzonych w poszczególne kraje i osadzani za granicą pod tożsamością legalnych pracowników korporacyjnych na około dwa lata, ucząc się lokalnego języka i kultury. Wynagrodzenie jest niezwykle hojne: do 2000 dolarów miesięcznie, dwukrotnie więcej niż pensja północnokoreańskiego ambasadora. Nagrody obejmują również mieszkanie w Pjongjangu o powierzchni ponad 185 metrów kwadratowych oraz prawo do przeniesienia całej rodziny do stolicy.
„Koszt szkolenia hakerów jest niezwykle niski” – powiedział Jang Se-yul. „Dlatego nawet biedny kraj może zainwestować w tę dziedzinę ogromne środki”.
Jego zdaniem zagrożenie cybernetyczne jest bardziej bezpośrednie i bardziej niebezpieczne niż zagrożenie nuklearne: „To wojna, która nie wymaga oddania strzału”.
Imperium duchów
Departament Skarbu USA nałożył w 2019 roku sankcje na trzy podmioty – Lazarus Group, BlueNoroff i Andariel – i oświadczył, że wszystkie są kontrolowane przez północnokoreańskie Biuro Generalne Rozpoznania (RGB), ale nazwa „Lazarus” jest w rzeczywistości jedynie zbiorczym określeniem używanym przez świat zewnętrzny dla rozległego państwowego systemu cyberataków.
W analizie opublikowanej po incydencie z Bybit badacz bezpieczeństwa Paradigm, samczsun, zmapował tę skomplikowaną sieć organizacyjną:
TraderTraitor: Łowca grubej zwierzyny. Specjalizuje się w giełdach, depozytariuszach i systemach portfeli, biegły w spear-phishingu i fałszywych ofertach pracy; Ronin, WazirX i Bybit pochodzą z tego zespołu. Zwykle nie wykorzystują luk zero-day, lecz otwierają systemy poprzez manipulowanie „ludźmi”.
AppleJeus (Citrine Sleet): Zabójca łańcucha dostaw. Tworzy trojanizowane oprogramowanie wokół scenariuszy kryptowalutowych; infiltracja Radiant Capital w 2024 roku jest jego znakomitym dziełem. Wykorzystali również lukę zero-day w Chromium CVE-2024-7971 do wdrożenia FudModule Rootkit.
BlueNoroff (Sapphire Sleet): Łowca finansowy. W początkach atakował banki i systemy SWIFT, a w 2016 roku niemal zdołał ukraść miliard dolarów z banku centralnego Bangladeszu (faktycznie uzyskując 81 milionów dolarów). Obecnie całkowicie przeszedł na sektor kryptowalut i VC.
Famous Chollima: Infiltrator. Dołącza do firm technologicznych i kryptowalutowych poprzez fałszywe tożsamości, tworząc zdolność penetracji od wewnątrz. 320 infiltrowanych firm śledzonych przez CrowdStrike to głównie dzieło tego zespołu.
DangerousPassword: Niskokosztowe, szerokie zarzucanie sieci. E-maile phishingowe i fałszywe aplikacje do wideorozmów; metody są proste, ale wygrywają dzięki masowości.
Istnieje znaczne nakładanie się członków, narzędzi i infrastruktury między tymi gałęziami, a różne agencje bezpieczeństwa nadają im różne nazwy. Diamond Sleet, UNC4899, Contagious Interview, Wagemole.
Ten sam przeciwnik, tuzin nazw, różne maski.
Wojna asymetryczna
Po incydencie z Binance Musk napisał na X: "Każdy dzień to Zeroday."
To nie jest retoryka. Specjalny raport badawczy opublikowany przez departament wywiadu zagrożeń Microsoftu pokazuje, że spośród ośmiu głównych aktywnych północnokoreańskich grup hakerskich trzy dokonały już głębokiej integracji narzędzi AI z codziennymi przepływami pracy ataków, osiągając najwyższy poziom w modelu dojrzałości Microsoftu dotyczącym zastosowania AI w cyberzagrożeniach.
Udział AI nie ogranicza się już do peryferyjnych eksperymentów; obejmuje obecnie w pełni cały łańcuch wczesnego rozpoznania, phishingu inżynierii społecznej, kamuflażu tożsamości, pisania złośliwego oprogramowania, a nawet zatruwania łańcucha dostaw oprogramowania. Innymi słowy, e-maile phishingowe, fałszywe CV i złośliwy kod, które kiedyś wymagały tygodni przygotowań, można teraz generować masowo i automatycznie iterować.
Atakujący musi znaleźć tylko jedną lukę; obrońca musi chronić przed wszystkimi lukami. To wojna asymetryczna.
Od 7 milionów dolarów Bithumb do 620 milionów dolarów Ronin, od 1,5 miliarda dolarów Bybit do 6,2 miliarda dolarów Binance, skala ataków rosła wykładniczo. Na drugim końcu tej krzywej znajduje się kraj o PKB na mieszkańca poniżej 2000 dolarów, grupa młodych ludzi, którzy rozpoczęli dziewięcioletnie szkolenie w wieku 17 lat, oraz maszyna państwowa, która służy "Tajnej Wojnie" od czterdziestu lat.
Branża kryptowalut musi stawić czoła faktowi: po przeciwnej stronie stoi cała potęga cyberwojny państwa posiadającego broń nuklearną, a ten przeciwnik staje się coraz silniejszy.