Gnosis Pay, brytyjski projekt fintech, oficjalnie potwierdził, że dane należące do posiadaczy jego detalicznych kart debetowych Visa zostały naruszone. Włamanie, do którego doszło 3 listopada, wpisuje się w trend tej jesieni, gdy atakujący nie muszą już polować na blockchainy ani smart kontrakty. Znacznie łatwiej jest im uderzyć w tradycyjną infrastrukturę fiat, która łączy aktywa cyfrowe ze światem rzeczywistym.
Partnerzy instytucjonalni i inwestorzy mogą odetchnąć, ponieważ korporacyjna i white-label platforma B2B firmy działa normalnie. Dla zwykłych użytkowników kluczowe jest to, że kryptowaluty w ich portfelach są bezpieczne, ponieważ firma poinformowała, że środki również nie zostały naruszone. Emitent kart Monavate Limited, nadzorowany przez brytyjski Financial Conduct Authority, również kontynuuje działalność. Hakerzy odeszli wyłącznie z danymi.
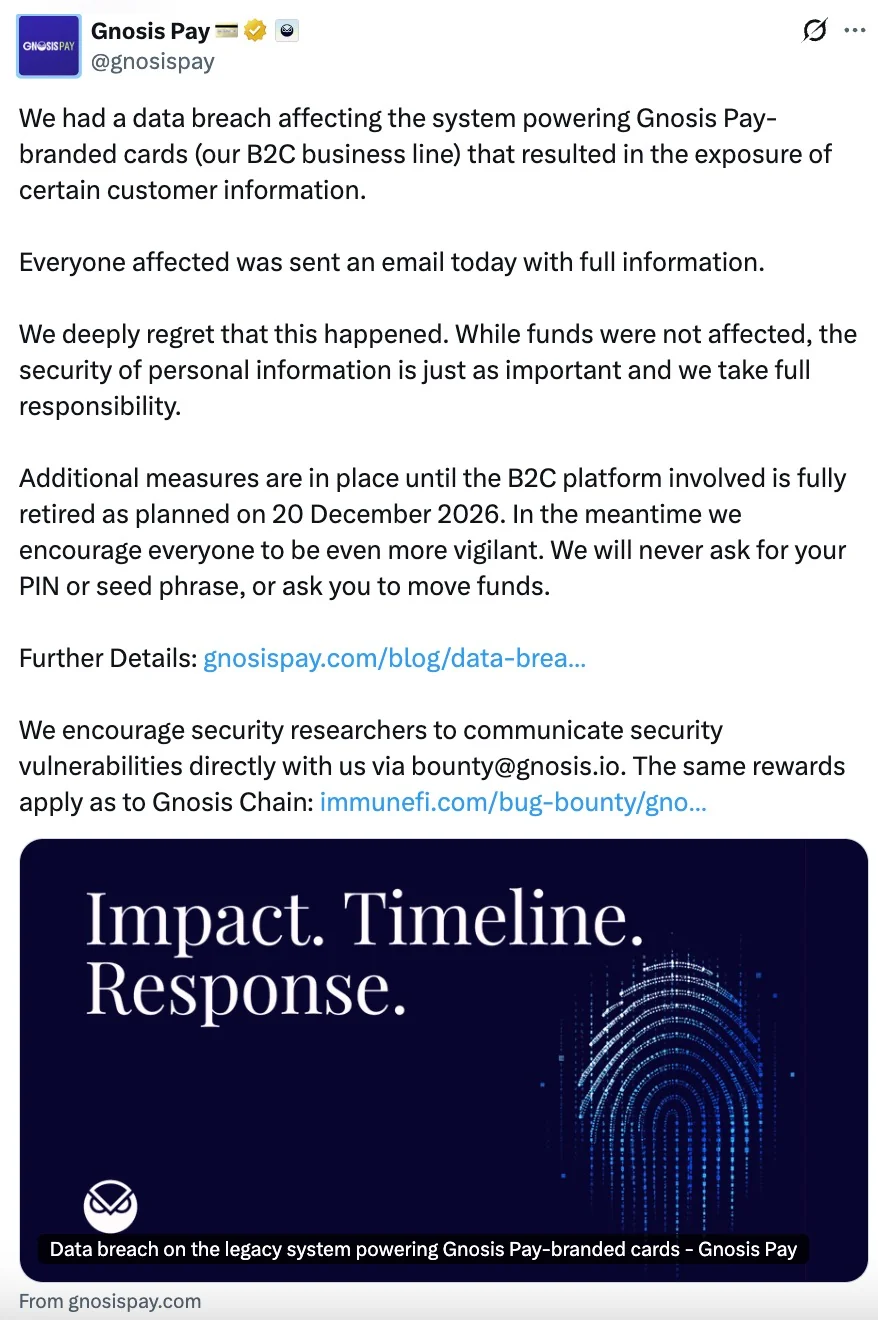
Tym razem nieautoryzowany dostęp dotyczył starszego systemu przetwarzania kart B2C. Platforma Gnosis Pay była już przygotowywana do wycofania, z pełnym wyłączeniem zaplanowanym na 20 grudnia. Zgodnie z oficjalnym wyjaśnieniem, po ataku zespół bezpieczeństwa Gnosis Pay szybko przystąpił do ograniczenia zagrożenia i odciął dostęp za pośrednictwem skompromitowanych kluczy w ciągu dwóch godzin.
Kryptowaluty są bezpieczne, ale dane przepadły. Co dalej
Incydent z Gnosis Pay dopełnia trylogię poważnych wycieków tej jesieni i ujawnia słaby punkt wspólny dla bram krypto-fiat. Oś czasu ostatnich tygodni wskazuje na wyraźny wzorzec widoczny w wyciekach Ledger, Trezor, SafePal i Keystone przez cały 2026 rok.
Gnosis Pay zakończył wysyłanie e-maili do dotkniętych użytkowników ze szczegółową listą ujawnionych danych. Do czasu wyłączenia systemu w przyszłym miesiącu firma działa w trybie awaryjnym, ze zwiększonym monitorowaniem transakcji, a weryfikacja 3D Secure jest teraz obowiązkowa dla wszystkich płatności online.
Oczywiście firma wydała również pilne ostrzeżenie przed phishingiem. Uzbrojeni w szczegóły zakupów, adresy i dane osobowe oszuści już zaczynają podszywać się pod oficjalne wsparcie klienta. Zespół Gnosis Pay apeluje do użytkowników o podejrzliwość wobec wszystkich przychodzących próśb i przypomina, że „my i nasze Aplikacje Partnerskie nigdy nie poprosimy” o dane uwierzytelniające, takie jak frazy seed, klucze prywatne, kody PIN ani pełne numery kart w celu weryfikacji lub anulowania transakcji. Wreszcie, wszelkie zmiany konta są legalne tylko wtedy, gdy użytkownicy dokonują ich bezpośrednio w oficjalnej aplikacji.