Współzałożyciel NEAR Protocol, Illia Polosukhin, ostrzegł, że powszechne luki w oprogramowaniu tworzą poważne środowisko cyberbezpieczeństwa, wzywając do silniejszej obrony opartej na AI, podczas gdy NEAR handluje w pobliżu 5 dolarów po dziennym spadku.
Podsumowanie
- Współzałożyciel NEAR, Illia Polosukhin, ostrzegł, że luki w oprogramowaniu narażają usługi internetowe na rosnące ryzyko bezpieczeństwa.
- Polosukhin wskazał PHP, certyfikaty TLS, Node.js i LiteLLM, wzywając jednocześnie do poprawy obrony wspomaganej przez AI.
- Najnowsze biuletyny bezpieczeństwa dokumentują luki związane z obsługą certyfikatów, żądaniami sieciowymi i dostępem do danych uwierzytelniających.
- NEAR wcześniej ujawnił exploit Intents o wartości 3,8 miliona dolarów w październiku, po którym nastąpiło przywrócenie usług i zobowiązanie do rekompensaty.
- NEAR handlował w pobliżu 5,02 dolara 22 października, podczas gdy otwarte zainteresowanie kontraktami futures spadło o 7,45% do 1,50 miliarda dolarów.
W oświadczeniu z 22 października na X Polosukhin opisał sytuację jako „Security Armageddon”, argumentując, że słabości w starszym oprogramowaniu, systemach uwierzytelniania i powszechnie używanej infrastrukturze internetowej narażają aplikacje na ataki.
Współzałożyciel NEAR ostrzega przed rosnącym ryzykiem bezpieczeństwa oprogramowania
Polosukhin wskazał systemy oparte na PHP, w tym strony WordPress, jako obszary budzące obawy ze względu na ich powszechne stosowanie i zależność od komponentów oprogramowania utrzymywanych przez wiele lat.
Wskazał na złośliwe certyfikaty TLS, Node.js i LiteLLM, ostrzegając, że luki wpływające na jeden komponent oprogramowania mogą narażać usługi, które od niego zależą.
Obawy mają udokumentowane przykłady techniczne. 24 września opiekunowie PHP opublikowali biuletyn bezpieczeństwa opisujący lukę w obsłudze pamięci związaną ze specjalnie skonstruowanymi nazwami certyfikatów TLS.
Wada dotyczyła określonych wersji integracji PHP z OpenSSL i została naprawiona w kolejnych wydaniach konserwacyjnych. Biuletyn wykazał możliwy błąd dostępu do pamięci, nie potwierdzając powszechnego wykorzystania stron WordPress.
Oprogramowanie sieciowe Node.js miało osobne problemy. 15 października opiekunowie Undici ujawnili luki związane z walidacją certyfikatów, obsługą połączeń i warunkami odmowy usługi.
Opiekunowie LiteLLM wcześniej udokumentowali lukę, która mogła pozwolić uwierzytelnionym użytkownikom na manipulowanie parametrami routingu i potencjalne ujawnienie danych uwierzytelniających dostawcy poprzez żądania po stronie serwera.
Biuletyny ustalają konkretne słabości bezpieczeństwa, choć nie potwierdzają niezależnie, że internet doświadcza jednego skoordynowanego ataku.
Polosukhin wzywa do obrony opartej na AI i uwierzytelniania kryptograficznego
Odnosząc się do potencjalnych reakcji, współzałożyciel argumentował, że nieocenzurowane modele AI mogłyby pomóc zespołom bezpieczeństwa skuteczniej badać luki i reagować na zagrożenia.
Wskazał weryfikację formalną jako inne podejście. Technika ta wykorzystuje metody matematyczne do sprawdzania, czy oprogramowanie spełnia precyzyjnie zdefiniowane wymagania, w tym warunki dotyczące autoryzacji i obsługi transakcji.
Jednak Polosukhin powiedział, że niezawodne systemy AI pozostają niezbędne do przełożenia zachowania oprogramowania na reprezentacje matematyczne i sprawdzenia, czy te reprezentacje dokładnie opisują oryginalne programy.
Komentarze następują po badaniach NEAR nad weryfikacją formalną z 19 października, które opisały agenta AI rozwiązującego 672 problemy dowodowe z szacowanym kosztem modelu wynoszącym 111,85 dolarów.
NEAR scharakteryzował wynik jako postęp w kierunku automatycznej weryfikacji, jednocześnie odróżniając matematyczne testy porównawcze od dowodzenia bezpieczeństwa wdrożonych aplikacji.
Poza audytem oprogramowania Polosukhin opowiadał się za zastąpieniem konwencjonalnych kluczy API i tokenów dostępu kryptograficznymi systemami uwierzytelniania. Wzywał do stosowania rozwiązań hostingowych zdolnych do ochrony oprogramowania nawet przed dostawcami infrastruktury obsługującymi bazowe platformy.
Jego natychmiastowe rekomendacje koncentrowały się na stosowaniu aktualizacji, łataniu podatnych komponentów i rotacji poświadczeń.
Działania bezpieczeństwa NEAR następują po wykorzystaniu luki w Intents z października
Ostrzeżenie następuje po incydencie bezpieczeństwa dotyczącym NEAR Intents, infrastruktury transakcji międzyłańcuchowych sieci.
1 października NEAR Intents wznowiło działalność po wykorzystaniu luki o wartości 3,8 mln dolarów dotyczącej USDT w BNB Smart Chain.
Polosukhin powiedział, że atakujący wykorzystali interakcję między infrastrukturą depozytów i wypłat Omni a inteligentnym kontraktem Intents.
System bezpieczeństwa projektu SHIELD wykrył nietypową aktywność, skłaniając operatorów do wstrzymania dotkniętych usług. Według współzałożyciela deweloperzy zidentyfikowali i naprawili lukę w ciągu godziny od wykrycia.
Zobowiązał się do pełnego odszkodowania dla dotkniętych użytkowników i stwierdził, że bazowy blockchain NEAR oraz niepowiązane aplikacje pozostały nienaruszone.
Incydent stanowi odrębny przykład ryzyk operacyjnych związanych z połączonymi usługami blockchain. Nie ustanawia związku z lukami w oprogramowaniu zidentyfikowanymi w jego najnowszym ostrzeżeniu.
Cena NEAR utrzymuje się blisko 5 dolarów mimo spadającego zainteresowania kontraktami terminowymi
NEAR był notowany w okolicach 5,02 dolara w momencie pisania, spadając o 3,61% w ciągu 24 godzin, mimo wzrostu o 8,21% w poprzednim tygodniu.
Według danych rynkowych crypto.news token utrzymał miesięczny wzrost na poziomie 13,21%, z kapitalizacją rynkową blisko 6,57 mld dolarów i dziennym wolumenem obrotu około 1,08 mld dolarów.
Dane dotyczące instrumentów pochodnych CoinGlass pokazały, że otwarte zainteresowanie kontraktami terminowymi spadło o 7,45% do 1,50 mld dolarów, podczas gdy wolumen obrotu kontraktami terminowymi spadł o 6% do 2,56 mld dolarów.
Spadek liczby otwartych kontraktów wskazuje na zmniejszoną pozycję z dźwignią, choć samo otwarte zainteresowanie nie może określić, czy traderzy zamknęli pozycje długie czy krótkie.
Dane z giełd spot odnotowały około 9,21 mln dolarów odpływu netto 22 października. Wypłaty mogą zmniejszyć liczbę tokenów natychmiast dostępnych do obrotu giełdowego, ale nie stanowią niezależnie o akumulacji przez inwestorów.
Odczyty techniczne pokazały NEAR poniżej środkowej wstęgi Bollingera na poziomie 5,066 dolara, ze wskaźnikiem Relative Strength Index na poziomie 52,88 w porównaniu z jego średnią ruchomą wynoszącą 55,85.
Natychmiastowe wsparcie znajdowało się blisko 4,80 dolara, a następnie 4,51 dolara. Odbicie powyżej 5,066 dolara zwróciłoby uwagę na opór w okolicach 5,62 dolara.
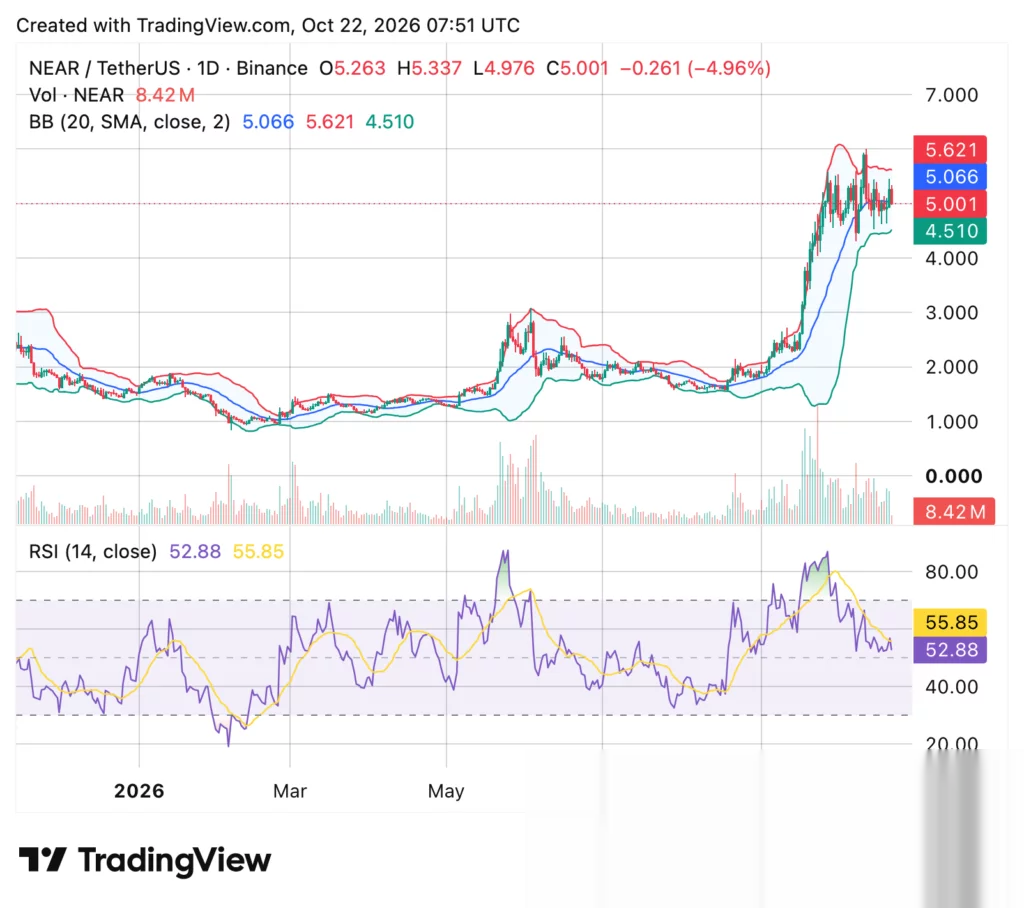
Analityk Rekt Capital zidentyfikował makroprzedział transakcyjny między 3,79 a 5,97 dolara, podczas gdy Michaël van de Poppe wskazał 4,30 dolara jako poziom wsparcia, który uważał za ważny dla utrzymania struktury wyższych dołków tokena.