O cofundador da Binance, Changpeng Zhao (CZ), instou os investidores em criptomoedas a impor um período rigoroso de "quarentena" às novas carteiras de hardware. O alerta surgiu em meio a um incidente no Sudeste Asiático no qual usuários perderam mais de US$ 86 milhões após um distribuidor local da Ledger ser comprometido.
Os eventos deste outono expuseram uma nova vulnerabilidade no setor: os hackers mudaram seu foco da exploração de falhas digitais para a interceptação física dos dispositivos durante a entrega.
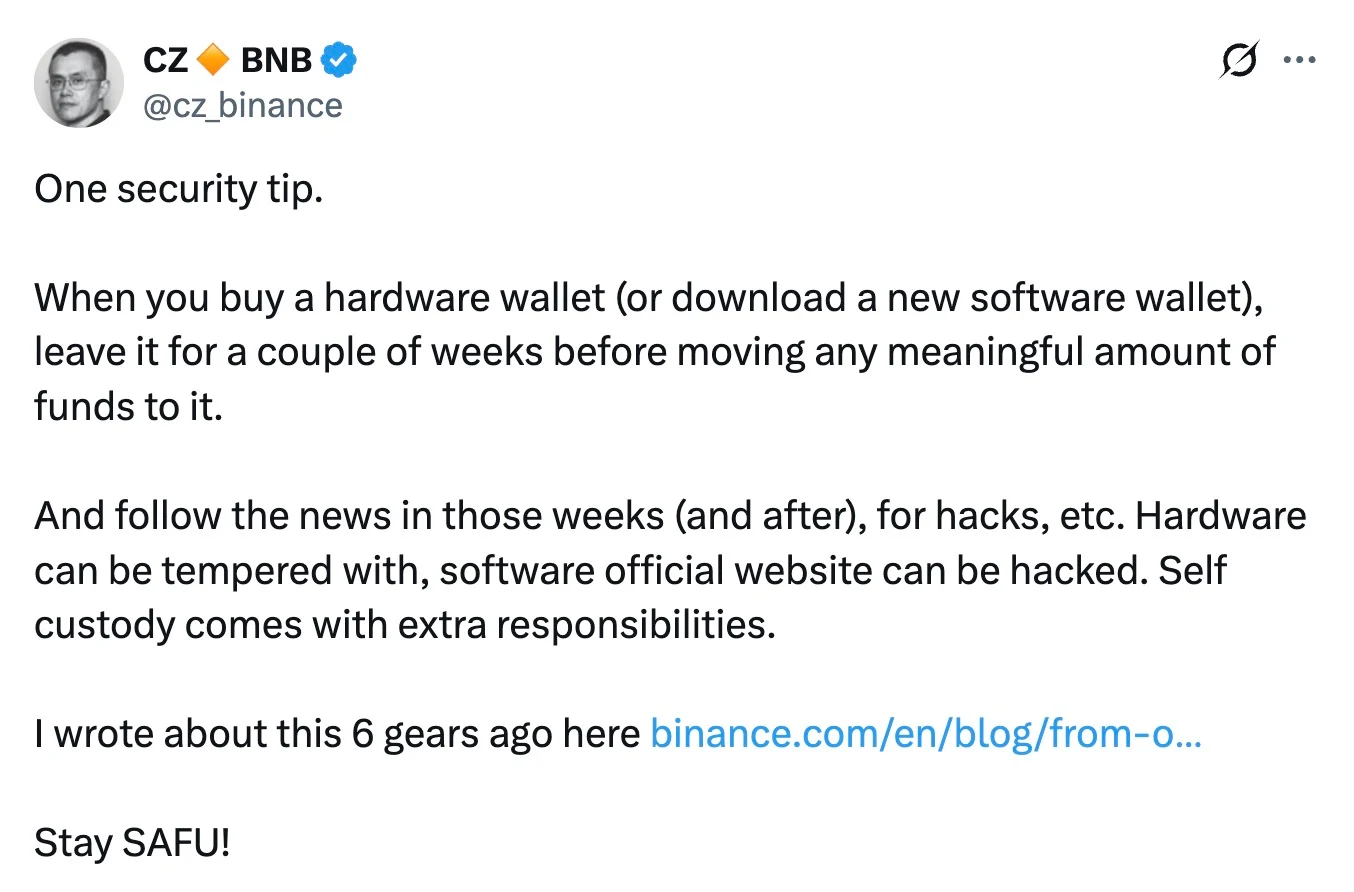
Comentando sobre os riscos, Changpeng Zhao recomendou não transferir grandes quantidades de ativos para novos endereços imediatamente após comprar um dispositivo ou baixar um software.
Em sua opinião, a carteira deve permanecer sem uso por pelo menos algumas semanas. Durante esse período, os investidores devem monitorar de perto as notícias relevantes em busca de relatos de possíveis ataques de hackers.
CZ lembrou aos usuários que a autocustódia de ativos digitais sempre carrega uma responsabilidade adicional que não pode ser ignorada. Ele enfatizou que, no ambiente atual, dispositivos físicos podem ser modificados antes de chegarem ao cliente final, enquanto o site oficial de qualquer software pode ser hackeado.
Esse tempo de espera preventivo dá aos usuários uma janela de oportunidade: se um lote de dispositivos chegar a um revendedor já comprometido, os analistas on-chain terão duas semanas para detectar os primeiros roubos e alertar a mídia, protegendo outros compradores.
"Viva com a carteira por algumas semanas." A lógica por trás do conselho de CZ
O gatilho imediato para as recomendações rigorosas foi um anúncio de emergência da Ledger em 9 de outubro sobre a suspensão das vendas por meio de sua revendedora CryptoBilis. Anteriormente, pesquisadores on-chain haviam rastreado aproximadamente US$ 86,9 milhões em saídas nas redes Bitcoin, Ethereum e Tron de centenas de carteiras pertencentes a investidores na Malásia, Indonésia e Filipinas.
Os atacantes abriram fisicamente os pacotes nos armazéns intermediários da revendedora e substituíram as instruções originais por frases-semente pré-geradas. A Ledger enfatizou separadamente que sua produção de fábrica, firmware e aplicativo Ledger Live não foram comprometidos — o ataque afetou apenas a CryptoBilis como elo logístico.
Todos os clientes que compraram dispositivos nos últimos 90 dias foram aconselhados a não ativá-los e, se houvesse qualquer risco de comprometimento, a mover urgentemente seus ativos para novos endereços.
O incidente da Ledger confirmou uma tendência mais ampla: nos últimos três meses, a entrega física se tornou o principal ponto fraco no armazenamento "frio", afetando todos os principais players do mercado. Em agosto, a Coinkite, fabricante da Coldcard, relatou que os sistemas de seus distribuidores terceirizados haviam sido comprometidos.
Em setembro, a Trezor reconheceu uma violação de dados que afetou 80.000 clientes nos EUA depois que sua contratada de logística, a ShipMonk, foi hackeada, expondo nomes reais, números de telefone e endereços residenciais dos compradores.
Comprar carteiras por meio de marketplaces ou distribuidores locais agora é efetivamente considerado inseguro. Para grandes detentores, o padrão emergente é encomendar hardware diretamente dos fabricantes, providenciar a entrega para endereços neutros, como caixas postais, e implementar um período obrigatório de "quarentena" seguindo o método de CZ.