O incidente de segurança da Binanceem 30 de outubro de 2026 levou um recurso relativamente técnico do Ethereum para uma discussão de segurança muito mais ampla: a delegação de carteira EIP-7702.
Para os usuários comuns do Ethereum, no entanto, a questão mais importante não é se o EIP-7702 apareceu em algum lugar na linha do tempo do incidente. É se a mesma classe de risco de autorização poderia afetar uma carteira pessoal que detém ETH, USDT, USDC ou outros ativos do Ethereum.
A resposta curta é que o incidente da Binance não significa que as carteiras comuns do Ethereum estejam automaticamente em risco. A investigação preliminar da Binance aponta para o laptop comprometido de um engenheiro de DevOps que permitiu a um atacante acessar um contêiner de serviço e enviar transações de saque não autorizadas. A Binance afirmou que não encontrou evidências de que as chaves privadas das carteiras tenham vazado e estimou o impacto total em aproximadamente US$ 6,3 bilhões, com cerca de US$ 3 bilhões congelados on-chain no momento de sua atualização de 30 de outubro.
O incidente, no entanto, destaca uma mudança maior na segurança das carteiras Ethereum. Proteger uma frase-semente já não é todo o modelo de segurança. À medida que as contas de propriedade externa se tornam programáveis por meio de mecanismos como o EIP-7702, os usuários também precisam entender qual código sua carteira autorizou, quais permissões esse código pode exercer e por quanto tempo essas permissões permanecem ativas.
Principais conclusões
- A mais recente investigação oficial da Binance não identificou vazamento de chave privada de carteira.
- O incidente não estabelece que o próprio EIP-7702 foi explorado ou que as carteiras Ethereum em geral são vulneráveis.
- O EIP-7702 permite que uma conta Ethereum de propriedade externa delegue a execução a código de contrato inteligente.
- Um delegado malicioso ou vulnerável pode potencialmente obter controle extremamente amplo sobre a conta delegada.
- A delegação EIP-7702 é materialmente diferente de uma aprovação normal de token ERC-20.
- Conectar uma carteira a um site não transfere controle por si só, mas assinar uma autorização insegura pode criar um risco muito maior.
- A segurança das carteiras Ethereum está se tornando cada vez mais uma questão tanto de segurança de chaves quanto de segurança de permissões.
O que a Binance realmente confirmou
Separar informações confirmadas de especulações técnicas iniciais é essencial ao analisar um incidente de segurança desse porte.
A Binance afirmou que sua investigação inicial sugere que o laptop comprometido de um engenheiro de DevOps permitiu a um atacante obter acesso a um contêiner de serviço e enviar transações de saque não autorizadas. A exchange também afirmou que não encontrou evidências de que as chaves privadas das carteiras tenham vazado. Como resposta imediata, a Binance suspendeu temporariamente depósitos e saques, revogou a autorização do endereço afetado e trabalhou com parceiros de blockchain e organizações de aplicação da lei para congelar e rastrear os ativos afetados.
Essa redação é importante porque análises on-chain iniciais circularam teorias envolvendo autorizações EIP-7702. Essas observações podem continuar relevantes para entender como uma conta afetada se comportou, mas não equivalem a uma causa raiz confirmada.
Até que a Binance publique seu post-mortem técnico detalhado, a conclusão mais segura é mais restrita: um componente relacionado a autorização pode ser relevante para o incidente, enquanto a explicação preliminar oficial da Binance atualmente se concentra na infraestrutura operacional comprometida.
Incidente da Binance: Confirmado vs. Ainda Não Confirmado
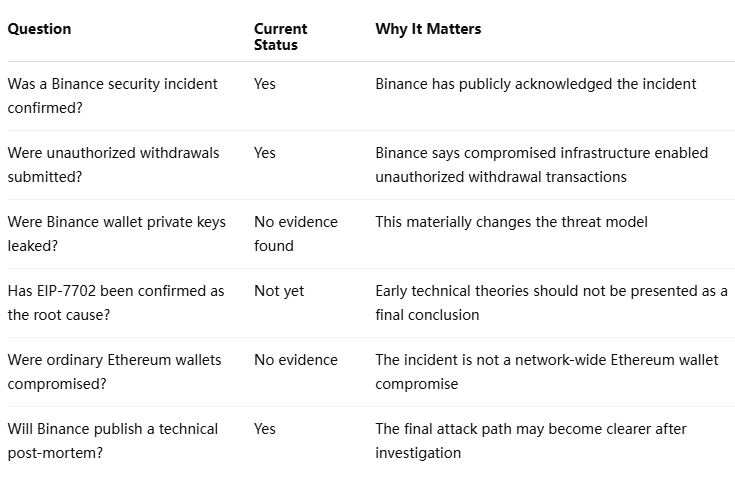
Essa distinção é importante para os usuários do Ethereum porque um sistema de infraestrutura de exchange comprometido e uma carteira pessoal comprometida são cenários de segurança muito diferentes.
Por que o EIP-7702 é relevante para a segurança das carteiras Ethereum
O EIP-7702 muda o que uma conta de propriedade externa, ou EOA, pode fazer.
Historicamente, uma EOA normal do Ethereum era entendida principalmente como um endereço controlado por uma chave privada. O EIP-7702 permite que essa conta defina um indicador de delegação apontando para código de contrato inteligente. As chamadas à conta delegada podem então executar o código referenciado no contexto dessa conta.
O recurso foi projetado para trazer capacidades de conta inteligente às contas Ethereum existentes sem exigir que os usuários migrem seus ativos para endereços de carteira totalmente novos. Aplicações potenciais incluem agrupamento de transações, patrocínio de gas e permissões de subchaves mais granulares.
Isso cria melhorias significativas de usabilidade. Uma carteira poderia, por exemplo, agrupar uma aprovação e uma troca em uma única operação ou permitir que outra parte patrocine as taxas de transação.
Mas a programabilidade também introduz outra superfície de segurança.
A especificação oficial do EIP-7702 adverte explicitamente que o código selecionado por meio de uma autorização pode ter acesso irrestrito à conta e, portanto, deve ser rigorosamente auditado pelos provedores de carteira. Ela afirma ainda que contratos delegados mal implementados podem dar a um atacante controle quase total sobre a EOA de um signatário.
Para os usuários, isso muda a questão de segurança de:
“Alguém tem minha chave privada?”
para:
“O que minha conta autorizou a executar?”
Essa é uma mudança fundamental.
O risco das carteiras Ethereum está migrando das chaves para chaves mais permissões
O modelo tradicional de segurança de carteiras é relativamente direto. Se a frase semente e a chave privada permanecerem em segredo, o proprietário mantém o controle da conta.
A funcionalidade de conta inteligente torna esse modelo mais estratificado.
Uma conta agora pode interagir por meio de aprovações de tokens, assinaturas Permit, chaves de sessão, lógica delegada de conta inteligente e permissões específicas de aplicativos. Esses mecanismos não são equivalentes, e seu impacto potencial varia significativamente.
Matriz de risco de autorização de carteiras Ethereum
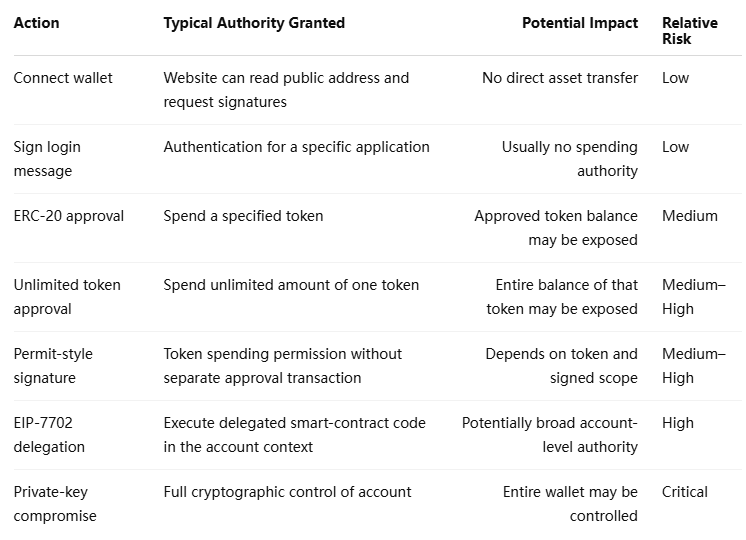
A tabela ilustra por que os usuários não devem tratar toda assinatura de carteira como equivalente.
Uma aprovação de tokenUma aprovação de token geralmente afeta um ativo específico. Um comprometimento de chave privada afeta a conta inteira. O EIP-7702 está muito mais próximo da segunda categoria do que da primeira, porque o código delegado pode controlar como a própria conta se comporta.
EIP-7702 vs. aprovação ERC-20: a diferença importa
Muitos usuários de Ethereum já aprenderam a verificar aprovações de tokens após interagir com aplicativos descentralizados desconhecidos. Isso continua sendo útil, mas uma autorização EIP-7702 opera em uma camada diferente.
Uma aprovação ERC-20 normalmente diz a um contrato de token:
“Permita que este gastador transfira até esta quantidade deste token.”
O EIP-7702 pode efetivamente dizer à conta Ethereum:
“Use este código de contrato inteligente ao executar a lógica da conta.”
Essa distinção muda drasticamente o escopo potencial da permissão.
Figura 1 — Camadas simplificadas de autorização Ethereum
                           Conta Ethereum
                                  │
                  ┌───────────────┴───────────────┐
                  │                               │
             Chave Privada                   Permissões da Conta
                  │                               │
          Controle total da conta          ┌────────┴─────────┐
                  │                     │                  │
             RISCO CRÍTICO         Aprovação de Token    Delegação EIP-7702
                                        │                  │
                                 Exposição específica   Exposição da lógica
                                    ao token             no nível da conta
                                        │                  │
                                   MÉDIO–ALTO            ALTO
Isso não significa que o EIP-7702 seja inerentemente perigoso. O recurso em si é infraestrutura.
O risco depende de qual contrato delegado é autorizado e de como esse contrato é projetado.
Uma implementação de conta inteligente bem auditada pode usar o EIP-7702 para melhorar a segurança da carteira, permitindo redução de privilégios, limites de gastos ou subchaves especializadas. Um delegado malicioso pode produzir o resultado oposto.
A tecnologia, portanto, aumenta tanto a capacidade potencial quanto a importância da qualidade da implementação.
O hack da Binance pode afetar sua MetaMask ou carteira Ethereum?
Atualmente não há evidências de que o incidente da Binance comprometa diretamente a MetaMask, a Rabby ou carteiras Ethereum comuns simplesmente porque operam na Ethereum.
Uma carteira Ethereum não herda permissões da Binance. A infraestrutura de carteira quente da Binance, as contas de exchange e os sistemas internos de autorização são separados das permissões anexadas ao endereço on-chain pessoal de um usuário.
Isso significa que manter ETH em uma carteira de autocustódia não cria, por si só, exposição ao incidente da Binance.
O que os usuários devem observar é se sua própria carteira assinou independentemente autorizações suspeitas.
Os fatores de risco relevantes incluem interagir com aplicações de phishing, assinar solicitações de delegação de conta desconhecidas, expor uma frase semente, instalar extensões de navegador maliciosas ou aprovar transações por meio de um dispositivo comprometido.
Essa distinção é importante porque grandes incidentes de segurança frequentemente geram uma segunda onda de campanhas de phishing. Usuários que pesquisam frases como “Binance hack wallet safety”, “EIP-7702 revoke” ou “check Ethereum wallet after Binance hack” podem encontrar ferramentas de segurança falsas projetadas especificamente para explorar a preocupação elevada.
Conectar Simplesmente uma Carteira Pode Dar Controle a um Atacante?
Normalmente, não.
Conectar uma carteira expõe principalmente o endereço público da carteira a uma aplicação e permite que essa aplicação solicite assinaturas ou transações.
O passo perigoso ocorre quando o usuário assina algo que concede autoridade.
Um site malicioso pode disfarçar tal solicitação como verificação de carteira, atualização de segurança, migração, resgate de tokens ou procedimento de proteção de conta. Se o usuário autorizar código delegado poderoso, o risco pode se tornar materialmente maior do que uma conexão padrão de carteira.
A especificação oficial do EIP-7702 adota uma posição incomumente forte sobre essa questão. Ela afirma que as aplicações não devem esperar que os usuários avaliem com segurança solicitações de autorização arbitrárias e atribui responsabilidade significativa às carteiras para auditar minuciosamente o código delegado.
Esse é um sinal de design importante: mesmo usuários tecnicamente experientes podem não ser capazes de determinar a segurança de uma delegação arbitrária lendo um pop-up de carteira.
Um Modelo Melhor para Avaliar o Risco de Carteiras Ethereum
Em vez de perguntar se uma carteira é simplesmente “segura” ou “insegura”, os usuários podem avaliar a exposição por meio de quatro camadas.
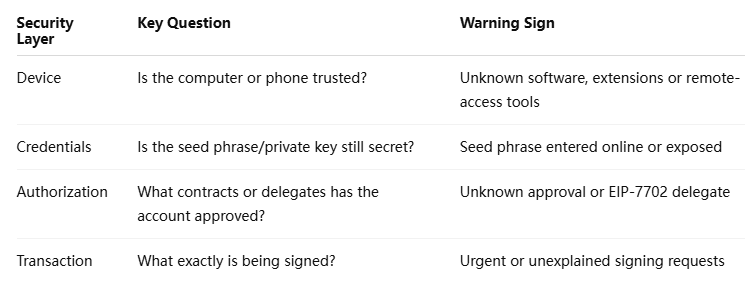
Se um atacante conseguir induzir o proprietário a assinar uma autorização suficientemente poderosa, a chave pode permanecer criptograficamente segura enquanto os ativos se tornam operacionalmente expostos.
Essa diferença provavelmente se tornará cada vez mais importante à medida que as contas inteligentes forem amplamente adotadas.
O Que os Usuários de Ethereum Devem Verificar Após o Incidente de Segurança da Binance
Os usuários não precisam migrar ativos em pânico apenas porque a Binance sofreu um incidente de segurança. Mover fundos sob pressão de tempo pode, na verdade, aumentar a exposição a phishing.
Uma resposta mais útil é revisar o estado da carteira.
Comece pela atividade recente da carteira. Procure transações ou assinaturas que você não reconhece, particularmente interações que ocorreram por meio de links recebidos em mensagens privadas, anúncios de busca, grupos de Telegram, canais de Discord ou conversas de suporte não solicitadas.
Em seguida, revise as aprovações de tokens. Aprovações ilimitadas para aplicações abandonadas ou desconhecidas devem receber atenção especial, embora as aprovações de tokens por si só não revelem todas as permissões no nível da conta.
Usuários que dependem de carteiras com suporte a funcionalidades de conta inteligente também devem verificar se uma delegação inesperada foi configurada. A questão importante não é simplesmente se existe delegação, mas para qual contrato a conta delega e se o provedor da carteira reconhece essa implementação.
Por fim, verifique o próprio dispositivo. Extensões de navegador, malware de área de transferência, ferramentas de acesso remoto e ambientes de desenvolvedor comprometidos podem derrotar práticas de carteira de outra forma seguras.
Quando Você Deve Mover Ativos para uma Nova Carteira Ethereum?
Criar uma nova carteira pode ser apropriado quando há evidências credíveis de que as credenciais raiz da carteira existente foram comprometidas.
Exemplos incluem uma frase semente vazada, chave privada exposta, malware confirmado no dispositivo de assinatura ou autorização no nível da conta inexplicável que não pode ser removida com segurança.
Mas mover ativos puramente por causa de uma manchete pode introduzir risco desnecessário.
Um usuário que pesquisa por uma ferramenta de migração de carteira de emergência, se conecta a um site não verificado e assina uma transação desconhecida pode criar um problema de segurança que não existia anteriormente.
A decisão deve, portanto, depender de evidências da própria conta do usuário, e não do tamanho do incidente da Binance.
Por Que o EIP-7702 Pode Se Tornar um Tópico Importante de Segurança de Carteiras
A arquitetura de carteiras Ethereum está gradualmente migrando de contêineres passivos de chaves para contas programáveis.
Essa transição pode resolver vários problemas de experiência do usuário de longa data. O agrupamento de transações pode reduzir assinaturas repetidas. O patrocínio de gas pode permitir que aplicações paguem taxas de transação. Chaves de sessão restritas podem reduzir a necessidade de expor a autoridade total da conta a cada interação.
No entanto, a mesma programabilidade torna a infraestrutura de autorização mais importante.
O EIP-7702 altera várias premissas que historicamente se aplicavam às EOAs. A especificação observa, por exemplo, que, uma vez que uma EOA é delegada, as chamadas à conta podem fazer com que seu saldo diminua mesmo quando a transação não se originou diretamente dessa conta.
Isso é importante para exchanges, desenvolvedores de carteiras, provedores de custódia e sistemas de monitoramento de segurança tanto quanto é importante para usuários individuais.
Sistemas construídos com base na premissa de que “EOA equivale a uma conta simples de chave privada” podem precisar cada vez mais identificar contas delegadas e analisar o código que as controla.
A Lição de Segurança Maior do Incidente da Binance
A lição mais significativa pode, em última análise, ter pouco a ver com o fato de o EIP-7702 ser identificado como a causa técnica final da violação da Binance.
A explicação atual da Binance já demonstra que a segurança da carteira depende de toda uma cadeia operacional: dispositivos de funcionários, contêineres de serviço, infraestrutura de assinatura, controles de saque, autorizações de conta, sistemas de monitoramento e capacidades de resposta on-chain.
Para uma exchange centralizada, uma chave privada segura não pode compensar uma infraestrutura de transação comprometida se um atacante puder fazer com que um sistema autorizado envie saques maliciosos.
Para um usuário individual de Ethereum, o paralelo é direto.
Uma frase-semente secreta não pode proteger os ativos de todas as ameaças se o proprietário da carteira conceder separadamente autoridade perigosa a código malicioso.
Figura 2 — Superfície de Ataque das Carteiras Ethereum Modernas
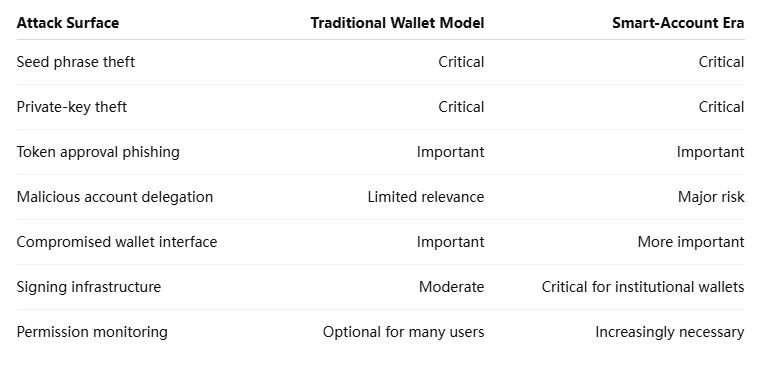
A segurança das carteiras Ethereum está, portanto, tornando-se menos binária.
A questão de segurança futura não será simplesmente “Quem tem a chave?”
Será cada vez mais:
Quem tem a chave, o que a conta autorizou e o que o código autorizado pode fazer?
FAQ: Hack da Binance, EIP-7702 e Segurança das Carteiras Ethereum
O incidente de segurança da Binance significa que as carteiras Ethereum estão comprometidas?
Não. A Binance não relatou uma vulnerabilidade de Ethereum em toda a rede. Sua investigação preliminar afirma que o laptop comprometido de um engenheiro de DevOps pode ter permitido o acesso a um contêiner de serviço usado para enviar transações de saque não autorizadas, e a Binance diz que não encontrou evidências de que chaves privadas de carteiras tenham vazado.
O EIP-7702 foi responsável pelo hack da Binance?
Isso não foi oficialmente estabelecido. Análises técnicas iniciais discutiram autorizações relacionadas ao EIP-7702, mas a declaração oficial atual da Binance não identifica o EIP-7702 como a causa raiz confirmada. Ainda se espera um post-mortem técnico detalhado.
O que é o EIP-7702?
O EIP-7702 é um recurso do protocolo Ethereum que permite que uma conta de propriedade externa delegue sua lógica de execução a código de contrato inteligente. Ele possibilita recursos como agrupamento, patrocínio de gas e funcionalidades de conta mais avançadas.
O EIP-7702 pode drenar uma carteira Ethereum?
O EIP-7702 em si não drena carteiras. No entanto, a especificação oficial adverte que código delegado malicioso ou mal implementado pode obter controle extremamente amplo sobre uma EOA. A segurança do contrato delegado é, portanto, crítica.
A delegação do EIP-7702 é o mesmo que uma aprovação de token?
Não. Uma aprovação ERC-20 geralmente autoriza um gastador específico a transferir um token específico. A delegação do EIP-7702 afeta como a conta executa código de contrato inteligente e, portanto, pode ter um escopo de permissão muito mais amplo.
Conectar o MetaMask a um site expõe minha carteira?
Conectar uma carteira sozinho geralmente não dá a um site autoridade para transferir ativos. O risco maior vem de assinar subsequentemente transações maliciosas, aprovações de tokens, mensagens Permit ou autorizações no nível da conta.
Devo revogar todas as aprovações da carteira Ethereum após o hack da Binance?
Não automaticamente. Os usuários devem revisar permissões desconhecidas ou desnecessárias, mas conectar-se aleatoriamente a sites de terceiros de “revogação” pode criar risco adicional de phishing. A delegação no nível da conta e as aprovações ERC-20 comuns também devem ser avaliadas separadamente.
Devo transferir todo o ETH para uma nova carteira?
Não apenas por causa do incidente da Binance. A migração é mais apropriada quando há evidências de que a frase-semente, a chave privada, o dispositivo ou a autorização de conta do próprio usuário foram comprometidos.
Análise Final
O incidente de segurança da Binance é um lembrete importante de que a segurança da blockchain está indo além da simples distinção entre “chave privada segura” e “chave privada roubada”.
As contas Ethereum estão se tornando programáveis.
Isso cria uma melhor experiência do usuário, mas também expande a camada de autorização que fica entre uma chave privada e uma transferência de ativos.
O EIP-7702 faz parte dessa evolução. Ele pode oferecer suporte a carteiras inteligentes melhores, agrupamento de transações e permissões de conta mais controladas. Ao mesmo tempo, a própria especificação do Ethereum deixa claro que delegar a código inseguro pode expor uma conta a um controle extremamente amplo.
Para usuários comuns, não há evidências de que o incidente da Binance exija uma migração em massa de carteiras Ethereum. A resposta mais útil é entender quais permissões já existem em uma conta, evitar ações de emergência provocadas por mensagens não solicitadas e tratar a delegação no nível da conta como uma operação sensível à segurança, em vez de mais um pop-up rotineiro de carteira.
Para exchanges, custodiantes e provedores de carteiras, a implicação é mais ampla. Os sistemas de segurança precisam cada vez mais monitorar não apenas quem pode assinar, mas também o que a conta foi autorizada a executar.
Essa pode ser, em última análise, a lição mais duradoura do incidente da Binance.