
Автор: Гу Юй, ChainCatcher
Если в последние несколько лет главным страхом криптоиндустрии была уязвимость в блокчейн-смарт-контракте, то теперь командам проектов, пожалуй, стоит больше беспокоиться о другом: сотрудник проходит, казалось бы, обычное онлайн-собеседование или встречу с партнёрами и загружает небезопасное программное обеспечение.
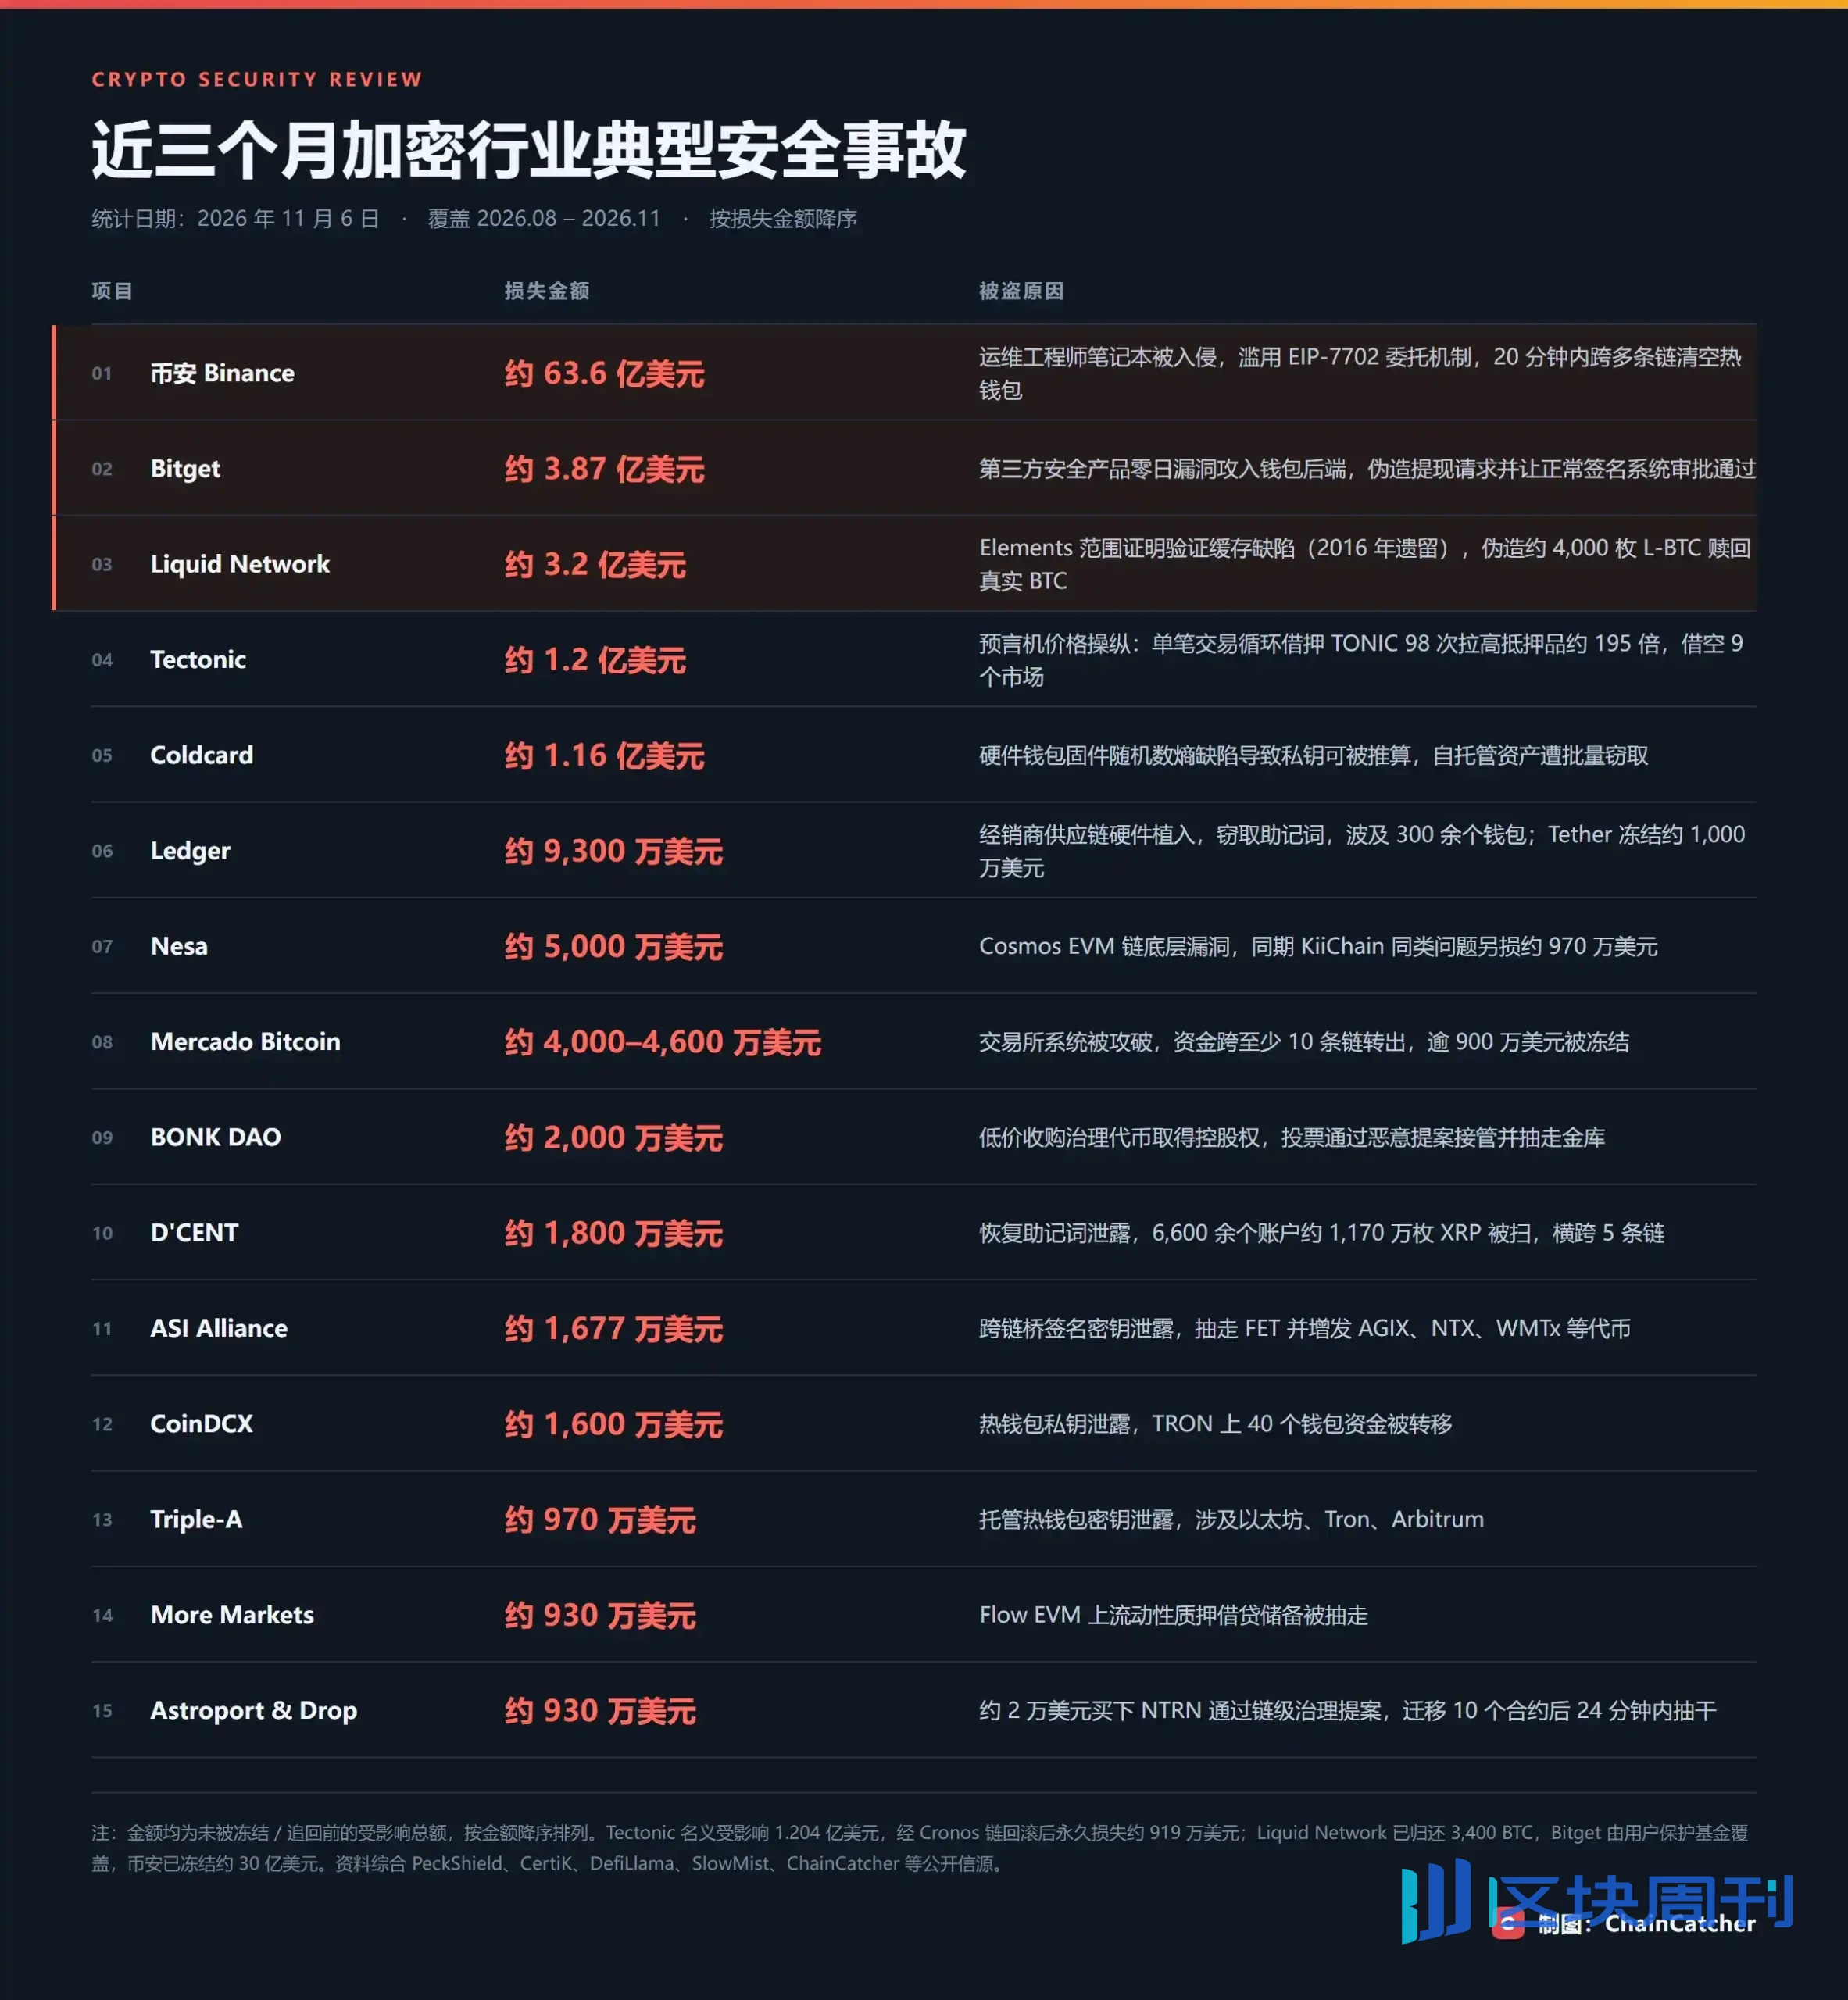
29 октября Binance, крупнейшая в мире криптовалютная биржа, подверглась беспрецедентному инциденту безопасности. В результате многоэтапного проникновения злоумышленники в конечном итоге взяли под контроль внутреннюю систему подписи кошельков биржи, затронув цифровые активы на сумму около 6,34 млрд долларов.
Эта атака не была традиционной эксплуатацией смарт-контракта. Согласно предварительному отчёту о расследовании Binance, опубликованному 3 ноября, злоумышленники ранее использовали поддельные собеседования при найме, вредоносное ПО, скомпрометированные устройства сотрудников и внутренние ИИ-инструменты, чтобы постепенно получить доступ к ключевым системам.
Что ещё более примечательно, это не единичный случай.
В сентябре Bitget пострадала от инцидента безопасности на сумму около 387,5 млн долларов, в ходе которого злоумышленники взломали серверные системы критически важной инфраструктуры кошельков и обошли механизмы авторизации для завершения переводов активов; в октябре аппаратные кошельки, утёкшие из некоторых дистрибьюторских каналов Ledger в Юго-Восточной Азии, были оснащены вредоносными компонентами, что привело к краже активов пользователей; а в первой половине этого года такие проекты, как Kelp DAO и Drift Protocol, также подверглись атакам на сотни миллионов долларов.
От смарт-контрактов до централизованных бирж, от компьютеров сотрудников до цепочки поставок аппаратных кошельков — криптоиндустрия, похоже, сталкивается с осадой безопасности, охватывающей всю производственную цепочку.
I. Самые дорогостоящие уязвимости больше не в коде
В первое десятилетие с момента зарождения криптоиндустрии, когда криптоиндустрия говорила о «безопасности», в большинстве случаев речь шла о том, «есть ли уязвимости в ончейн-смарт-контрактах», что касается самого фундамента технологии блокчейн, но сегодня большинство атак и разрушений исходят извне смарт-контрактов..
В отчёте CertiK за первое полугодие категорией с наибольшими потерями были вторжения в кошельки: 33 случая, 444 млн долларов, в среднем более 13 млн долларов на случай. Фишинг занял второе место: 63 случая и 366 млн долларов. Хотя уязвимости кода встречались 204 раза, они составили лишь 11,5% потерь.
«Меня больше всего беспокоит не общая сумма, а структура потерь». Соучредитель и генеральный директор CertiK Гу Жунхуэй заявил в интервью Forbes, что почти половина потерь в первом полугодии была сосредоточена в двух инцидентах — Kelp DAO и Drift Protocol, в общей сложности около 577 млн долларов, «и оба были вызваны сбоями на операционном и инфраструктурном уровне, а не традиционными уязвимостями кода».
Его объяснение было очень прямым: «По сравнению с поиском уязвимостей в коде, атака на управление ключами, мультиподписное управление и операционную инфраструктуру даёт гораздо более высокую отдачу».
Этот путь неоднократно демонстрировался в этом месяце. Проблема Ledger была не в чипе, а в дистрибьюторах — устройства были оснащены вредоносными компонентами до того, как попали в руки пользователей; проблема Ngrave была не в кошельке, а в том, что поставщик push-уведомлений был перехвачен, после чего последовал фишинг; проблема Polymarket была не в собственной системе, а в скрипте британского поставщика мониторинга производительности веб-сайтов; проблема Bloom Trading была в уязвимости удалённого выполнения кода в стороннем модуле; 31 октября домены как минимум 12–15 DeFi-сайтов были заменены поддельными сайтами в рамках одной и той же партии DNS-перехвата.
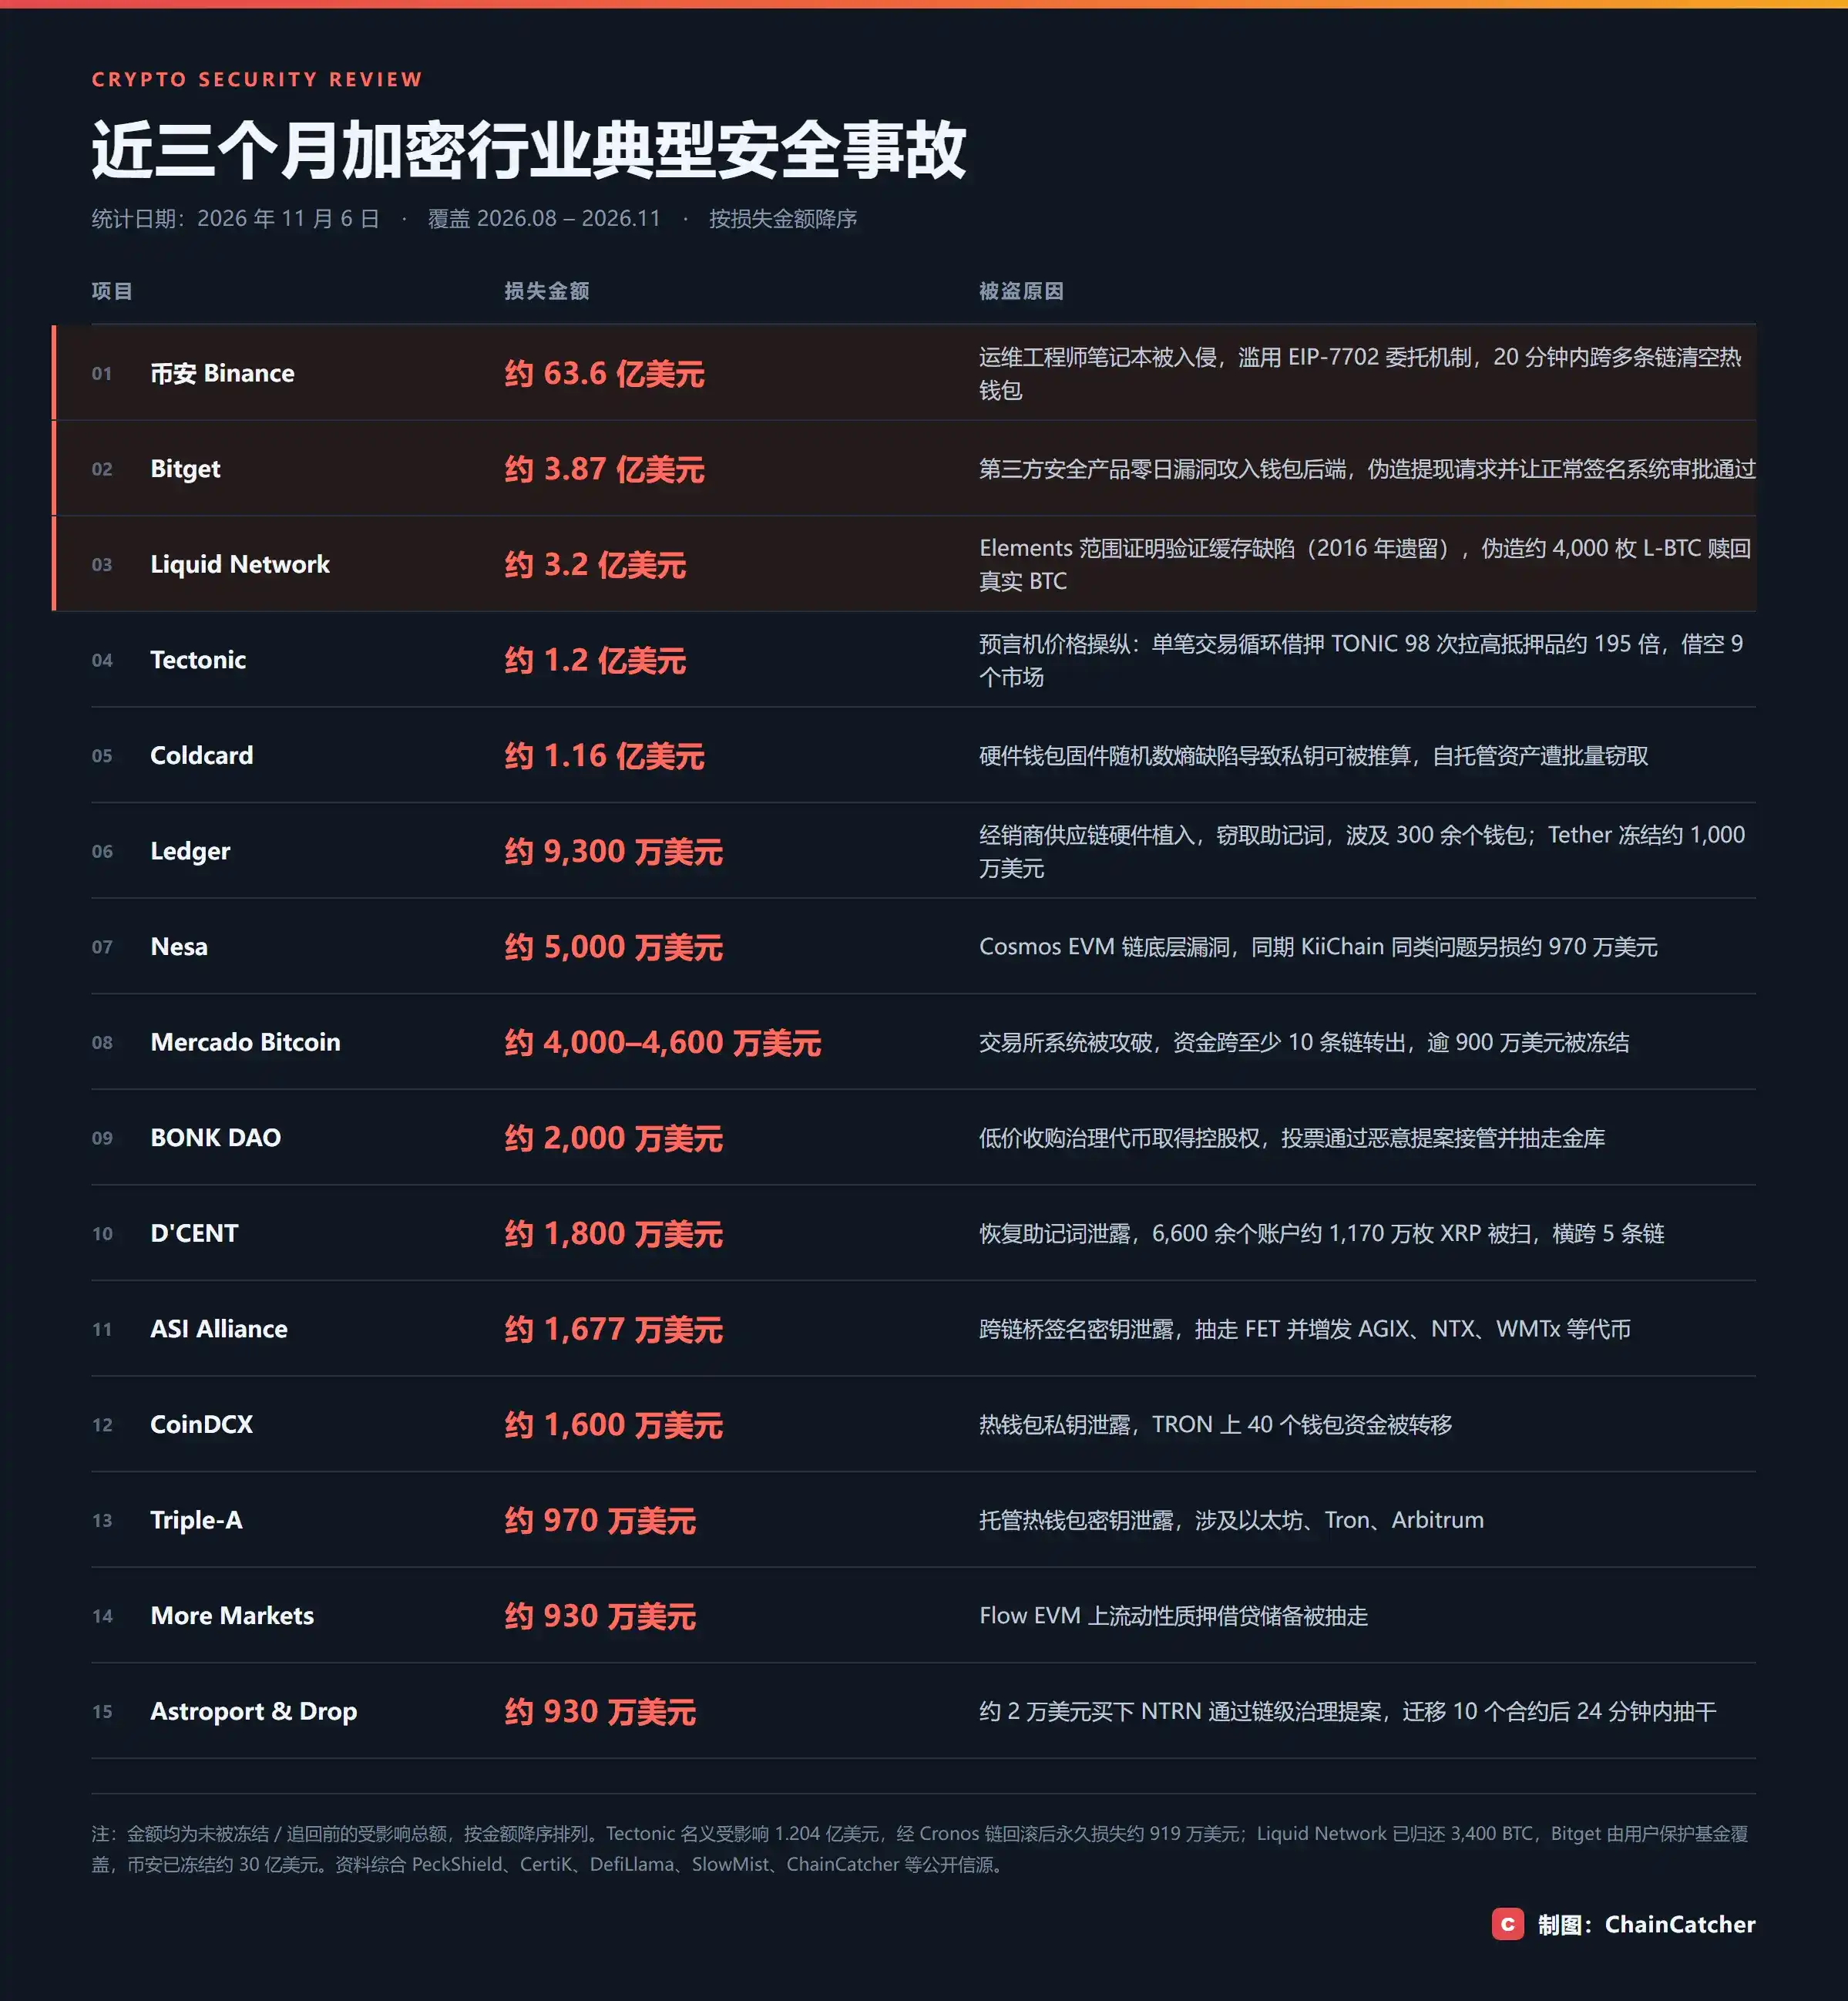
Управление не является исключением. X100 потеряла 4,85 млн долларов через флеш-кредит в сочетании с захватом управления; Hifi Finance потеряла около 1 млн долларов после того, как адрес, финансируемый через Tornado Cash, подал вредоносное предложение; атака на управление Yapeswap была ещё проще — кворум был установлен на ноль.
Данные раскрывают направление, в котором смещаются модели атак: Ари Редборд, руководитель глобальной политики TRM Labs, отметил, что атаки на инфраструктуру и ключи составляют лишь 15% всех инцидентов, но вызывают 76% потерь.
Но более проблематичным, чем «где были потеряны деньги», является то, что происходит после потери. Для большинства проектов после атаки доверие пользователей и рынка утрачивается безвозвратно, и даже известные, устоявшиеся проекты не являются исключением.
В прошлом ноябре Balancer потерял 128 миллионов долларов менее чем за полчаса из-за ошибки округления в своём составном стейблпуле v2, затронувшей шесть сетей. В августе этого года этот ветеран протокола, когда-то управлявший 7 миллиардами долларов, объявил о постепенном закрытии. Команда признала в открытом письме, что почти через год после обнаружения уязвимости они всё ещё недооценивали её влияние на последующие темпы внедрения: каждое последующее обсуждение партнёрства приходилось начинать с объяснения этой уязвимости, что приводило к более длительным циклам принятия решений и меньшим масштабам партнёрств.
Цена уязвимости никогда не ограничивается украденной суммой. Возникает вопрос: если цена настолько очевидна, почему линия обороны не стала толще вместе с ней?
II. Технологии развиваются, но атаки бегут быстрее
Столь серьёзная ситуация неизбежно побуждает к глубоким размышлениям: по мере развития технологий криптоиндустрия должна становиться всё безопаснее и безопаснее, так почему же она становится всё менее и менее безопасной?
ИИ — наиболее примечательный фактор среди них. За прошедший год развитие ИИ было поистине скачкообразным, различные модели процветали, и хотя бесчисленные криптокомпании интегрировали ИИ в свои повседневные рабочие процессы, хакерские группировки стали ещё более искусными в использовании ИИ.
В оценке от 29 октября Microsoft заявила, что из восьми отслеживаемых ею северокорейских хакерских группировок три уже интегрировали ИИ в повседневные операции, а ещё четыре быстро расширяют его использование. Они используют генеративные модели для массовой подделки рекрутинговых компаний, настройки сценариев собеседований и даже непосредственной помощи в обнаружении уязвимостей.
Основатель SlowMist Cos упомянул случай: Moonwell был взломан на 1,78 миллиона долларов, и проблемный код нёс отметку «Co-Authored-By: Claude Opus 4.6» — сгенерированный ИИ и напрямую слитый в производственную среду.
Исследователь безопасности Stacy Muur сказал прямо: «Криптобезопасность полностью провалена», и «мы вступаем в довольно серьёзную гонку кибервооружений»; соучредитель Bankless Ryan Sean Adams предупредил, что ИИ даёт хакерам «тёмные суперспособности», и «у нас осталось не так много времени». CZ также сказал: «Индустрия ИИ ещё не смогла сделать так, чтобы оборонительные возможности запускались раньше наступательных», и индустрия может только «использовать ИИ против ИИ».
Более передовой риск — это агенты. Суждение Гу Жунхуэя таково: «ИИ-агент с разрешениями доступа к кошельку по сути является новым типом держателя ключей с высокими привилегиями. Разница в том, что его процесс принятия решений может быть подвержен манипуляциям из внешних входных данных, и хотя люди могли бы заметить эти аномалии, агент без достаточных ограничений безопасности может оказаться неспособным их выявить». CertiK зафиксировал ранний пример: в июне известный арбитражный бот JaredFromSubway был соблазнён поддельным арбитражным пулом, развёрнутым злоумышленниками, в автоматическое одобрение вредоносного контракта, потеряв около 7,5 миллиона долларов.
Но приписывать всё ИИ означало бы упустить другую половину ответа. Структурная недостаточность инвестиций в безопасность отрасли также является одним из ключевых факторов. Криптопроекты в целом уделяют больше внимания маркетингу, чем безопасности, отчёты об аудите часто быстро устаревают после обновлений в сети, а ленивая логика отбора «проверь аудит, проверь TVL, сравни APY» полностью рухнула.
Наблюдение партнёра Dragonfly Haseeb Qureshi даёт другую перспективу: кражи в DeFi в 2026 году в годовом исчислении составляют около 1,89 миллиарда долларов, что ниже, чем в 2025 году, при этом количество атак растёт, но размер отдельных атак падает быстрее — злоумышленники всё больше смещаются в сторону небольших протоколов и заброшенных проектов, поскольку крупные протоколы уже завершили более серьёзное укрепление. Это как раз показывает, что угроза не стала меньше, а ресурсы обороны крайне неравномерны: ведущие институты имеют капитал для построения линий обороны, в то время как длиннохвостые проекты работают без прикрытия.
Неравномерность оборонных ресурсов — лишь одна сторона; противники на другой стороне вовсе не действуют в соответствии со структурой издержек стартапов — а именно северокорейские хакеры, действующие в форме государственной машины.
Согласно статистике Chainalysis, связанные с Северной Кореей хакеры украли около 2,02 миллиарда долларов в 2025 году, а совокупные кражи за эти годы составили около 6,75 миллиарда долларов. Это не сборище разношёрстных элементов, а операционная система с государственным бюджетом, терпением и планированием, измеряемым месяцами — доклад группы экспертов ООН прямо связывает криптокражи с финансированием разработки баллистических ракет и ядерного оружия Северной Кореи. Когда нападающие являются государственными субъектами, а защищающиеся — стартапами, природа этой войны уже изменилась.
Кроме того, новые стандарты также создают новые поверхности атаки. В случае Binance злоумышленники использовали механизм авторизации абстракции аккаунта EIP-7702, чтобы заставить горячие кошельки делегировать логику исполнения вредоносным контрактам — с каждым шагом инноваций поверхность атаки расширяется еще на одно кольцо.
Мест, где линию обороны нужно латать, становится все больше, а окно для латания часто открывается только после того, как что-то пошло не так.
III. Индустрия пересматривает «безопасность»
Предварительный отчет о расследовании Binance от 3 ноября вынес на всеобщее обозрение собственное грязное белье, подробно описав конкретные методы, которые использовали хакеры для проведения атак социальной инженерии. В отчете также раскрывается, что с 2026 года команда безопасности Binance обнаружила и заблокировала 57 подозреваемых киберугроз, связанных с Северной Кореей, тактика которых варьируется от поддельного найма на работу и вредоносного ПО, замаскированного под популярные инструменты разработчика, до подделанных программных пакетов и фальшивых приложений для видеоконференций.
Обсуждение в индустрии быстро сместилось с вопроса «кто это сделал» к другому вопросу: после того как сотрудник обманут, а компьютер скомпрометирован, какие еще линии обороны могут остановить распространение ущерба. Тот же вопрос применим и к другим случаям этого месяца — реселлер Ledger, сторонние скрипты Polymarket и серия DNS-перехватов 31 октября — ни одна из их точек входа не находилась в их собственных системах.
Основатель CoinEx Ян Хайпо классифицировал это как три предотвратимых провала: недостаточная изоляция сред разработки и эксплуатации, отсутствие второго уровня верификации при производственных операциях и невыполнение независимой проверки подписывающими сторонами. Его самое резкое замечание заключалось в том, что если все стороны просто доверяют запросам от вышестоящих систем, «даже при архитектуре с мультиподписью она может вести себя неотличимо от одиночной подписи» — эти меры не требуют сложных технологий; не хватает дисциплины. Основатель AltLayer YQ пришел к аналогичному выводу: подобные атаки вышли за рамки охвата аудитов смарт-контрактов, и защитники должны понимать полный рабочий процесс между конечными точками сотрудников, внутренними инструментами и производственными кластерами.
Но сводить инциденты к «нескольким низкоуровневым ошибкам» столь же опасно. Основатель SlowMist Cosine напомнил, что только после реального переживания атаки можно увидеть, как сочетаются сбор разведданных, уклонение от вредоносного ПО, эксплуатация цепочки доверия, боковое отравление и обход средств контроля рисков — это процесс APT; «казалось бы, грубые методы все еще могут привести к серьезным последствиям при правильной цели и рабочем сценарии». Соучредитель BitsLab Luis был более прямолинеен: экран блокировки не может остановить фоновое вредоносное ПО, уже внедренное на устройство, асимметрия затрат между атакой и защитой изначально резка, и ИИ будет продолжать усиливать эту асимметрию.
Оба лагеря фактически сходятся в выводе: безопасность — это уже не то, что может обеспечить отчет об аудите перед запуском. Гу Жунхуэй сказал, что индустрия теперь сталкивается не с вопросом «как предотвратить эксплуатацию отдельной уязвимости», а с системой защиты, охватывающей весь жизненный цикл активов, чтобы даже при компрометации одного звена ущерб локализовывался. Юй Цзянин отметил, что модель управления, сосредоточенная на аудитах перед развертыванием, уже трудно адаптируется, и непрерывная оценка, мониторинг в реальном времени и реагирование на чрезвычайные ситуации должны быть включены в нормализованное управление.
Еще один уровень вовне — единственная часть этого раунда инцидентов, которую можно назвать хорошей новостью. 31 октября ФБР приписало атаку северокорейской операции TraderTraitor и совместно с Секретной службой и Отделом уголовных расследований IRS опубликовало сотни причастных адресов, призвав операторов узлов THORChain, платформы мгновенного обмена, DeFi-протоколы и фирмы блокчейн-аналитики блокировать связанные транзакции; эмитенты, включая Tether и Circle, заморозили в общей сложности около 3 миллиардов долларов. Когда одна биржа попала в беду, клиринговые и эмиссионные звенья всей индустрии были мобилизованы в течение десятков часов.
Но сотрудничество меняет распределение после потерь, а не вероятность возникновения потерь. Статистика CertiK показывает, что в первой половине года замороженные или возвращенные средства по всей индустрии составили 115 миллионов долларов, что составляет 8,8% от 1,316 миллиарда долларов потерь; коэффициент восстановления Binance на этот раз был поразительно высок, потому что украдено было в основном стейблкоины, тогда как для Bitcoin и Ethereum, у которых нет эмитента, злоумышленники по-прежнему удерживают около 2,4 миллиарда долларов.
Заключение
От уязвимостей смарт-контрактов до скомпрометированных устройств сотрудников, от вторжений в сторонних поставщиков услуг до проникновения с помощью ИИ, от атак на управление до долгосрочного позиционирования северокорейских хакерских организаций — криптоиндустрия переживает глубокое изменение моделей атак.
ИИ дополнительно снижает стоимость подготовки атак, профессиональные атакующие организации постоянно наращивают масштаб и настойчивость атак, а давняя недостаточность инвестиций в безопасность со стороны проектных команд создает еще больше возможностей для этих атак.
Вывод средств проекта может быть своевременно приостановлен, аномальная транзакция может быть заморожена эмитентом стейблкоина, или атака может привести лишь к утечке пользовательских данных и компрометации внутренних системных разрешений. Но все эти события означают, что почти все криптопроекты утратили контроль над своими границами безопасности.
Блокчейн может гарантировать неизменность записей транзакций, но он не может гарантировать, что лицо, инициирующее транзакцию, не было обмануто, а также что ключ, подписывающий транзакцию, не был украден. Когда злоумышленники начинают обходить код и атаковать напрямую людей и организации, криптоиндустрии необходимо заново осмыслить, что такое настоящая безопасность.
Если самой важной инновацией криптоиндустрии за последнее десятилетие было создание системы передачи стоимости, не требующей доверия к третьим сторонам, то в следующем десятилетии индустрия должна ответить на другой вопрос: как по-настоящему защитить активы и доверие пользователей в среде, полной не заслуживающих доверия участников?