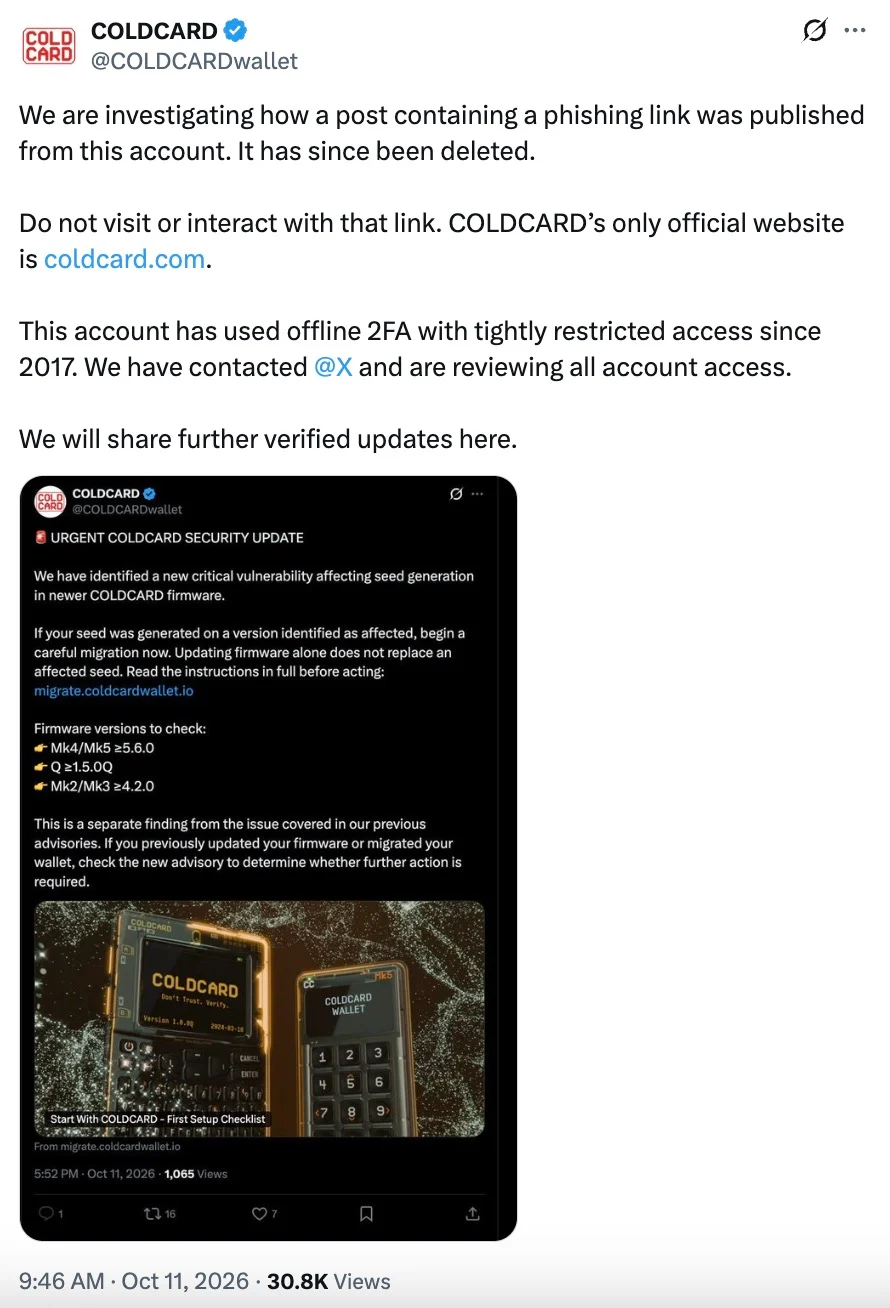
Официальный аккаунт X производителя аппаратных кошельков для биткоина Coldcard был скомпрометирован. 11 октября 2026 года злоумышленники опубликовали от имени бренда поддельное уведомление, в котором утверждалось о «критической уязвимости прошивки», затрагивающей модели Mk4, Mk5 и Q, и призывали пользователей немедленно перевести свои средства через фишинговый сайт.
Публикация появилась на фоне беспрецедентной тревоги в криптосообществе. Хакеры использовали контекст недавней катастрофы бренда, чтобы сделать мошенничество более убедительным. Впоследствии публикация была удалена.
Почему поддельное уведомление было таким убедительным
Причина в том, что Coldcard пережил крупнейший кризис в своей истории в конце июля 2026 года. Из-за ошибки компоновщика в коде устройства кошельки генерировались со слабой энтропией (случайностью). Вместо использования истинного генератора случайных чисел (TRNG) система полагалась на уязвимый программный алгоритм. Хакеры взломали кошельки офлайн с помощью атак методом перебора и опустошили адреса без какого-либо фишинга.
Первая волна краж началась 30 июля 2026 года, при этом общие потери оценивались примерно в 1600–1800 BTC (около 100–130 миллионов долларов на тот момент), что сделало это одним из крупнейших инцидентов с самостоятельным хранением за год.
Coinkite, производитель кошельков, отреагировал срочным выпуском исправленных версий прошивки: 4.2.0 для Mk3, 5.6.0 для Mk4/Mk5 и 1.5.0Q для Q. Однако обновление программного обеспечения не исправляло существующие кошельки автоматически. Пользователям приходилось вручную генерировать новые seed-фразы и переносить свои активы.
Именно эту болезненную процедуру и скопировали мошенники 11 октября. Они указали в своем фишинговом посте точно такие же «исправленные» версии прошивки, чтобы вызвать панику и побудить пользователей перевести свои средства на адреса злоумышленников.
Интрига вокруг последнего инцидента заключается в том, что представители Coldcard не обнаружили абсолютно никаких доказательств взлома в своих собственных системах. Компания заявила, что в ее журналах нет записей о несанкционированных входах или сессиях, а ее собственные учетные данные и метод офлайн-двухфакторной аутентификации (2FA), используемый с 2017 года, остались в безопасности.
Разработчики также сослались на сообщения о продаже доступа к внутренним инструментам X на даркнет-рынках, хотя независимых доказательств связи пока не подтверждено. Риск потери средств, вероятно, касается только тех пользователей, которые поддались панике и вручную ввели свои 24-словные seed-фразы на фишинговой странице.