Производитель аппаратных кошельков Keystone подтвердил утечку данных, в результате которой были раскрыты имена клиентов, домашние адреса и детали покупок, что вызвало опасения по поводу фишинговых мошенничеств и физических угроз для держателей криптовалют.
Краткое содержание
- Keystone подтвердила, что злоумышленники получили информацию о доставке клиентов после несанкционированного доступа к веб-сайту.
- Раскрытые записи включали имена, контактные данные, адреса, приобретённые товары и цены.
- Keystone заявила, что фразы восстановления, приватные ключи, пароли и платёжная информация не были скомпрометированы.
- Инцидент вызывает опасения по поводу фишинга и физической безопасности, аналогичные тем, что возникли после утечки в Ledger в 2020 году.
- Keystone заблокировала несанкционированный доступ и начала уведомлять пострадавших клиентов.
Согласно заявлению Keystone от 24 октября, компания обнаружила несанкционированный доступ к своему официальному веб-сайту 20 октября и подтвердила кражу три дня спустя после проверки активности интерфейса прикладного программирования с Shopify, своим поставщиком услуг электронной коммерции.
«Мы приносим вам свои извинения», — заявила компания, признав, что клиенты доверяли ей защиту своей личной информации.
Keystone подтверждает кражу данных клиентов через взлом веб-сайта
Keystone заявила, что заблокировала несанкционированный доступ, устранила уязвимость и начала расследование после подтверждения того, что посторонняя сторона получила информацию о доставке клиентов.
Компания начала рассылать электронные письма пострадавшим клиентам и пообещала подробный отчёт с объяснением инцидента.
Однако в первоначальном заявлении не были названы злоумышленники, не раскрыто количество пострадавших клиентов и не указано, когда именно начался несанкционированный доступ.
Компания не объяснила, использовал ли злоумышленник украденные учётные данные API, уязвимость приложения или другую слабость в инфраструктуре своего веб-сайта.
Упоминание Keystone активности API Shopify указывает на информацию, которую следователи изучили при подтверждении кражи. Это не означает, что базовая платформа Shopify была скомпрометирована.
Shopify предоставляет инфраструктуру интернет-магазинов и программные интерфейсы, которые позволяют продавцам и авторизованным приложениям управлять информацией о клиентах и заказами.
В зависимости от предоставленных разрешений приложение, подключённое к магазину продавца, может получить доступ к конфиденциальным записям. Keystone не раскрыла, какие учётные данные или разрешения были задействованы в этом инциденте.
Почему утечка адресов кошельков создаёт угрозы физической безопасности
Хотя Keystone заявила, что криптовалютные учётные данные клиентов остались в безопасности, в её заявлении предупреждалось, что злоумышленники могут неправомерно использовать их личные данные.
Имена и домашние адреса могут помочь преступникам выявить людей, приобретавших аппаратные кошельки, а информация о заказах может сделать мошеннические сообщения более убедительными.
Keystone особо предупредила о мошенниках, выдающих себя за компанию по электронной почте, телефонным звонкам, текстовым сообщениям или обычной почте.
Потенциальные мошенничества включают поддельные возвраты средств, замену устройств и запросы на исправление информации о доставке.
«НИКОГДА не сообщайте свою фразу восстановления или приватные ключи», — предупредила компания, добавив, что клиенты никогда не должны вводить фразы восстановления в устройства, которые они не заказывали.
Разработчик по безопасности Тейлор Монахан, известная в сети как Tay, предупредила, что утечка информации о доставке покупателей аппаратных кошельков может подвергнуть клиентов физическим угрозам, включая ограбление и похищение.
Её комментарии привлекли внимание к опасениям по поводу так называемых атак с гаечным ключом, при которых преступники используют угрозы или насилие, чтобы заставить владельцев криптовалют предоставить доступ к своим активам.
В раскрытии информации Keystone нет подтверждённых доказательств того, что украденная информация уже привела к физическим нападениям.
Утечка данных Ledger в 2020 году показывает, как украденные адреса могут сохраняться
Инцидент с Keystone напоминает об утечке клиентской информации, о которой сообщил конкурирующий производитель аппаратных кошельков Ledger в июле 2020 года.
Согласно первоначальному расследованию Ledger, злоумышленник получил доступ к части её базы данных электронной коммерции и маркетинга через API-ключ.
Первоначально Ledger выявила около одного миллиона скомпрометированных адресов электронной почты и подробную личную информацию, принадлежащую примерно 9 500 клиентам.
Когда украденная база данных появилась в открытом доступе в декабре 2020 года, компания признала более масштабную утечку, затронувшую примерно 272 000 записей, содержащих имена, почтовые адреса и номера телефонов.
Ledger настаивала на том, что её аппаратные кошельки и приватные ключи клиентов не были скомпрометированы.
Тем не менее украденная информация стала вызывать беспокойство, поскольку преступники могли использовать идентифицирующие данные для целенаправленного воздействия на покупателей за пределами систем компании.
В апреле 2025 года crypto.news сообщил о мошеннических письмах, отправленных клиентам Ledger. В письмах злоумышленники выдавали себя за производителя и предлагали получателям отсканировать QR-коды перед вводом своих фраз восстановления.
Следователи не установили, происходило ли каждое из зарегистрированных писем из базы данных 2020 года.
Совсем недавно расследование безопасности в октябре 2026 года изучило потенциально изменённые устройства, распространяемые через стороннего реселлера, что иллюстрирует отдельный риск, связанный с цепочками поставок физических кошельков.
Keystone сталкивается с вопросами о масштабе утечки и защите клиентов
Бывший генеральный директор Binance Чанпэн Чжао отреагировал на объявление Keystone кратким предупреждением: «Stay SAFU!»
Блокчейн-комментатор Chain INK распространил список зарегистрированных инцидентов безопасности аппаратных кошельков в течение 2026 года, охватывающий утечки клиентской информации, попытки фишинга, программные уязвимости и предполагаемое вмешательство в устройства.
Эти инциденты включали различные методы атак и не должны рассматриваться как равнозначные взломы шифрования аппаратных кошельков.
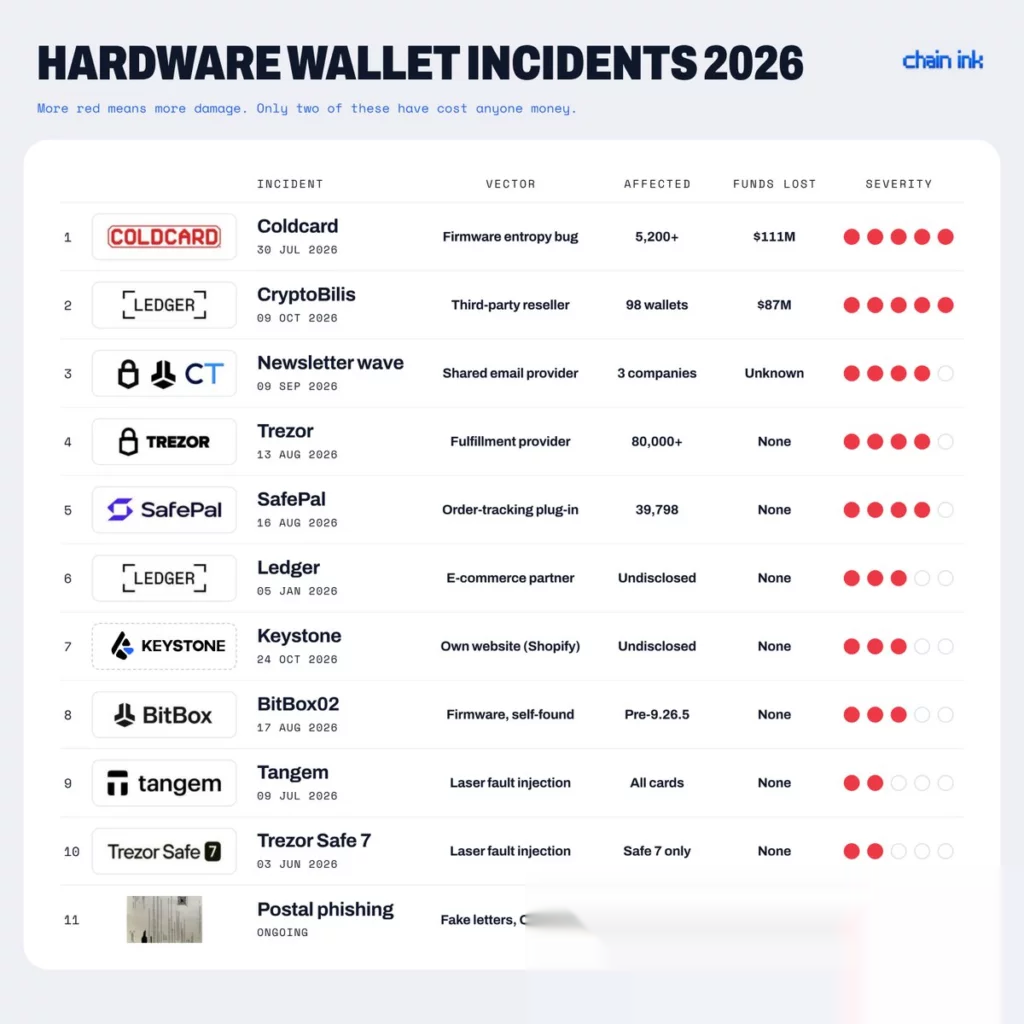
Утверждения о том, что четыре производителя кошельков в этом году пострадали от утечек клиентских данных, в результате которых были раскрыты адреса примерно 120 000 покупателей, остаются неподтверждёнными в сопоставлении с раскрытиями информации отдельными компаниями.
Keystone не опубликовала данные о количестве клиентов, географическом распределении затронутых заказов или независимые результаты судебной экспертизы.