Спящие кошельки одного из крупнейших криптоограблений этого года снова пришли в движение. Блокчейн-трекеры Onchain Lens и Lookonchain зафиксировали массовый вывод Ethereum, украденного этой весной с децентрализованной платформы Drift Protocol, на основе данных Arkham.
После двух месяцев полного молчания злоумышленники активировали подконтрольные им адреса и начали методично переводить активы в миксер Tornado Cash. «Грязный» эфир выходит на рынок, выводясь частями, чтобы избежать резких колебаний курса и не привлекать чрезмерного внимания к конечным точкам сброса.
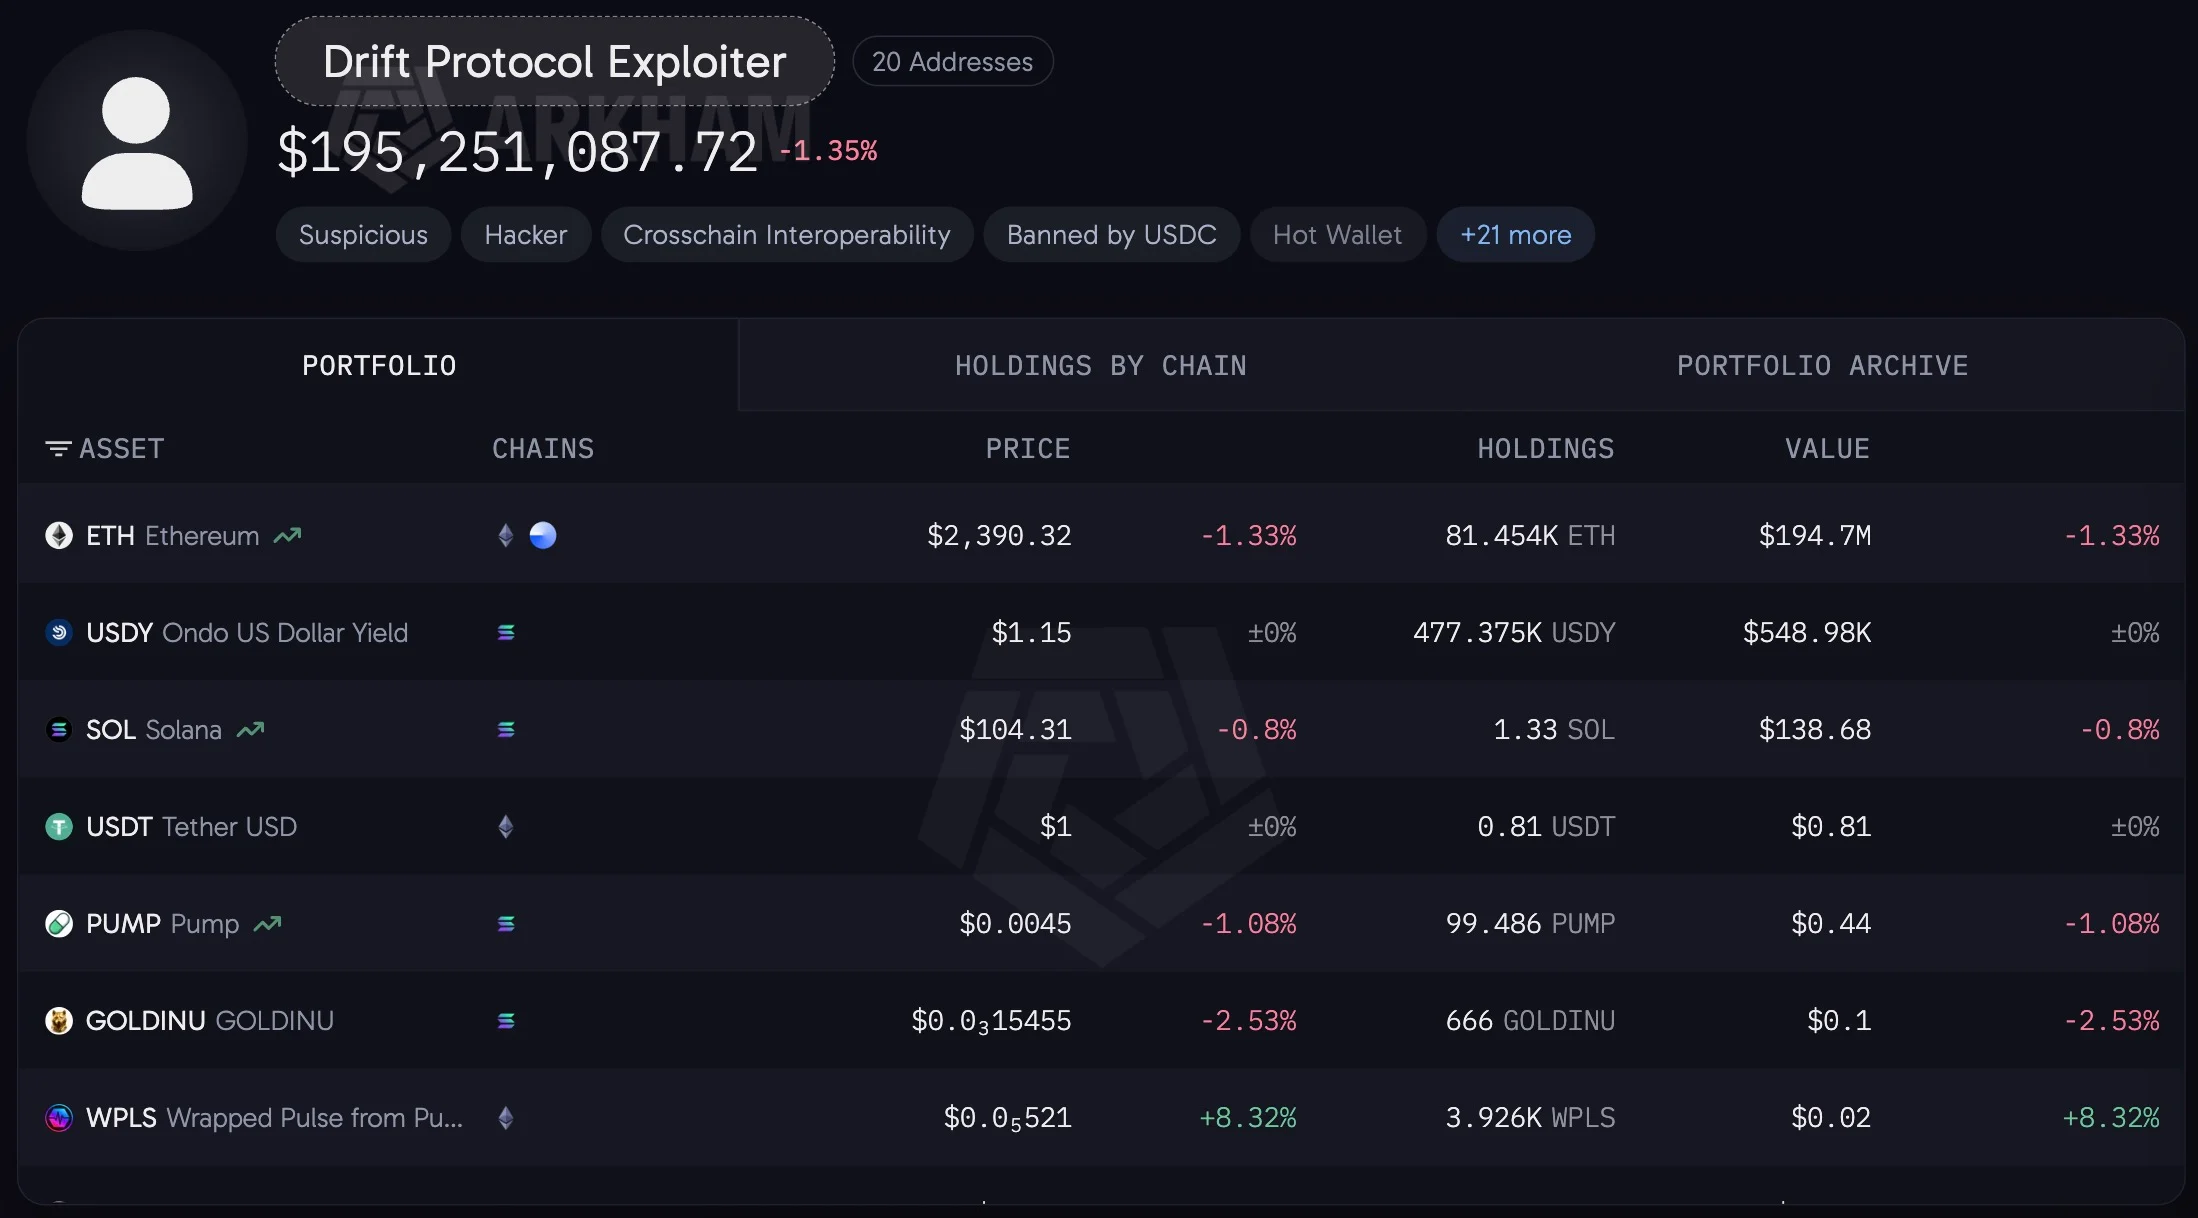
За последние сутки адрес, контролируемый хакерами, который аналитики обозначили как Drift Exploiter 5, перевел 13 400 ETH на контракты миксера, что эквивалентно примерно $32 млн. Ряд аналитических платформ, включая MistTrack, оценивают общую суточную активность по связанным кошелькам еще выше — до 25 700 ETH ($61,5 млн).
Злоумышленники используют классическую тактику контролируемого запутывания, отправляя средства траншами ровно по 100 ETH. Это разрывает прямую связь между отправителем и получателем в публичном реестре, делая дальнейшее автоматическое отслеживание невозможным.
Текущие транзакции — это вторая крупная попытка отмывания: в июле хакеры аналогичным образом вывели через миксер около $44 млн. Между тем большая часть добычи остается нетронутой: на балансах злоумышленников накоплено от 82 000 до 94 000 ETH стоимостью до $224 млн.
Шесть месяцев на доверие, 12 минут на ограбление: взлом, попавший в учебники
Активы, которые сейчас растворяются в теневом секторе DeFi, были украдены 1 апреля 2026 года, когда биржа Drift Protocol на базе Solana была опустошена на $285 млн всего за 12 минут. Этот инцидент попал в учебники по кибербезопасности из-за беспрецедентного уровня подготовки.
Согласно TRM Labs и Chainalysis, атаку осуществила спонсируемая северокорейским государством группа UNC4736, также известная как Citrine Sleet. Схема разворачивалась на протяжении шести месяцев: хакеры выдавали себя за легитимный венчурный фонд, лично общались с разработчиками на международных конференциях и внесли $1 млн собственных средств в пулы биржи, чтобы создать безупречное алиби.
Позже через скрытые уязвимости в Cursor и VSCode они скомпрометировали устройства членов Совета безопасности платформы и перехватили административные ключи. Финальным штрихом стал выпуск фейкового токена CarbonVote, который злоумышленники использовали в качестве фиктивного залога для вывода реальных резервов.
Для пострадавших инвесторов Drift появление Ethereum в миксерах означает окончательную потерю любых шансов вернуть свои средства. В августе правоохранительным органам удалось перехватить и заморозить лишь около $9,2 млн, но интеграция основной части капитала в Tornado Cash делает любое дальнейшее изъятие юридически и технически невозможным.
Сама биржа пытается спасти свою репутацию: 1 октября была запущена программа компенсации с использованием токенов DFX. Однако на данном этапе фонд выкупа, сформированный при поддержке Tether, покрывает лишь около 1% чистых убытков пользователей.
Команда рассчитывает пополнить его за счет будущих доходов платформы, пока украденные миллионы постепенно распределяются между новыми владельцами на открытом рынке.