Автор: Xiaobing, Shenchao TechFlow
У ранкові години 30 жовтня 2026 року гарячі гаманці Binance у 9 мережах були одночасно зламані, і понад 6,26 мільярда доларів США було переказано в блокчейні.
31 жовтня було оголошено, що Федеральне бюро розслідувань США (ФБР) повідомило про причетність північнокорейських хакерських угруповань до крадіжки в Binance, а Трамп заявив, що якщо буде підтверджено, що це справа рук Північної Кореї, США вестимуть переговори з Північною Кореєю.
Одна країна перетворила всю криптоіндустрію на банкомат.
Згідно зі статистикою Shenchao TechFlow, у період з 2017 по 2026 рік хакери, пов'язані з Lazarus і Північною Кореєю, були причетні до загалом 37 випадків криптокрадіжок, а загальна оціночна вартість становить приблизно 11,817 мільярда доларів США.
Від початку з атаки 2017 року на південнокорейську біржу Bithumb, коли було викрадено 7 мільйонів доларів, до того, як Binance за одну ніч втратила мільярди, — як Північна Корея, яку вважають країною із закритою мережею, менш ніж за десятиліття перетворилася з маргінального гравця на кіберполе бою на найвищого хижака у криптосвіті?
Один PDF, шістсот мільйонів доларів
На початку 2022 року старший інженер Sky Mavis, материнської компанії криптогри Axie Infinity, отримав повідомлення в LinkedIn від особи, яка назвалася рекрутером певної компанії та пропонувала надзвичайно привабливий пакет винагороди.
Інженер пройшов кілька раундів співбесід, і все виглядало легітимно. Зрештою він отримав офер у форматі PDF. У момент, коли він відкрив файл, шпигунське програмне забезпечення непомітно проникло у внутрішні системи Sky Mavis.
Міст Ronin від Axie Infinity використовує механізм доказу авторитету з 9 валідаторними вузлами, що вимагає підписів 5 вузлів для схвалення виведення коштів. Атакувальники проникли в ІТ-інфраструктуру Sky Mavis через комп'ютер зараженого інженера та отримали ключі 4 валідаторів. П'ятий підпис надійшов із забутої вразливості: у листопаді 2021 року Sky Mavis попросила Axie DAO допомогти з підписом під час пікового навантаження транзакцій, і цей тимчасовий дозвіл було припинено в грудні, але права доступу так і не були відкликані.
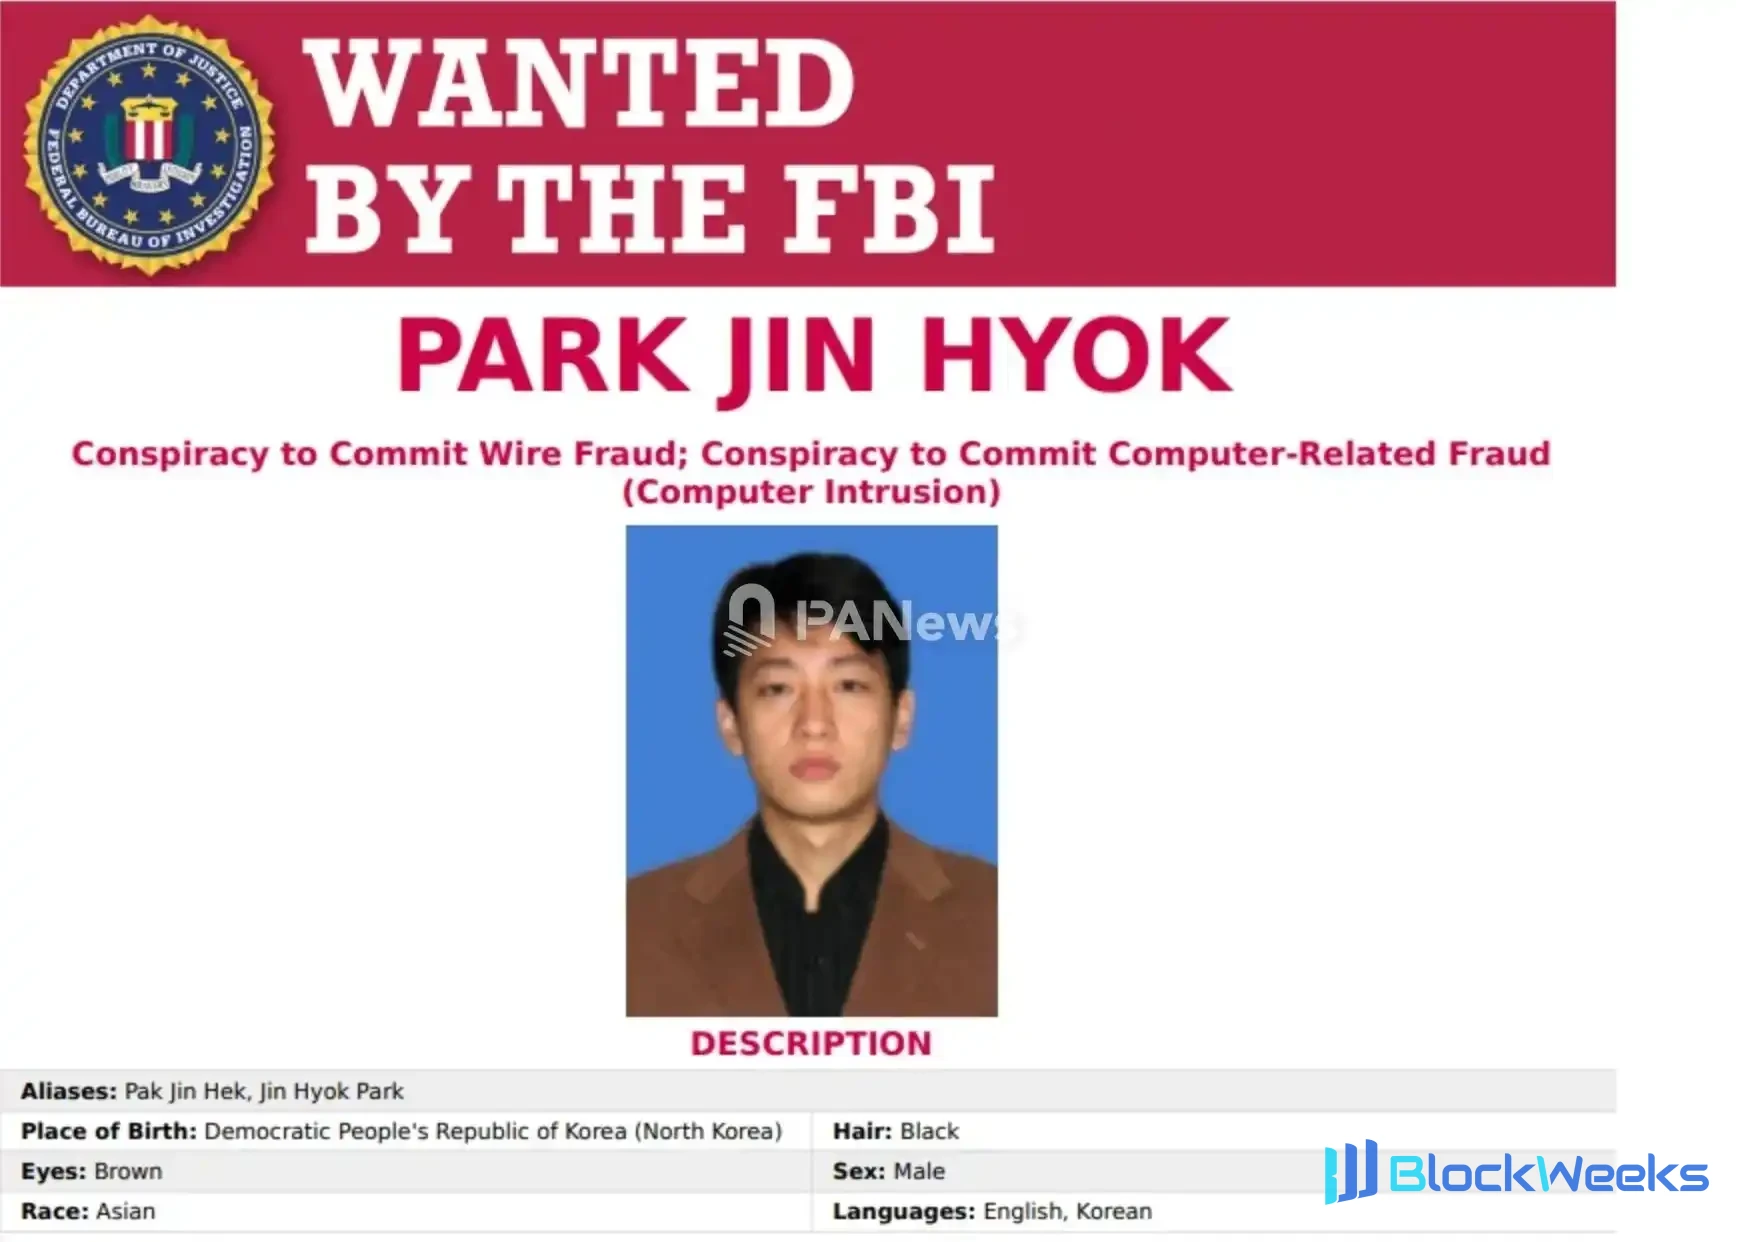
У березні 2022 року 620 мільйонів доларів США зникли з мосту Ronin. Через місяць ФБР приписало атаку північнокорейській групі Lazarus.
Фальшива оферта, забутий дозвіл, викрадено шістсот мільйонів доларів.
Сценарій Ronin з того часу неодноразово повторювався, але методи атакувальників еволюціонували.
У червні 2022 року впав міст Harmony Horizon, і 100 мільйонів доларів США було переказано. Атакувальники видали себе за блокчейн-розробників і отримали системні дозволи як інсайдери. У 2023 році Atomic Wallet, Alphapo, CoinsPaid і Stake.com падали один за одним, а сукупні втрати перевищили 238 мільйонів доларів США. До липня 2024 року індійська біржа WazirX була зламана на 235 мільйонів доларів США.
Кожна атака використовувала інший метод, але логіка за ними разюче послідовна: знайти людину, обманути цю людину, використати цю людину, щоб відчинити двері.
У лютому 2025 року вони підняли цю методологію на нову висоту.
З холодного гаманця Bybit було виведено 1,5 мільярда доларів США. Публікація дослідника безпеки Paradigm samczsun показала, що атакувальники не атакували Bybit безпосередньо, а проникли в інфраструктуру їхнього постачальника послуг мультипідписного гаманця Safe{Wallet}, впровадивши там шкідливий код і точно націлившись на процес підпису холодного гаманця Bybit. Це означає, що навіть якщо власні заходи безпеки Bybit були бездоганними, доки був зламаний вищестоящий ланцюг постачання, усі засоби захисту ставали марними.
Вісім місяців потому Binance стала найновішою здобиччю.
Результати розслідування Binance після інциденту показали, що ноутбук інженера з експлуатації було скомпрометовано, і атакувальники використали його, щоб проникнути у внутрішні системи та за допомогою EIP-7702 змусити гарячий гаманець підписати делегування авторизації. Shenyu деконструював логіку контракту атаки в публікації в блокчейні: «Програма атакувальника визнає лише одного господаря і робить лише одну річ: переказує гроші».
Від Ronin до Bybit і Binance масштаб атак зріс із 600 мільйонів до 1,5 мільярда, а потім до 6,2 мільярда. Щоразу це була перемога соціальної інженерії, і щоразу все починалося з однієї людини.
Ваш колега може бути північнокорейцем
Якщо зовнішні атаки Lazarus — це «вибивання дверей», то проникнення північнокорейських IT-працівників — це «вхід до будинку через парадні двері».
У жовтні 2024 року CoinDesk опублікував розслідувальний репортаж, який шокував індустрію. Журналісти відстежили записи блокчейн-платежів і внутрішні наведення та виявили, що понад 24 криптокомпанії несвідомо найняли північнокорейських IT-працівників, причому щонайменше 12 компаній підтвердили, що знайшли підозрюваних північнокорейських співробітників у своїх списках персоналу. Серед названих проєктів були Cosmos Hub, Injective, ZeroLend, Fantom, Sushi, Yearn Finance і Truflation.
Дослідник безпеки MetaMask Тейлор Монахан розкрив, що щонайменше 40 DeFi-протоколів наймали північнокорейських IT-працівників протягом своєї історії розробки, а період сягав аж семи років.
Ці люди проходили відбір, використовуючи підроблені паспорти, візи та ретельно сфабриковані резюме, подаючи заявки через Telegram, Discord і Indeed. Вони орієнтувалися на стартап-команди з нечіткими процесами найму та зарплатами в криптовалюті й майже ніколи не вмикали камери під час віддаленої роботи. За оцінками ООН, північнокорейські IT-працівники заробляють для режиму до 600 мільйонів доларів США на рік, з яких окремі особи можуть залишити собі лише від 10% до 30%.
У березні 2024 року інцидент із Munchables став хрестоматійним прикладом.
Ця NFT-гра на базі Blast найняла розробника під псевдонімом «Werewolves0943». Ончейн-дослідник ZachXBT відстежив і виявив, що цей розробник був північнокорейським шпигуном, який використав права розробника, щоб вивести з проєкту 17 400 ETH вартістю приблизно 62 мільйони доларів США.
Несподіваний поворот історії полягає в тому, що під тиском засновника Blast Пакмена та спільноти розробник протягом 8 годин передав усі приватні ключі й повністю повернув викрадені кошти. Ніхто не знає, чому він їх повернув. Одне з припущень: після викриття подальше утримання викрадених коштів принесло б лише більше проблем.
Але досвід Sushi був не таким щасливим.
У вересні 2021 року платформу Sushi/MISO зламали на приблизно 3 мільйони доларів США. Розслідування після інциденту виявило, що двоє колишніх підрядників під псевдонімами «Anthony Keller» і «Sava Grujic» зберегли доступ до кодової бази після звільнення. Згодом Sushi також найняла іншого підозрюваного північнокорейського підрядника, «Gary Lee». У 2023 році засновник Truflation Стефан Руст виявив, що 5 членів його команди були підозрюваними північнокорейськими працівниками — понад третина всіх співробітників. Згодом компанія зазнала атаки через витік приватних ключів на приблизно 5 мільйонів доларів США.
Дані CrowdStrike показують, що північнокорейські IT-працівники проникли до понад 320 компаній протягом 12 місяців, що на приблизно 220% більше в річному вимірі.
Вони використовують фальшиві особи, наймають людей на місці в США для налаштування кількох комп'ютерів для централізованої віддаленої роботи, щоб підробити своє географічне розташування, і використовують генеративний ШІ для проходження відеоспівбесід.
Компанія з безпеки KnowBe4 навіть виявила, що її також обдурили: «співробітник», який приєднався через звичайний процес найму, одразу після початку роботи почав розгортати шкідливе програмне забезпечення.
Неможливо сказати жодного поганого слова про Кім Чен Ина
Якими людьми є північнокорейські хакери?
У серпні 2026 року корейсько-американський журналіст за сприяння дослідника безпеки MetaMask Тейлора Монахана, Ніка Бакса з SEAL Alliance та Ump Labs, видаючи себе за рекрутера «Sophie Wang», провів відеоінтерв'ю з підозрюваним північнокорейським хакером державного рівня.
Цей кандидат на посаду назвався «Justin Lim» і стверджував, що живе в Лонг-Біч, Каліфорнія, але його акцент визнали корейським. Ончейн-підказки та дані про особу вказують на те, що його фактичне місцезнаходження, найімовірніше, Владивосток, Росія, і що він викрав приблизно 2,7 мільйона доларів США з MetaPlay у 2022 році.

Під час співбесіди він продемонстрував значні технічні здібності: він пояснив, як зробити форк мережі Velas і запустити The Graph у сумісному режимі, а коли стикався з незнайомим протоколом OpenSea Seaport і Uniswap v4, він одразу відкривав документацію на місці й аналізував її.
Коли інтерв'юер згадав, що Північна Корея викрала 1,5 мільярда доларів у Bybit, він продемонстрував єдину усмішку за всю співбесіду.
Останнє питання поклало край усьому. Інтерв'юер попросив його сказати щось негативне про Кім Чен Ина. Після мовчання він вийшов із Zoom. Потім він послався на «нестабільний інтернет» і попросив продовжити спілкування через Discord або Telegram. Коли його знову натиснули, він відповів лише: «Я небагато знаю про цю людину».
У Північній Кореї публічна критика верховного лідера може призвести до того, що три покоління родини відправлять до політичних таборів. Цей тест згодом широко рекомендували в безпековій спільноті як метод відбору під час найму: вимагайте від кандидатів негативно висловитися про Кім Чен Ина, і майже всі північнокорейські розробники обиратимуть ухилення.
Таємна війна
Кібератакувальні спроможності Північної Кореї не були побудовані за одну ніч.
Згідно з розкриттям перебіжчика Чан Се Юля для Business Insider, північнокорейська програма кібервійни сягає 1980-х років, а її внутрішня кодова назва — «Таємна війна». Режим Кіма рано усвідомив, що, враховуючи, що його звичайна військова потуга значно поступається об'єднаним силам США та Південної Кореї, кібероперації є найдешевшою та найвигіднішою асиметричною зброєю.
Підготовка північнокорейського хакера триває близько дев'яти років. Початковою точкою є Технологічний університет імені Кім Чхека (колишній Університет автоматизації), який щороку приймає 100 осіб з приблизно 5000 заявників. Критерії відбору насамперед враховують політичне походження; північнокорейська система «сонбун» поділяє громадян на три основні класи та 56 підкатегорій, записаних у домових книгах. Курсанти відвідують шість 90-хвилинних занять на день, вивчають мови програмування та операційні системи, глибоко занурюються в архітектуру Windows, і від них вимагається самостійно писати шкідливе програмне забезпечення, не покладаючись на готові інструменти.
Після випуску хакерів розподіляють до оперативних груп, націлених на різні країни, і вони впроваджуються за кордоном під виглядом співробітників легальних компаній приблизно на два роки, вивчаючи місцеву мову та культуру. Оплата надзвичайно щедра: до 2000 доларів на місяць, що вдвічі перевищує зарплату північнокорейського посла. Винагороди також включають квартиру в Пхеньяні площею понад 185 квадратних метрів і право перевезти всю родину до столиці.
«Витрати на підготовку хакерів надзвичайно низькі», — сказав Чан Се Юль. «Саме тому навіть бідна країна може вкладати значні кошти в цю сферу».
На його думку, кіберзагроза є більш прямою та небезпечнішою, ніж ядерна загроза: «Це війна, для якої не потрібно стріляти зі зброї».
Примарна імперія
Міністерство фінансів США в 2019 році запровадило санкції проти трьох структур — Lazarus Group, BlueNoroff і Andariel — і заявило, що всі вони контролюються Головним розвідувальним управлінням Північної Кореї (RGB), але назва «Lazarus» насправді є лише зовнішнім збірним терміном для величезної системи кібератак державного рівня.
В аналізі, опублікованому після інциденту з Bybit, дослідник безпеки Paradigm samczsun зобразив цю заплутану організаційну мережу:
TraderTraitor: Мисливець на велику дичину. Спеціалізується на біржах, кастодіальних сервісах і системах гаманців, вправний у списових фішингових атаках і фальшивих пропозиціях роботи; Ronin, WazirX і Bybit — усі походять із цієї команди. Вони зазвичай не використовують уразливості нульового дня, а натомість відкривають системи, маніпулюючи «людьми».
AppleJeus (Citrine Sleet): Вбивця ланцюга постачання. Розробляє троянізоване програмне забезпечення навколо криптосценаріїв; проникнення в Radiant Capital у 2024 році є його фірмовою роботою. Вони також використали уразливість нульового дня Chromium CVE-2024-7971 для розгортання FudModule Rootkit.
BlueNoroff (Sapphire Sleet): Фінансовий мисливець. На ранніх етапах атакував банки та системи SWIFT, а в 2016 році майже викрав 1 мільярд доларів із центрального банку Бангладеш (фактично отримав 81 мільйон доларів). Зараз повністю переорієнтувався на крипто- та венчурний сектори.
Famous Chollima: Впроваджувач. Приєднується до технологічних і криптокомпаній через фальшиві особи, створюючи внутрішню здатність до проникнення. 320 впроваджених компаній, які відстежує CrowdStrike, переважно є роботою цієї команди.
DangerousPassword: Низьковитратне широке закидання сіті. Фішингові електронні листи та фальшиві додатки для відеодзвінків; методи прості, але перемагають завдяки обсягу.
Існує значна перехресна участь у членах, інструментах та інфраструктурі між цими відгалуженнями, і різні агенції безпеки дають їм різні назви. Diamond Sleet, UNC4899, Contagious Interview, Wagemole.
Той самий супротивник, десяток імен, різні маски.
Асиметрична війна
Після інциденту з Binance Маск опублікував у X: «Кожен день — це Zeroday.»
Це не риторика. Спеціальний дослідницький звіт, опублікований відділом розвідки загроз Microsoft, показує, що серед восьми основних активних північнокорейських хакерських угруповань три вже завершили глибоку інтеграцію інструментів ШІ з щоденними робочими процесами атак, досягнувши найвищого рівня в моделі зрілості Microsoft щодо застосування ШІ в кіберзагрозах.
Залучення ШІ більше не обмежується периферійними експериментами; тепер воно повністю охоплює весь ланцюжок ранньої розвідки, фішингу з використанням соціальної інженерії, маскування особи, написання шкідливого програмного забезпечення і навіть отруєння ланцюжка постачання програмного забезпечення. Іншими словами, фішингові електронні листи, фальшиві резюме та шкідливий код, які колись вимагали тижнів підготовки, тепер можуть генеруватися масово та автоматично ітеруватися.
Нападнику достатньо знайти одну вразливість; захисник повинен захистити від усіх вразливостей. Це асиметрична війна.
Від 7 мільйонів доларів Bithumb до 620 мільйонів доларів Ronin, від 1,5 мільярда доларів Bybit до 6,2 мільярда доларів Binance — масштаб атак зростав експоненціально. На іншому кінці цієї кривої — країна з ВВП на душу населення менше 2000 доларів, група молодих людей, які почали дев'ятирічне навчання у 17 років, і державна машина, яка служила «таємній війні» сорок років.
Криптоіндустрія повинна зіткнутися з фактом: на протилежному боці стоїть уся кібервійськова потуга держави з ядерною зброєю, і цей супротивник стає все сильнішим і сильнішим.