
Автор: Гу Юй, ChainCatcher
Якщо в останні кілька років найбільшим страхом криптоіндустрії була вразливість у смарт-контракті блокчейну, то тепер командам проєктів, можливо, варто більше хвилюватися про інше: співробітник відвідує, здавалося б, звичайну онлайн-співбесіду чи зустріч із партнерами й завантажує небезпечне програмне забезпечення.
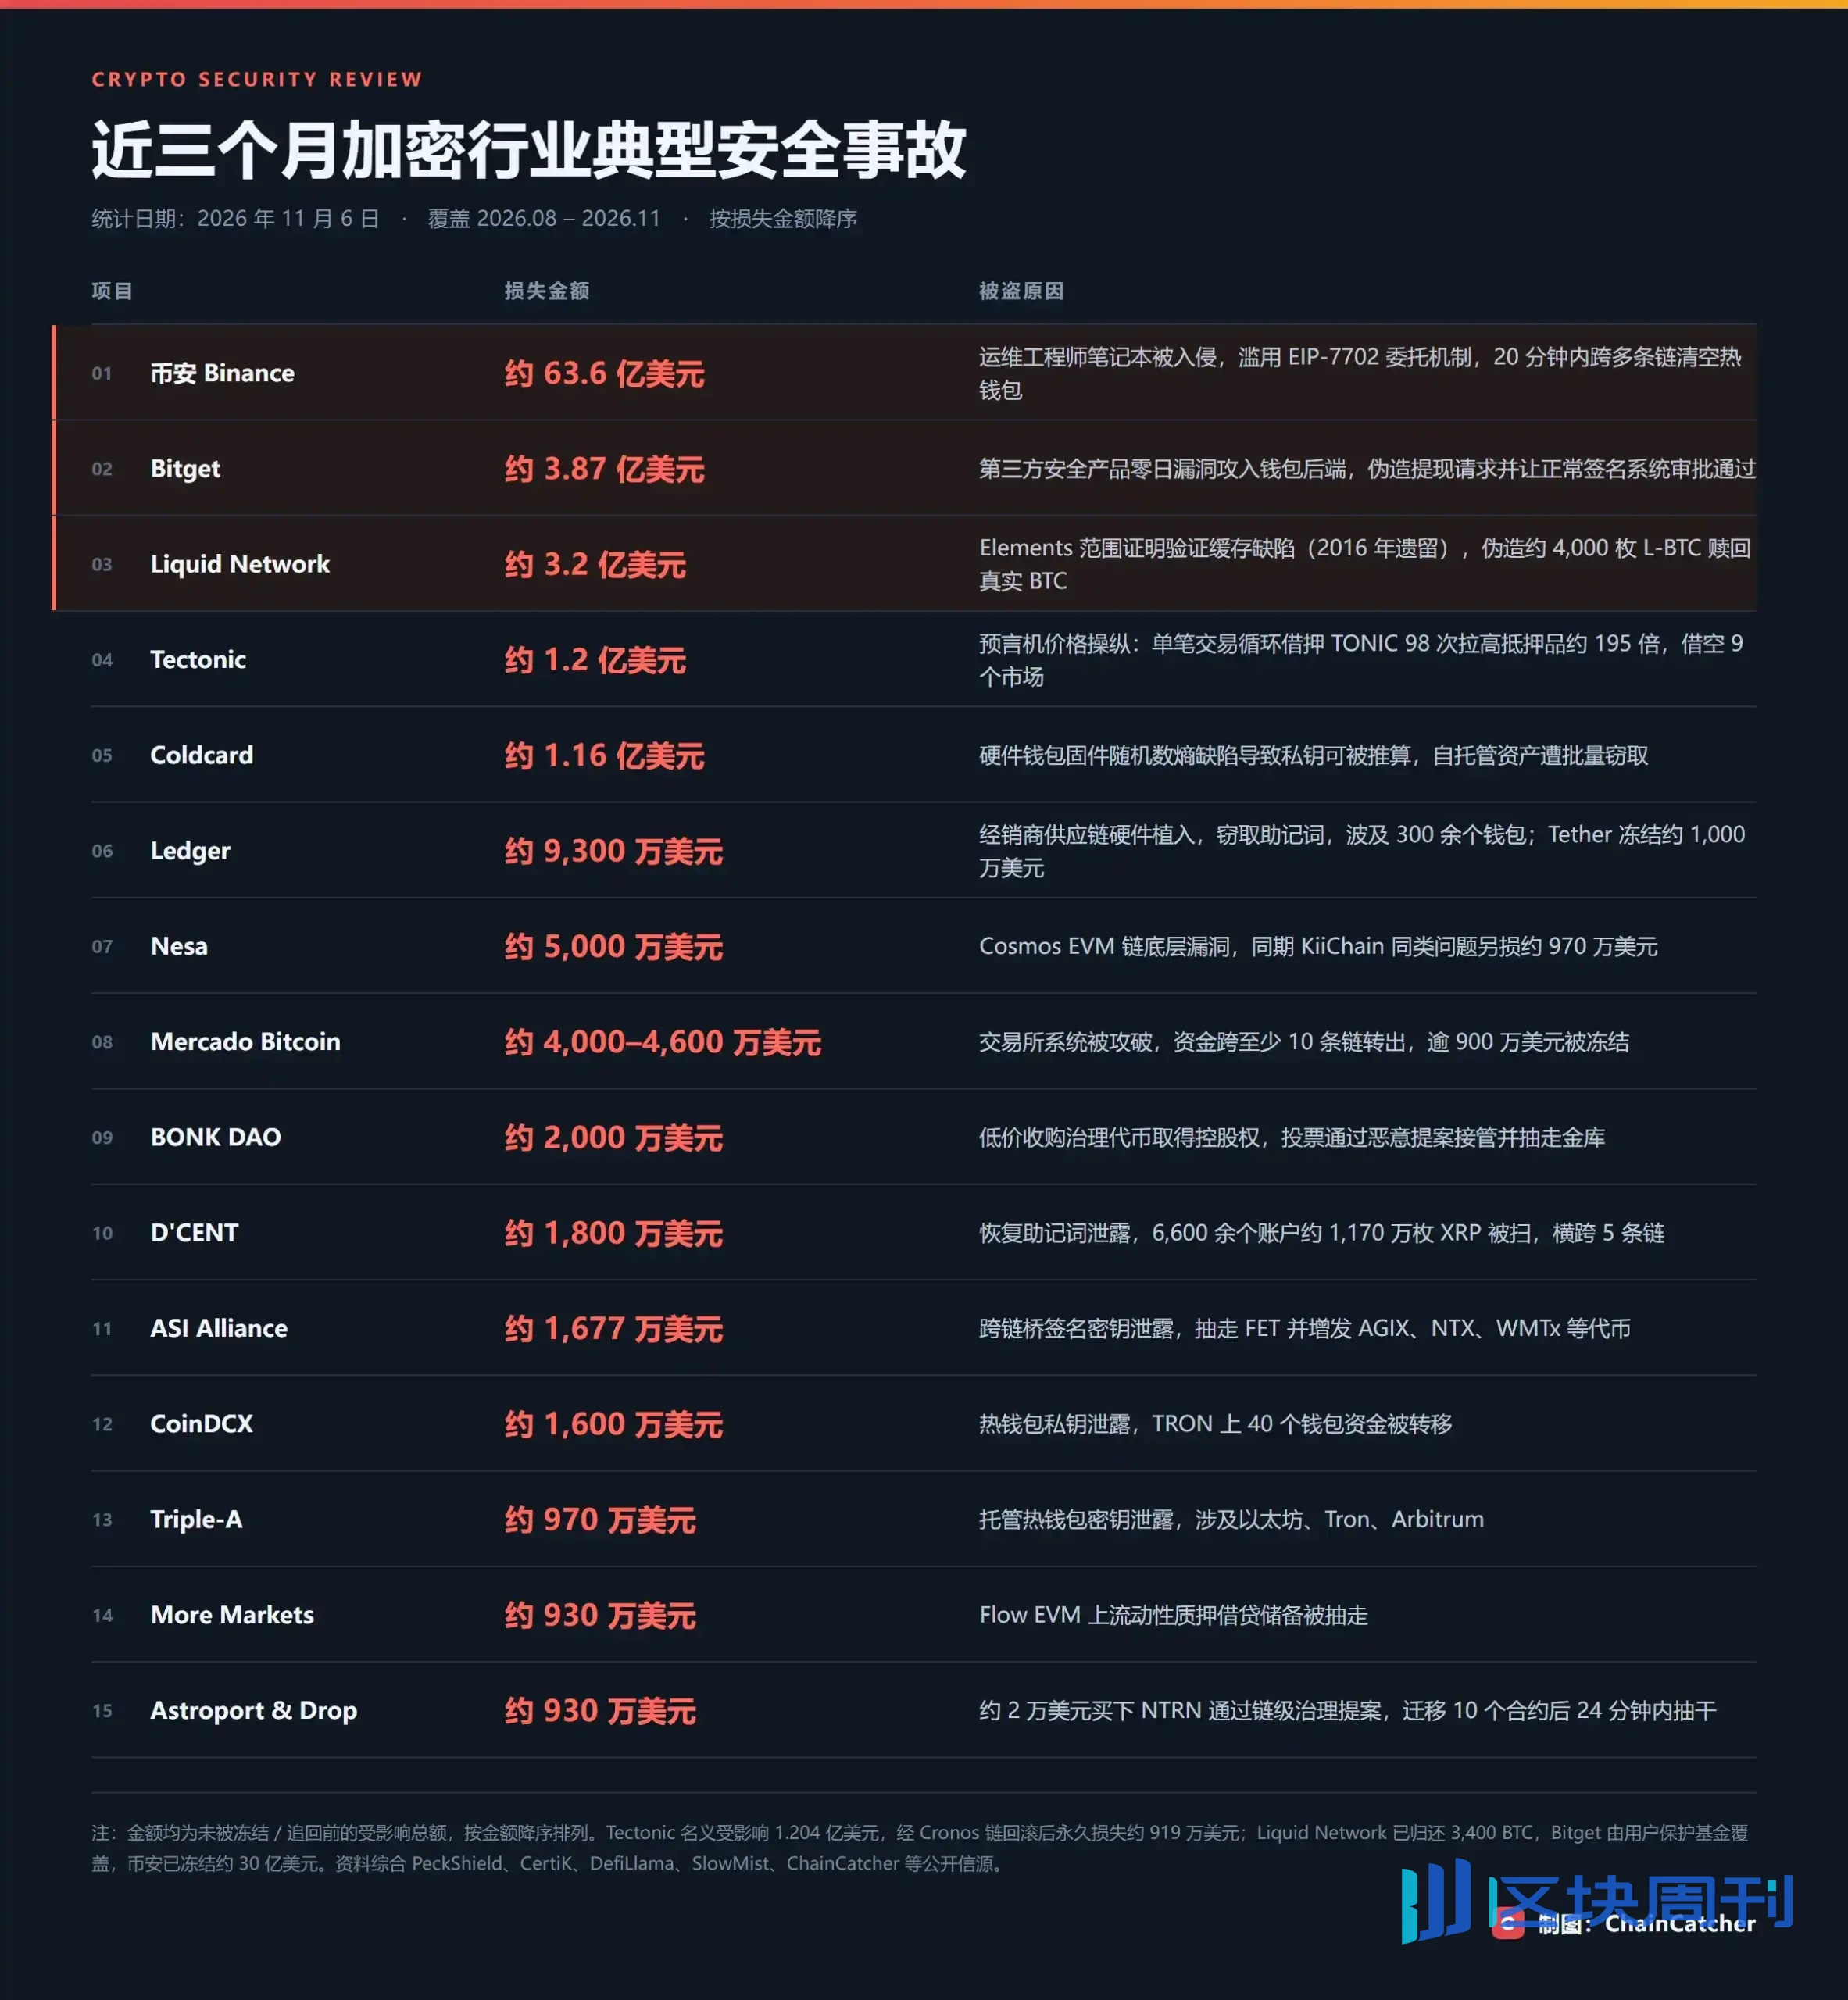
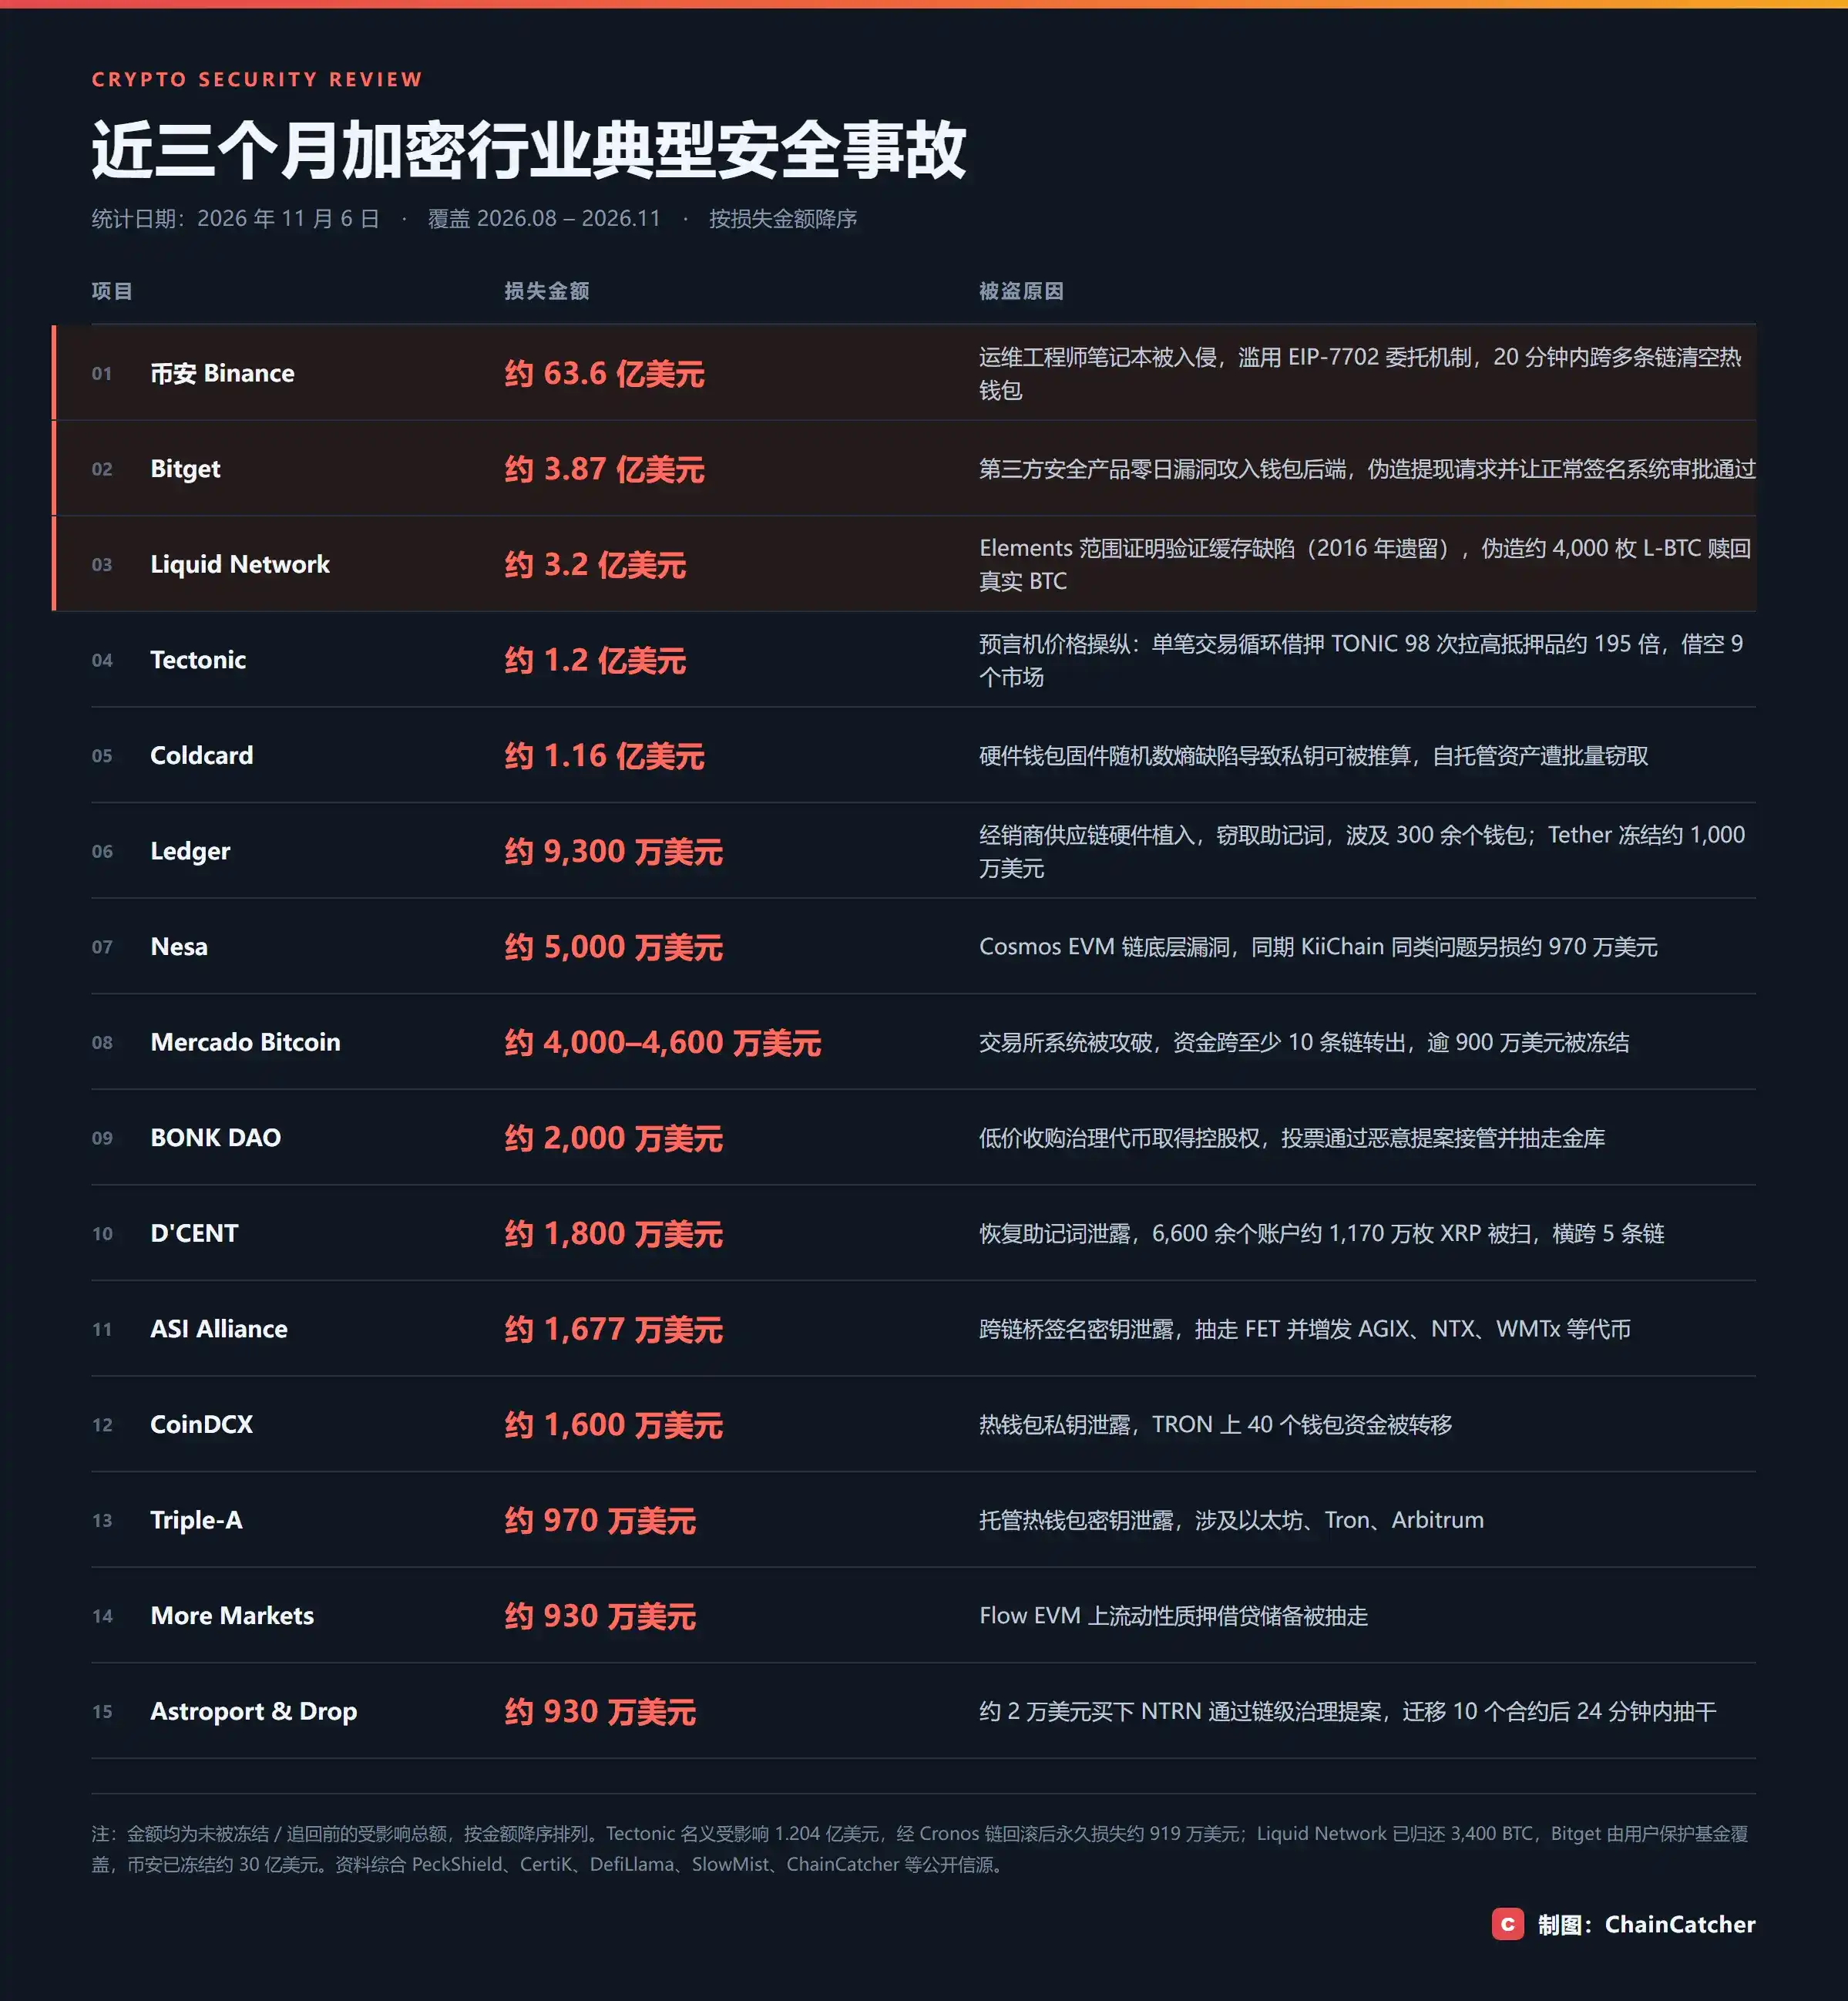
29 жовтня Binance, найбільша у світі криптовалютна біржа, зазнала безпрецедентного інциденту безпеки. Через багатоетапне проникнення зловмисники зрештою взяли під контроль внутрішню систему підпису гаманців біржі, що вплинуло на цифрові активи вартістю приблизно 6,34 мільярда доларів.
Ця атака не була традиційним експлойтом смарт-контракту. Згідно з попереднім звітом про розслідування Binance, опублікованим 3 листопада, зловмисники раніше використовували фальшиві співбесіди з працевлаштування, шкідливе програмне забезпечення, скомпрометовані пристрої співробітників і внутрішні ШІ-інструменти, щоб поступово отримати доступ до ключових систем.
Що ще помітніше, це не поодинокий випадок.
У вересні Bitget зазнала інциденту безпеки на суму приблизно 387,5 мільйона доларів, у якому зловмисники зламали бекенд-системи критичної інфраструктури гаманців і обійшли механізми авторизації, щоб завершити переказ активів; у жовтні в апаратні гаманці, що витікали з деяких дистриб'юторських каналів Ledger у Південно-Східній Азії, було вбудовано шкідливі компоненти, що призвело до крадіжки активів користувачів; а в першій половині цього року такі проєкти, як Kelp DAO і Drift Protocol, також зазнали атак на сотні мільйонів доларів.
Від смарт-контрактів до централізованих бірж, від комп'ютерів співробітників до ланцюга постачання апаратних гаманців — криптоіндустрія, схоже, стикається з облогою безпеки, що охоплює весь виробничий ланцюг.
I. Найдорожчі вразливості більше не в коді
У перше десятиліття після народження криптоіндустрії, коли криптоіндустрія говорила про «безпеку», здебільшого йшлося про «чи є вразливості в ончейн-смарт-контрактах», що стосується самої основи технології блокчейну, але сьогодні більшість атак і руйнувань походять ззовні смарт-контрактів.
У звіті CertiK за перше півріччя категорією з найбільшими збитками були вторгнення в гаманці: 33 випадки, 444 мільйони доларів, у середньому понад 13 мільйонів доларів на випадок. Фішинг посів друге місце — 63 випадки та 366 мільйонів доларів. Хоча вразливості коду траплялися 204 рази, вони становили лише 11,5% збитків.
«Мене найбільше турбує не загальна сума, а структура збитків», — сказав співзасновник і генеральний директор CertiK Гу Жунхуей в інтерв'ю Forbes, зазначивши, що майже половина збитків у першому півріччі була зосереджена у двох інцидентах — Kelp DAO і Drift Protocol — загалом близько 577 мільйонів доларів, «і обидва сталися через операційні збої та збої на рівні інфраструктури, а не через традиційні вразливості коду».
Його пояснення було дуже прямим: «Порівняно з пошуком вразливостей у коді, атака на управління ключами, мультипідписне управління та операційну інфраструктуру дає набагато вищу віддачу».
Цей шлях неодноразово демонструвався цього місяця. Проблема Ledger була не в чіпі, а в дистриб'юторах — пристрої були вбудовані ще до того, як потрапили до рук користувачів; проблема Ngrave була не в гаманці, а в постачальнику push-повідомлень, якого зламали, після чого стався фішинг; проблема Polymarket була не в його власній системі, а в скрипті від британського постачальника моніторингу продуктивності вебсайтів; проблема Bloom Trading полягала у вразливості віддаленого виконання коду в сторонньому модулі; 31 жовтня домени щонайменше 12–15 DeFi-сайтів були замінені підробленими сайтами в рамках однієї й тієї ж партії DNS-викрадення.
Управління не є винятком. X100 втратила 4,85 мільйона доларів через флеш-позику в поєднанні із захопленням управління; Hifi Finance втратила близько 1 мільйона доларів після того, як адреса, профінансована через Tornado Cash, подала шкідливу пропозицію; атака на управління Yapeswap була ще простішою — кворум було встановлено на нуль.
Дані розкривають напрямок, у якому зміщуються моделі атак: Арі Редборд, керівник глобальної політики TRM Labs, зазначив, що атаки на інфраструктуру та ключі становлять лише 15% усіх інцидентів, але спричиняють 76% збитків.
Але ще більшою проблемою, ніж «де були втрачені гроші», є те, що відбувається після втрати. Для більшості проєктів після атаки довіра користувачів і ринку втрачається безповоротно, і навіть відомі, усталені проєкти не є винятком.
Минулого листопада Balancer втратив 128 мільйонів доларів менш ніж за пів години через помилку округлення у своєму v2 composable stable pool, що охоплювала шість мереж. У серпні цього року цей ветеранський протокол, який колись управляв 7 мільярдами доларів, оголосив про поступове припинення роботи. Команда визнала у відкритому листі, що майже через рік після виявлення вразливості вони все ще недооцінювали її вплив на подальші темпи впровадження: кожне наступне обговорення партнерства доводилося починати з пояснення цієї вразливості, що призводило до довших циклів ухвалення рішень і менших масштабів партнерства.
Ціна вразливості ніколи не обмежується лише викраденою сумою. Далі постає питання: якщо ціна настільки очевидна, чому лінія оборони не стала товстішою разом із нею?
II. Технології розвиваються, але атаки біжать швидше
Така серйозна ситуація неминуче спонукає до глибоких роздумів: у міру розвитку технологій криптоіндустрія мала б ставати дедалі безпечнішою, тож чому вона, навпаки, стає дедалі менш безпечною?
ШІ є найпомітнішим чинником серед них. За минулий рік розвиток ШІ був не чим іншим, як стрибкоподібним, різноманітні моделі процвітали, і хоча безліч криптокомпаній інтегрували ШІ у свої щоденні робочі процеси, хакерські угруповання стали ще вправнішими у використанні ШІ.
В оцінці від 29 жовтня Microsoft заявила, що з восьми північнокорейських хакерських угруповань, які вона відстежує, три вже інтегрували ШІ в щоденні операції, а ще чотири швидко розширюють його використання. Вони використовують генеративні моделі для масового підроблення компаній-рекрутерів, налаштування сценаріїв співбесід і навіть безпосередньої допомоги у виявленні вразливостей.
Засновник SlowMist Cos згадав випадок: Moonwell було зламано на 1,78 мільйона доларів, і проблемний код мав позначку «Co-Authored-By: Claude Opus 4.6» — згенерований ШІ та безпосередньо злитий у виробниче середовище.
Дослідниця з безпеки Stacy Muur сказала прямо: «Криптобезпека повністю зруйнована», і «ми входимо в досить серйозну гонку кіберозброєнь»; співзасновник Bankless Ryan Sean Adams попередив, що ШІ дає хакерам «темні суперсили», і «у нас небагато часу». CZ також сказав: «Індустрія ШІ ще не змогла зробити так, щоб оборонні можливості запускалися раніше за наступальні», і індустрія може лише «використовувати ШІ проти ШІ».
Ще більш передовий ризик — це агенти. Судження Gu Ronghui таке: «AI-агент із дозволами доступу до гаманця по суті є новим типом власника ключа з високими привілеями. Різниця в тому, що його процес ухвалення рішень може бути маніпульований зовнішніми вхідними даними, і хоча люди могли б помітити ці аномалії, агент без достатніх обмежень безпеки може бути не в змозі їх виявити». CertiK зафіксувала ранній приклад: у червні відомий арбітражний бот JaredFromSubway був спокушений фальшивим арбітражним пулом, розгорнутим зловмисниками, до автоматичного схвалення шкідливого контракту, втративши близько 7,5 мільйона доларів.
Але приписувати все ШІ означало б пропустити іншу половину відповіді. Структурна недостатність інвестицій у безпеку галузі також є одним із ключових чинників. Криптопроєкти загалом надають перевагу маркетингу над безпекою, аудиторські звіти часто швидко втрачають чинність після оновлень в мережі, а лінива логіка відбору «перевір аудит, перевір TVL, порівняй APY» повністю зазнала краху.
Спостереження партнера Dragonfly Haseeb Qureshi дає іншу перспективу: крадіжки в DeFi у 2026 році в річному вимірі становлять близько 1,89 мільярда доларів, що нижче, ніж у 2025 році, кількість атак зростає, але розмір окремих атак падає швидше — зловмисники дедалі більше зміщуються до малих протоколів і занедбаних проєктів, оскільки великі протоколи вже завершили більше зміцнення. Це саме показує, що загроза не стала меншою, а ресурси оборони є вкрай нерівномірними: провідні установи мають капітал для побудови ліній оборони, тоді як проєкти з довгого хвоста працюють голими.
Нерівномірність ресурсів оборони — це лише один бік; супротивники на іншому боці взагалі не діють відповідно до структури витрат стартапів — а саме північнокорейські хакери, що діють у формі державної машини.
За статистикою Chainalysis, пов’язані з Північною Кореєю хакери викрали близько 2,02 мільярда доларів у 2025 році, а сукупні крадіжки за роки становлять близько 6,75 мільярда доларів. Це не різношерста група, а операційна система з національним бюджетом, терпінням і плануванням, що вимірюється місяцями — звіт групи експертів ООН прямо пов’язує криптокрадіжки з фінансуванням розробки балістичних ракет і ядерної зброї Північної Кореї. Коли нападники є державними суб’єктами, а захисники — стартапами, характер цієї війни вже змінився.
Крім того, нові стандарти також створюють нові поверхні атак. У випадку Binance зловмисники використали механізм авторизації абстракції облікових записів EIP-7702, щоб змусити гарячі гаманці делегувати логіку виконання шкідливим контрактам — з кожним кроком, який робить інновація вперед, поверхня атак розширюється ще на одне коло.
Місць, де потрібно лагодити лінію оборони, стає все більше, і вікно для виправлення часто з'являється лише після того, як щось пішло не так.
III. Індустрія переглядає «безпеку»
Попередній звіт про розслідування Binance від 3 листопада викрив власну брудну білизну, детально описавши конкретні методи, які хакери використовували для здійснення атак соціальної інженерії. У звіті також розкрито, що з 2026 року команда безпеки Binance виявила та заблокувала 57 підозрюваних кіберзагроз, пов'язаних із Північною Кореєю, тактика яких варіювалася від фальшивого найму на роботу та шкідливого програмного забезпечення, замаскованого під популярні інструменти розробника, до підроблених програмних пакетів і фальшивих додатків для відеоконференцій.
Галузеве обговорення швидко перемістилося з питання «хто це зробив» до іншого питання: після того, як співробітника обманули і комп'ютер було скомпрометовано, які ще лінії оборони можуть зупинити поширення збитків. Те саме питання стосується й інших випадків цього місяця — реселера Ledger, сторонніх скриптів Polymarket і серії DNS-викрадень 31 жовтня — жодна з їхніх точок входу не була у власних системах.
Засновник CoinEx Ян Хайпо класифікував це як три невдачі, яких можна було уникнути: середовища розробки та експлуатації недостатньо ізольовані, виробничі операції не мають другого рівня перевірки, а сторони, що підписують, не виконують незалежної перевірки. Його найгостріше зауваження полягало в тому, що якщо всі сторони просто довіряють висхідним запитам, «навіть із мультипідписною архітектурою це може поводитися не інакше, ніж з одним підписом» — ці заходи не вимагають складної технології; бракує дисципліни. Засновник AltLayer YQ дійшов схожого висновку: такі атаки перевищили охоплення аудитів смарт-контрактів, і захисники повинні розуміти повний робочий процес між кінцевими точками співробітників, внутрішніми інструментами та виробничими кластерами.
Але спрощення інцидентів до «кількох елементарних помилок» є однаково небезпечним. Засновник SlowMist Cosine нагадав, що лише після фактичного переживання атаки можна побачити, як збір розвідданих, ухилення від шкідливого програмного забезпечення, використання ланцюга довіри, бічне отруєння та обхід контролю ризиків поєднуються — це процес APT; «на вигляд грубі методи все ще можуть спричинити серйозні наслідки за правильного цільового та робочого сценарію». Співзасновник BitsLab Luis був більш прямим: екран блокування не може зупинити фонове шкідливе програмне забезпечення, вже впроваджене на пристрої, асиметрія витрат між атакою та захистом є природно разючою, і ШІ продовжуватиме посилювати цю асиметрію.
Обидва табори насправді погоджуються щодо висновку: безпека більше не є чимось, що може забезпечити аудиторський звіт перед запуском. Гу Жунхуей сказав, що галузь тепер стикається не з питанням «як запобігти використанню однієї вразливості», а із системою захисту, що охоплює весь життєвий цикл активів, щоб навіть якщо одна ланка скомпрометована, збитки стримувалися локально. Ю Цзянін зазначив, що модель управління, зосереджена на аудитах перед розгортанням, вже важко адаптувати, і безперервна оцінка, моніторинг у реальному часі та реагування на надзвичайні ситуації повинні бути включені до нормалізованого управління.
Ще один шар зовні — це єдина частина цього раунду інцидентів, яку можна назвати доброю новиною. 31 жовтня ФБР приписало атаку північнокорейській операції TraderTraitor і разом із Секретною службою та Відділом кримінальних розслідувань IRS опублікувало сотні залучених адрес, закликавши операторів вузлів THORChain, платформи миттєвого обміну, DeFi-протоколи та фірми блокчейн-аналітики блокувати пов'язані транзакції; емітенти, включаючи Tether і Circle, заморозили загалом приблизно 3 мільярди доларів. Коли одна біржа потрапила в біду, клірингові та емісійні ланки всієї галузі були мобілізовані протягом десятків годин.
Але співпраця змінює розподіл після збитків, а не ймовірність виникнення збитків. Статистика CertiK показує, що в першій половині року заморожені або повернені кошти по всій галузі становили 115 мільйонів доларів, що становить 8,8% від 1,316 мільярда доларів збитків; коефіцієнт відновлення Binance цього разу був напрочуд високим, оскільки викрадено було переважно стейблкоїни, тоді як для Bitcoin і Ethereum, які не мають емітента, зловмисники все ще утримують близько 2,4 мільярда доларів.
Висновок
Від уразливостей смарт-контрактів до скомпрометованих пристроїв співробітників, від вторгнень у сторонніх постачальників послуг до проникнення за допомогою ШІ, від атак на управління до довгострокового позиціонування північнокорейських хакерських організацій — криптоіндустрія переживає глибоку зміну моделей атак.
ШІ додатково знижує вартість підготовки атак, професійні атакуючі організації постійно збільшують масштаб і наполегливість атак, а давня недостатність інвестицій у безпеку з боку проєктних команд створює ще більше можливостей для цих атак.
Виведення коштів проєкту можуть бути вчасно призупинені, аномальна транзакція може бути заморожена емітентом стейблкоїна, або атака може спричинити лише витік даних користувачів і компрометацію внутрішніх системних дозволів. Але всі ці події означають, що майже всі криптопроєкти втратили контроль над своїми безпековими межами.
Блокчейн може гарантувати, що записи транзакцій є захищеними від підробки, але він не може гарантувати, що особа, яка ініціює транзакцію, не була обманута, ані що ключ, яким підписується транзакція, не був викрадений. Коли зловмисники починають обходити код і атакують безпосередньо людей та організації, криптоіндустрія потребує нового розуміння того, що таке справжня безпека.
Якщо найважливішою інновацією криптоіндустрії за останнє десятиліття була побудова системи передачі вартості, яка не потребує довіри до третіх сторін, то протягом наступного десятиліття індустрія повинна відповісти на інше питання: як справді захистити активи та довіру користувачів у середовищі, повному недобросовісних учасників?