Міжланцюговий міст Ankr в Ethereum зазнав експлойту, що включав п'ять несанкціонованих виведень, які спустошили понад 303 000 доларів у криптоактивах 9 листопада, що викликає питання щодо процесу перевірки транзакцій мосту.
Резюме
- Міст Ankr в Ethereum втратив понад 303 000 доларів після того, як зловмисник здійснив п'ять несанкціонованих виведень у понеділок.
- Повідомляється, що зловмисник повторно використав депозит в Optimism, щоб вивести п'ять різних токенів з мосту Ethereum.
- Blockaid позначив експлойт як триваючий, причому публічний прапорець паузи мосту спочатку залишався false.
- Ankr не відповів на запитання щодо постраждалих сервісів, безпеки мосту або можливих компенсацій користувачам.
Фірма з блокчейн-безпеки Blockaid виявила атаку в понеділок, повідомивши, що зловмисник використав невеликий депозит в Optimism, щоб вивести активи, заблоковані в мості Ankr в Ethereum. Її початкова оцінка встановлювала збитки на рівні приблизно 292 000 доларів за п'ятьма транзакціями, хоча подальший аналіз виведених токенів встановив їхню сукупну вартість понад 303 000 доларів.
Фірма описала інцидент як «триваючий експлойт», попереджаючи, що зловмисник перемістив активи мосту на новий гаманець. Обліковий запис ончейн-моніторингу Onchain Lens окремо позначив виведення, повідомивши про подібну початкову оцінку збитків.
Експлойт мосту Ankr спустошує п'ять різних токенів
Атака відбулася між 3:09 та 3:12 за східним часом, причому п'ять успішних виведень надіслали різні токени на один і той самий гаманець призначення. Транзакції включали активи ліквідного стейкінгу Ankr разом з його нативним токеном ANKR.
Записи транзакцій показали, що зловмисник вивів приблизно 82,91 ankrETH вартістю 216 370 доларів, що стало найбільшим компонентом заявлених збитків. Інше виведення забрало 515 206 токенів ankrPOL вартістю 56 372 долари, тоді як приблизно 7,98 мільйона токенів ANKR становили 30 857 доларів.
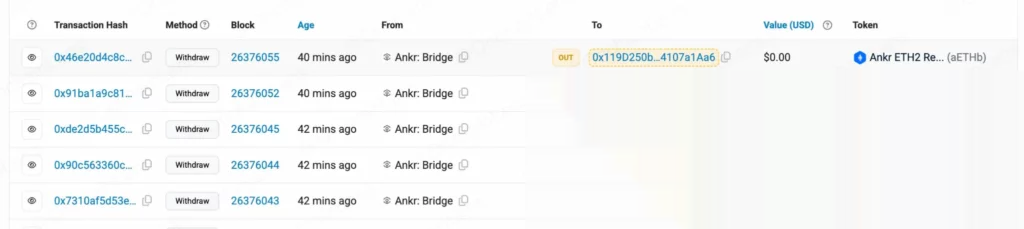
Два інші активи, 5 372,25 aMATICb та 0,8196 aETHb, були переказані під час атаки. Їхні вартості не були включені до оцінки в 303 600 доларів, оскільки Etherscan не відображав ціни для жодного з цих токенів на момент оцінки.
Таким чином, загальна сума представляє оціночну вартість трьох активів з визначеною ціною, а не суму, яку зловмисник обов'язково конвертував в інші криптовалюти або готівку. Тим не менш, п'ять виведень видалили зазначені токен-холдинги мосту з ураженого контракту Ethereum.
О 3:49 за східним часом історія транзакцій мосту не показувала подальшої активності після підозрілих виведень. Його публічний прапорець паузи все ще відображав false, залишаючи незрозумілим, чи вжив Ankr додаткових заходів для зупинки подальших несанкціонованих транзакцій.
Як працювала атака на міст Ankr в Ethereum
Заявлений експлойт зосереджувався на депозиті, спочатку здійсненому через Optimism 3 листопада. Згідно з аналізом транзакцій, депозит становив лише 0,0044024803 ankrETH і вже був погашений в Ethereum того ж дня.
Однак, за повідомленнями, зловмисник посилався на той самий депозит, подаючи п’ять нових запитів на виведення коштів 9 листопада. Кожен запит містив змінену інформацію про квитанцію, що вказувала на іншого одержувача, більші суми виведення та інші токени, ніж в оригінальному переказі.
Крос-ланцюговий міст Ankr зазвичай дозволяє користувачам переміщати підтримувані активи ліквідного стейкінгу між блокчейн-мережами. Користувач вносить токени в мережі-джерелі перед поданням транзакції на перевірку через бекенд Ankr, який надає авторизацію, необхідну для вивільнення активів у мережі-одержувачі.
За такою схемою завершений депозит не повинен авторизувати повторні виведення для різних активів або сум. Тим не менш, зазначені транзакції пройшли перевірки авторизації мосту, що дозволило зловмиснику вивести токени з контракту Ethereum.
Розгорнута реалізація мосту вимагає схвалення від призначеного підписувача перед обробкою виведень. Хоча п’ять транзакцій були прийняті, наявні записи не встановлюють, як зловмисник отримав дійсну авторизацію або чи стосувалася вразливість процесу підписання, перевірки квитанцій чи іншого компонента.
Ankr ще не відповіла на запитання щодо постраждалих користувачів
Інцидент залишив відкритими питання щодо масштабів злому, зокрема щодо того, чи постраждалі контракти поділяють інфраструктуру з іншими продуктами Ankr. Компанія керує сервісами ліквідного стейкінгу та продуктами блокчейн-інфраструктури, включаючи сервіси віддаленого виклику процедур (RPC), які використовуються застосунками для зв’язку з блокчейн-мережами.
На момент публікації не було підтвердження, що експлойт скомпрометував RPC-інфраструктуру Ankr або особисті гаманці користувачів. Зазначені виведення стосувалися активів, що зберігалися в постраждалому контракті мосту Ethereum, хоча компанія публічно не встановила повний масштаб інциденту.
crypto.news звернулася до Ankr за коментарем, але компанія не відповіла на момент публікації.
Раніше Ankr зіткнулася з окремим інцидентом безпеки, що стосувався її інфраструктури ліквідного стейкінгу. У серпні вразливість у її контракті ankrFLOW дозволила зловмиснику створити мільйони незабезпечених токенів, що призвело до приблизно 410 000 доларів збитків для MORE Markets, як повідомляла crypto.news.
Інші оператори мостів цього року зіткнулися з проблемами авторизації транзакцій. У жовтні Cysic призупинила роботу свого мосту після того, як, за повідомленнями, зловмисник використав недоліки обробки для створення 10 мільйонів несанкціонованих токенів CYS у BNB Smart Chain.
У серпні оператор мосту XRPL повідомив про втрату 198 715,88 XRP після того, як зловмисники використали помилкову логіку виявлення депозитів. Оператор зупинив постраждалий міст і подав скаргу до ФБР, розслідуючи несанкціоновані виведення коштів.