Gnosis Pay, фінтех-проєкт із Британії, офіційно підтвердив, що дані власників його роздрібних дебетових карток Visa було скомпрометовано. Цей злам, що стався 3 листопада, продовжує тенденцію цієї осені, коли зловмисникам більше не потрібно полювати на блокчейни чи смарт-контракти. Їм набагато простіше атакувати традиційну фіатну інфраструктуру, яка з'єднує цифрові активи з реальним світом.
Інституційні партнери та інвестори можуть видихнути, оскільки корпоративна та white-label B2B-платформа компанії працює нормально. Для звичайних користувачів ключовим моментом є те, що криптовалюта в їхніх гаманцях у безпеці, оскільки компанія заявила, що кошти також не постраждали. Емітент карток Monavate Limited, який регулюється Управлінням фінансового нагляду Великої Британії, також продовжує працювати. Хакери пішли лише з даними.
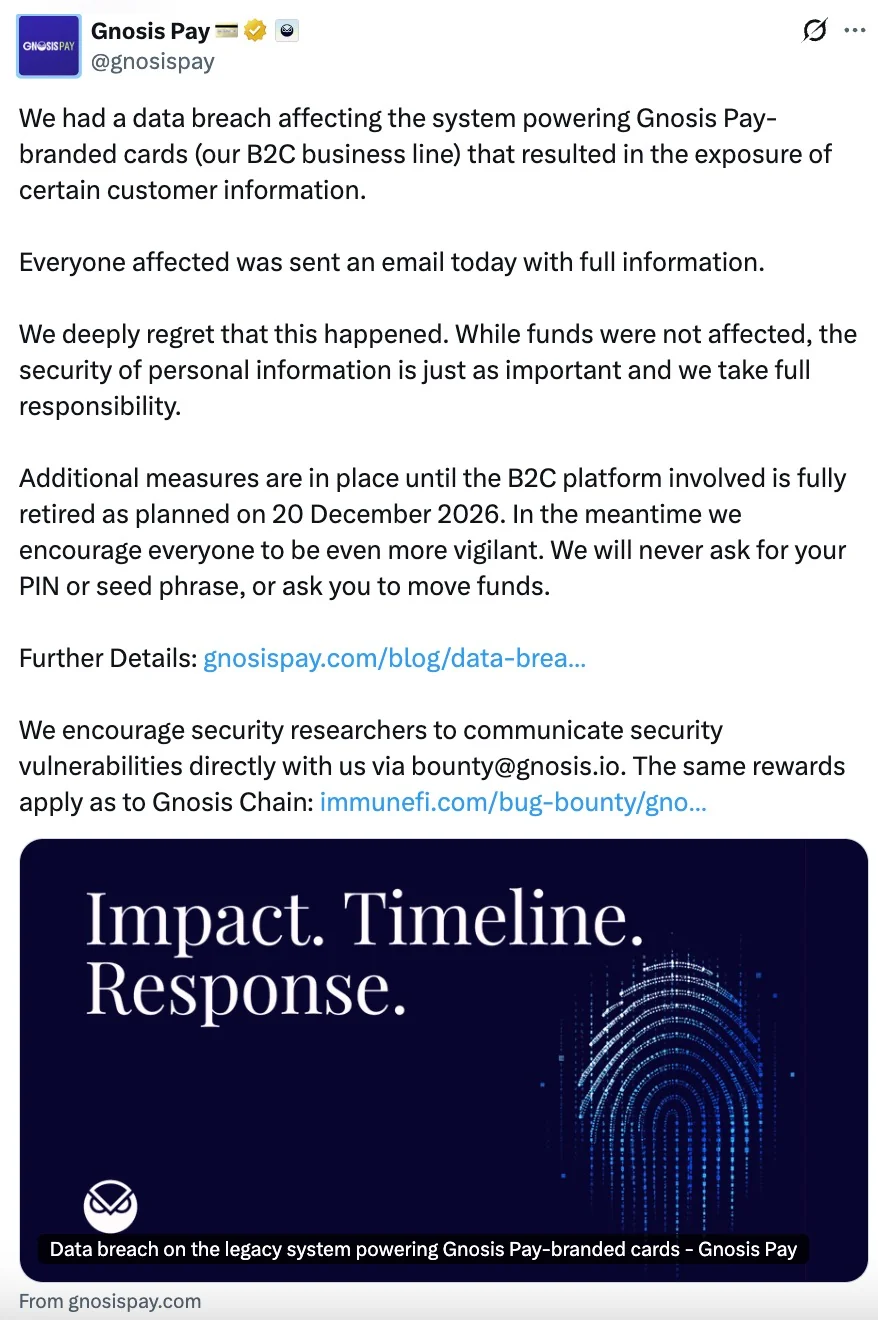
Цього разу несанкціонований доступ стосувався застарілої системи обробки карток B2C. Платформу Gnosis Pay вже готували до виведення з експлуатації, повне вимкнення було заплановано на 20 грудня. Згідно з офіційним поясненням, після зламу команда безпеки Gnosis Pay швидко діяла, щоб локалізувати загрозу, і протягом двох годин відрізала доступ через скомпрометовані ключі.
Криптовалюта в безпеці, але дані зникли. Що далі
Інцидент із Gnosis Pay завершує трилогію великих витоків цієї осені та викриває слабке місце, спільне для крипто-фіатних шлюзів. Хронологія останніх кількох тижнів вказує на чітку закономірність, очевидну у витоках Ledger, Trezor, SafePal і Keystone протягом 2026 року.
Gnosis Pay завершила розсилку електронних листів постраждалим користувачам із детальним переліком розкритих даних. До моменту вимкнення системи наступного місяця компанія працює в режимі надзвичайної ситуації: моніторинг транзакцій посилено, а 3D Secure верифікація тепер обов'язкова для всіх онлайн-платежів.
Звісно, компанія також випустила термінове попередження про фішинг. Озброївшись деталями покупок, адресами та персональними даними, шахраї вже починають видавати себе за офіційну службу підтримки клієнтів. Команда Gnosis Pay закликає користувачів з підозрою ставитися до всіх вхідних запитів і нагадує, що «ми та наші Партнерські застосунки ніколи не запитуватимемо» облікові дані безпеки, такі як seed-фрази, приватні ключі, PIN-коди чи повні номери карток для підтвердження або скасування транзакцій. Нарешті, будь-які зміни облікового запису є легітимними лише тоді, коли користувачі роблять їх безпосередньо в офіційному застосунку.