Співзасновник NEAR Protocol Ілля Полосухін попередив, що поширені вразливості програмного забезпечення створюють серйозне середовище кібербезпеки, закликаючи до посиленого захисту на основі ШІ, тоді як NEAR торгується близько $5 після денного зниження.
Резюме
- Співзасновник NEAR Ілля Полосухін попередив, що вразливості програмного забезпечення наражають інтернет-сервіси на зростаючі ризики безпеки.
- Полосухін визначив PHP, TLS-сертифікати, Node.js та LiteLLM, закликаючи до покращеного захисту за допомогою ШІ.
- Нещодавні повідомлення про безпеку документують вразливості, пов'язані з обробкою сертифікатів, мережевими запитами та доступом до облікових даних.
- NEAR раніше розкрила експлойт Intents на $3,8 млн у жовтні, після чого відновила роботу сервісу та пообіцяла компенсацію.
- NEAR торгувалася близько $5,02 22 жовтня, тоді як відкритий інтерес до ф'ючерсів знизився на 7,45% до $1,50 млрд.
У заяві від 22 жовтня на X Полосухін описав ситуацію як «Армагеддон безпеки», стверджуючи, що слабкі місця в старому програмному забезпеченні, системах автентифікації та широко використовуваній інтернет-інфраструктурі наражають застосунки на атаки.
Співзасновник NEAR попереджає про зростаючі ризики безпеки програмного забезпечення
Полосухін визначив системи на основі PHP, зокрема вебсайти WordPress, як зони занепокоєння через їхнє широке використання та залежність від програмних компонентів, що підтримуються протягом багатьох років.
Він вказав на шкідливі TLS-сертифікати, Node.js та LiteLLM, попереджаючи, що вразливості, які впливають на один програмний компонент, можуть наражати сервіси, що від нього залежать.
Занепокоєння має задокументовані технічні приклади. 24 вересня супроводжувачі PHP опублікували повідомлення про безпеку, яке описує вразливість обробки пам'яті, пов'язану зі спеціально сконструйованими іменами TLS-сертифікатів.
Ця вада впливала на конкретні версії інтеграції PHP з OpenSSL і була виправлена в наступних випусках обслуговування. Повідомлення продемонструвало можливий збій доступу до пам'яті, не встановлюючи широкого використання вебсайтів WordPress.
Мережеве програмне забезпечення Node.js зіткнулося з окремими проблемами. 15 жовтня супроводжувачі Undici розкрили вразливості, пов'язані з перевіркою сертифікатів, обробкою з'єднань та умовами відмови в обслуговуванні.
Супроводжувачі LiteLLM раніше задокументували вразливість, яка могла дозволити автентифікованим користувачам маніпулювати параметрами маршрутизації та потенційно розкривати облікові дані провайдера через серверні запити.
Повідомлення встановлюють конкретні слабкі місця безпеки, хоча вони самостійно не підтверджують, що інтернет зазнає єдиної скоординованої атаки.
Полосухін закликає до захисту на основі ШІ та криптографічної автентифікації
Говорячи про потенційні відповіді, співзасновник стверджував, що нецензуровані моделі ШІ могли б допомогти командам безпеки ефективніше досліджувати вразливості та реагувати на загрози.
Він визначив формальну верифікацію як ще один підхід. Ця техніка використовує математичні методи для перевірки того, чи програмне забезпечення відповідає точно визначеним вимогам, включаючи умови, що регулюють авторизацію та обробку транзакцій.
Однак Полосухін заявив, що надійні системи ШІ залишаються необхідними для перетворення поведінки програмного забезпечення в математичні представлення та перевірки того, чи ці представлення точно описують оригінальні програми.
Ці коментарі з'явилися після дослідження формальної верифікації NEAR від 19 жовтня, яке описало ШІ-агента, що розв'язав 672 задачі математичних доведень з орієнтовною вартістю моделі $111,85.
NEAR охарактеризувала результат як прогрес на шляху до автоматизованої верифікації, водночас відрізняючи математичні еталони від доведення безпеки розгорнутих застосунків.
Окрім аудиту програмного забезпечення, Полосухін виступав за заміну звичайних API-ключів і токенів доступу криптографічними системами автентифікації. Він закликав до таких схем розміщення, які здатні захистити програмне забезпечення навіть від постачальників інфраструктури, що керують базовими платформами.
Його негайні рекомендації зосереджувалися на застосуванні оновлень, виправленні вразливих компонентів і ротації облікових даних.
Хвиля безпеки NEAR слідує за жовтневою експлуатацією Intents
Попередження прозвучало після інциденту безпеки, пов'язаного з NEAR Intents — інфраструктурою крос-ланцюгових транзакцій мережі.
1 жовтня NEAR Intents відновила роботу після експлуатації на суму 3,8 мільйона доларів за участю USDT у BNB Smart Chain.
Полосухін заявив, що зловмисники використали взаємодію між інфраструктурою депозитів і виведень Omni та смарт-контрактом Intents.
Система безпеки проєкту SHIELD виявила незвичайну активність, що спонукало операторів призупинити постраждалі сервіси. За словами співзасновника, розробники виявили та виправили вразливість протягом години після виявлення.
Він пообіцяв повну компенсацію постраждалим користувачам і заявив, що базовий блокчейн NEAR та не пов'язані з ним застосунки залишилися неушкодженими.
Інцидент є окремим прикладом операційних ризиків, пов'язаних із взаємопов'язаними блокчейн-сервісами. Він не встановлює зв'язку з вразливостями програмного забезпечення, виявленими в його останньому попередженні.
Ціна NEAR тримається близько $5 попри падіння інтересу до ф'ючерсів
NEAR торгувався приблизно по $5,02 на момент написання, знизившись на 3,61% за 24 години, попри зростання на 8,21% протягом попереднього тижня.
Згідно з ринковими даними crypto.news, токен зберіг місячне зростання на 13,21%, а його ринкова капіталізація становила близько 6,57 мільярда доларів, а щоденний обсяг торгів — близько 1,08 мільярда доларів.
Дані деривативів CoinGlass показали, що відкритий інтерес до ф'ючерсів впав на 7,45% до 1,50 мільярда доларів, тоді як обсяг торгів ф'ючерсами знизився на 6% до 2,56 мільярда доларів.
Падіння непогашених контрактів свідчить про скорочення позицій із кредитним плечем, хоча лише відкритий інтерес не може визначити, чи трейдери закрили довгі чи короткі позиції.
Дані спотових бірж зафіксували близько 9,21 мільйона доларів чистих відтоків 22 жовтня. Виведення коштів може зменшити кількість токенів, негайно доступних для біржової торгівлі, але саме по собі не свідчить про накопичення інвесторами.
Технічні показники показали, що NEAR перебуває нижче своєї середньої смуги Боллінджера на рівні $5,066, а індекс відносної сили становить 52,88 порівняно з його ковзною середньою 55,85.
Найближча підтримка становила близько $4,80, далі — $4,51. Відновлення вище $5,066 виведе в центр уваги опір близько $5,62.
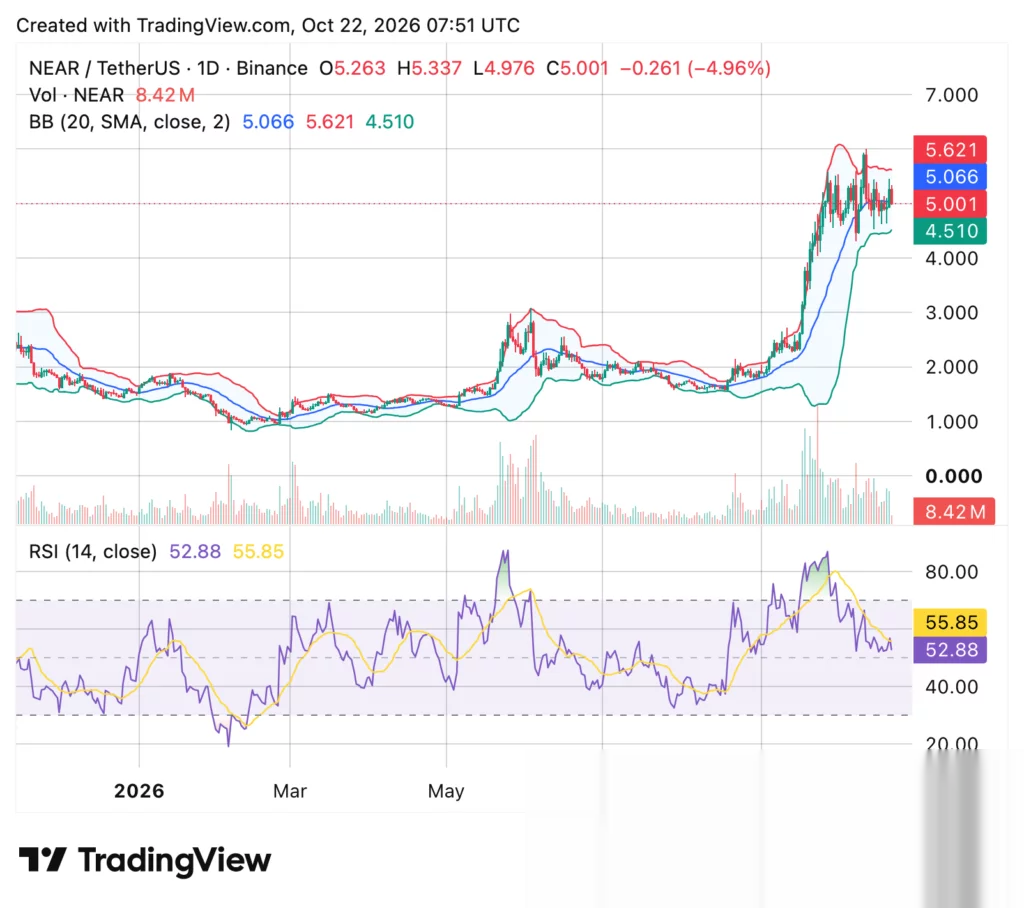
Аналітик Rekt Capital визначив макроторговий діапазон між $3,79 і $5,97, тоді як Michaël van de Poppe виділив $4,30 як рівень підтримки, який він вважав важливим для збереження структури вищих мінімумів токена.