在确认一名用户因 API Wallet 私钥泄露而遭受财务损失后,Aster 加强了其平台安全措施。
摘要
- 在确认 API Wallet 私钥泄露后,Aster 加强了其安全措施。
- 一名受影响的 Aster 用户报告称有 456 万美元的加密货币未经授权被转移。
- 该用户声称在 44 分钟内发生了七笔未经授权的转账。
- Aster 承诺帮助追踪失踪资金,并与执法机构合作。
- Aster 敦促用户立即从可信设备中删除已泄露的 API Wallet。
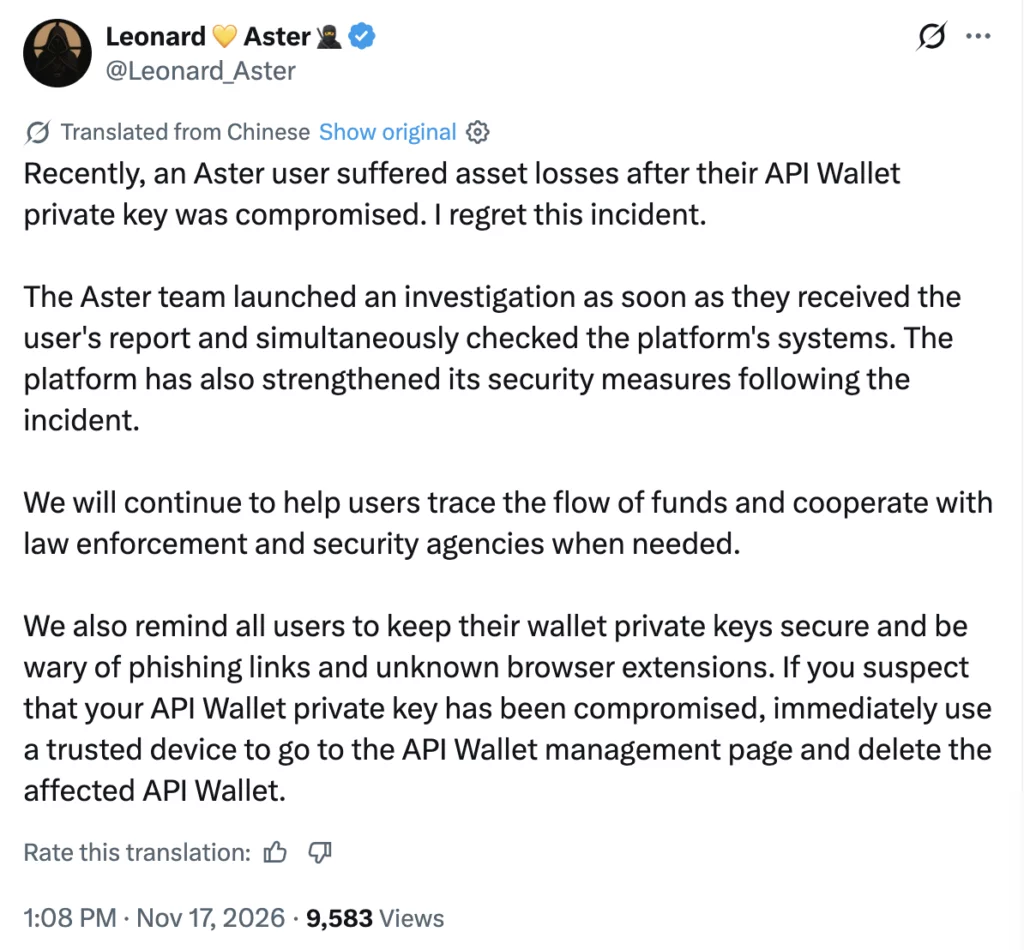
在 11 月 17 日于 X 上发布的一份声明中,Aster 首席执行官 Leonard Leung 表示,这家去中心化永续合约交易所在收到受影响用户的报告后立即开始调查该事件。团队在对其平台系统进行检查的同时,审查了损失相关的情况。
“最近,一名 Aster 用户在其 API Wallet 私钥被泄露后遭受了资产损失。我对这一事件感到遗憾,”Leonard 在一份声明中写道。
这位首席执行官的回应是在一名 Aster 用户投诉之后作出的,该用户报告称因未经授权的交易损失了约 456 万美元,包括比特币持仓的转移及随后的出售。
Aster 用户报告 456 万美元未经授权转账
这位在 X 上名为 furongfei 的受影响用户披露,这些交易发生在北京时间 11 月 13 日凌晨。该用户坚称自己未授权任何转账,且其主钱包的私钥并未泄露。
由 Lookonchain 报道的投诉细节表明,有人使用了通过 Aster 网页界面自动生成的代理密钥注册了一个新账户。
该用户描述的交易记录显示,在 44 分钟内共有七笔总计 4,564,675.50 USDT 的转账被转入该新注册账户。在同一时间段内,33 枚 BTC 在该交易所的期货和现货市场之间被转移了九次,随后通过 17 笔市价单被出售。
该用户声称,这七笔转账均未附带其主钱包的签名。相反,这些交易是使用一个名为“aster-desktop”的临时私钥签名的,该私钥是在用户启用交易并完成钱包授权时在浏览器本地生成的。
Aster 的 API Wallet 权限面临审视
该用户投诉的一部分涉及分配给已泄露交易凭证的权限。该用户声称,该代理密钥没有提现授权,且账户的隐私设置禁止向其他用户进行内部转账。
Aster 的官方 API 文档描述了现货交易、永续合约交易和提现的独立权限。用户可以授权一个代理钱包代表其执行指定操作,而无需使用其主钱包的私钥为每笔交易请求签名。
该文档提供了配置允许的 IP 地址以及为授权代理设置到期时间的选项。账户持有人随后可以修改权限或撤销代理的授权。
Crypto.news 就所报告的损失、API Wallet 权限及潜在赔偿事宜联系了 Aster 寻求置评,但截至发稿时尚未收到回复。
Aster首席执行官承诺协助追回资金
与此同时,受影响用户声称,新注册的账户随后通过10笔交易提取了约456万USDT。
据报道,部分资金通过多个区块链网络转移,其中1,000枚ETH流入了加密货币混币协议Tornado Cash。另有768.1枚ETH和约994,000枚USDT据称通过NEAR Intents进行了转移。
Leonard表示,Aster将继续参与寻找失踪资产的行动。
“我们将继续帮助用户追踪资金流向,并在需要时配合执法和安全机构,”该首席执行官写道。
受影响用户已要求以原始资产形式进行赔偿,包括33枚BTC、约220万USDT以及强制平仓费用,且无需等待失踪资金的追回。
赔偿请求包括保留平台的服务器日志,并提供处理该案件的书面时间表。Leonard在最新声明中并未宣布赔偿决定。
另外,crypto.news此前报道,Aster在11月16日其原生代币在几分钟内从0.7124美元跌至0.4812美元后,正在调查异常价格波动。Leonard将这一事件归因于涉及高杠杆头寸的清算,并将该活动描述为“很可能是恶意的”。
Aster建议用户撤销已泄露的API钱包
作为安全响应的一部分,Aster敦促交易者保护好自己的私钥,并在打开陌生链接或安装浏览器扩展时保持谨慎。
“我们还提醒所有用户妥善保管钱包私钥,警惕钓鱼链接和未知的浏览器扩展,”Leonard说。
该首席执行官指示那些认为自己的API钱包凭证可能已泄露的用户,从可信设备访问平台。
Aster的文档指出,删除已授权的代理会撤销其进行API交易的能力。Leonard建议受影响用户直接导航至API钱包管理页面,并立即删除已泄露的钱包。