Bitget 的攻击者已通过跨链服务将该交易所 3.875 亿美元被盗资金中的大部分转移至比特币,而在 9 月 24 日漏洞发生五天后,只有约 84 万美元被公开冻结。
摘要
- Bitget 表示,攻击者在 9 月从多个区块链上的热钱包和温钱包中转移了 3.875 亿美元。
- BlockSec 估计,在 Bitget 盗窃案开始五天后,攻击者仍控制着约 3.42 亿美元。
- Tether、Circle 和 NEAR Intents 冻结了约 84 万美元,仅相当于被盗资金的 0.2%。
- THORChain 处理了约 2.69 亿美元的过境价值,而比特币成为主要的整合资产。
- 朝鲜仍是怀疑对象,但 BlockSec 表示,当前链上证据尚不能确定攻击者身份。
BlockSec 报告称,被盗资金遵循三条主要路径:迅速转换发行方可冻结的资产、将多条链上的价值整合为比特币,并逐步将 BTC 发送至 CoinJoin 交易。
该安全公司的分析基于 Bitget 追踪仪表板公布的地址以及 9 月 29 日的快照,这意味着余额和洗钱总额可能会随着资金流动而继续变化。
Bitget 黑客是如何转移被盗资金的?
Bitget 表示,此次入侵始于 9 月 24 日 18:31 UTC,其部分热钱包和温钱包基础设施发生未经授权的转账。
BlockSec 发现,首批交易涉及 0.84 ETH 和 93 TRX 的小额测试转账。更大规模的提款始于 18:58 UTC,而 Bitget 的对账系统在七分钟后检测到差异,并阻止了普通客户提款。
据 Bitget 称,攻击者并未依赖正常的客户提款流程。该交易所表示,第三方安全产品中的一个漏洞使攻击者获得了高级内部凭证,随后这些凭证被用于直接向其钱包系统提交伪造的提款指令。
Bitget 表示,私钥并未泄露,其冷钱包也未受影响。Mandiant 和 SlowMist 的独立调查随后证实,受感染的第三方安全软件使攻击者得以未经授权访问该交易所的钱包环境。
损失最初估计为 3.516 亿美元,随后 Bitget 在计入 Zcash 和 Tron 转账后将这一数字扩大至约 3.875 亿美元。BlockSec 统计了 12 条链上的 13 种被盗资产,其中 XRP 是单链损失最大的资产。
可被冻结的资产最先被转移。BlockSec 发现,约 7548 万美元的 USDT、USDC 和 USDT0,以及 3,000 枚 XAUt 代币,在被盗后 41 分钟内被转换为 ETH 或 AVAX。
Uniswap、UniswapX、1inch 和 MetaMask 的内置兑换服务均出现在所使用的路径中。BlockSec 表示,所有这些转换均在 Bitget 首席执行官 Gracy Chen 公开披露此次入侵之前完成。
为什么 Bitget 3.87 亿美元中只有 84 万美元被冻结?
资产一旦被转换,攻击者便开始在链间转移价值,并转向比特币。
BlockSec 估计,截至其 9 月 29 日的快照,约 2.69 亿美元的过境价值通过 THORChain 在 7,804 笔交易中转移。Chainflip 处理了约 3727 万美元,而 USDT0/LayerZero、Circle 的 CCTP、Across 和 Stargate 则出现在其他路径中。
这些数字不能作为单独的被盗金额相加。BlockSec 警告称,同一笔资金在跨链转移时可能经过不止一个协议。
在洗钱过程进行近五天后,BlockSec 估计攻击者控制的钱包仍持有约 3.42 亿美元,相当于原始被盗金额的 88.3%。比特币约占该余额的 83.7%,即约 3,386 BTC。
公开可见的冻结金额则要小得多。
Tether 和 Circle 已冻结约 34 万美元的稳定币。其中大部分资金之所以容易被冻结,是因为它们在地址中停留的时间足够长,使发行方得以作出反应。
NEAR Intents 另行表示,其 SHIELD 风险系统拦截了试图通过该服务转移超过 5000 万美元的尝试。BlockSec 对该披露的审查发现,约 503,000 美元在执行过程中被阻止,而约 166,000 美元通过了。
根据该服务自身的披露,NEAR Intents 的数据带有最高 10% 的估计误差范围。
此前关于 NEAR Intents 阻止与 Bitget 相关转账的报道发现,一些资金在兑换过程中被标记后,仍留在待处理交易中。
综合来看,Tether、Circle 和 NEAR Intents 的行动使公开可见的冻结资金接近 840,000 美元,仅占被盗金额的 0.2%。
为什么这么多 Bitget 加密货币通过 THORChain 转移?
THORChain 成为 BlockSec 识别出的最大跨链路径,随着被盗 ETH 继续被转换为 BTC,这引发了 Bitget 的批评。
Chen 公开要求 THORChain 拒绝已知攻击者地址,并主张“去中心化是一种设计原则,而不是”被盗资金的“盾牌”。
THORChain 拒绝了该请求,并表示其紧急停止功能旨在保护整个协议,而不是有选择地审查个别交易。
该网络表示,紧急停止“不是对特定交易或用户的选择性冻结”。
一个与 Bitget 相关的钱包后来通过 THORChain 将约 630 万美元的 ETH 兑换为比特币,完成了 27 笔兑换,产生了约 75.2 BTC。
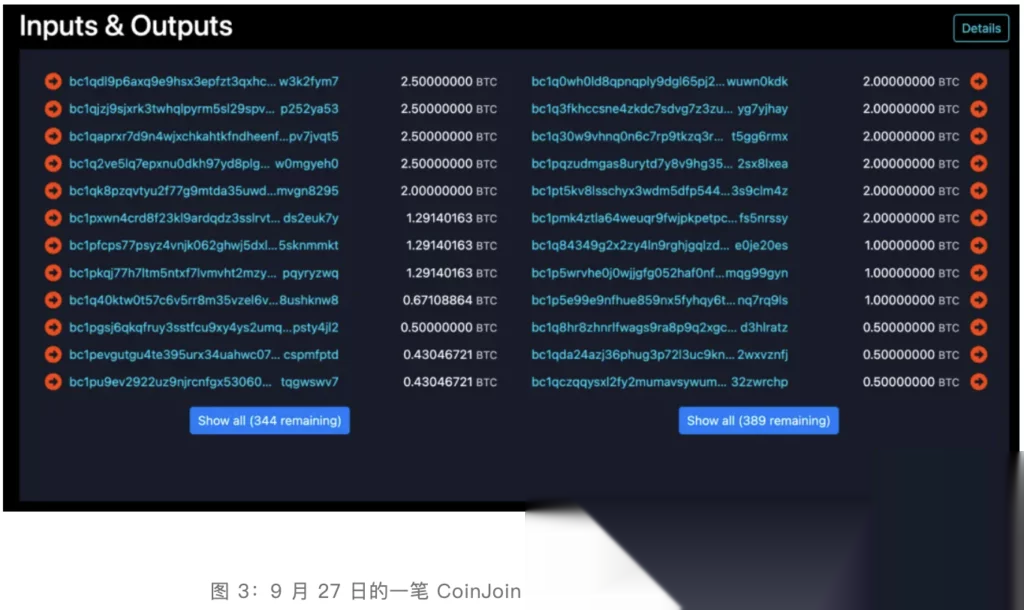
其他被盗资金进入了比特币混币器。BlockSec 统计,截至 9 月 29 日,约有 394 万美元进入 CoinJoin 交易。
9 月 27 日的一笔 CoinJoin 交易包含 356 个输入和 401 个输出。四个输入各包含 2.5 BTC,来自 Bitget 追踪器识别为属于攻击者的地址。
此前另一项追踪 Bitget 资金进入 Wasabi CoinJoin 的工作发现了一条路径,从 Tron 开始,经过 Ethereum 和 THORChain,然后在混币前到达 Bitcoin。
朝鲜实施了 Bitget 黑客攻击吗?
朝鲜的参与仍是一种评估,而非执法部门确认的归因。
Chen 曾表示,IP 行为和链上模式“与 DPRK 关联黑客组织使用的技术一致”。Bitget 表示,一些 IP 地址与先前与朝鲜组织相关的 VPN 基础设施匹配,但该比较背后的技术证据尚未公开。
BlockSec 发现了其他可能的联系,包括与归因于 TraderTraitor 的攻击中使用的洗钱方法存在重叠,以及使用 THORChain 将资产转换为比特币。
研究员 ZachXBT 识别出几名讲中文的地下洗钱者,他说这些人在为攻击者处理资金。据报道,其中一人曾出现在与早先漏洞利用相关的洗钱活动中。
Arkham 另行指出,使用了常与朝鲜相关行动有关的剥离链技术。
BlockSec 警告不要将这些相似之处视为攻击者身份的证明。洗钱服务可以为不同客户工作,而 THORChain 和 CoinJoin 等协议可供不相关的用户使用。
该安全公司表示,证据更直接地指向可能重复使用了洗钱团伙,而不是证明同一批黑客实施了早先与朝鲜相关的攻击。
此次对比部分聚焦于2025年Bybit被盗事件。美国当局正式将那次15亿美元的攻击归咎于朝鲜的TraderTraitor行动,而THORChain被大量用于转移被盗的Bybit资金。
截至最新核实的信息,尚无执法机构公开将Bitget遭入侵事件归咎于朝鲜。
Bitget及被盗资金接下来会怎样?
Bitget继续追踪钱包,并悬赏以追回资金。该交易所提供给符合条件的参与者:直接帮助冻结的资金可获得5%,成功追回的资金可再获得5%。
Bitget追回悬赏启动之际,Mandiant、SlowMist、各交易所及区块链调查人员仍在持续追踪攻击者地址。
Bitget已分阶段恢复了比特币、以太币和USDT的提现。其公布的时间表将其他代币、法币提现和P2P服务定于UTC时间10月2日08:00,不过截至核查时,该交易所的官方事件页面尚未单独发布关于最终重新开放的确认。
Bitget表示,被利用的漏洞已修复,用户余额未受影响。其取证调查、执法工作、资金追踪和追回工作仍在进行中,该交易所表示,进一步的重大发现将通过其官方安全更新发布。