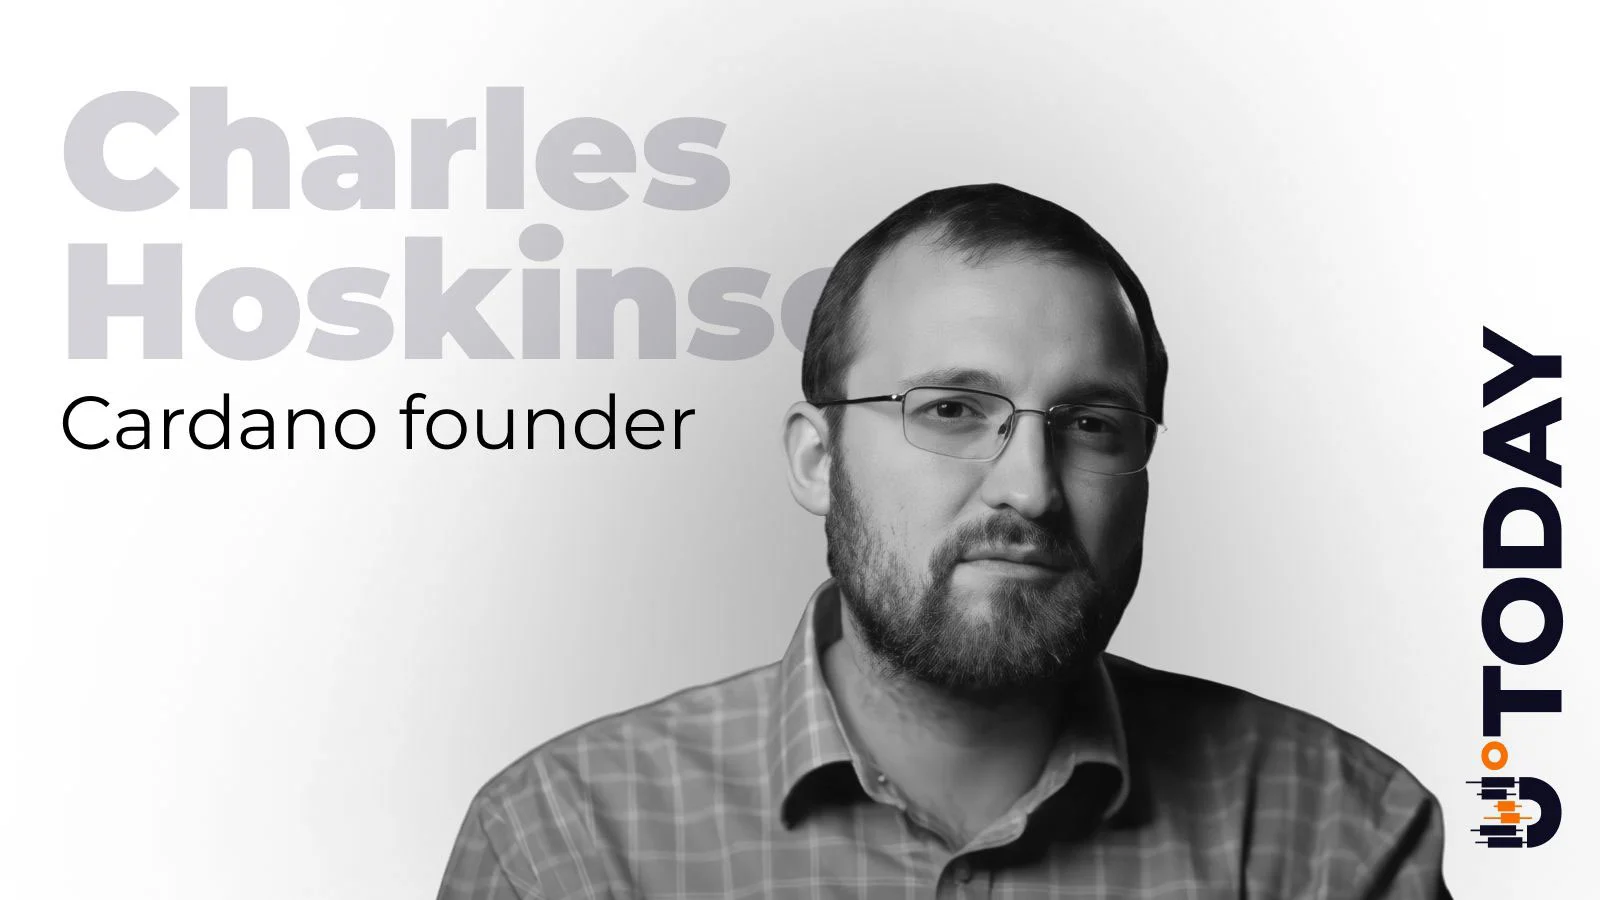

Cardano 创始人 Charles Hoskinson 就以太坊联合创始人 Vitalik Buterin 的警告提出质疑,Buterin 警告称人工智能的进步可能削弱抗量子密码学,Hoskinson 则认为现有安全标准已经考虑到了数十年的数学攻击。
摘要
- Cardano 创始人 Charles Hoskinson 驳斥了 Vitalik Buterin 关于人工智能威胁抗量子密码系统的警告。
- Vitalik 警告称,人工智能可能发现当前受信任的基于格的密码学中的数学弱点。
- Hoskinson 为 ML-KEM 和 ML-DSA 辩护,援引了数十年的数学研究以及针对攻击的既定安全测试。
- 以太坊提出的安全路线图倾向于基于哈希的签名,因为开发者正在为未来可能的攻击做准备。
- NIST 在多年安全评估后于 2024 年将基于格的加密和数字签名标准化。
Hoskinson 于 10 月 9 日回应了 Buterin 对基于格密码学的担忧,该密码学被用于多个现代安全系统。他辩称,这位以太坊创始人并未指出一个可信的新攻击,足以证明放弃这些方法或大幅增加密码密钥长度是合理的。这场分歧源于 Buterin 的警告,即人工智能可能发现研究人员通过传统方法未能发现的数学捷径。
Cardano 创始人质疑 Vitalik 的人工智能安全警告
这场争论始于 Buterin 警告称,人工智能辅助数学的快速发展可能挑战目前被认为安全的密码系统背后的假设。
他特别指出基于格的密码学是一个令人担忧的领域,认为能力日益增强的人工智能系统可能会发现更高效的方法来解决用于保护数字信息的数学问题。
在他看来,自动化数学研究的进步可能将数十年的发现压缩到更短的时间内。这种进展可能迫使开发者重新考虑现有算法的安全性。
Buterin 将这种可能的发展比作整数分解的进展,研究人员在其中发现了使某些计算比早先估计容易得多的方法。
这位以太坊联合创始人认为,基于格的安全可能经历类似的突破,使当前的一些参数选择变得不够充分。
Hoskinson 驳斥了这一类比,认为整数分解的历史并不能证明格系统中存在同等弱点。
“分解类比是错误的,”Hoskinson 写道,并解释说整数分解的改进依赖于特定的数学技术,而这些技术尚未被证明可用于现代密码学中使用的格问题。
这位 Cardano 创始人指出,研究可以追溯到 1982 年 Lenstra–Lenstra–Lovász 格约简算法的引入。他援引随后在格筛选和其他攻击方法上的改进,作为数十年测试的例子。
据 Hoskinson 称,现代基于格算法使用的安全参数已经考虑到了这些技术的已知进展。
他的回应是在以太坊基金会研究员 Justin Drake 于 10 月 7 日提出对人工智能辅助攻击加密货币钱包的担忧之后作出的。
Drake 警告称,强大的人工智能系统最终可能发现针对用于授权区块链交易的椭圆曲线密码学的攻击。Buterin 支持认真对待这些可能性,但不鼓励用户急于将资金转移到新钱包。
Hoskinson 为安全标准中使用的格密码学辩护
Hoskinson 论证的核心部分涉及 ML-KEM 和 ML-DSA,这是美国国家标准与技术研究院(NIST)标准化的两种密码系统。
ML-KEM 允许各方建立共享的密码秘密,而 ML-DSA 提供用于验证信息和验证授权的数字签名。
NIST 于 2024 年 8 月根据 FIPS 203 和 FIPS 204 批准了这两种系统,此前经过了多年的研究和公开评估。该机构还根据 FIPS 205 单独标准化了 SLH-DSA,一种基于哈希的数字签名系统。
Hoskinson 认为,ML-KEM 和 ML-DSA 是在研究人员审查了攻击基于格的数学问题的不同方法之后被选中的。
他坚持认为,数学结构的存在并不会自动使算法不安全,特别是当安全参数是使用既定的攻击成本计算来选择时。
Buterin 曾提出,未来 AI 的进步可能证明大幅增加基于格的密钥大小是合理的,可能增加十倍。
Hoskinson 拒绝了该提议,称其为“数字命理学”,因为所建议的增加没有具体的算法或计算支持。
根据这位 Cardano 创始人的说法,在没有确定相应攻击的情况下选择更大的密钥,并不能提供衡量安全性的可靠方法。
他认为,研究人员应首先确定新攻击的计算成本,然后再决定现有密码参数是否需要更改。
NIST 目前将 ML-KEM 和 ML-DSA 描述为被认为能够抵御足够强大的量子计算机攻击的算法。这些标准并未确立这些系统对每一种可能的数学发现都免疫。
以太坊基于哈希的安全计划面临批评
Buterin 的担忧与以太坊在旨在抵御未来量子计算攻击的密码系统方面的工作有关。
该网络的 Lean Ethereum 研究越来越倾向于基于哈希的签名,包括 WOTS 和基于 SPHINCS 的构造,用于开发者可以使用它们的应用。
Buterin 认为,基于哈希的方法可能提供更强的长期安全性,因为它们不依赖于与基于格的系统相同的数学假设。
然而,Hoskinson 对哈希函数因其旨在具有更少可利用结构而自动更安全的说法提出了质疑。
他指出了 MD5 和 SHA-1 的历史弱点,这两种哈希算法被研究人员通过其内部设计的弱点成功攻击。
Hoskinson 表示,即使是 SHA-256 也没有数学证明其对所有可能的攻击都免疫。
“它的安全性在于还没有人破解它,”他写道,并认为同样的审查标准应适用于所有密码学家族。
他对以太坊此前对 Poseidon 和 Poseidon2 的研究提出了质疑,这些哈希函数是为在某些区块链证明系统中高效使用而设计的。
以太坊研究人员已经在其第一层路线图中放弃了 Poseidon,转而青睐 SHA-2 和 BLAKE2s 等成熟替代方案。
8 月,以太坊基金会研究员 Justin Drake 解释说,二进制域证明系统的改进使传统哈希在未来网络设计中更加实用。
Hoskinson 认为,基于哈希的签名在其局限性可接受的情况下仍然有用,但它们不能取代公钥密码学所执行的所有功能。
分歧还延伸到用于安全消息传递、网站和其他必须在各方之间建立受保护通信的应用中的加密系统。
AI 密码学辩论触及区块链钱包安全
两位创始人之间的交锋正值区块链开发者考虑如何保护数字资产免受 AI 和量子计算未来进步的影响之际。
Buterin 建议用户考虑将加密货币保存在公钥未通过转出交易暴露的地址中,前提是他们能够安全地做到这一点。
他强调,该建议并不构成仓促迁移钱包的理由,因为仓促迁移本身可能带来安全风险。
这位以太坊创始人支持使以太坊具备抗量子攻击能力的计划,包括对交易签名、共识机制和零知识证明系统的更改。
Hoskinson 坚持认为,在继续研究基于哈希的替代方案的同时,也应继续研究基于格的方法。
这场辩论已经波及到开发机构托管系统的公司。今年5月,BitGo 测试了抗量子钱包签名,使用的是与 Silence Laboratories 合作开发的 ML-DSA 技术。
该演示检验了后量子签名能否在现有机构钱包流程中运行。这是一次受控测试,并不证明当前钱包加密已被破解。
其他区块链网络也在进行类似的防护工作。Sui 的后量子安全路线图包含基于格和基于哈希的签名选项,用于未来的账户认证。
Hoskinson 在10月9日的回应并未宣布新的 Cardano 加密升级或部署时间表。他呼吁,在开发者修改安全参数或放弃现有算法之前,任何新发现的攻击都应经过测试、成本分析和审查。