英國金融科技項目 Gnosis Pay 正式確認,其零售 Visa 借記卡持有者的資料遭到洩露。這起發生於 11 月 3 日的洩露事件延續了今年秋天的趨勢,攻擊者不再需要針對區塊鏈或智能合約下手。對他們而言,攻擊連接數位資產與現實世界的傳統法幣基礎設施要容易得多。
機構合作夥伴和投資者可以鬆一口氣,因為該公司的企業級和白標 B2B 平台運行正常。對普通用戶而言,關鍵在於他們錢包中的加密貨幣是安全的,因為該公司表示資金也未受影響。受英國金融行為監管局監管的發卡機構 Monavate Limited 也繼續正常運營。駭客帶走的只有資料。
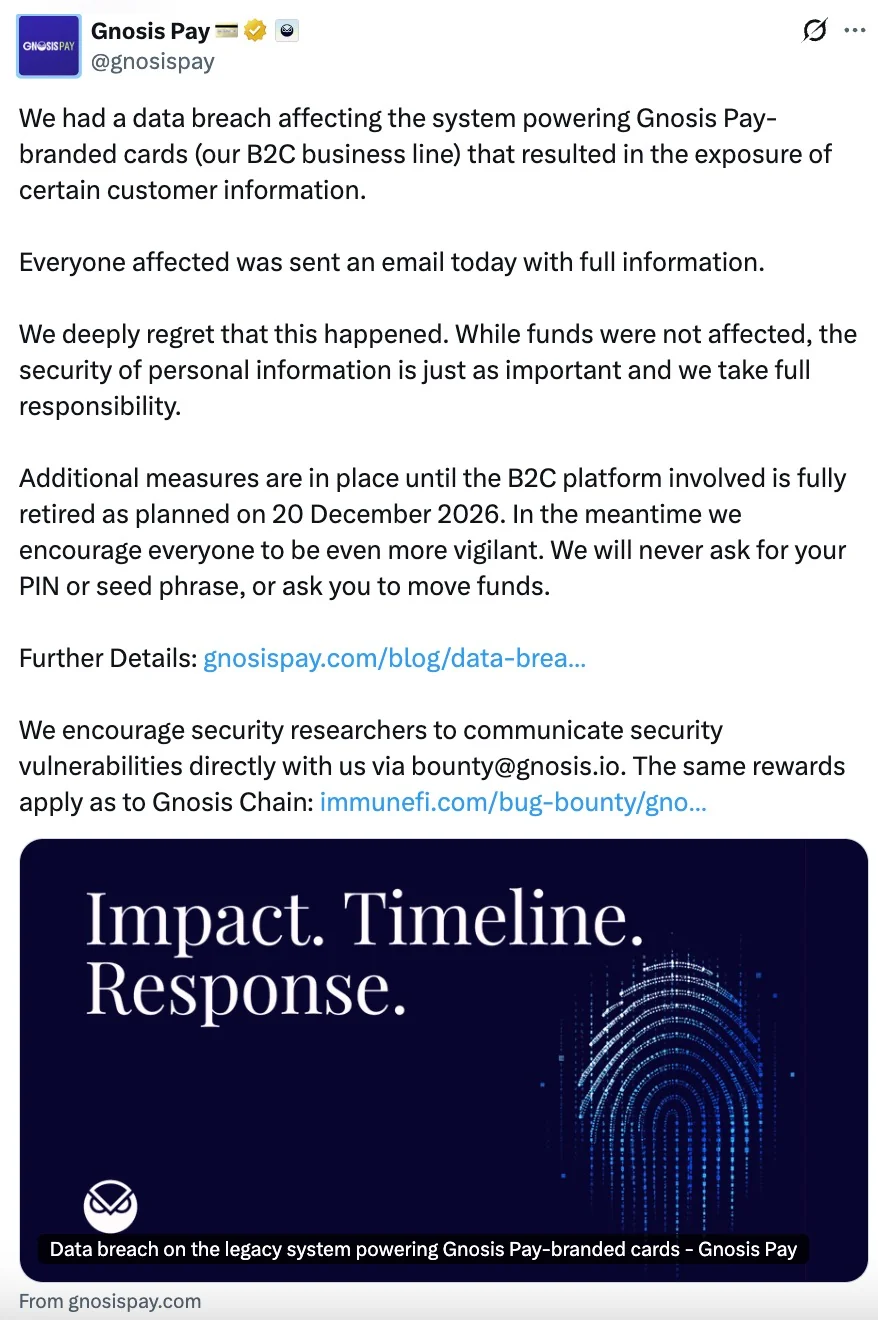
此次未經授權的存取涉及一套舊版 B2C 卡片處理系統。Gnosis Pay 平台此前已在準備退役,並計劃於 12 月 20 日全面關閉。根據官方說明,駭客事件發生後,Gnosis Pay 的安全團隊迅速採取行動控制威脅,並在兩小時內切斷了透過遭洩露密鑰的存取。
加密貨幣安全,但資料已外洩。接下來會怎樣
Gnosis Pay 事件為今年秋天的三大重大洩露事件畫上句號,並暴露出加密貨幣與法幣网关共有的弱點。過去幾週的時間線指向一個明顯的模式,這在 2026 年全年 Ledger、Trezor、SafePal 和 Keystone 的洩露事件中顯而易見。
Gnosis Pay 已完成向受影響用戶發送電子郵件,附上遭洩露資料的詳細清單。在系統於下個月下線之前,該公司正以緊急模式運營,加強交易監控,並且現在所有線上支付都必須進行 3D Secure 驗證。
當然,該公司也發布了緊急釣魚警報。詐騙者手握購買詳情、地址和個人資料,已經開始冒充官方客服。Gnosis Pay 團隊敦促用戶對所有來路不明的請求保持警惕,並提醒他們「我們及我們的合作夥伴應用程式永遠不會要求」提供安全憑證,例如助記詞、私鑰、PIN 碼或完整卡號,以驗證或取消交易。最後,任何帳戶變更只有在用戶直接於官方應用程式內操作時才屬合法。