
加密貨幣產業正應對另一場安全動盪,因為 Consensys 旗下錢包驗證基礎設施 Web3Auth 發生外洩事件,導致部分 Keplr 錢包的私鑰曝光,根據官方聲明,TrustWallet 代表在 X 上表示。
11 月 7 日的這起事件導致緊急服務暫停與復原工作,可能對本已脆弱的加密貨幣市場增添壓力。
Web3Auth 遭入侵
Web3Auth 確認其基礎設施中的一個安全問題已入侵某些嵌入式錢包,這些錢包與 Keplr 整合,尤其是透過 Google 或 Apple 登入建立的帳戶。
區塊鏈分析公司 Bitquery 估計,攻擊者從超過 44,000 個錢包中至少盜走了 600 萬美元。
這些錢包分佈在八個 Cosmos 生態系統網路上,包括 Cosmos Hub、Osmosis、Celestia 和 Injective。
Keplr 警告用戶不要存入已遭入侵的帳戶,而 Web3Auth 方面則暫停了嵌入式錢包服務,正積極進行脆弱資產的復原工作。
MetaMask 表示沒有證據顯示有用戶受到影響,不過情況仍在控制之中。Trust Wallet 未受影響,其代表 Felix 表示。對其他第三方整合的影響仍有待確認。
一系列大規模駭客事件
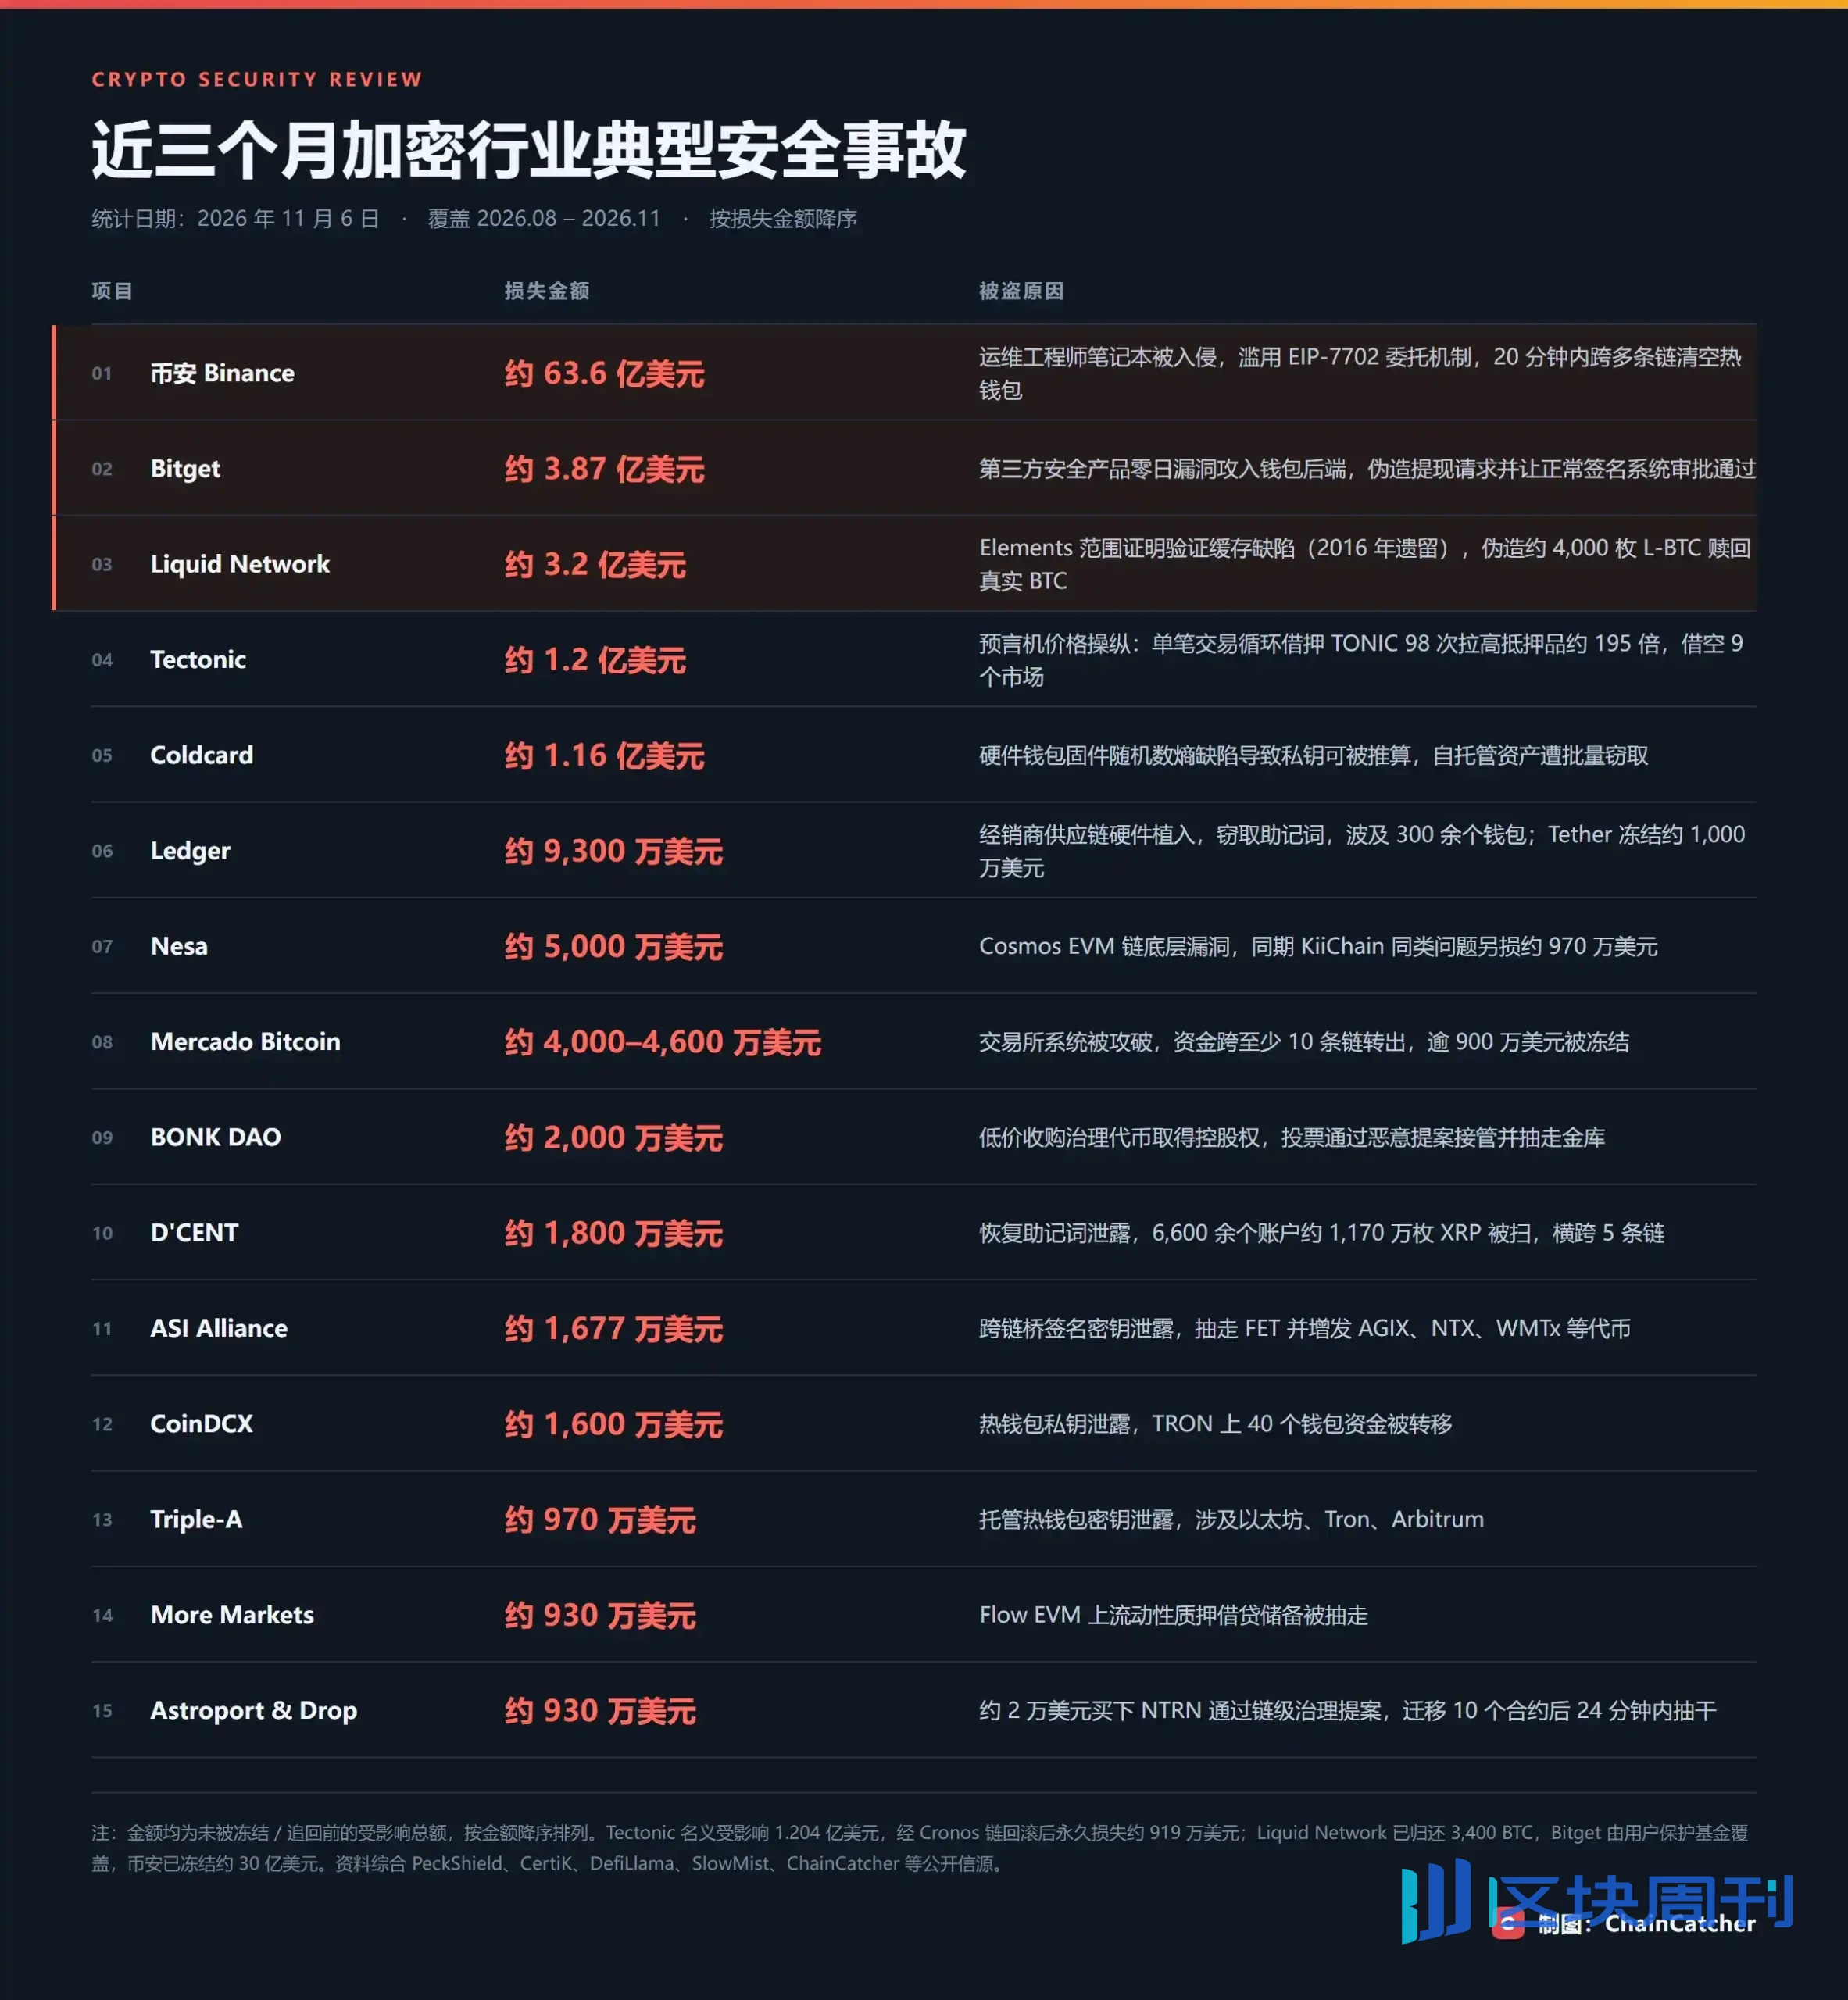
10 月 29 日,據報導幣安遭遇大規模安全漏洞,涉及約 63 億美元,而 Bitget 在 9 月遭到估計達 3.875 億美元的漏洞利用攻擊。
2026 年稍早,KelpDAO 在涉及跨鏈基礎設施的漏洞利用後損失約 2.9 億美元。
DeFi 協議、錢包基礎設施、智慧合約:這類事件與市場上幾乎每個專案都息息相關。漏洞利用直接影響市場情緒、投資者損失以及整體產業的安全性。
依賴嵌入式錢包技術與 Cosmos 相關資產的專案不幸直接受到影響,而反覆發生的安全失誤可能進一步損害其市場形象狀態。
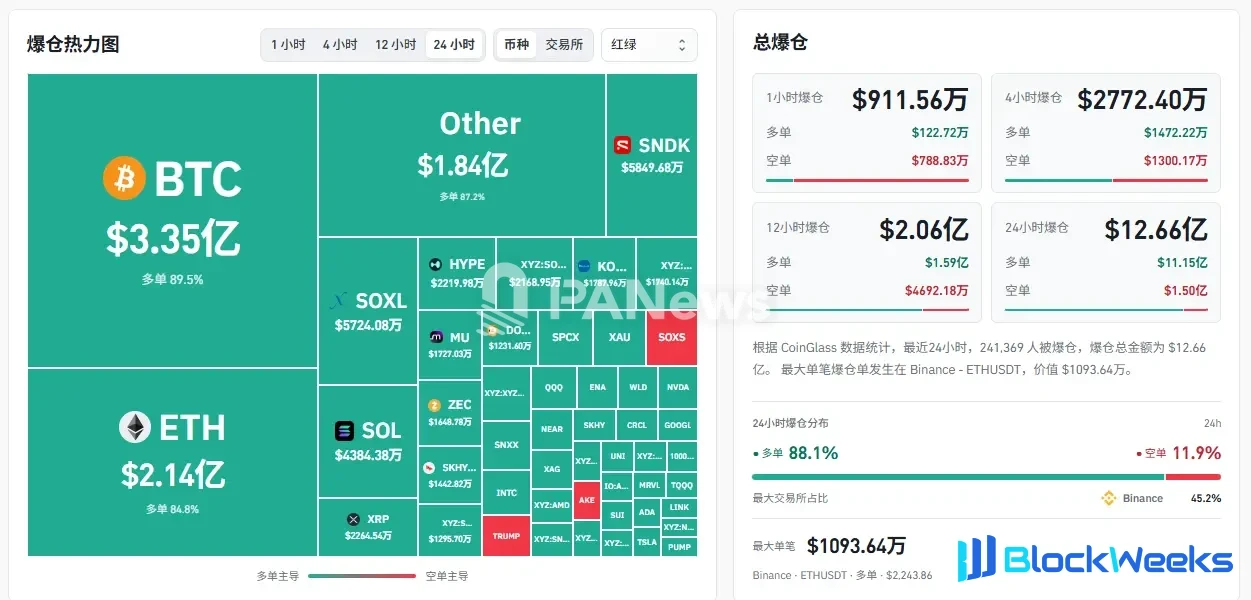
幸運的是,目前沒有已證實的關聯顯示 Web3Auth 漏洞利用與整體市場下跌(包括比特幣和以太坊等資產)之間存在連結。調查與快速協議修補在發現後超過 24 小時才陸續發布。