


CoinEx-Gründer Haipo Yang hat Binance beschuldigt, drei grundlegende Sicherheitspraktiken nicht befolgt zu haben, die seiner Meinung nach den Diebstahl von Kryptowährungen im Wert von 6,3 Milliarden US-Dollar am 29. Oktober hätten verhindern können.
Zusammenfassung
- CoinEx-Gründer Haipo Yang hat drei Sicherheitsschwächen identifiziert, die seiner Meinung nach zu Binances Hack in Höhe von 6,3 Milliarden US-Dollar beigetragen haben.
- Yang kritisierte die unzureichende Trennung von Arbeitsumgebungen, schwache Authentifizierung und unzureichende Verifizierung durch Transaktionsunterzeichner.
- Binances Untersuchung führte den Angriff auf kompromittierte Mitarbeitergeräte, betrügerische Rekrutierung und gestohlene Zugangsdaten zurück.
- Co-CEO Richard Teng sagte, Binance habe 98 % der betroffenen Vermögenswerte wieder aufgefüllt und seine neueste Proof-of-Reserves-Verifizierung abgeschlossen.
- Binance-Co-CEO Yi He berichtete, dass die Börse im Jahr 2026 57 mutmaßliche Cyberbedrohungen mit Verbindung zu Nordkorea blockiert habe.
In einem Beitrag auf X kritisierte Yang den Umgang der Börse mit Produktionszugriff, Mitarbeiterauthentifizierung und Transaktionssignierung. Er argumentierte, dass der Angriff Mängel in der operativen Disziplin offengelegt habe, nicht etwa Schwächen in der verfügbaren Sicherheitstechnologie.
„Nichts davon erfordert ausgefeilte Technologie. Was fehlte, war Disziplin“, schrieb Yang.
Seine Kritik folgte auf die Veröffentlichung eines ersten Vorfallberichts durch Binance, in dem detailliert beschrieben wird, wie Angreifer Mitarbeitergeräte kompromittierten und Zugang zu Systemen erlangten, die für Kryptowährungsabhebungen verantwortlich sind.
CoinEx-Gründer identifiziert drei Sicherheitsversäumnisse bei Binance
Yang erste Kritik betraf die Trennung von Entwicklungs- und Produktionsumgebungen.
Er argumentierte, dass Mitarbeiter mit Zugang zu live laufenden Finanzsystemen dedizierte Computer ohne unbezogene Software verwenden sollten. Entwicklungsarbeit, Kommunikation und Webbrowsing sollten auf separaten Geräten stattfinden.
Laut Yang habe Binance keine ausreichende Trennung zwischen diesen Aktivitäten aufrechterhalten, wodurch sensible Systeme exponiert blieben, als das Gerät eines Mitarbeiters kompromittiert wurde.
Seine zweite Sorge betraf Authentifizierungskontrollen. Yang behauptete, dass ein einziger gestohlener Zugangsdatensatz Zugang zu Produktionsdiensten ermöglichen könnte, ohne dass eine aussagekräftige zusätzliche Verifizierung erforderlich wäre.
Er empfahl Hardware-Sicherheitsschlüssel zusammen mit Tools wie AWS Session Manager, um zu verhindern, dass Angreifer durch einen kompromittierten Zugangsdatensatz Zugang erlangen.
Die dritte Kritik konzentrierte sich auf Multi-Party Computation, kurz MPC, bei der die Verantwortung für die Transaktionssignierung auf separate Teilnehmer verteilt wird.
Yang argumentierte, dass die Signaturparteien von Binance es versäumt hätten, die von ihnen genehmigten Transaktionen unabhängig zu prüfen.
Er behauptete, die Regelung habe faktisch wie ein Einzelsignatursystem funktioniert, da die Kompromittierung eines Teilnehmers den gesamten Prozess untergraben könnte.
„Multisig funktioniert nur, wenn die Unterzeichner gegenseitiges Misstrauen haben“, schrieb Yang.
Die Vorwürfe stellen Yangs Einschätzung des Vorfalls dar. Binance hat nicht öffentlich jede von ihm beschriebene interne Kontrollschwäche bestätigt.
Binance-Bericht beschreibt gefälschte Interviews und kompromittierte Geräte
Der Binance-Vorfallbericht vom 3. November report führte den Angriff auf eine Kampagne zurück, die mehrere Monate vor dem Diebstahl begann.
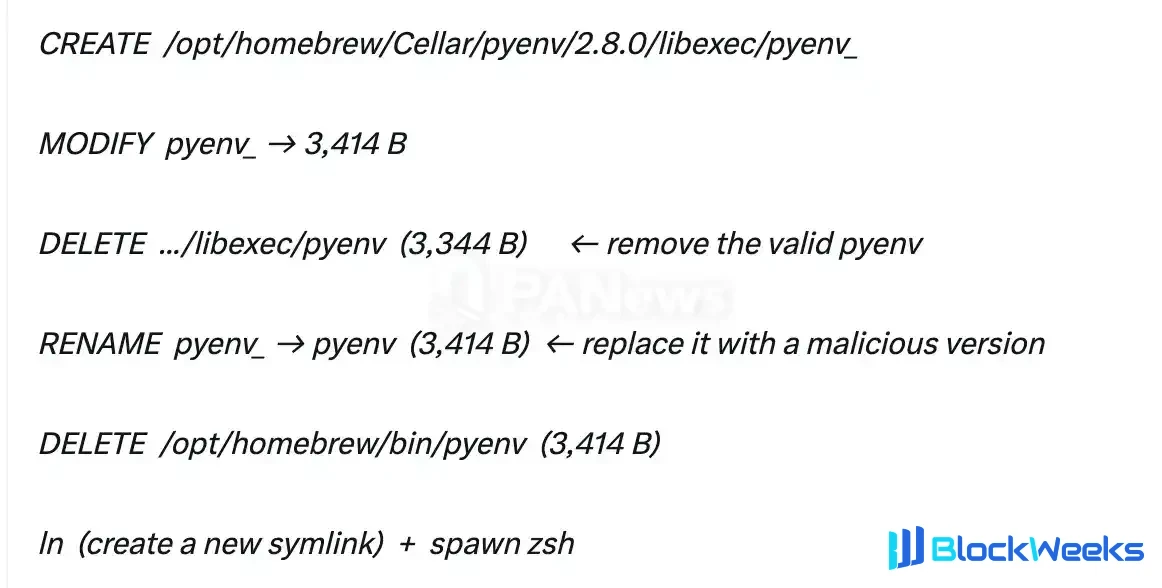
Im Juni lud ein Wallet-Betriebsingenieur einen modifizierten Homebrew-Installer herunter, als er versuchte, ein KI-Codierungstool zu installieren.
Binance erklärte, sein Sicherheitsteam habe die verdächtige Aktivität erkannt, den betroffenen Computer ersetzt und die zugehörigen Zugangsdaten rotiert.
Der Vorfall legte jedoch Informationen über Mitarbeiter offen, die an der Wallet-Infrastruktur der Börse arbeiteten.
Im September zielten Angreifer über einen betrügerischen Rekrutierungsprozess auf einen weiteren Ingenieur ab und überredeten den Mitarbeiter schließlich, Schadsoftware herunterzuladen.
Bis zum 20. Oktober hatten die Angreifer kompromittierte Geräte und ein internes KI-Tool genutzt, um auf weitere Engineering-Systeme zuzugreifen.
Neun Tage später ermöglichten gestohlene Zugangsdaten die Bereitstellung von Schadcode, der an den unbefugten Abhebungen beteiligt war.
Zuvor berichtete crypto.news, dass Ermittler den Angriff mit der Hackereinheit TraderTraitor Nordkoreas in Verbindung bringen.
Das Federal Bureau of Investigation schrieb den Diebstahl anschließend staatlich geförderten Angreifern Nordkoreas zu, während Nordkorea die Vorwürfe zurückwies.
Im Bericht von Binance heißt es, die Angreifer hätten Social Engineering, Malware und kompromittierte interne Systeme kombiniert, um Zugang zur Wallet-Infrastruktur zu erlangen.
Richard Teng sagt, Binance habe 98 % der betroffenen Vermögenswerte wiederhergestellt
Während Yang die Sicherheitspraktiken der Börse infrage stellte, verteidigte Binance-Co-CEO Richard Teng die Wiederherstellungsbemühungen des Unternehmens.
In einer Erklärung vom 3. November sagte Teng, Binance habe 98 % der von dem Vorfall betroffenen Krypto-Vermögenswerte wieder aufgefüllt.
„Der Unterschied ist Verifizierung, nicht nur Versprechen“, schrieb Teng mit Bezug auf die jüngste Reserve-Verifizierung der Börse.
Binance hatte zuvor seine Proof-of-Reserves-Verifizierung abgeschlossen, die zehn große Kryptowährungen abdeckte, darunter Bitcoin, Ethereum, BNB und XRP.
Der Bericht ermöglicht es Kunden, die diese Vermögenswerte halten, zu prüfen, ob ihre Kontostände durch ausreichende Reserven gedeckt sind.
Die Verifizierung belegt jedoch die Vermögensdeckung für die abgedeckten Token, nicht aber, ob die von Yang identifizierten Schwachstellen beseitigt wurden.
Binance erklärte, dass im Rahmen der Wiederherstellungsbemühungen etwa 2,85 Milliarden US-Dollar an betroffenen Vermögenswerten eingefroren oder abgefangen worden seien.
Das Unternehmen hat sich verpflichtet, den vollständigen finanziellen Verlust aus eigenen Unternehmensmitteln und Reservefonds zu decken.
Teng sagte, die Börse werde weiterhin die verbleibenden betroffenen Vermögenswerte wiederherstellen, darunter weniger liquide Kryptowährungen, die zusätzliche Käufe erfordern.
Yi He sagt, Binance habe 57 mutmaßliche nordkoreanische Bedrohungen blockiert
Binance-Co-CEO Yi He ging in einem Beitrag vom 3. November separat auf die Sicherheitsbilanz der Börse ein.
Sie sagte, das Sicherheitsteam von Binance habe im Jahr 2026 57 mutmaßliche Cyberbedrohungen mit Nordkorea-Bezug entdeckt und verhindert.
Zu den Versuchen gehörten betrügerische Vorstellungsgespräche, schädliche Entwicklertools, kompromittierte Softwarepakete und gefälschte Videokonferenzanwendungen.
Laut Yi He hätten Angreifer außerdem Browser-Erweiterungen und Social-Engineering-Techniken eingesetzt, um Zugangsdaten zu stehlen oder Malware für den Fernzugriff zu installieren.
„Wir haben viele davon abgefangen, aber die Kosten, auch nur einen einzigen nicht zu stoppen, waren schwerwiegend“, schrieb sie.
Binance erklärte, seitdem betroffene Wallet-Systeme neu aufgebaut, kompromittierte Geräte ersetzt und mit dem Angriff verbundene Zugangsdaten deaktiviert zu haben.
Die Börse hat die Sicherheitskontrollen für Wallets verstärkt und die automatisierte Überwachung verdächtiger Aktivitäten von Mitarbeitern und Systemen ausgeweitet.
Zu ihren Wiederherstellungsbemühungen gehörte die Wiederherstellung von Auszahlungen für weitere Ethereum- und Solana-Assets nach der anfänglichen Aussetzung.
Binance plant eine unabhängige Cybersicherheitsüberprüfung und weitere Investitionen in Geräteschutz, Entwicklersicherheit und Bedrohungserkennung.
Das Unternehmen erklärte, einige Sicherheitsmaßnahmen würden vertraulich bleiben, um zu verhindern, dass Angreifer Schwachstellen in seinen Verteidigungsanlagen identifizieren.