Los desarrolladores de Bitcoin han renovado la discusión sobre la seguridad a largo plazo de la red en medio del desarrollo de la computación cuántica ("Q-Day"). El detonante fue una entrevista que el CEO de StarkWare, Eli Ben-Sasson, concedió al periodista Pete Rizzo.
Según Ben-Sasson, sin la implementación de una "solución cuántica", Bitcoin perderá su liderazgo y su valor de mercado colapsará debido a las limitaciones físicas de los sistemas informáticos actuales.
Las críticas a estas previsiones provinieron de Adam Back, el creador de Hashcash, cofundador de Blockstream y uno de los criptógrafos mencionados por Satoshi Nakamoto en el libro blanco de Bitcoin. En la red social X, Back describió las expectativas de pánico con la frase: "vamos chicos, no sean tontos ni alarmistas".
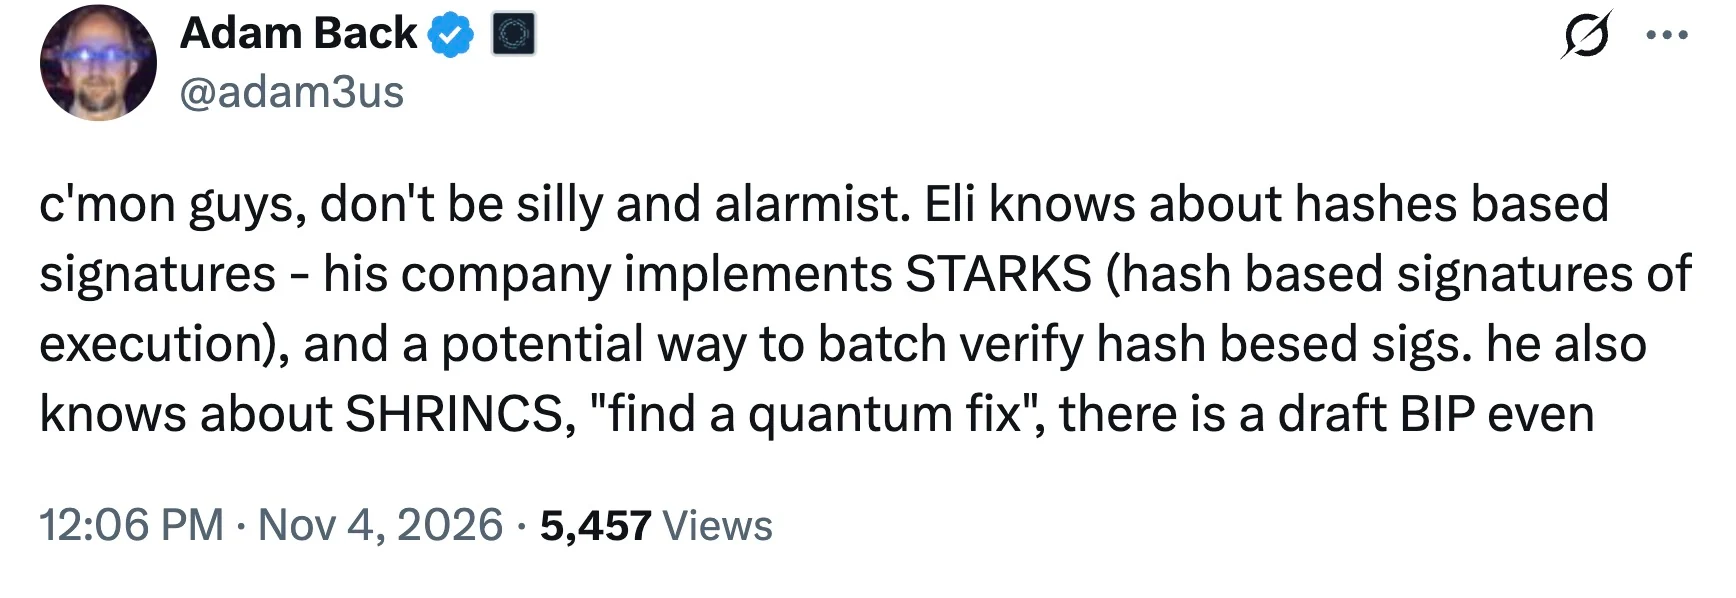
Según Back, los riesgos están exagerados, ya que los algoritmos de protección contra amenazas cuánticas ya se encuentran en la etapa de planificación del protocolo. Señaló que la propia empresa de Ben-Sasson, StarkWare, construye sus productos sobre la tecnología STARK: pruebas de conocimiento cero que se ejecutan sobre funciones hash criptográficas.
En la comunidad técnica de Bitcoin, las funciones hash se consideran el principal factor de seguridad. Según los modelos teóricos, las computadoras cuánticas que ejecutan el algoritmo de Shor son capaces de romper la criptografía asimétrica actual de la red (ECDSA y Schnorr).
Sin embargo, este método es ineficaz contra las funciones hash (incluida SHA-256). El algoritmo de Grover solo proporciona a los sistemas cuánticos una aceleración cuadrática en la búsqueda por fuerza bruta, lo que, según Back, queda completamente neutralizado por la configuración de seguridad estándar de Bitcoin.
El plan de Back: cómo sobrevivirá Bitcoin a las supercomputadoras cuánticas
Como escenario alternativo, el asociado de Satoshi Nakamoto citó datos sobre los desarrollos técnicos actuales de la comunidad, que a finales de 2026 han pasado a la fase de pruebas:
Protocolo SHRINCS: Una firma basada en hash modificada (Shrunken SPHINCS). Según los desarrolladores de Blockstream, la optimizaron para los límites de ancho de banda de Bitcoin.
Estado de implementación: Se ha publicado un borrador oficial de Propuesta de Mejora de Bitcoin (BIP) para su revisión. Según la hoja de ruta del proyecto, la tecnología está siendo sometida a pruebas de estrés en la cadena lateral Liquid.
Los críticos de la criptografía poscuántica suelen señalar el volumen de datos como el principal problema. Las firmas resistentes a la computación cuántica son más voluminosas que las claves Schnorr estándar de 64 bytes, lo que, según varios investigadores, podría sobrecargar la cadena de bloques y aumentar las comisiones.
Back sostiene que la infraestructura es capaz de escalar mediante la agregación de datos. Según su posición, los métodos de verificación por lotes y las pruebas hash STARK permiten comprimir miles de firmas en un único paquete compacto. Según los partidarios de este enfoque, la solución preservará la velocidad de la red y protegerá su descentralización.
La discusión actual demuestra la existencia de dos visiones polares: parte de la industria considera la amenaza cuántica un problema urgente, mientras que los desarrolladores principales de Bitcoin hablan de pruebas planificadas de la infraestructura de protección, que avanzan en paralelo con el desarrollo de las capacidades cuánticas.