Gnosis Pay, un proyecto fintech de Gran Bretaña, confirmó oficialmente que los datos pertenecientes a los titulares de sus tarjetas de débito Visa minoristas fueron comprometidos. La brecha, que tuvo lugar el 3 de noviembre, continúa la tendencia de este otoño, cuando los atacantes ya no necesitan ir tras las blockchains o los contratos inteligentes. Les resulta mucho más fácil atacar la infraestructura fiduciaria tradicional que vincula los activos digitales con el mundo real.
Los socios institucionales y los inversores pueden respirar tranquilos, ya que la plataforma empresarial y B2B de marca blanca de la compañía funciona con normalidad. Para los usuarios comunes, el punto clave es que las criptomonedas en sus billeteras están seguras, ya que la compañía dijo que los fondos tampoco se vieron afectados. El emisor de tarjetas Monavate Limited, que está regulado por la Autoridad de Conducta Financiera del Reino Unido, también continúa operando. Los hackers se marcharon solo con los datos.
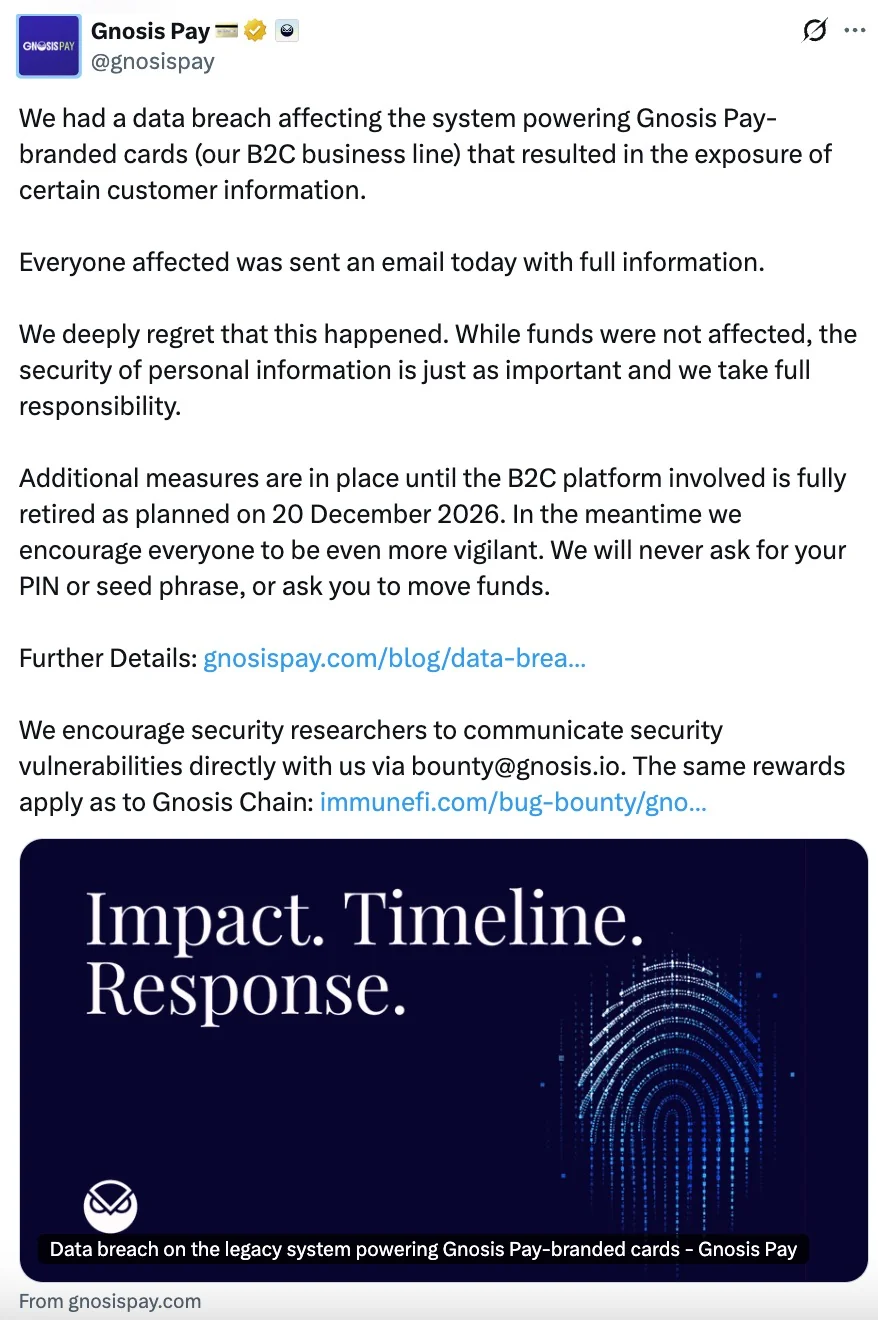
Esta vez el acceso no autorizado involucró un sistema heredado de procesamiento de tarjetas B2C. La plataforma de Gnosis Pay ya estaba siendo preparada para su retiro, con un apagado completo programado para el 20 de diciembre. Según la explicación oficial, después de que ocurrió el hackeo, el equipo de seguridad de Gnosis Pay actuó rápidamente para contener la amenaza y cortó el acceso a través de las claves comprometidas en un plazo de dos horas.
Las criptomonedas están a salvo, pero los datos se han ido. Lo que viene a continuación
El incidente de Gnosis Pay completa una trilogía de grandes filtraciones este otoño y expone un punto débil compartido por las pasarelas cripto-fiduciarias. La cronología de las últimas semanas apunta a un patrón claro evidenciado en las filtraciones de Ledger, Trezor, SafePal y Keystone a lo largo de 2026.
Gnosis Pay ha terminado de enviar correos electrónicos a los usuarios afectados con una lista detallada de los datos expuestos. Hasta que el sistema se desconecte el próximo mes, la compañía opera en modo de emergencia con un aumento de la monitorización de transacciones, y la verificación 3D Secure ahora es obligatoria para todos los pagos en línea.
Por supuesto, la compañía también ha emitido una alerta urgente de phishing. Armados con detalles de compras, direcciones y datos personales, los estafadores ya están empezando a hacerse pasar por el servicio de atención al cliente oficial. El equipo de Gnosis Pay insta a los usuarios a desconfiar de todas las solicitudes entrantes y les recuerda que "nosotros y nuestras aplicaciones asociadas nunca pediremos" credenciales de seguridad como frases semilla, claves privadas, PINs o números completos de tarjetas para verificar o cancelar transacciones. Por último, cualquier cambio de cuenta es legítimo solo cuando los usuarios lo realizan directamente dentro de la aplicación oficial.