
L'incident de l'attaque de la chaîne d'approvisionnement de Ledger continue de s'aggraver. Tous les cas divulgués de pièces volées impliquent le distributeur CryptoBilis, et ce canal a cessé de vendre des portefeuilles matériels. Ledger affirme que ses propres systèmes et ses canaux de vente directs ne sont pas affectés, mais la communauté a découvert davantage de distributeurs potentiellement risqués (impliquant plus de 20, répartis sur des plateformes telles que Lazada), et des cas d'appareils anormaux sont apparus en Asie, en Amérique du Sud, en Europe et dans d'autres régions.
Caractéristiques de l'attaque : Des chercheurs en sécurité ont découvert des composants matériels implantés sans autorisation à l'intérieur des appareils, et certaines versions peuvent être dissimulées derrière l'écran ; le modèle haut de gamme Ledger Stax a également été signalé comme comportant un module de communication supplémentaire (Nordic nRF9151) et des fils d'antenne suspectés. Le fondateur de SlowMist, Cos, a déclaré que les attaquants peuvent être qualifiés d'experts en « piratage matériel ».
Réponse de Ledger : Coopération avec les forces de l'ordre dans l'enquête, conseil aux utilisateurs de ne pas initialiser les appareils non utilisés ; les appareils déjà configurés doivent voir leurs actifs transférés vers de nouveaux appareils et une phrase mnémonique entièrement nouvelle générée, tout en renforçant les contrôles de distribution et les processus anti-falsification, en exigeant des distributeurs qu'ils achètent uniquement via des canaux autorisés.
Réaction de l'industrie : OneKey a résilié l'autorisation de CryptoBilis et suspendu les nouveaux distributeurs ; SafePal a mis l'accent sur de multiples mécanismes de vérification (authenticité de l'appareil, état d'activation, scellés inviolables) ; Trezor a retiré CryptoBilis et averti contre le démontage des appareils par soi-même ; Tangem s'est concentré sur l'explication de la conception intégrée de la puce de sécurité (les clés privées ne peuvent pas être exportées, le firmware ne peut pas être modifié) ; imKey a déclaré ne pas être affecté mais vérifiera les canaux.
Avertissement principal : L'impact de l'incident dépasse de loin le vol de pièces lui-même, ébranlant le fondement de la confiance des utilisateurs dans la « ligne de défense de sécurité » des portefeuilles matériels. Les consommateurs ne doivent acheter qu'auprès de canaux officiels et vérifier l'authenticité de l'appareil avant utilisation ; les fabricants doivent reconstruire la confiance avec des enquêtes transparentes et des mesures de contrôle de la chaîne d'approvisionnement vérifiables, sinon le consensus de sécurité dont dépend la survie de l'industrie sera soumis à une épreuve à long terme.
Auteur : Nancy, PANews
L'incident de l'attaque de la chaîne d'approvisionnement de Ledger continue de s'aggraver. À mesure que davantage de cas d'appareils anormaux sont exposés et que des distributeurs potentiellement risqués font surface, cette tempête de sécurité déclenchée par les canaux de distribution tiers ne cesse de s'étendre. Bien que Ledger affirme que ses propres systèmes et ses canaux de vente directs ne sont pas affectés, l'incident a poussé la question de la sécurité de la chaîne d'approvisionnement des portefeuilles matériels au premier plan.
Ce qui est plus alarmant que l'incident de vol de pièces lui-même, c'est que la confiance des utilisateurs vacille. Les portefeuilles matériels, autrefois considérés comme une ligne de défense importante pour la sauvegarde des actifs cryptographiques, sont désormais confrontés à un test de résistance de la confiance. Cette crise met à l'épreuve non seulement la réputation de la marque Ledger, mais aussi le fondement de la confiance en matière de sécurité dont dépend la survie de toute l'industrie des portefeuilles matériels.
Le mystère de l'attaque de la chaîne d'approvisionnement de Ledger s'étend, le personnel de sécurité admet que les attaquants sont hautement qualifiés
À mesure que davantage d'échantillons anormaux et de canaux potentiellement risqués font surface, l'ampleur de l'impact de la crise de sécurité de la chaîne d'approvisionnement de Ledger attire une attention croissante.
Le 11 octobre, l'analyste crypto Darkfost a publié que, après l'exposition de l'incident de sécurité lié à CryptoBilis, d'autres distributeurs potentiellement risqués, y compris certains marchands de la plateforme Lazada, sont apparus dans les discussions de la communauté. Actuellement, Ledger ne peut pas encore confirmer si CryptoBilis est le seul canal de vente impliqué dans le risque. Considérant que certains distributeurs sont liés dans la distribution régionale, Darkfost estime que la possibilité que plusieurs chaînes d'approvisionnement de canaux aient été compromises en même temps ne peut pas être complètement exclue.
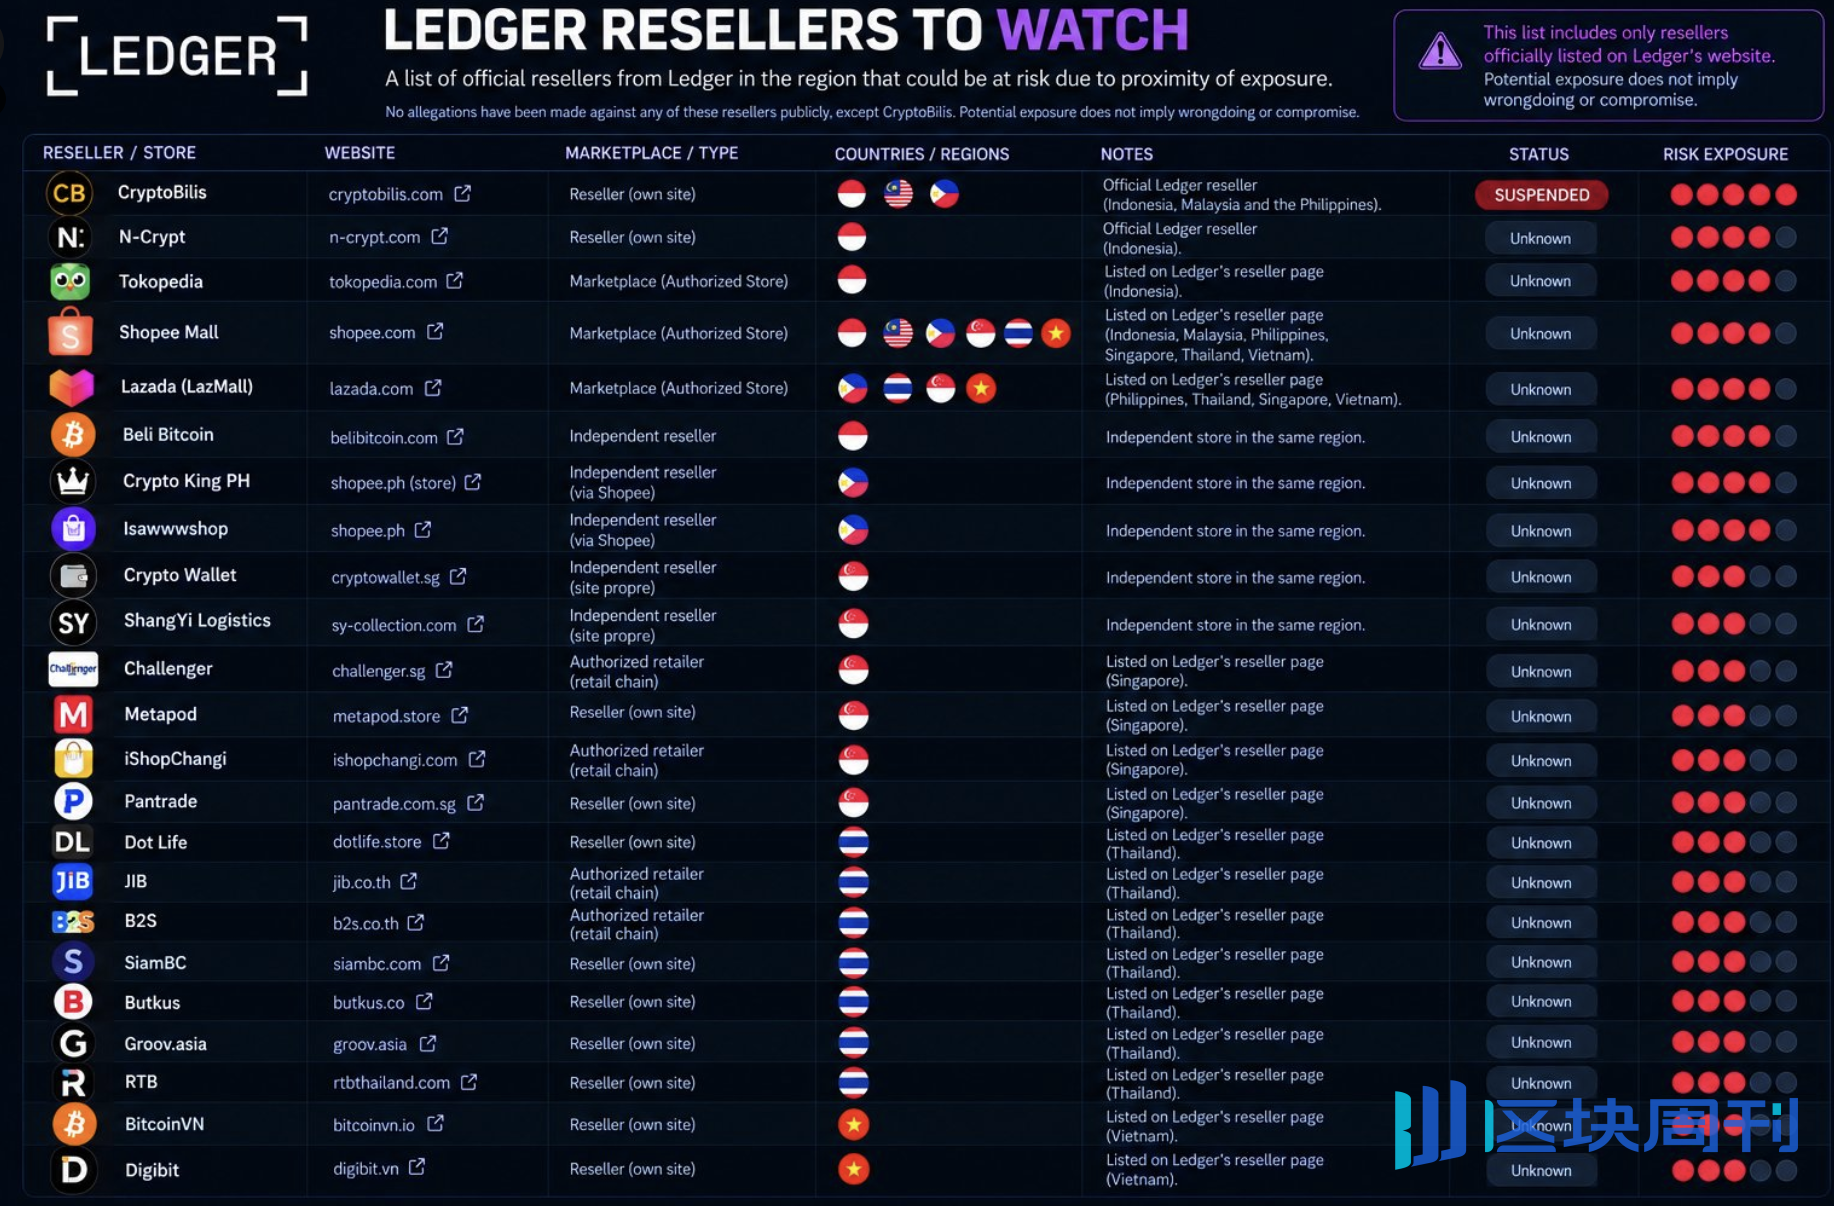
Sur la base des informations divulguées par la communauté, il a dressé une liste de « distributeurs Ledger potentiellement à risque », impliquant plus de 20 distributeurs. Bien que les risques concernés n'aient pas encore été confirmés, il a tout de même rappelé aux utilisateurs que s'ils ont acheté un portefeuille matériel Ledger via les canaux énumérés au cours des 6 derniers mois, ils devraient évaluer attentivement la sécurité de l'appareil et envisager de migrer les actifs vers un nouvel appareil sécurisé.
Dans le même temps, des cas suspects liés sont apparus successivement en Asie, en Amérique du Sud, en Europe et dans d'autres régions, intensifiant encore les inquiétudes du marché quant à l'ampleur de l'attaque. Le chercheur en sécurité Johannes a révélé qu'un utilisateur avait découvert des composants matériels implantés sans autorisation à l'intérieur d'un portefeuille matériel plusieurs semaines après l'avoir acheté auprès d'un distributeur officiel Ledger en Europe. Johannes a déclaré que l'implant semble utiliser une conception antérieure, tandis que les versions plus récentes des composants implantés pourraient être dissimulées derrière l'écran, rendant la détection encore plus difficile.
La gamme de modèles d'appareils soupçonnés de falsification matérielle s'élargit également. Outre le produit grand public Ledger Nano X, le modèle haut de gamme phare Ledger Stax a également été signalé comme présentant des soupçons de falsification matérielle. L'utilisateur de Twitter @Wentrre, après avoir démonté son propre Ledger Stax, a découvert une petite carte supplémentaire sur la carte mère, ainsi qu'un module de communication cellulaire étiqueté Nordic nRF9151, et il y avait également des fils d'antenne suspectés à l'intérieur de l'appareil. Parce que ces structures ont soulevé des préoccupations de sécurité, l'utilisateur a ensuite demandé à Ledger si l'appareil était anormal.
En réponse, Cos, fondateur de la société de sécurité SlowMist, a publié une image de comparaison de démontage, soulignant que l'échantillon anormal contenait un module de communication supplémentaire et des fils d'antenne suspectés, tandis que les images de référence du Stax authentique officiel ne montraient pas ces structures. Cos a déclaré sans détour que dans cet incident d'implantation de porte dérobée Ledger, les personnes impliquées peuvent être qualifiées d'experts en « piratage matériel ».

À mesure que davantage de cas sont exposés, les inquiétudes du marché concernant la sécurité des portefeuilles matériels continuent de s'intensifier. Certains utilisateurs ont déclaré qu'ils n'osaient plus allumer le portefeuille Ledger qu'ils venaient d'acheter et ne pouvaient que le mettre de côté pour l'instant ; d'autres choisissent de démonter l'appareil eux-mêmes et de publier des photos internes, en cherchant l'aide de la communauté et des chercheurs en sécurité pour vérification, et de nombreux tutoriels de démontage sont également apparus sur les plateformes sociales.
Qui aurait pensé que les portefeuilles matériels, autrefois considérés comme une ligne de défense importante pour protéger les clés privées et isoler les risques réseau, sont désormais devenus une question que les utilisateurs doivent reconfirmer, même en ce qui concerne la fiabilité de l'appareil lui-même.
Tous les cas de vol de cryptomonnaies divulgués impliquent CryptoBilis, et plusieurs entreprises de portefeuilles matériels réagissent d'urgence
Face à cet événement cygne noir impliquant près de 100 millions de dollars, aux premières heures du 12 octobre, Ledger a publié une déclaration de mise à jour de 72 heures sur l'incident CryptoBilis, divulguant les derniers progrès de l'enquête et les mesures de réponse ultérieures.
Ledger a déclaré que l'entreprise coopère avec les agences d'application de la loi concernées dans l'enquête, a actuellement confirmé un nombre limité d'appareils affectés et a contacté de manière proactive les utilisateurs concernés. Elle conseille aux utilisateurs affectés de contacter le service client de Ledger par les canaux officiels et de signaler l'affaire aux agences d'application de la loi locales.
Ledger a également souligné qu'à la date de l'annonce, tous les cas confirmés de fonds volés impliquaient des appareils vendus via CryptoBilis, et que les systèmes de l'entreprise ainsi que ses canaux de vente directs n'étaient pas affectés. CryptoBilis a désormais confirmé avoir cessé de vendre tous les portefeuilles matériels.
Pour les utilisateurs potentiellement affectés, Ledger a spécifiquement rappelé de ne pas initialiser les appareils concernés qui n'ont pas encore été utilisés ; si l'appareil a déjà été configuré, les actifs doivent être transférés vers un nouvel appareil obtenu par les canaux officiels, et le nouvel appareil doit être utilisé pour générer une phrase mnémonique entièrement nouvelle.
En termes de réponse ultérieure, Ledger a déclaré qu'elle continuera d'examiner et de renforcer les contrôles de distribution et les processus anti-falsification, tout en exigeant des distributeurs qu'ils achètent les produits uniquement via des canaux autorisés et ne remettent jamais en vente des marchandises retournées, et appelant les utilisateurs à éviter d'acheter des portefeuilles matériels via des canaux non autorisés afin de réduire le risque d'acheter des appareils falsifiés ou contrefaits.
Il convient de noter que CryptoBilis ne vend pas uniquement des Ledger. À mesure que l'incident continue de s'aggraver, des marques de portefeuilles matériels telles que OneKey, SafePal, Trezor et Tangem ont également réagi les unes après les autres.
Le fondateur de OneKey, Yishi, a déclaré qu'aucun rapport de dommage lié à l'appareil n'avait été reçu jusqu'à présent, mais que l'entreprise avait mis fin à la qualification de distributeur agréé de CryptoBilis et offrait un service de remplacement gratuit aux utilisateurs ayant acheté des produits concernés via ce canal. En parallèle, OneKey a annoncé la suspension de nouveaux distributeurs et un réexamen complet des canaux de distribution existants. Pour les distributeurs dont l'entité commerciale ou les bénéficiaires effectifs ne peuvent être vérifiés, l'entreprise annulera leur autorisation et prévoit de publier une liste complète des distributeurs agréés une fois le réexamen terminé.
SafePal a déclaré avoir pris connaissance de rapports de vol d'actifs impliquant des appareils Ledger achetés via CryptoBilis et suivre de près l'évolution de l'incident. En réponse aux préoccupations des utilisateurs concernant la sécurité de la chaîne d'approvisionnement, SafePal a présenté les multiples mécanismes de protection actuellement en place pour ses portefeuilles matériels, notamment la vérification de l'authenticité et de l'état d'utilisation de l'appareil lors de la configuration initiale, l'émission d'avertissements pour les appareils ayant déjà été activés et l'affichage de la date de première activation, ainsi que l'identification de l'ouverture de l'emballage au moyen de scellés inviolables. SafePal a rappelé aux utilisateurs que s'ils constatent des résultats d'inspection anormaux, ils doivent immédiatement cesser d'utiliser l'appareil et contacter l'équipe officielle.
Trezor a également déclaré enquêter activement sur l'incident de sécurité du revendeur CryptoBilis, et qu'aucun indice ne suggère actuellement que ses appareils aient été affectés. Par mesure de précaution, Trezor a retiré CryptoBilis de sa liste de revendeurs agréés et cessé de vendre des produits via ce canal. En parallèle, Trezor a rappelé aux utilisateurs de ne pas démonter eux-mêmes les appareils afin d'éviter tout dommage ; pour le Safe 7 doté d'une batterie intégrée, les utilisateurs doivent également prêter attention aux risques de sécurité supplémentaires associés.
Tangem a répondu aux préoccupations externes du point de vue de la conception du produit. L'entreprise a déclaré que son portefeuille matériel de type carte adopte une conception scellée intégrée de la puce sécurisée et de l'antenne NFC, la clé privée étant générée à l'intérieur de la puce et la signature des transactions s'y effectuant, sans jamais quitter la puce ; le micrologiciel de l'appareil ne peut pas être modifié après avoir été écrit en usine, et les utilisateurs peuvent également vérifier l'authenticité et l'état de première activation de l'appareil via l'application Tangem. Elle a souligné que, que les utilisateurs achètent via la boutique officielle, un revendeur ou d'autres canaux, tant que l'application vérifie que l'appareil est authentique, elle peut garantir que la clé privée est contrôlée uniquement par l'utilisateur, y compris pour les appareils achetés via CryptoBilis.
imKey a également publié une déclaration indiquant qu'à ce jour, elle n'avait reçu aucun retour lié à des anomalies d'appareils imKey ou à des pertes d'actifs liées à cet incident. Par prudence, imKey réexaminera ses canaux de distribution agréés et prendra les mesures nécessaires en fonction des résultats du réexamen afin de réduire les risques liés aux canaux.
À en juger par ces réponses, chaque fabricant s'efforce de répondre aux doutes du marché concernant la sécurité des appareils par l'assainissement des canaux, des explications sur les mécanismes de sécurité des produits et des rappels des risques aux utilisateurs. Ces déclarations peuvent être en mesure d'atténuer dans une certaine mesure l'anxiété des utilisateurs, mais elles pourraient ne pas suffire à réparer rapidement la confiance déjà endommagée.
Pour les fabricants de portefeuilles matériels, sortir véritablement de la crise nécessite encore des actions concrètes plus convaincantes, notamment des résultats d'enquête transparents et vérifiables, des plans clairs de filtrage et de traitement des risques, ainsi que des contrôles de la chaîne d'approvisionnement et des mesures anti-falsification capables de résister à l'examen.





