
Auteur : Gu Yu, ChainCatcher
Si, au cours des dernières années, la plus grande crainte de l'industrie crypto était une faille dans un contrat intelligent sur une blockchain, alors aujourd'hui, les équipes de projet devraient peut-être s'inquiéter davantage de ceci : un employé participe à un entretien en ligne ou à une réunion de partenaires apparemment normal, et a téléchargé un logiciel non sécurisé.
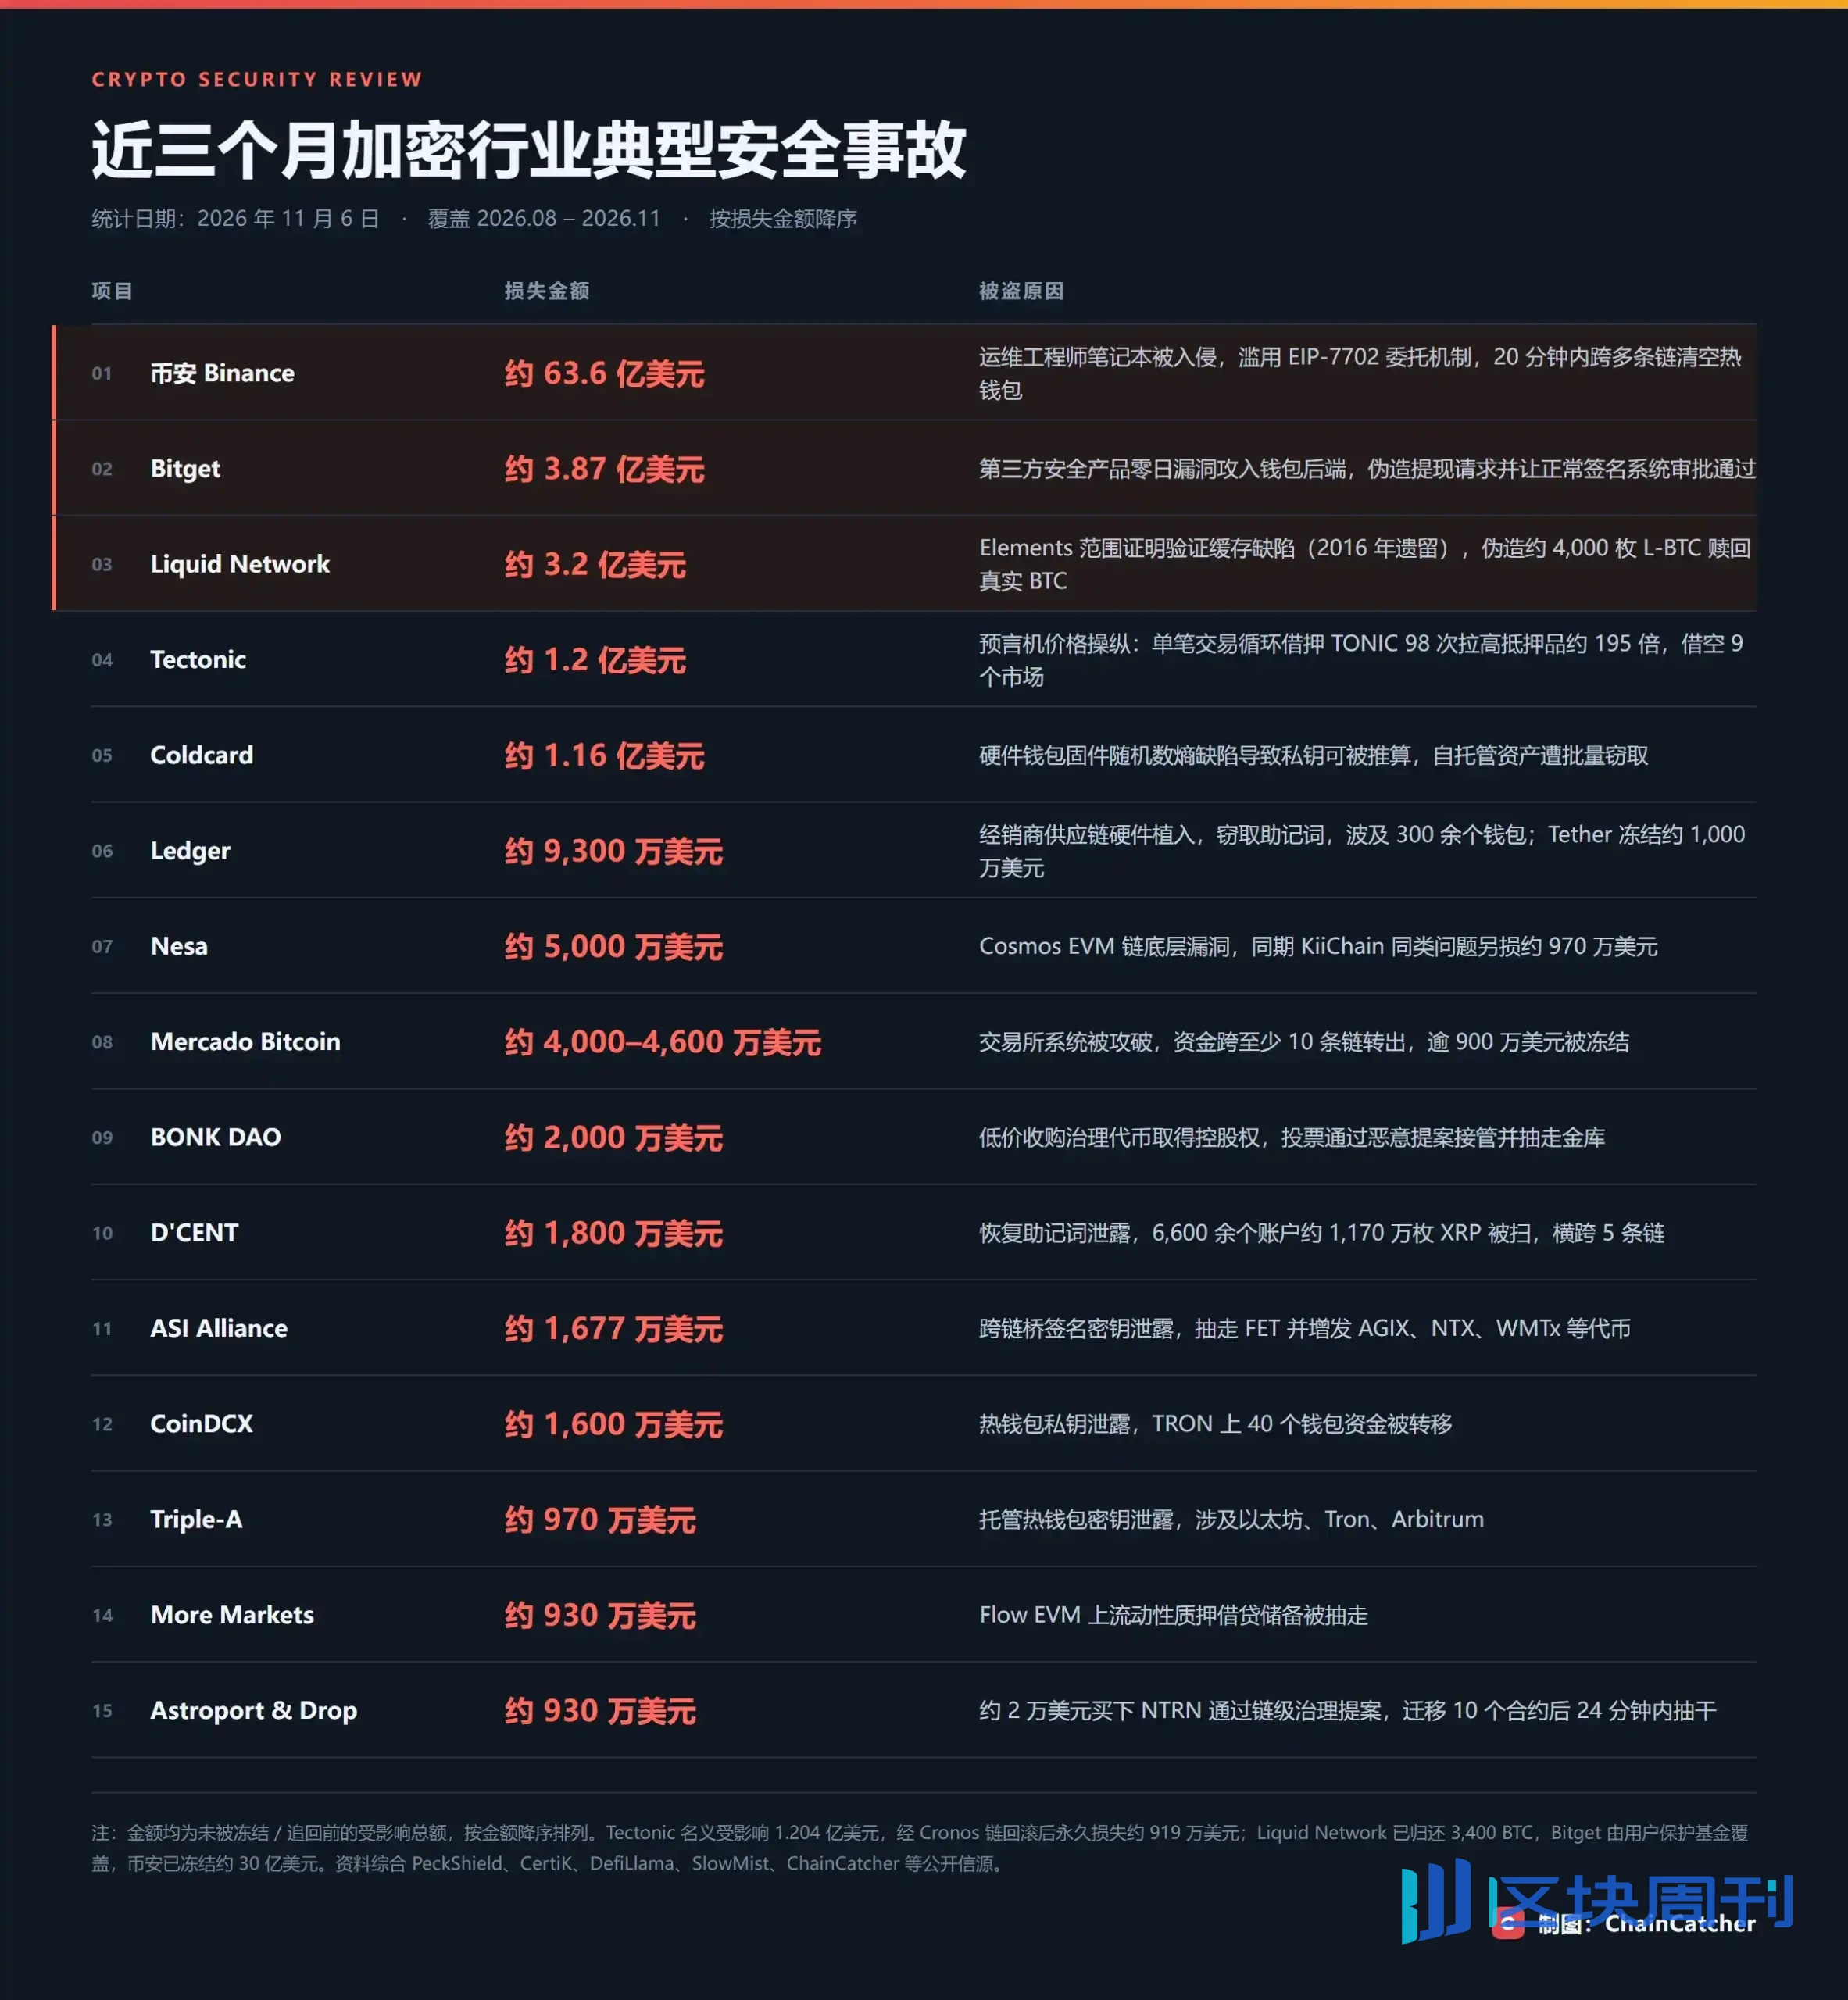
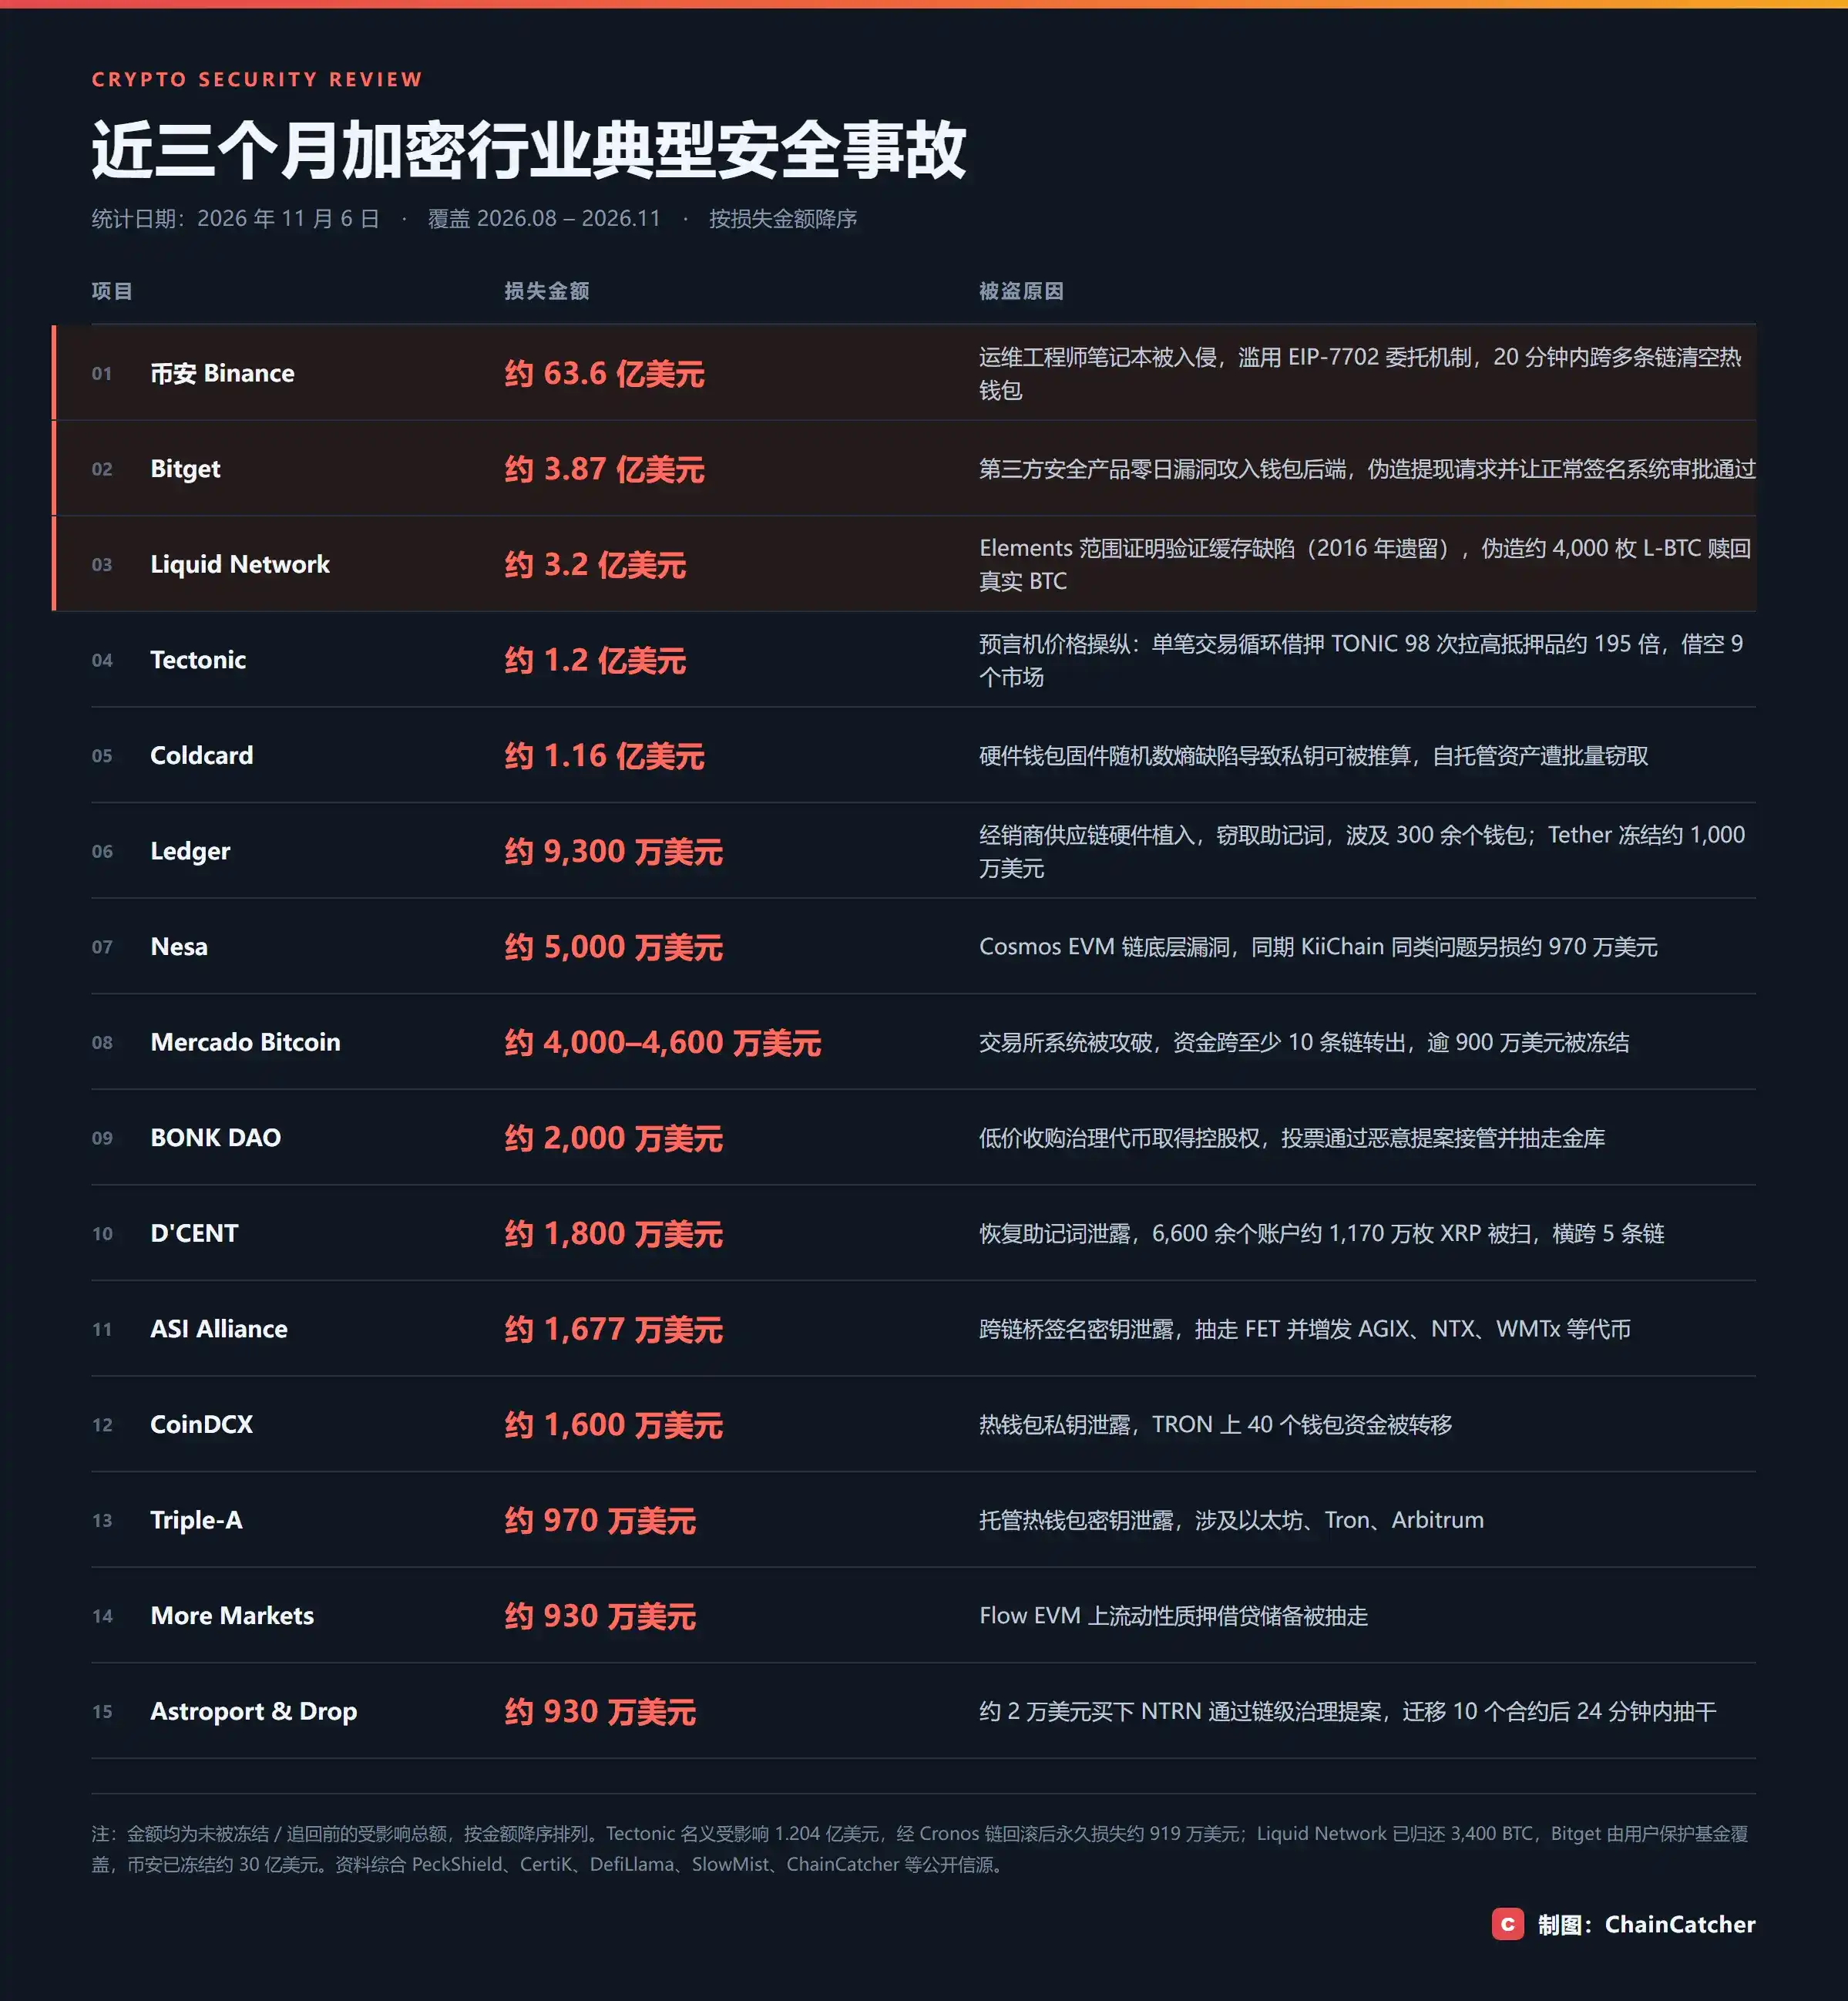
Le 29 octobre, Binance, la plus grande plateforme d'échange de cryptomonnaies au monde, a subi un incident de sécurité sans précédent. Grâce à une infiltration à plusieurs étapes, les attaquants ont finalement pris le contrôle du système de signature des portefeuilles internes de la plateforme, affectant des actifs numériques d'une valeur d'environ 6,34 milliards de dollars.
Cette attaque n'était pas une exploitation traditionnelle de contrat intelligent. Selon le rapport d'enquête préliminaire de Binance publié le 3 novembre, les attaquants avaient auparavant utilisé de faux entretiens de recrutement, des logiciels malveillants, des appareils d'employés compromis et des outils d'IA internes pour accéder progressivement aux systèmes centraux.
Plus notable encore, il ne s'agit pas d'un incident isolé.
En septembre, Bitget a subi un incident de sécurité d'environ 387,5 millions de dollars, dans lequel les attaquants ont pénétré les systèmes backend d'une infrastructure de portefeuille critique et contourné les contrôles d'autorisation pour effectuer des transferts d'actifs ; en octobre, des portefeuilles matériels fuitant de certains canaux de distribution de Ledger en Asie du Sud-Est ont été implantés avec des composants malveillants, entraînant le vol d'actifs d'utilisateurs ; et au cours du premier semestre de cette année, des projets tels que Kelp DAO et Drift Protocol ont également subi des attaques de plusieurs centaines de millions de dollars.
Des contrats intelligents aux plateformes d'échange centralisées, des ordinateurs des employés à la chaîne d'approvisionnement des portefeuilles matériels, l'industrie crypto semble faire face à un siège sécuritaire qui couvre toute la chaîne industrielle.
I. Les vulnérabilités les plus coûteuses ne se trouvent plus dans le code
Au cours de la première décennie environ depuis la naissance de l'industrie crypto, lorsque l'industrie crypto parlait de « sécurité », la plupart du temps elle parlait de « si les contrats intelligents on-chain comportent des vulnérabilités », ce qui concerne le fondement même de la technologie blockchain, mais aujourd'hui la plupart des attaques et des destructions proviennent de l'extérieur des contrats intelligents..
Dans le rapport du premier semestre de CertiK, la catégorie ayant subi les plus grandes pertes était les intrusions de portefeuilles : 33 cas, 444 millions de dollars, soit plus de 13 millions de dollars en moyenne par cas. Le phishing se classait deuxième, avec 63 cas et 366 millions de dollars. Bien que les vulnérabilités de code soient survenues 204 fois, elles ne représentaient que 11,5 % des pertes.
« Ce qui m'inquiète le plus n'est pas le montant total, mais la forme des pertes. » Le cofondateur et PDG de CertiK, Gu Ronghui, a déclaré dans une interview accordée à Forbes que près de la moitié des pertes du premier semestre étaient concentrées dans deux incidents, Kelp DAO et Drift Protocol, totalisant environ 577 millions de dollars, « et tous deux provenaient de défaillances opérationnelles et au niveau de l'infrastructure, et non de vulnérabilités de code traditionnelles. »
Son explication était très directe : « Comparé à la recherche de vulnérabilités dans le code, attaquer la gestion des clés, la gouvernance multi-signature et l'infrastructure opérationnelle offre un rendement bien plus élevé. »
Cette voie a été démontrée à plusieurs reprises ce mois-ci. Le problème de Ledger n'était pas la puce, mais les distributeurs—les appareils ont été implantés avant d'atteindre les mains des utilisateurs ; le problème de Ngrave n'était pas le portefeuille, mais le fournisseur de notifications push qui a été détourné, suivi d'un phishing ; le problème de Polymarket n'était pas son propre système, mais un script d'un fournisseur britannique de surveillance de performance de sites web ; le problème de Bloom Trading était une vulnérabilité d'exécution de code à distance dans un module tiers ; le 31 octobre, les domaines d'au moins 12 à 15 sites DeFi ont été remplacés par des sites contrefaits dans le cadre de la même vague de détournement DNS.
La gouvernance ne fait pas exception. X100 a perdu 4,85 millions de dollars via un prêt flash combiné à une prise de contrôle de la gouvernance ; Hifi Finance a perdu environ 1 million de dollars après qu'une adresse financée par Tornado Cash a soumis une proposition malveillante ; l'attaque de gouvernance de Yapeswap était encore plus simple—le quorum a été fixé à zéro.
Les données révèlent la direction dans laquelle les schémas d'attaque évoluent : Ari Redbord, responsable de la politique mondiale chez TRM Labs, a souligné que les attaques contre l'infrastructure et les clés ne représentent que 15 % de tous les incidents mais causent 76 % des pertes.
Mais plus problématique que « où l'argent a été perdu » est ce qui se passe après la perte. Pour la plupart des projets, une fois attaqués, la confiance des utilisateurs et du marché est irrémédiablement perdue, et même les projets établis et bien connus ne font pas exception.
En novembre dernier, Balancer a perdu 128 millions de dollars en moins d'une demi-heure en raison d'une erreur d'arrondi dans son pool stable composable v2, impliquant six chaînes. En août de cette année, ce protocole vétéran, qui gérait autrefois 7 milliards de dollars, a annoncé un arrêt progressif. L'équipe a admis dans une lettre ouverte que près d'un an après la vulnérabilité, ils sous-estimaient encore son impact sur les taux d'adoption ultérieurs : chaque discussion de partenariat ultérieure devait commencer par expliquer cette vulnérabilité, ce qui entraînait des cycles de décision plus longs et des échelles de partenariat plus réduites.
Le coût d'une vulnérabilité n'est jamais seulement le montant volé. La question suit : puisque le coût est si clair, pourquoi la ligne de défense ne s'est-elle pas épaissie en conséquence ?
II. La technologie progresse, mais les attaques courent plus vite
Une situation aussi grave suscite inévitablement une réflexion profonde : à mesure que la technologie progresse, l'industrie crypto devrait devenir de plus en plus sûre, alors pourquoi devient-elle au contraire de moins en moins sûre ?
L'IA est le facteur le plus notable parmi eux. Au cours de l'année écoulée, le développement de l'IA a été rien de moins que fulgurant, avec divers modèles florissants, et tandis que d'innombrables entreprises crypto ont intégré l'IA dans leurs flux de travail quotidiens, les groupes de hackers sont devenus encore plus habiles à utiliser l'IA.
Dans une évaluation du 29 octobre, Microsoft a déclaré que sur les huit groupes de hackers nord-coréens qu'il suit, trois ont déjà intégré l'IA dans leurs opérations quotidiennes, et quatre autres développent rapidement leur utilisation. Ils utilisent des modèles génératifs pour falsifier en masse des entreprises de recrutement, personnaliser des scripts d'entretien, et même aider directement à la découverte de vulnérabilités.
Le fondateur de SlowMist, Cos, a mentionné un cas : Moonwell a été piraté pour 1,78 million de dollars, et le code problématique portait la marque « Co-Authored-By: Claude Opus 4.6 »—généré par l'IA et fusionné directement dans l'environnement de production.
La chercheuse en sécurité Stacy Muur a déclaré sans détour : « La sécurité crypto est complètement foutue », et « nous entrons dans une course aux armements de cybersécurité assez sérieuse » ; le cofondateur de Bankless, Ryan Sean Adams, a averti que l'IA donne aux hackers des « superpouvoirs obscurs », et « il ne nous reste plus beaucoup de temps ». CZ a également déclaré : « L'industrie de l'IA n'a pas encore réussi à faire en sorte que les capacités défensives soient lancées avant les capacités offensives », et l'industrie ne peut que « utiliser l'IA pour combattre l'IA ».
Un risque plus avant-gardiste concerne les Agents. Le jugement de Gu Ronghui est : « Un Agent IA disposant de permissions d'accès au portefeuille est essentiellement un nouveau type de détenteur de clés à hauts privilèges. La différence est que son processus de décision peut être manipulé par des entrées externes, et tandis que les humains pourraient remarquer ces anomalies, un Agent sans contraintes de sécurité suffisantes pourrait ne pas être capable de les identifier. » CertiK a enregistré un exemple précoce : en juin, le célèbre bot d'arbitrage JaredFromSubway a été attiré par un faux pool d'arbitrage déployé par des attaquants pour approuver automatiquement un contrat malveillant, perdant environ 7,5 millions de dollars.
Mais tout attribuer à l'IA manquerait l'autre moitié de la réponse. L'insuffisance structurelle de l'investissement dans la sécurité de l'industrie est également l'un des facteurs clés. Les projets crypto mettent généralement l'accent sur le marketing plutôt que sur la sécurité, les rapports d'audit deviennent souvent rapidement invalides après les mises à niveau on-chain, et la logique de filtrage paresseuse consistant à « vérifier l'audit, vérifier la TVL, comparer l'APY » s'est complètement effondrée.
L'observation du partenaire de Dragonfly, Haseeb Qureshi, offre une autre perspective : les vols DeFi en 2026 s'annualisent à environ 1,89 milliard de dollars, inférieurs à ceux de 2025, avec un nombre d'attaques en augmentation mais une taille des attaques individuelles qui diminue plus rapidement—les attaquants se tournent davantage vers les petits protocoles et les projets abandonnés, car les grands protocoles ont déjà achevé un durcissement plus poussé. Cela montre précisément que ce n'est pas que la menace est devenue plus petite, mais que les ressources de défense sont très inégales : les institutions de premier plan ont le capital pour construire des lignes de défense, tandis que les projets de longue traîne courent à découvert.
L'inégalité des ressources de défense n'est qu'un côté ; les adversaires de l'autre côté n'opèrent pas du tout selon la structure de coûts des startups—à savoir les hackers nord-coréens opérant sous la forme d'une machine étatique.
Selon les statistiques de Chainalysis, les hackers liés à la Corée du Nord ont volé environ 2,02 milliards de dollars en 2025, avec des vols cumulés au fil des ans totalisant environ 6,75 milliards de dollars. Ce n'est pas un groupe hétéroclite, mais un système opérationnel doté d'un budget national, de patience et d'une planification mesurée en mois—un rapport d'un panel d'experts de l'ONU lie explicitement le vol de crypto au financement du développement des missiles balistiques et des armes nucléaires de la Corée du Nord. Lorsque les attaquants sont des acteurs étatiques et les défenseurs des startups, la nature de cette guerre a déjà changé.
De plus, de nouvelles normes créent également de nouvelles surfaces d'attaque. Dans le cas de Binance, les attaquants ont exploité le mécanisme d'autorisation d'abstraction de compte EIP-7702 pour amener les portefeuilles chauds à déléguer la logique d'exécution à des contrats malveillants—à chaque pas en avant de l'innovation, la surface d'attaque s'étend d'un nouvel anneau.
Il y a de plus en plus d'endroits où la ligne de défense doit être corrigée, et la fenêtre de correction ne s'ouvre souvent qu'après qu'un problème est survenu.
III. L'industrie réexamine la « sécurité »
Le rapport d'enquête préliminaire de Binance du 3 novembre a exposé son propre linge sale, détaillant les méthodes spécifiques utilisées par les pirates pour mener des attaques d'ingénierie sociale. Le rapport a également révélé que depuis 2026, l'équipe de sécurité de Binance a détecté et bloqué 57 cybermenaces suspectées d'être liées à la Corée du Nord, avec des tactiques allant du faux recrutement et des logiciels malveillants déguisés en outils de développement populaires à des paquets logiciels falsifiés et de fausses applications de vidéoconférence.
La discussion dans l'industrie est rapidement passée de « qui l'a fait » à une autre question : après qu'un employé a été trompé et qu'un ordinateur a été compromis, quelles autres lignes de défense peuvent empêcher la propagation des pertes. La même question s'applique aux autres cas de ce mois—le revendeur de Ledger, les scripts tiers de Polymarket et la série de détournements DNS du 31 octobre—aucun de leurs points d'entrée ne se trouvait dans leurs propres systèmes.
Le fondateur de CoinEx, Yang Haipo, les a classés en trois défaillances évitables : des environnements de développement et d'exploitation pas suffisamment isolés, des opérations de production manquant d'une deuxième couche de vérification, et les parties signataires ne procédant pas à une vérification indépendante. Sa remarque la plus incisive était que si toutes les parties font simplement confiance aux demandes en amont, « même avec une architecture multi-signature, elle peut se comporter de manière identique à une signature unique »—ces mesures ne nécessitent pas de technologie complexe ; ce qui manque, c'est la discipline. Le fondateur d'AltLayer, YQ, est parvenu à un jugement similaire : de telles attaques ont dépassé la couverture des audits de contrats intelligents, et les défenseurs doivent comprendre le flux de travail complet entre les terminaux des employés, les outils internes et les clusters de production.
Mais simplifier les incidents en « quelques erreurs de bas niveau » est tout aussi dangereux. Le fondateur de SlowMist, Cosine, a rappelé que ce n'est qu'après avoir réellement subi une attaque que l'on peut voir comment la collecte de renseignements, l'évasion des logiciels malveillants, l'exploitation de la chaîne de confiance, l'empoisonnement latéral et le contournement des contrôles de risque sont combinés—c'est un processus APT ; « des méthodes apparemment grossières peuvent encore causer de graves conséquences avec la bonne cible et le bon scénario de travail. » Le cofondateur de BitsLab, Luis, a été plus direct : un écran de verrouillage ne peut pas arrêter un logiciel malveillant déjà implanté en arrière-plan sur un appareil, l'asymétrie des coûts entre l'attaque et la défense est intrinsèquement flagrante, et l'IA continuera d'amplifier cette asymétrie.
Les deux camps s'accordent en réalité sur la conclusion : la sécurité n'est plus quelque chose qu'un rapport d'audit avant le lancement peut livrer. Gu Ronghui a déclaré que l'industrie est désormais confrontée non pas à « comment empêcher l'exploitation d'une seule vulnérabilité » mais à un système de protection couvrant l'ensemble du cycle de vie des actifs, afin que même si un maillon est compromis, les pertes soient contenues localement. Yu Jianing a souligné qu'un modèle de gestion centré sur les audits avant déploiement est déjà difficile à adapter, et que l'évaluation continue, la surveillance en temps réel et la réponse d'urgence doivent être intégrées dans une gouvernance normalisée.
Une couche plus à l'extérieur constitue la seule partie de cette série d'incidents que l'on peut qualifier de bonne nouvelle. Le 31 octobre, le FBI a attribué l'attaque à l'opération TraderTraitor de la Corée du Nord et, avec le Secret Service et la division des enquêtes criminelles de l'IRS, a publié des centaines d'adresses impliquées, appelant les opérateurs de nœuds THORChain, les plateformes d'échange instantané, les protocoles DeFi et les sociétés d'analyse blockchain à bloquer les transactions liées ; des émetteurs dont Tether et Circle ont gelé environ 3 milliards de dollars au total. Lorsqu'un exchange a eu des ennuis, les maillons de compensation et d'émission de toute l'industrie ont été mobilisés en quelques dizaines d'heures.
Mais la collaboration modifie la répartition après les pertes, pas la probabilité que les pertes se produisent. Les statistiques de CertiK montrent qu'au cours du premier semestre, les fonds gelés ou restitués dans toute l'industrie se sont élevés à 115 millions de dollars, soit 8,8 % des 1,316 milliard de dollars de pertes ; le taux de récupération de Binance cette fois-ci a été étonnamment élevé parce que ce qui a été volé était principalement des stablecoins, alors que pour le Bitcoin et l'Ethereum, qui n'ont pas d'émetteur, les attaquants détiennent encore environ 2,4 milliards de dollars.
Conclusion
Des vulnérabilités des contrats intelligents aux appareils d'employés compromis, des intrusions chez des fournisseurs de services tiers à la pénétration assistée par IA, des attaques de gouvernance à la position à long terme des organisations de pirates nord-coréens, l'industrie crypto connaît un profond changement des modes d'attaque.
L'IA abaisse encore le coût de préparation des attaques, les organisations d'attaque professionnelles ne cessent d'augmenter l'échelle et la persistance des attaques, et l'insuffisance de longue date des investissements en sécurité des équipes de projet crée encore plus d'opportunités pour ces attaques.
Les retraits d'un projet peuvent être suspendus à temps, une transaction anormale peut être gelée par un émetteur de stablecoin, ou une attaque peut ne causer qu'une fuite de données utilisateur et la compromission des autorisations du système interne. Mais ces événements signifient tous que presque tous les projets crypto ont perdu le contrôle de leurs frontières de sécurité.
La blockchain peut garantir que les enregistrements de transactions sont infalsifiables, mais elle ne peut pas garantir que la personne qui initie une transaction n'a pas été trompée, ni que la clé signant la transaction n'a pas été volée. Lorsque les attaquants commencent à contourner le code et à attaquer directement les personnes et les organisations, l'industrie crypto doit comprendre à nouveau ce qu'est la véritable sécurité.
Si l'innovation la plus importante de l'industrie crypto au cours de la dernière décennie a été de construire un système de transfert de valeur qui ne nécessite pas de faire confiance à des tiers, alors au cours de la prochaine décennie, l'industrie doit répondre à une autre question : comment protéger véritablement les actifs et la confiance des utilisateurs dans un environnement rempli de participants indignes de confiance ?