Le fabricant de portefeuilles matériels Keystone a confirmé une violation de sécurité qui a exposé les noms, adresses personnelles et détails d'achat des clients, suscitant des inquiétudes quant aux escroqueries par hameçonnage et aux menaces physiques contre les détenteurs de cryptomonnaies.
Résumé
- Keystone a confirmé que les attaquants ont obtenu les informations d'expédition des clients à la suite d'un accès non autorisé au site web.
- Les enregistrements exposés comprenaient les noms, coordonnées, adresses, produits achetés et prix.
- Keystone a déclaré que les phrases de récupération, clés privées, mots de passe et informations de paiement n'avaient pas été compromis.
- L'incident soulève des préoccupations en matière d'hameçonnage et de sécurité physique similaires à celles qui ont suivi la violation de Ledger en 2020.
- Keystone a bloqué l'accès non autorisé et a commencé à notifier les clients concernés.
Selon la divulgation du 24 octobre de Keystone, l'entreprise a détecté un accès non autorisé à son site web officiel le 20 octobre et a confirmé le vol trois jours plus tard après avoir examiné l'activité de l'interface de programmation d'applications avec Shopify, son fournisseur de commerce électronique.
« Nous vous devons des excuses », a déclaré l'entreprise, reconnaissant que les clients lui avaient fait confiance pour protéger leurs informations personnelles.
Keystone confirme le vol de données clients via une violation du site web
Keystone a déclaré avoir bloqué l'accès non autorisé, corrigé la vulnérabilité et ouvert une enquête après avoir confirmé qu'un tiers extérieur avait obtenu les informations d'expédition des clients.
L'entreprise a commencé à envoyer des courriels aux clients concernés et a promis un rapport détaillé expliquant l'incident.
Cependant, sa déclaration initiale n'a pas identifié les attaquants, n'a pas divulgué le nombre de clients concernés ni précisé quand l'accès non autorisé a commencé.
L'entreprise n'a pas expliqué si l'attaquant a exploité un identifiant API volé, une vulnérabilité applicative ou une autre faiblesse dans l'infrastructure de son site web.
La référence de Keystone à l'activité de l'API Shopify identifie les informations que les enquêteurs ont examinées pour confirmer le vol. Cela n'établit pas que la plateforme sous-jacente de Shopify ait été compromise.
Shopify fournit une infrastructure de boutique en ligne et des interfaces de programmation qui permettent aux marchands et aux applications autorisées de gérer les informations clients et les commandes.
Selon les autorisations accordées, une application connectée à la boutique d'un marchand peut accéder à des enregistrements sensibles. Keystone n'a pas divulgué quels identifiants ou autorisations étaient impliqués dans cet incident.
Pourquoi les adresses de portefeuilles divulguées créent des risques de sécurité physique
Bien que Keystone ait déclaré que les identifiants de cryptomonnaie des clients restaient sécurisés, sa divulgation avertissait que les attaquants pourraient utiliser abusivement leurs données personnelles.
Les noms et adresses personnelles peuvent aider les criminels à identifier les personnes ayant acheté des portefeuilles matériels, tandis que les informations de commande peuvent rendre les messages frauduleux plus convaincants.
Keystone a spécifiquement averti contre les escrocs se faisant passer pour l'entreprise par courriel, appels téléphoniques, messages texte ou courrier physique.
Les escroqueries potentielles incluent de faux remboursements, des appareils de remplacement et des demandes de correction des informations de livraison.
« Ne partagez JAMAIS votre phrase de récupération ou vos clés privées », a averti l'entreprise, ajoutant que les clients ne devraient jamais saisir de phrases de récupération dans des appareils qu'ils n'ont pas commandés.
Le développeur de sécurité Taylor Monahan, connu en ligne sous le nom de Tay, a averti que la divulgation des informations d'expédition des acheteurs de portefeuilles matériels pourrait exposer les clients à des menaces physiques, notamment le vol et l'enlèvement.
Ses commentaires ont mis en lumière les inquiétudes concernant ce que l'on appelle les attaques à la clé à molette, dans lesquelles des criminels utilisent des menaces ou la violence pour forcer les détenteurs de cryptomonnaies à céder l'accès à leurs actifs.
Il n'existe aucune preuve confirmée dans la divulgation de Keystone que les informations volées ont déjà donné lieu à des attaques physiques.
La violation de données de Ledger en 2020 montre comment les adresses volées peuvent persister
L'incident de Keystone rappelle la violation des informations clients divulguée par le fabricant concurrent de portefeuilles matériels Ledger en juillet 2020.
Selon l'enquête initiale de Ledger, un attaquant a accédé à une partie de sa base de données de commerce électronique et de marketing via une clé API.
Ledger a initialement identifié environ un million d'adresses e-mail compromises et des informations personnelles détaillées appartenant à environ 9 500 clients.
Lorsque la base de données volée est apparue publiquement en décembre 2020, l'entreprise a reconnu une exposition plus importante impliquant environ 272 000 enregistrements contenant des noms, des adresses postales et des numéros de téléphone.
Ledger a maintenu que ses portefeuilles matériels et les clés privées des clients n'avaient pas été compromis.
Les informations volées sont néanmoins devenues une préoccupation car les criminels pouvaient utiliser les détails identifiants pour cibler les acheteurs en dehors des systèmes de l'entreprise.
En avril 2025, crypto.news a rapporté des lettres frauduleuses envoyées aux clients de Ledger. Les lettres usurpaient l'identité du fabricant et demandaient aux destinataires de scanner des codes QR avant de saisir leurs phrases de récupération.
Les enquêteurs n'avaient pas établi si chaque lettre signalée provenait de la base de données de 2020.
Plus récemment, une enquête de sécurité d'octobre 2026 a examiné des appareils potentiellement altérés distribués par un revendeur tiers, illustrant un risque distinct lié aux chaînes d'approvisionnement des portefeuilles physiques.
Keystone fait face à des questions sur l'ampleur de la violation et la protection des clients
L'ancien directeur général de Binance, Changpeng Zhao, a réagi à l'annonce de Keystone par un bref avertissement : « Stay SAFU ! »
Le commentateur blockchain Chain INK a diffusé une liste d'incidents de sécurité signalés concernant les portefeuilles matériels au cours de l'année 2026, couvrant des fuites d'informations clients, des tentatives d'hameçonnage, des failles logicielles et des soupçons d'altération d'appareils.
Ces incidents impliquaient différentes méthodes d'attaque et ne devraient pas être considérés comme des violations équivalentes du chiffrement des portefeuilles matériels.
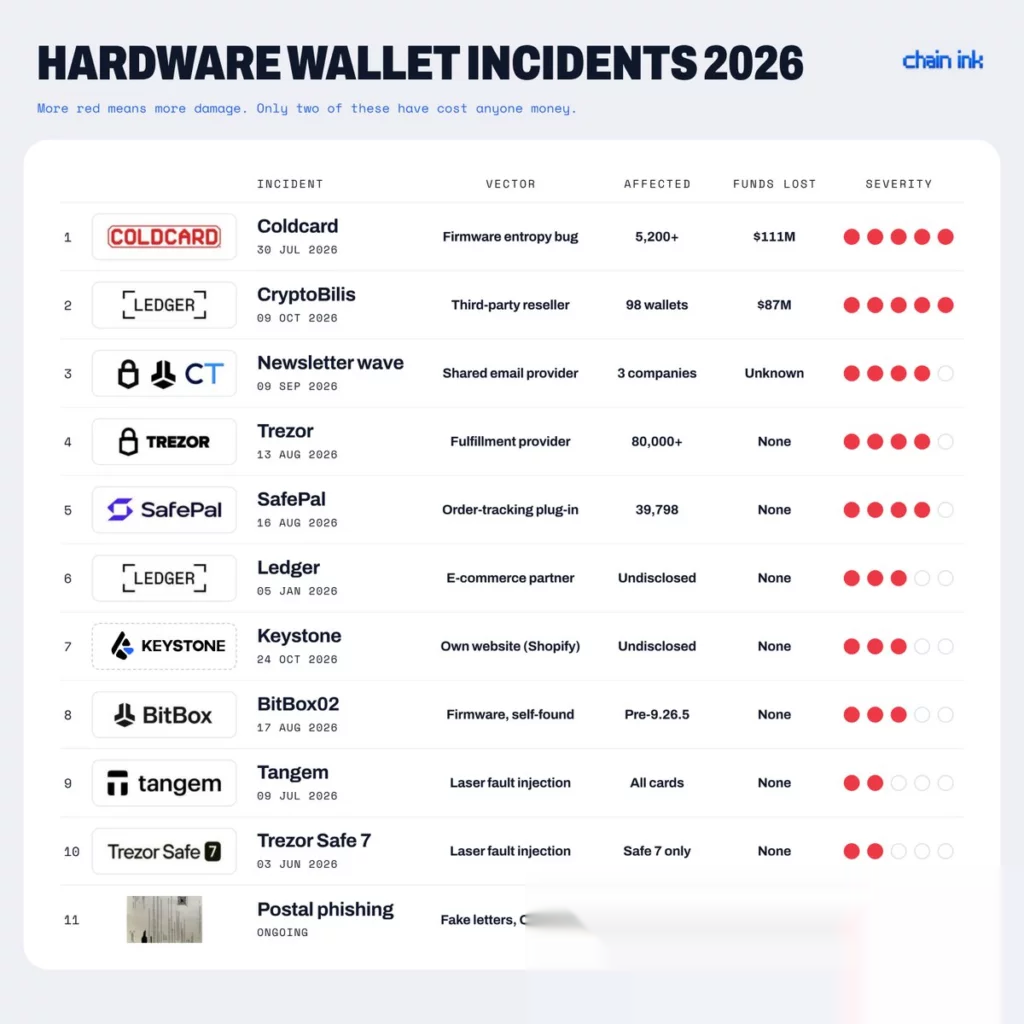
Les affirmations selon lesquelles quatre fabricants de portefeuilles ont subi des violations de données clients cette année, exposant les adresses d'environ 120 000 acheteurs, restent non vérifiées au regard des divulgations individuelles des entreprises.
Keystone n'a pas publié de nombre de clients, de répartition géographique des commandes concernées ni de conclusions d'expertise indépendante.