Les portefeuilles dormants de l'un des plus grands braquages de cryptomonnaies de cette année bougent à nouveau. Les traqueurs de blockchain Onchain Lens et Lookonchain ont enregistré un retrait massif d'Ethereum volé ce printemps à la plateforme décentralisée Drift Protocol, d'après les données d'Arkham.
Après deux mois de silence complet, les attaquants ont activé les adresses sous leur contrôle et ont commencé à transférer méthodiquement les actifs vers le mixeur Tornado Cash. De l'ether « sale » arrive sur le marché, retiré par portions afin d'éviter de brusques variations du taux de change et d'éviter d'attirer une attention excessive sur les points de vidage finaux.
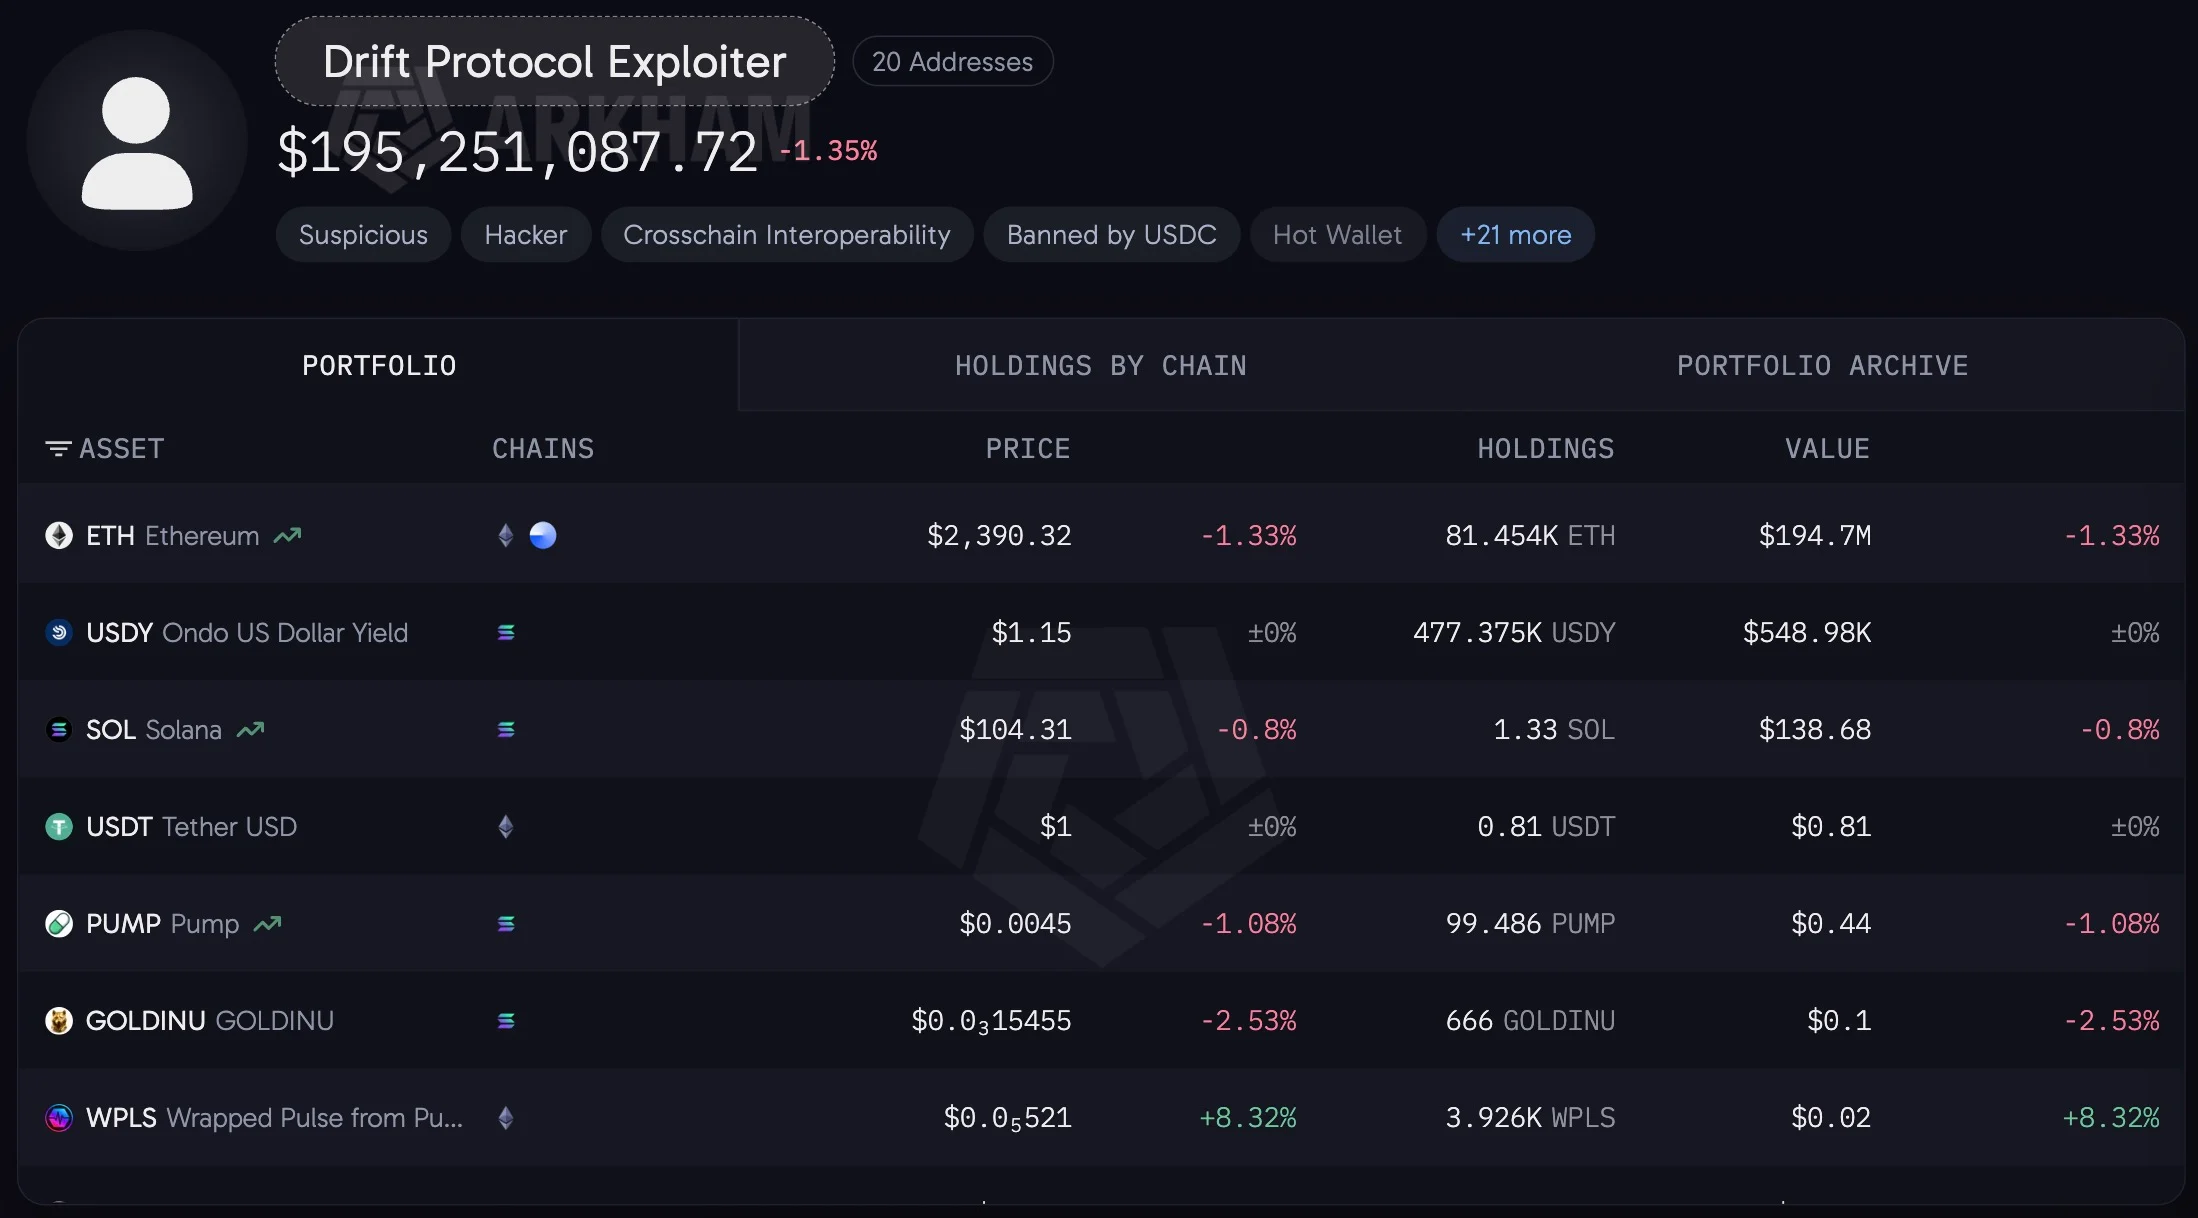
Au cours de la dernière journée, une adresse contrôlée par les pirates, étiquetée par les analystes comme Drift Exploiter 5, a transféré 13 400 ETH vers les contrats du mixeur, soit environ 32 millions de dollars. Un certain nombre de plateformes d'analyse, dont MistTrack, estiment l'activité quotidienne totale sur les portefeuilles liés encore plus élevée, jusqu'à 25 700 ETH (61,5 millions de dollars).
Les attaquants utilisent la tactique classique de l'obfuscation contrôlée, en envoyant les fonds par tranches de exactement 100 ETH. Cela rompt le lien direct entre l'expéditeur et le destinataire dans le registre public, rendant tout suivi automatique ultérieur impossible.
Les transactions actuelles constituent la deuxième tentative majeure de blanchiment : en juillet, les pirates avaient retiré environ 44 millions de dollars via le mixeur de manière similaire. Entre-temps, la majeure partie du butin reste intacte, avec entre 82 000 et 94 000 ETH, d'une valeur pouvant atteindre 224 millions de dollars, accumulés dans les soldes des attaquants.
Six mois pour la confiance, 12 minutes pour le braquage : le piratage entré dans les manuels
Les actifs qui se dissolvent maintenant dans le secteur de l'ombre de la DeFi ont été volés le 1er avril 2026, lorsque l'échange basé sur Solana Drift Protocol a été vidé de 285 millions de dollars en seulement 12 minutes. Cet incident est entré dans les manuels de cybersécurité en raison de son niveau de préparation sans précédent.
Selon TRM Labs et Chainalysis, l'attaque a été menée par le groupe parrainé par l'État nord-coréen UNC4736, également connu sous le nom de Citrine Sleet. Le stratagème s'est déroulé sur six mois : les pirates se sont fait passer pour un fonds de capital-risque légitime, ont communiqué personnellement avec les développeurs lors de conférences internationales et ont déposé 1 million de dollars de leurs propres fonds dans les pools de l'échange pour créer un alibi irréprochable.
Plus tard, grâce à des vulnérabilités cachées dans Cursor et VSCode, ils ont compromis les appareils des membres du Conseil de sécurité de la plateforme et intercepté les clés d'administration. La touche finale a été la publication d'un faux jeton CarbonVote, que les attaquants ont utilisé comme garantie fictive pour retirer de vraies réserves.
Pour les investisseurs de Drift affectés, l'apparition d'Ethereum dans les mixeurs signifie une perte définitive de toute chance de récupérer leurs fonds. En août, les forces de l'ordre n'ont réussi à intercepter et geler qu'environ 9,2 millions de dollars, mais l'intégration de la majeure partie du capital dans Tornado Cash rend toute saisie ultérieure juridiquement et techniquement impossible.
L'échange lui-même tente de sauver sa réputation : un programme d'indemnisation utilisant les jetons DFX a été lancé le 1er octobre. Cependant, à ce stade, le fonds de rachat, constitué avec le soutien de Tether, ne couvre qu'environ 1 % des pertes nettes des utilisateurs.
L'équipe espère le reconstituer avec les futurs revenus de la plateforme, tandis que les millions volés sont progressivement distribués parmi de nouveaux propriétaires sur le marché libre.