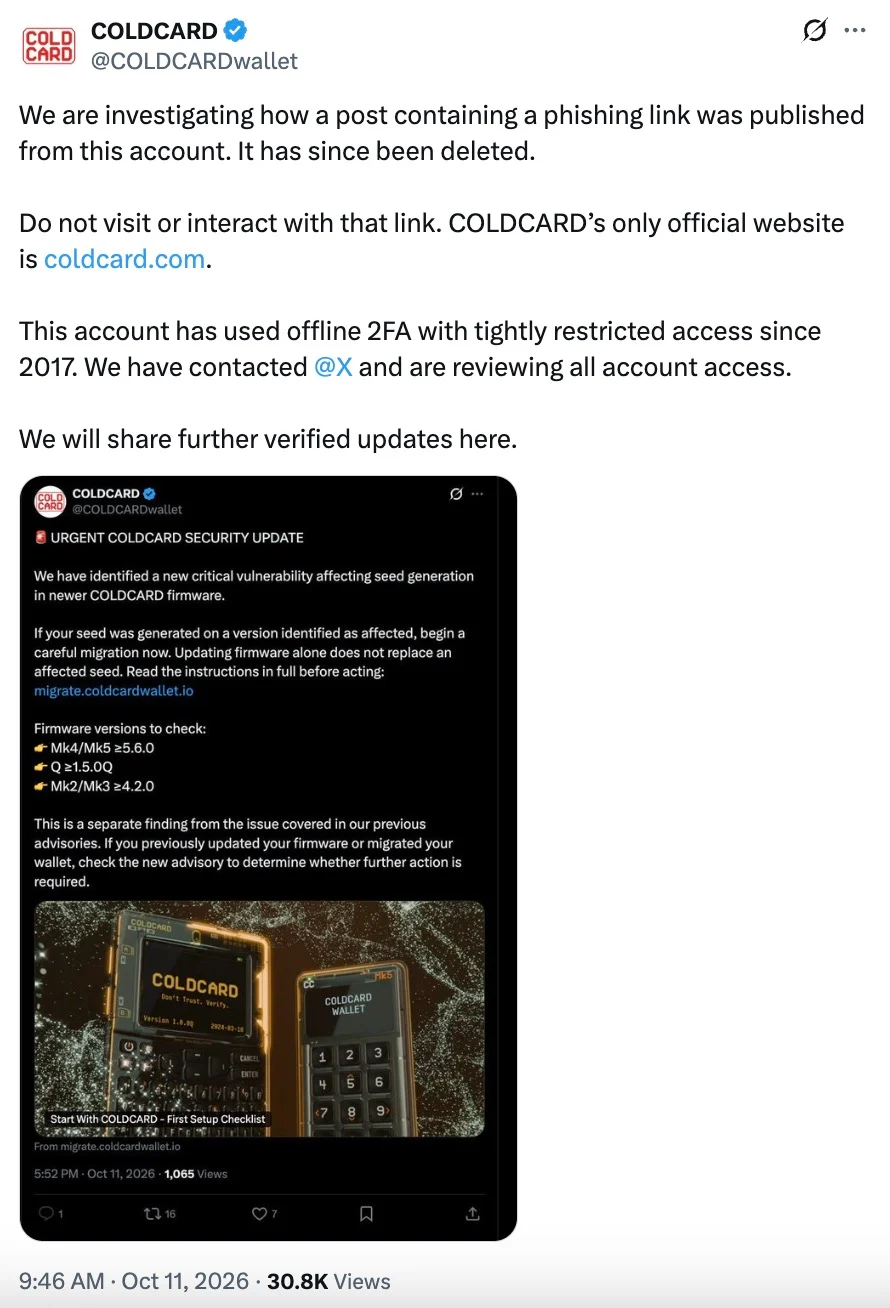
Oficjalne konto X producenta sprzętowego portfela Bitcoin Coldcard zostało przejęte. W dniu 11 października 2026 r. atakujący opublikowali fałszywe ogłoszenie w imieniu marki, twierdząc, że istnieje „krytyczna luka w oprogramowaniu sprzętowym” dotycząca modeli Mk4, Mk5 i Q, i wzywając użytkowników do natychmiastowego przeniesienia środków za pośrednictwem strony phishingowej.
Wpis pojawił się w atmosferze bezprecedensowego niepokoju w społeczności kryptowalutowej. Hakerzy wykorzystali kontekst niedawnej katastrofy marki, aby oszustwo było bardziej przekonujące. Wpis został następnie usunięty.
Dlaczego fałszywe ogłoszenie było tak przekonujące
Powód jest taki, że Coldcard doświadczył największego kryzysu w swojej historii pod koniec lipca 2026 r. Z powodu błędu linkera w kodzie urządzenia portfele zostały wygenerowane z słabą entropią (losowością). Zamiast używać prawdziwego generatora liczb losowych (TRNG), system opierał się na podatnym algorytmie programowym. Hakerzy złamali portfele offline poprzez ataki brute-force i opróżnili adresy bez żadnego phishingu.
Pierwsza fala kradzieży rozpoczęła się 30 lipca 2026 r., a całkowite straty oszacowano na około 1600–1800 BTC (wówczas około 100–130 milionów dolarów), co czyni go jednym z największych incydentów związanych z samodzielnym przechowywaniem w tym roku.
Coinkite, producent portfela, zareagował, pilnie wydając poprawione wersje oprogramowania sprzętowego: 4.2.0 dla Mk3, 5.6.0 dla Mk4/Mk5 i 1.5.0Q dla Q. Jednak aktualizacja oprogramowania nie naprawiła automatycznie istniejących portfeli. Użytkownicy musieli ręcznie wygenerować nowe frazy seed i przenieść swoje aktywa.
Ta bolesna procedura była dokładnie tym, co naśladowali oszuści 11 października. Wymienili dokładnie te same „poprawione” wersje oprogramowania sprzętowego w swoim wpisie phishingowym, aby wywołać panikę i zachęcić użytkowników do przeniesienia swoich środków na adresy atakujących.
Intrygujące w najnowszym incydencie jest to, że przedstawiciele Coldcard nie znaleźli absolutnie żadnych dowodów na naruszenie bezpieczeństwa w swoich własnych systemach. Firma oświadczyła, że jej logi nie zawierały żadnych zapisów nieautoryzowanych logowań ani sesji, a jej własne poświadczenia i metoda offline dwuskładnikowego uwierzytelniania (2FA), stosowana od 2017 r., pozostały bezpieczne.
Twórcy przytoczyli również doniesienia o dostępie do wewnętrznych narzędzi X sprzedawanych na ciemnych rynkach, choć żadne niezależne dowody nie potwierdziły jeszcze związku. Ryzyko utraty środków prawdopodobnie dotyczy tylko użytkowników, którzy wpadli w panikę i ręcznie wprowadzili swoje 24-słowne frazy seed na stronie phishingowej.