A ponte cross-chain Ethereum da Ankr sofreu um exploit envolvendo cinco saques não autorizados que drenaram mais de US$ 303.000 em ativos cripto em 9 de novembro, levantando questões sobre o processo de verificação de transações da ponte.
Resumo
- A ponte Ethereum da Ankr perdeu mais de US$ 303.000 depois que um atacante executou cinco saques não autorizados na segunda-feira.
- O atacante teria reutilizado um depósito na Optimism para sacar cinco tokens diferentes da ponte Ethereum.
- A Blockaid sinalizou o exploit como em andamento, com a flag pública de pausa da ponte permanecendo inicialmente como falsa.
- A Ankr não havia respondido a perguntas sobre serviços afetados, segurança da ponte ou possíveis reembolsos aos usuários.
A empresa de segurança blockchain Blockaid identificou o ataque na segunda-feira, relatando que um atacante usou um pequeno depósito na Optimism para sacar ativos bloqueados na ponte Ethereum da Ankr. Sua estimativa inicial colocou as perdas em aproximadamente US$ 292.000 em cinco transações, embora a análise subsequente dos tokens sacados tenha colocado seu valor combinado acima de US$ 303.000.
A empresa descreveu o incidente como um “exploit em andamento”, alertando que o atacante havia movido os ativos da ponte para uma nova carteira. A conta de monitoramento on-chain Onchain Lens também sinalizou os saques, relatando uma estimativa inicial de perda semelhante.
Exploit da ponte Ankr drena cinco tokens diferentes
O ataque ocorreu entre 3h09 e 3h12, horário do leste dos EUA, com cinco saques bem-sucedidos enviando tokens diferentes para a mesma carteira de destino. As transações envolveram os ativos de staking líquido da Ankr, juntamente com seu token nativo ANKR.
Os registros de transações mostraram que o atacante sacou aproximadamente 82,91 ankrETH no valor de US$ 216.370, tornando-se o maior componente das perdas relatadas. Outro saque removeu 515.206 tokens ankrPOL avaliados em US$ 56.372, enquanto aproximadamente 7,98 milhões de tokens ANKR representaram US$ 30.857.
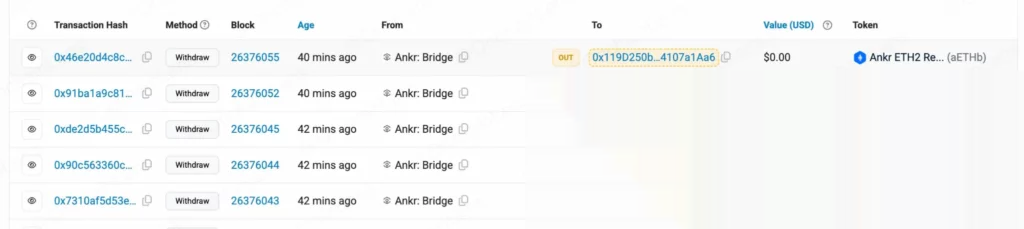
Dois outros ativos, 5.372,25 aMATICb e 0,8196 aETHb, foram transferidos durante o ataque. Seus valores não foram incluídos na estimativa de US$ 303.600 porque o Etherscan não exibia preços para nenhum dos tokens no momento da avaliação.
O total, portanto, representa o valor estimado de três ativos com preço, não o montante que o atacante necessariamente converteu em outras criptomoedas ou dinheiro. Os cinco saques, no entanto, removeram as participações de tokens listadas da ponte do contrato Ethereum afetado.
Às 3h49, horário do leste dos EUA, o histórico de transações da ponte não mostrava mais atividade após os saques suspeitos. Sua flag pública de pausa ainda exibia falso, deixando incerto se a Ankr havia tomado medidas adicionais para impedir novas transações não autorizadas.
Como funcionou o ataque à ponte Ethereum da Ankr
O exploit relatado centrou-se em um depósito originalmente feito através da Optimism em 3 de novembro. De acordo com a análise da transação, o depósito envolveu apenas 0,0044024803 ankrETH e já havia sido resgatado no Ethereum naquele mesmo dia.
No entanto, o atacante supostamente fez referência ao mesmo depósito ao enviar cinco novas solicitações de saque em 9 de novembro. Cada solicitação continha informações de recibo modificadas, identificando um destinatário diferente, valores de saque maiores e tokens diferentes da transferência original.
A ponte cross-chain da Ankr normalmente permite que os usuários movam ativos de staking líquido suportados entre redes blockchain. Um usuário deposita tokens na rede de origem antes de enviar a transação para verificação por meio do backend da Ankr, que fornece a autorização necessária para liberar ativos na rede de destino.
Nesse arranjo, um depósito concluído não deveria autorizar saques repetidos de ativos ou valores diferentes. As transações relatadas, no entanto, passaram pelas verificações de autorização da ponte, permitindo que o atacante sacasse tokens do contrato Ethereum.
A implementação da ponte implantada exige aprovação de um signatário designado antes de processar saques. Embora as cinco transações tenham sido aceitas, os registros disponíveis não estabelecem como o atacante obteve autorização válida ou se a vulnerabilidade envolveu o processo de assinatura, a validação de recibos ou outro componente.
A Ankr ainda não respondeu a perguntas sobre os usuários afetados
O incidente deixou dúvidas sobre a extensão da violação, particularmente se os contratos afetados compartilham infraestrutura com outros produtos da Ankr. A empresa opera serviços de staking líquido e produtos de infraestrutura blockchain, incluindo serviços de chamada de procedimento remoto (RPC) usados por aplicações para se comunicar com redes blockchain.
No momento da reportagem, não havia confirmação de que o exploit tivesse comprometido a infraestrutura de RPC da Ankr ou as carteiras pessoais dos usuários. Os saques relatados diziam respeito a ativos mantidos no contrato da ponte Ethereum afetado, embora a empresa não tivesse estabelecido publicamente o escopo completo do incidente.
O crypto.news procurou a Ankr para comentar, mas a empresa não havia respondido até o fechamento desta edição.
A Ankr já havia enfrentado um incidente de segurança separado envolvendo sua infraestrutura de staking líquido. Em agosto, uma vulnerabilidade em seu contrato ankrFLOW permitiu que um atacante criasse milhões de tokens sem lastro, resultando em aproximadamente US$ 410.000 em perdas para a MORE Markets, conforme noticiado pelo crypto.news.
Outros operadores de pontes enfrentaram problemas com autorização de transações este ano. Em outubro, a Cysic suspendeu sua ponte depois que um atacante supostamente explorou falhas de processamento para criar 10 milhões de tokens CYS não autorizados na BNB Smart Chain.
Em agosto, um operador de ponte XRPL relatou ter perdido 198.715,88 XRP depois que atacantes exploraram uma lógica falha de detecção de depósitos. O operador interrompeu a ponte afetada e registrou uma reclamação no FBI enquanto investigava os saques não autorizados.