O atacante da Bitget moveu grande parte do roubo de US$ 387,5 milhões da exchange para Bitcoin por meio de serviços de cross-chain, enquanto apenas cerca de US$ 840.000 haviam sido congelados publicamente cinco dias após a violação de 24 de setembro.
Resumo
- A Bitget afirma que os atacantes moveram US$ 387,5 milhões de carteiras hot e warm entre blockchains em setembro.
- A BlockSec estima que os atacantes ainda controlavam aproximadamente US$ 342 milhões cinco dias após o início do roubo da Bitget.
- Tether, Circle e NEAR Intents congelaram cerca de US$ 840.000, equivalente a apenas 0,2% dos fundos roubados.
- A THORChain processou cerca de US$ 269 milhões em valor de passagem, enquanto o Bitcoin se tornou o principal ativo de consolidação.
- A Coreia do Norte continua sendo suspeita, mas a BlockSec afirma que as evidências onchain atuais não estabelecem a identidade do atacante.
A BlockSec relatou que os fundos roubados seguiram três caminhos principais: converter rapidamente ativos que os emissores poderiam congelar, consolidar valor de várias chains em Bitcoin e enviar gradualmente BTC para transações CoinJoin.
A empresa de segurança baseou sua análise em endereços publicados por meio do painel de rastreamento da Bitget e em um snapshot de 29 de setembro, o que significa que os saldos e totais de lavagem podem continuar mudando à medida que os fundos se movem.
Como o hacker da Bitget moveu o dinheiro roubado?
A Bitget disse que a violação começou às 18:31 UTC de 24 de setembro com transferências não autorizadas de partes de sua infraestrutura de carteiras hot e warm.
A BlockSec descobriu que as primeiras transações envolveram pequenas transferências de teste de 0,84 ETH e 93 TRX. Saques maiores começaram às 18:58 UTC, enquanto o sistema de reconciliação da Bitget detectou uma discrepância sete minutos depois e bloqueou saques normais de clientes.
Os atacantes não estavam contando com o processo normal de saque de clientes, de acordo com a Bitget. A exchange disse que uma vulnerabilidade em um produto de segurança de terceiros deu aos atacantes credenciais internas de alto nível, que foram então usadas para enviar comandos de saque forjados diretamente em seu sistema de carteiras.
As chaves privadas não foram comprometidas, disse a Bitget, enquanto suas carteiras cold permaneceram intactas. Investigações independentes da Mandiant e da SlowMist mais tarde confirmaram que software de segurança de terceiros comprometido permitiu acesso não autorizado ao ambiente de carteiras da exchange.
A perda foi inicialmente estimada em US$ 351,6 milhões antes de a Bitget ampliar o número para aproximadamente US$ 387,5 milhões após contabilizar transferências de Zcash e Tron. A BlockSec contou 13 ativos roubados em 12 chains, com XRP representando a maior perda em uma única chain.
Os ativos que podiam ser congelados foram movidos primeiro. A BlockSec descobriu que aproximadamente US$ 75,48 milhões em USDT, USDC e USDT0, além de 3.000 tokens XAUt, foram convertidos em ETH ou AVAX dentro de 41 minutos após o roubo.
Uniswap, UniswapX, 1inch e o serviço de swap integrado da MetaMask apareceram entre as rotas usadas. A BlockSec disse que todas essas conversões foram concluídas antes de a CEO da Bitget, Gracy Chen, divulgar publicamente a violação.
Por que apenas US$ 840 mil dos US$ 387 milhões da Bitget foram congelados?
Depois que os ativos foram convertidos, o atacante começou a mover valor entre chains e em direção ao Bitcoin.
A BlockSec estimou que cerca de US$ 269 milhões em valor de passagem passaram pela THORChain em 7.804 transações até seu snapshot de 29 de setembro. A Chainflip processou aproximadamente US$ 37,27 milhões, enquanto USDT0/LayerZero, CCTP da Circle, Across e Stargate apareceram em outras rotas.
Esses números não podem ser somados como quantias roubadas separadas. A BlockSec alertou que os mesmos fundos podem passar por mais de um protocolo enquanto viajam entre chains.
Quase cinco dias após o início do processo de lavagem, a BlockSec estimou que as carteiras controladas pelos atacantes ainda continham aproximadamente US$ 342 milhões, equivalente a 88,3% do valor original roubado. O Bitcoin representava cerca de 83,7% desse saldo, ou aproximadamente 3.386 BTC.
Os congelamentos visíveis publicamente foram muito menores.
Tether e Circle haviam imobilizado cerca de US$ 340.000 em stablecoins. Grande parte desse dinheiro tornou-se vulnerável a congelamento porque permaneceu em endereços por tempo suficiente para os emissores responderem.
A NEAR Intents disse separadamente que seu sistema de risco SHIELD detectou tentativas de encaminhar mais de US$ 50 milhões através do serviço. A revisão da BlockSec sobre a divulgação constatou que aproximadamente US$ 503.000 foram interrompidos durante a execução, enquanto cerca de US$ 166.000 passaram.
Os números da NEAR Intents carregam uma margem de erro estimada de até 10%, de acordo com a própria divulgação do serviço.
A cobertura anterior sobre a NEAR Intents bloqueando transferências ligadas à Bitget descobriu que alguns fundos foram deixados em transações pendentes após serem sinalizados durante o processo de swap.
Combinadas, as ações da Tether, Circle e NEAR Intents colocam os fundos congelados publicamente visíveis perto de US$ 840.000, apenas 0,2% do valor roubado.
Por que tanto cripto da Bitget passou pela THORChain?
A THORChain tornou-se a maior rota cross-chain identificada pela BlockSec, atraindo críticas da Bitget enquanto o ETH roubado continuava sendo convertido em BTC.
Chen pediu publicamente que a THORChain rejeitasse endereços conhecidos do atacante, argumentando que "descentralização é um princípio de design, não um escudo" para fundos roubados.
A THORChain rejeitou o pedido e disse que suas funções de parada de emergência são projetadas para proteger o protocolo como um todo, não para censurar seletivamente transações individuais.
A rede disse que uma parada de emergência "não é um congelamento seletivo" de uma transação ou usuário específico.
Uma carteira ligada à Bitget posteriormente trocou cerca de US$ 6,3 milhões em ETH por Bitcoin através da THORChain, completando 27 swaps que produziram aproximadamente 75,2 BTC.
Outros fundos roubados chegaram a mixers de Bitcoin. A BlockSec contabilizou cerca de US$ 3,94 milhões entrando em transações CoinJoin até 29 de setembro.
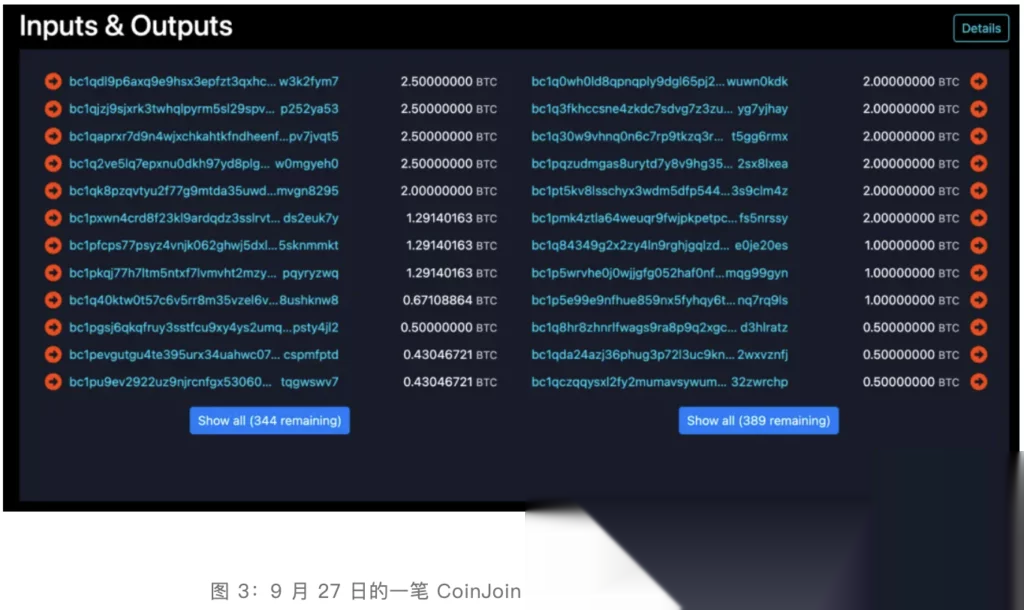
Uma transação CoinJoin de 27 de setembro continha 356 entradas e 401 saídas. Quatro entradas, cada uma contendo 2,5 BTC, vieram de endereços que o rastreador da Bitget identificou como pertencentes ao atacante.
O rastreamento separado de fundos da Bitget entrando no Wasabi CoinJoin descobriu anteriormente uma rota começando na Tron, passando por Ethereum e THORChain, e então chegando ao Bitcoin antes da mixagem.
A Coreia do Norte realizou o hack da Bitget?
O envolvimento norte-coreano permanece uma avaliação, não uma atribuição confirmada pelas autoridades.
Chen disse que o comportamento de IP e os padrões onchain eram "consistentes com técnicas usadas por grupos de hackers ligados à RPDC". A Bitget disse que alguns endereços IP correspondiam à infraestrutura de VPN anteriormente associada a um grupo norte-coreano, mas as evidências técnicas por trás dessa comparação não foram tornadas públicas.
A BlockSec encontrou outros possíveis vínculos, incluindo sobreposição com métodos de lavagem usados em ataques atribuídos ao TraderTraitor e o uso da THORChain para converter ativos em Bitcoin.
O pesquisador ZachXBT identificou vários lavadores de dinheiro subterrâneos de língua chinesa que, segundo ele, estavam lidando com fundos para o atacante. Um deles teria aparecido em atividade de lavagem relacionada a um exploit anterior.
A Arkham apontou separadamente para o uso de uma técnica de peel-chain frequentemente associada a operações ligadas à Coreia do Norte.
A BlockSec alertou contra tratar essas semelhanças como prova da identidade do atacante. Serviços de lavagem de dinheiro podem trabalhar para clientes diferentes, enquanto protocolos como THORChain e CoinJoin estão disponíveis para usuários não relacionados.
A empresa de segurança disse que as evidências apontam mais diretamente para uma possível reutilização de grupos de lavagem do que para a prova de que os mesmos hackers realizaram ataques anteriores ligados à Coreia do Norte.
A comparação concentrou-se em parte no roubo da Bybit em 2025. As autoridades dos EUA atribuíram formalmente esse ataque de US$ 1,5 bilhão à operação TraderTraitor da Coreia do Norte, enquanto a THORChain foi amplamente utilizada para movimentar os fundos roubados da Bybit.
Nenhuma agência de aplicação da lei atribuiu publicamente a violação da Bitget à Coreia do Norte até as últimas atualizações verificadas.
O que acontece a seguir para a Bitget e os fundos roubados?
A Bitget continua rastreando carteiras e está oferecendo uma recompensa por recuperações. A exchange oferece aos participantes qualificados 5% dos fundos que eles ajudarem diretamente a congelar e outros 5% pelos fundos recuperados com sucesso.
A recompensa de recuperação da Bitget foi lançada enquanto a Mandiant, a SlowMist, exchanges e investigadores de blockchain continuavam rastreando os endereços dos atacantes.
A Bitget já restaurou as retiradas de Bitcoin, Ether e USDT em fases. Seu cronograma publicado coloca outros tokens, retiradas fiduciárias e serviços P2P às 08:00 UTC de 2 de outubro, embora a página oficial de incidentes da exchange ainda não tivesse publicado uma confirmação separada dessa reabertura final no momento da verificação.
A Bitget afirma que a vulnerabilidade explorada foi corrigida e os saldos dos usuários permanecem inalterados. Sua investigação forense, o trabalho de aplicação da lei, o rastreamento de fundos e o esforço de recuperação permanecem em aberto, enquanto a exchange afirma que outras descobertas relevantes serão publicadas por meio de suas atualizações oficiais de segurança.