Desenvolvedores que usam o Claude AI por meio do Visual Studio Code (VS Code) podem ter sido expostos a uma séria ameaça de segurança depois que pesquisadores descobriram uma versão maliciosa da extensão do popular assistente de programação.
De acordo com um relatório de 30 de outubro dos pesquisadores de segurança cibernética da OpenSourceMalware, a versão 2.1.313 da extensão Claude Code continha um backdoor oculto que poderia permitir aos atacantes acessar remotamente computadores infectados.
A versão maliciosa foi identificada no registro de extensões Open VSX, onde os desenvolvedores baixam ferramentas para seus ambientes de programação.
Um backdoor oculto em uma ferramenta de IA confiável
A extensão comprometida, segundo relatos, parecia e funcionava como a ferramenta legítima Claude Code, tornando a ameaça particularmente difícil de perceber. No entanto, os pesquisadores descobriram um código malicioso adicional projetado para ser executado automaticamente quando a extensão fosse carregada.
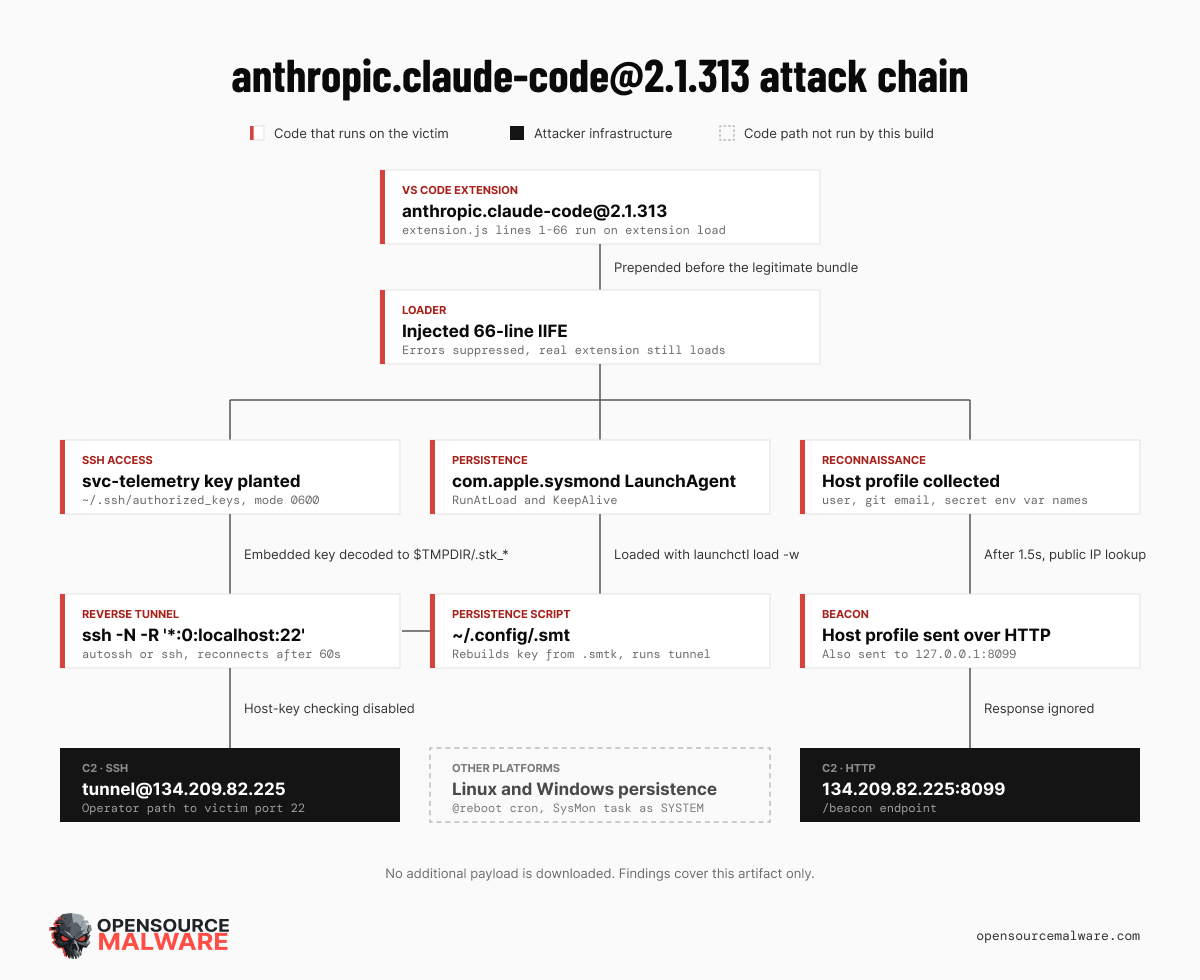
Uma vez ativado, o backdoor tentava estabelecer uma conexão remota com um servidor controlado pelo atacante, potencialmente dando aos hackers acesso ao computador da vítima.
Mais preocupante ainda, o malware foi projetado para permanecer ativo mesmo após o computador ser reiniciado.
Isso significa que simplesmente fechar o VS Code ou parar de trabalhar com o Claude pode não eliminar a ameaça.
Por que os desenvolvedores de criptomoedas devem prestar atenção
Embora o ataque não tenha sido projetado especificamente para atingir usuários de criptomoedas, desenvolvedores que trabalham em projetos de blockchain podem enfrentar riscos significativos.
Seus computadores podem conter informações sensíveis, incluindo chaves privadas, credenciais de carteiras, chaves de API de exchanges e acesso à infraestrutura de criptomoedas.
Se os atacantes obtivessem acesso remoto com sucesso, eles poderiam potencialmente obter essas informações e usá-las para comprometer carteiras ou projetos.
No entanto, os pesquisadores não relataram roubo confirmado de criptomoedas nem identificaram qualquer funcionalidade específica relacionada a blockchain no código malicioso.
A extensão oficial da Anthropic foi comprometida?
Os pesquisadores confirmaram código malicioso na versão analisada do Open VSX, mas não conseguiram estabelecer como ele foi introduzido.
É importante notar que as descobertas não provam que a versão oficial da Anthropic no VS Code Marketplace ou seus sistemas de distribuição mais amplos foram comprometidos.
Desenvolvedores que instalaram a versão 2.1.313 por meio do Open VSX devem tratar seus sistemas como potencialmente comprometidos e investigar imediatamente.
Remover a extensão sozinha pode não ser suficiente, pois o backdoor foi projetado para persistir de forma independente.