O cofundador do NEAR Protocol, Illia Polosukhin, alertou que vulnerabilidades generalizadas de software estão criando um ambiente de cibersegurança severo, pedindo defesas mais fortes baseadas em IA enquanto o NEAR é negociado perto de US$ 5 após uma queda diária.
Resumo
- O cofundador do NEAR, Illia Polosukhin, alertou que vulnerabilidades de software estão expondo serviços de internet a riscos de segurança crescentes.
- Polosukhin identificou PHP, certificados TLS, Node.js e LiteLLM, ao mesmo tempo em que pediu defesas aprimoradas assistidas por IA.
- Avisos de segurança recentes documentam vulnerabilidades envolvendo tratamento de certificados, requisições de rede e acesso a credenciais.
- O NEAR divulgou anteriormente um exploit de Intents de US$ 3,8 milhões em outubro, seguido pela restauração do serviço e uma promessa de compensação.
- O NEAR foi negociado perto de US$ 5,02 em 22 de outubro, enquanto o interesse aberto em futuros caiu 7,45% para US$ 1,50 bilhão.
Em uma declaração de 22 de outubro no X, Polosukhin descreveu a situação como “Armagedom da Segurança”, argumentando que fraquezas em softwares mais antigos, sistemas de autenticação e infraestrutura de internet amplamente utilizada estão expondo aplicações a ataques.
Cofundador do NEAR alerta sobre riscos crescentes de segurança de software
Polosukhin identificou sistemas baseados em PHP, incluindo sites WordPress, como áreas de preocupação devido ao seu uso generalizado e à dependência de componentes de software mantidos ao longo de muitos anos.
Ele apontou certificados TLS maliciosos, Node.js e LiteLLM, alertando que vulnerabilidades que afetam um componente de software podem expor serviços que dependem dele.
As preocupações têm exemplos técnicos documentados. Em 24 de setembro, mantenedores do PHP publicaram um aviso de segurança descrevendo uma vulnerabilidade de manipulação de memória envolvendo nomes de certificados TLS especialmente construídos.
A falha afetava versões específicas da integração OpenSSL do PHP e foi corrigida em versões de manutenção subsequentes. O aviso demonstrou uma possível falha de acesso à memória, sem estabelecer exploração generalizada de sites WordPress.
O software de rede Node.js enfrentou problemas separados. Em 15 de outubro, mantenedores do Undici divulgaram vulnerabilidades envolvendo validação de certificados, tratamento de conexões e condições de negação de serviço.
Os mantenedores do LiteLLM documentaram anteriormente uma vulnerabilidade que poderia permitir que usuários autenticados manipulassem parâmetros de roteamento e potencialmente expusessem credenciais de provedores por meio de requisições do lado do servidor.
Os avisos estabelecem fraquezas de segurança específicas, embora não confirmem de forma independente que a internet esteja passando por um único ataque coordenado.
Polosukhin pede defesas de IA e autenticação criptográfica
Abordando possíveis respostas, o cofundador argumentou que modelos de IA sem censura poderiam ajudar equipes de segurança a examinar vulnerabilidades e responder a ameaças de forma mais eficaz.
Ele identificou a verificação formal como outra abordagem. A técnica usa métodos matemáticos para testar se o software satisfaz requisitos precisamente definidos, incluindo condições que regem autorização e tratamento de transações.
No entanto, Polosukhin disse que sistemas de IA confiáveis continuam necessários para traduzir o comportamento do software em representações matemáticas e verificar se essas representações descrevem com precisão os programas originais.
Os comentários seguem a pesquisa de verificação formal do NEAR de 19 de outubro, que descreveu um agente de IA resolvendo 672 problemas de prova matemática a um custo estimado de modelo de US$ 111,85.
O NEAR caracterizou o resultado como um progresso rumo à verificação automatizada, ao mesmo tempo em que distinguiu benchmarks matemáticos de provar a segurança de aplicações implantadas.
Além da auditoria de software, Polosukhin defendeu a substituição de chaves de API e tokens de acesso convencionais por sistemas de autenticação criptográfica. Ele pediu arranjos de hospedagem capazes de proteger o software até mesmo dos provedores de infraestrutura que operam as plataformas subjacentes.
Suas recomendações imediatas concentraram-se em aplicar atualizações, corrigir componentes vulneráveis e rotacionar credenciais.
Investida de Segurança da NEAR Segue Exploit do Intents em Outubro
O alerta segue um incidente de segurança envolvendo o NEAR Intents, a infraestrutura de transações cross-chain da rede.
Em 1º de outubro, o NEAR Intents retomou as operações após um exploit de US$ 3,8 milhões envolvendo USDT na BNB Smart Chain.
Polosukhin disse que os atacantes exploraram uma interação entre a infraestrutura de depósito e saque da Omni e um contrato inteligente do Intents.
O sistema de segurança SHIELD do projeto detectou atividade incomum, levando os operadores a pausar os serviços afetados. Segundo o cofundador, os desenvolvedores identificaram e corrigiram a vulnerabilidade dentro de uma hora após a detecção.
Ele prometeu compensação total para os usuários afetados e disse que a blockchain NEAR subjacente e aplicações não relacionadas permaneceram intactas.
O incidente fornece um exemplo separado de riscos operacionais envolvendo serviços de blockchain interconectados. Ele não estabelece uma conexão com as vulnerabilidades de software identificadas em seu alerta mais recente.
Preço da NEAR se Mantém Perto de US$ 5 Apesar da Queda no Interesse de Futuros
A NEAR era negociada a cerca de US$ 5,02 no momento da redação, recuando 3,61% em 24 horas, apesar de ter ganhado 8,21% durante a semana anterior.
De acordo com dados de mercado da crypto.news, o token manteve um ganho mensal de 13,21%, com sua capitalização de mercado próxima de US$ 6,57 bilhões e volume diário de negociação em torno de US$ 1,08 bilhão.
Os números de derivativos da CoinGlass mostraram o interesse aberto em futuros caindo 7,45% para US$ 1,50 bilhão, enquanto o volume de negociação de futuros recuou 6% para US$ 2,56 bilhões.
A queda nos contratos em aberto indica posicionamento alavancado reduzido, embora o interesse aberto por si só não possa determinar se os traders fecharam posições compradas ou vendidas.
Dados de exchanges à vista registraram aproximadamente US$ 9,21 milhões em saídas líquidas em 22 de outubro. Os saques podem reduzir os tokens imediatamente disponíveis para negociação em exchanges, mas não estabelecem de forma independente acumulação por parte dos investidores.
Leituras técnicas mostraram a NEAR abaixo de sua Banda de Bollinger intermediária em US$ 5,066, com o Índice de Força Relativa em 52,88, em comparação com sua média móvel de 55,85.
O suporte imediato ficava perto de US$ 4,80, seguido por US$ 4,51. Uma recuperação acima de US$ 5,066 traria a resistência em torno de US$ 5,62 para o foco.
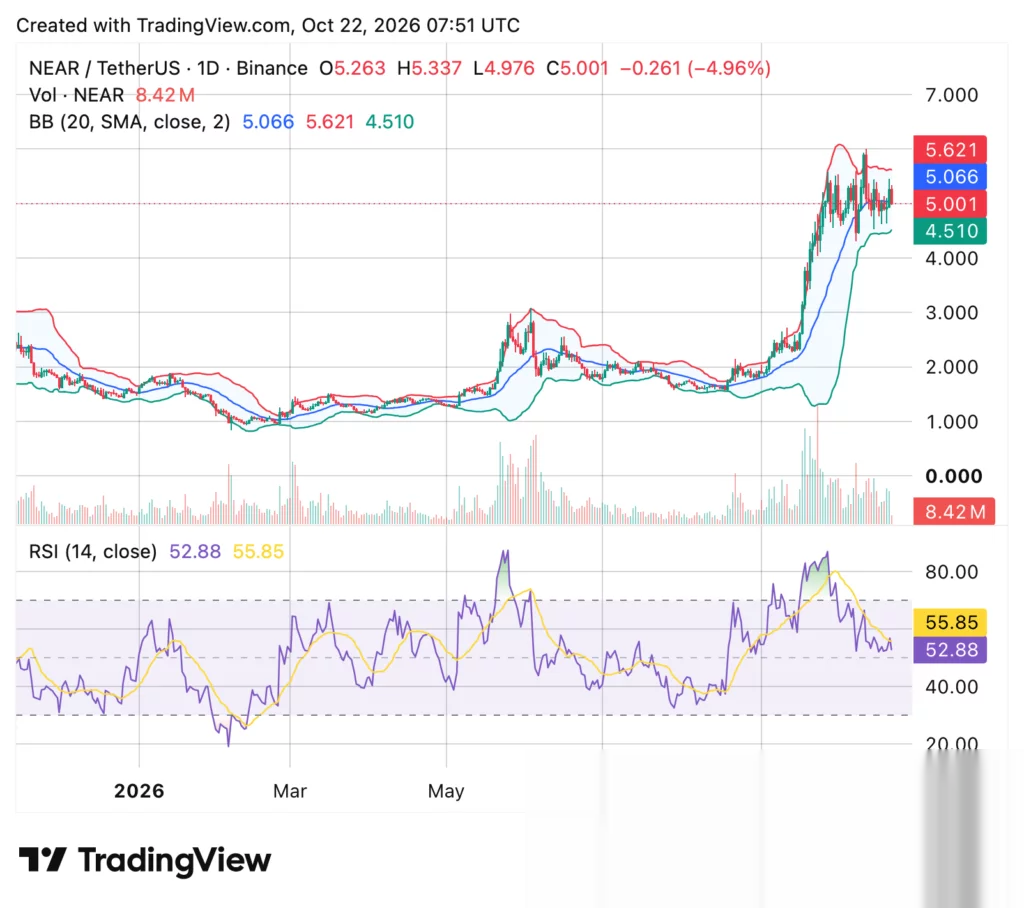
O analista Rekt Capital identificou uma faixa de negociação macro entre US$ 3,79 e US$ 5,97, enquanto Michaël van de Poppe destacou US$ 4,30 como um nível de suporte que considerava importante para manter a estrutura de fundos ascendentes do token.