

Автор: immrape
Упорядкував: AididiaoJP, Foresight News
Ця стаття описує статистичні закономірності в поведінці публічних акаунтів. Згадані в тексті приналежності до «таборів» ґрунтуються на сигналах екологічної спорідненості, видимих у публічному контенті акаунтів та моделях взаємодії; це є припущеннями і не становить звинувачення в тому, що будь-яка установа чи особа наймала або спрямовувала інших. «Координація» тут є поняттям поведінкових наук, а не юридичним висновком про змову. Ця стаття не передає контент, що містить образи або особисті нападки; будь-яка установа чи особа, названа або згадана в тексті, може відповісти на дані та висновки.
Ключові висновки
- Масштаб: протягом приблизно 78 годин після інциденту 1 083 вибіркові акаунти опублікували 11 700 ворожих твітів, спрямованих проти Binance, із загальним охопленням приблизно 20,93 мільйона показів. З них 79,6% не були самостійними публікаціями, а відповідями, прикріпленими до чужих публікацій; ще 3 354 були перевірені по одній як недостовірна інформація та класифіковані на 15 типів чуток.
- Ритм: ворожий контент не був емоційним виплеском, що природно згасав після інциденту. Він змінював теми синхронно з кожною публічною дією Binance: після обіцянки компенсації тема змістилася до «інсайдерів»; після розкриття масштабу впливу та попереднього розслідування — до «неплатоспроможності» та «аматорського управління»; після оголошення графіка виведення коштів — до «мобілізації на банківський набіг»; після відновлення виведення — до «відтоки перебільшені» та «переманювання трафіку до конкурентів».
- Координація: серед 641 найактивнішого акаунта 452 мали спостережувані координаційні зв'язки з іншими акаунтами, загалом 1 186 попарних зв'язків. 444 акаунти утворили зв'язану мережу, автоматично згруповану в 11 груп, із чіткими відмінностями в мові, темах і стилі координації — являючи собою кілька відносно незалежних «таборів».
- Сплячий режим–активація: 964 акаунти (89%) майже ніколи не згадували Binance у звичайний час, у середньому не більше 0,2 публікації на день, проте були колективно активовані під час інциденту, з частотою публікацій у 24,6 раза вищою за базову. З них 116 також з'являлися в двох попередніх суперечках, пов'язаних із Binance.
- Мета: недостовірна інформація зосереджувалася в трьох категоріях: заперечення автентичності інциденту (інсценування/інсайдери), заперечення платоспроможності (неплатоспроможність/другий FTX) та заперечення доступності виведення коштів (бояться відкрити виведення/зруйнуються, щойно відкриють). Усі три вказують на один і той самий поведінковий результат: спонукати користувачів вивести свої монети в момент, коли їм найбільше потрібно зберігати спокій.
- Інший бік: дані також показують, що охоплення переважно забезпечувалося кількома топовими акаунтами: акаунти з понад 50 000 підписників опублікували лише 6,2% негативних твітів, але забезпечили 68,0% показів; 134 акаунти з найвищими балами за правилами тролінгу разом забезпечили лише 0,6% показів. Зосередження лише на малих акаунтах призвело б до недооцінки цієї операції, а ставлення до всіх критиків як до тролів було б однаково помилковим.
CZ та He Yi неодноразово заявляли, що Binance зазнавала організованих репутаційних атак. Звичайна реакція галузі — глузування: кожна біржа, що потрапляє в біду, схоже, говорить це. Відправна точка цієї статті — не захищати когось, а відповісти на питання, яке можна перевірити даними: після злому Binance, чи ті голоси в X, які її очорнювали, ставили під сумнів або навіть ображали, були природним виплеском настроїв роздрібних інвесторів, чи хтось їх організовував, розподіляв ролі та спрямовував? Відповідь за результатами огляду така: поряд із реальним інцидентом безпеки справді відбувалася спостережувана операція з наративами в соціальних мережах, що йшла паралельно, з ритмом і розподілом праці. Її ціллю була не лише Binance, а й кожен звичайний користувач, який у ті дні відкривав X, бажаючи дізнатися, чи в безпеці його активи.
I. Інцидент: що зробила Binance за 78 годин
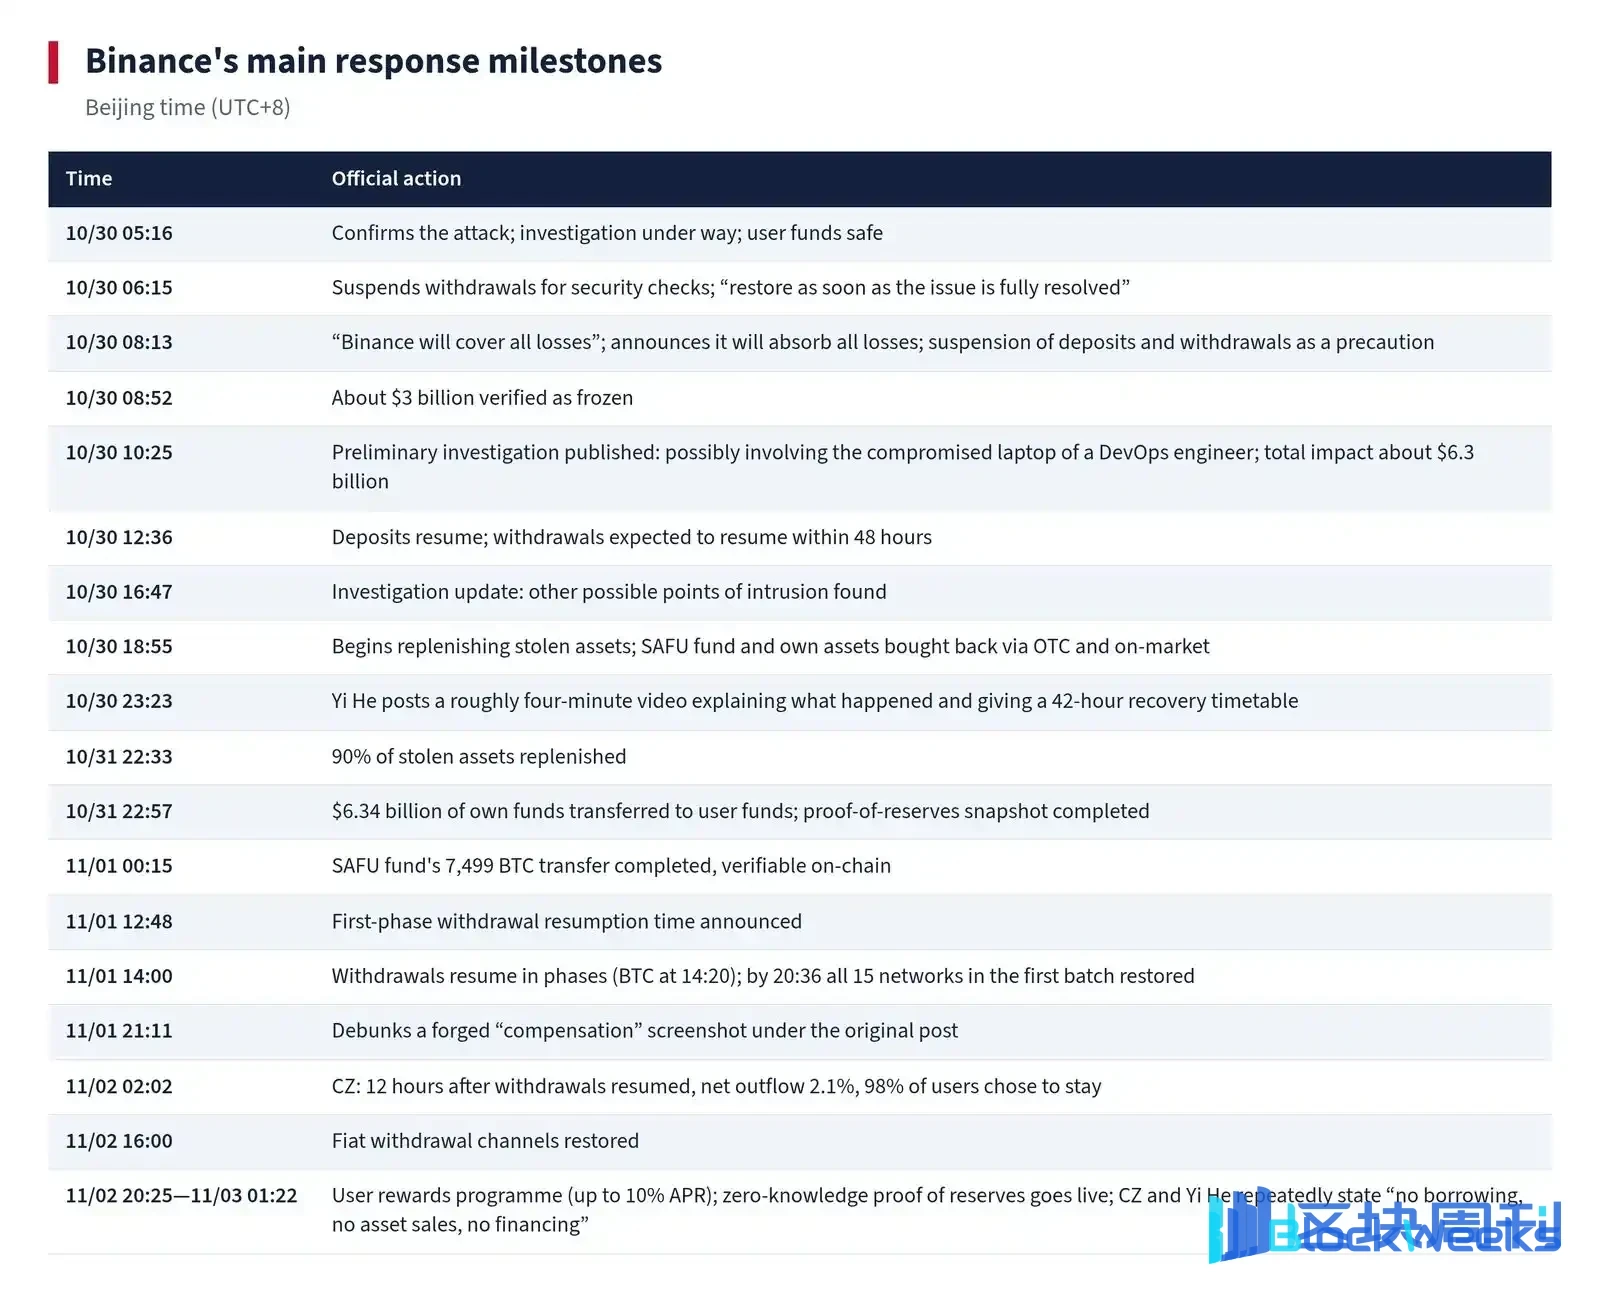
Рано вранці 30 жовтня 2026 року гарячий гаманець Binance зазнав атаки, що охопила активи на суму приблизно 6,3 мільярда доларів — найбільший інцидент безпеки в історії криптоіндустрії, виміряний у доларах США. Таблиця нижче перелічує основні віхи публічної реакції протягом наступних 78 годин, усі за UTC+8, і була перевірена по одній щодо часових позначок, вбудованих в ідентифікатори твітів.
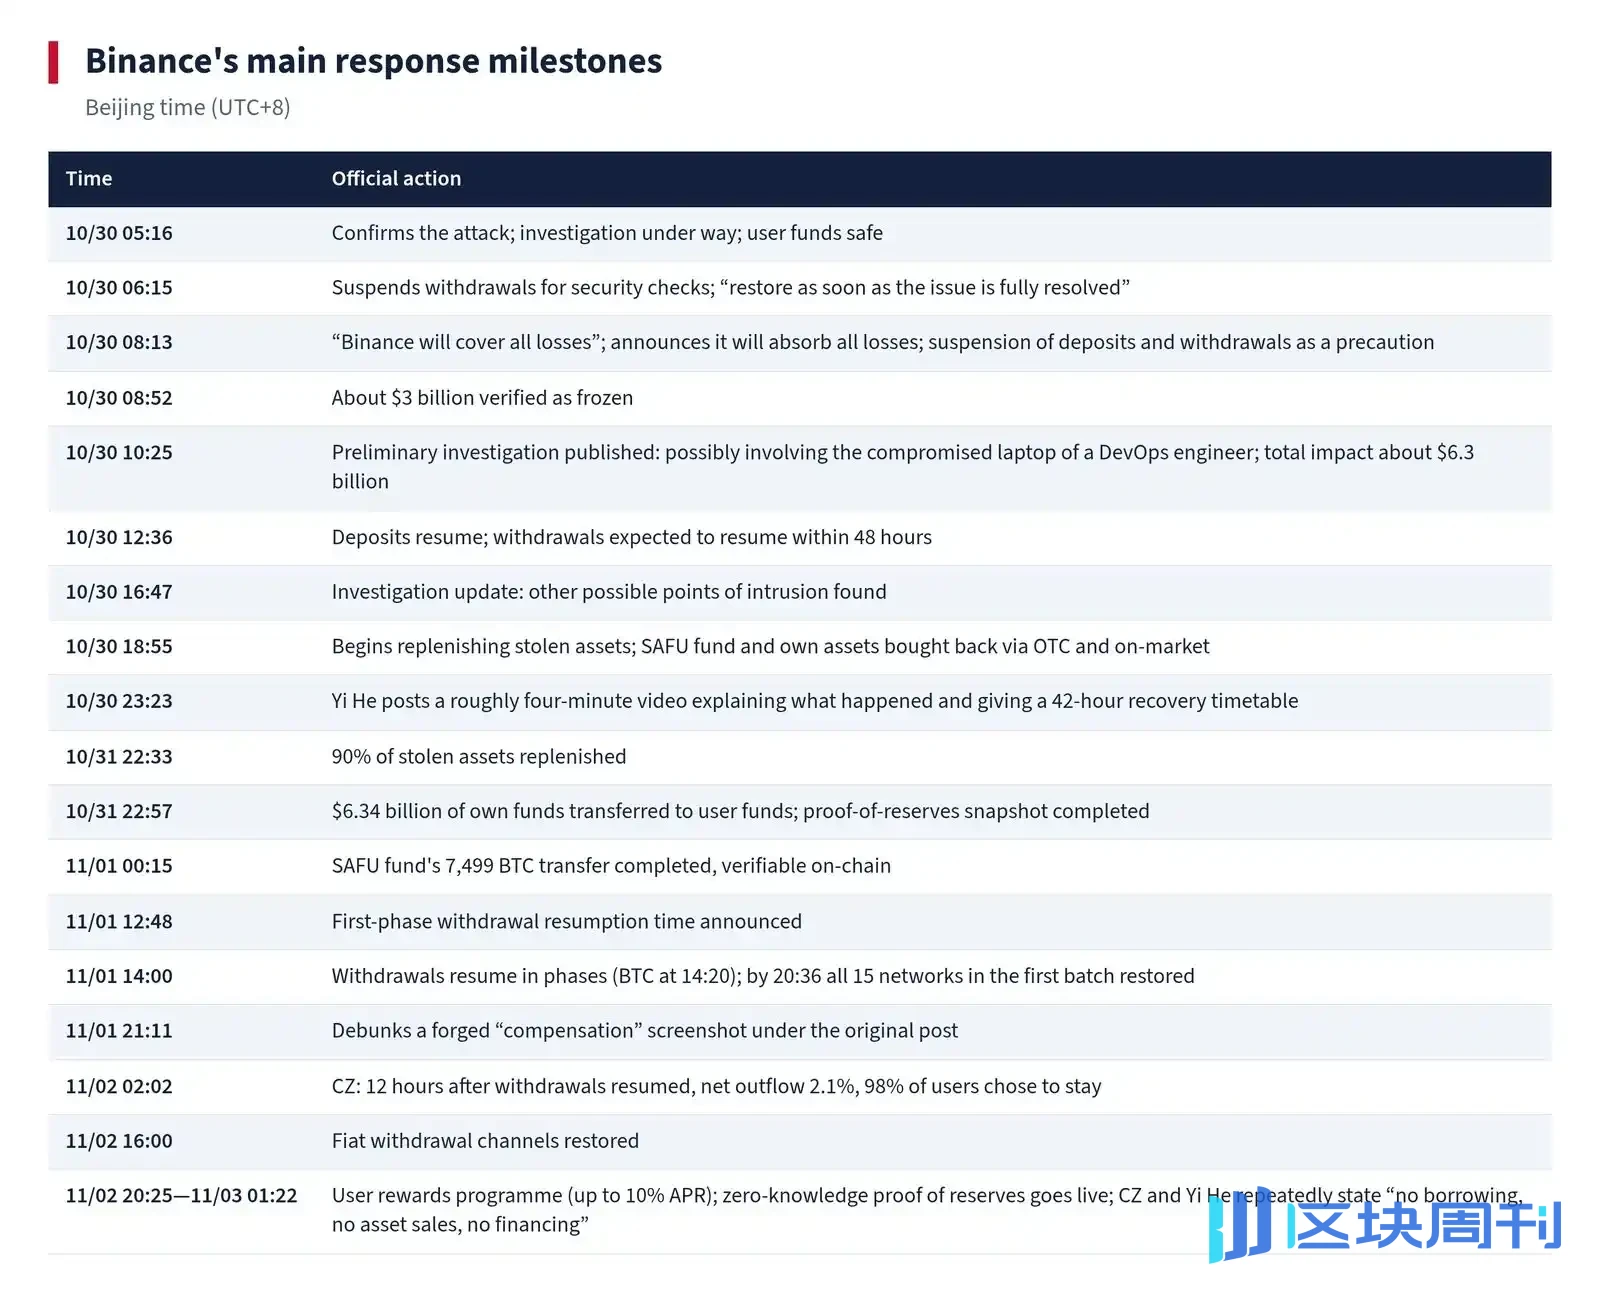
Основна хронологія реакції Binance (UTC+8)
Сама хронологія не є складною: підтвердити, зупинити кровотечу, підстрахувати, поповнити, перевірити, відновити. Кризова реакція будь-якої фінансової установи складається з цього стандартного набору дій. Але коли тогочасне обговорення Binance у X накладається на цю хронологію, картина стає зовсім іншою.

Обсяг атак на заходи реагування Binance (за годинами). Пунктирні лінії позначають віхові події Binance; стовпці показують кількість зловмисних твітів за годину, неправдива інформація показана червоним.

Ключові події сторони, що атакує (верхнє зображення; розмір точки відображає кількість показів), і заходи реагування Binance (нижнє зображення), представлені посегментно. Верхнє зображення зосереджене на перших 20 годинах після інциденту; нижнє зображення охоплює решту часу.
II. Метод: Як визначити «атаку» і як виключити критику
Спочатку давайте чітко з'ясуємо, що ця стаття не досліджує. Після інциденту велика кількість користувачів висловлювала занепокоєння в соціальних мережах, запитувала про прогрес, критикувала швидкість реагування та описувала свій досвід застрягання виведення коштів. Це нормально, навіть здорово. Коли платформа, що зберігає активи сотень мільйонів користувачів, зазнає аварії, паніка та запитання цілком виправдані.
Аналіз навмисно виключає чотири типи контенту: звичайну паніку та занепокоєння щодо коштів на ранній стадії інциденту; обґрунтовані подальші запитання, як-от коли буде опубліковано доказ резервів і чому виведення певного токена ще не відкрито, без зловмисних висновків; фактичні репортажі та дані он-чейн; і щире невдоволення реальних користувачів.
Дані в цій статті були зібрані автором протягом трьох днів після інциденту. За допомогою інструментів ШІ було проведено пакетне сканування акаунтів, які брали участь в обговореннях, пов'язаних з Binance, у X під час інциденту. Якщо виконувалася принаймні одна з наведених нижче перевірюваних умов, акаунт включався до вибірки: неодноразове публікування спростовуваної неправдивої інформації; образи, погрози або особисті напади на людей; концентроване, неодноразове публікування однорідного ворожого контенту під кількома не пов'язаними дописами; і демонстрація стабільної координації з іншими акаунтами у вибірці. Для кожного акаунта у вибірці зберігалися підстава для включення та оригінальне посилання, в результаті чого остаточна вибірка склала 1 083 акаунти.
На цій основі було зібрано всі оригінальні дописи та відповіді, пов'язані з Binance, опубліковані цими акаунтами під час інциденту (з 05:00 30 жовтня до 20:00 2 листопада). Після виключення чистих ретвітів було отримано 11 700 твітів від 1 083 акаунтів із загальною кількістю 20,93 мільйона показів. З них 3 354 були по одному визнані неправдивими та класифіковані на 15 типів чуток.
Щодо координації, для кожної пари акаунтів було розраховано шість спостережуваних сигналів: чи з'являлися вони в розділі коментарів під одним і тим самим дописом; чи згадували вони одне одного через @ або відповідали одне одному; чи стежили вони одне за одним; чи було одностороннє стеження; чи взаємодіяли вони з одним і тим самим третім акаунтом протягом короткого проміжку часу; і чи публікували вони майже ідентичний контент. Один сигнал може бути збігом, але коли кілька сигналів неодноразово накопичуються для однієї й тієї самої пари акаунтів, збіг стає важко пояснити. Розділ про мережу координації зосереджений на 641 найактивнішому акаунті під час інциденту, з вікном спостереження з 20:00 30 жовтня до 20:00 2 листопада.
Слід зазначити: ця стаття може спостерігати лише публічну поведінку і не може й не намагається визначити реальну особу чи джерела фінансування будь-якого акаунта.
III. Ритм: атаки слідують за реакціями, а не за емоціями
Якби негативний шум у соціальних мережах був лише вивільненням емоцій користувачів, це мала б бути відносно проста крива: різкий пік після інциденту, потім повільний спад у міру прояснення інформації. Але дані показують, що теми ворожого контенту постійно змінювалися, і кожна зміна тісно слідувала за публічною дією Binance — іноді навіть випереджаючи її.

Кількість постів на годину від ворожих акаунтів у перший день (суцільна лінія) та частка дезінформації (пунктирна лінія)
Перші кілька годин: панує паніка, теорії змови розпорошені
Після інциденту в ранні години 30 жовтня обговорення на платформі вибухнуло, основним тоном були паніка та цікавість: чи гроші ще там, хто це зробив і наскільки це масштабно. Серед вибірки акаунтів твердження про «самоінсценування» та «інсайдера» з'явилися протягом години після появи новини, але більшість із них були розпорошеними, пробними запитаннями, з типовим формулюванням «Чи не може це бути інсайдер?». На цьому етапі дезінформація становила близько 30% вибірки публікацій, решта — переважно емоційні висловлювання та перепощена інформація.
У ранній період було лише кілька ідентифікованих вузлів: о 05:06 акаунт передав, що «Tether заморозив 971 мільйон, Binance ще не опублікував заяву» — акцент був не на сумі, а на мовчанні; о 05:13 пост із текстом «Не можу вивести гроші, це кінець» отримав 181 коментар, найбільше серед негативних постів. Це було більше схоже на тривогу в інформаційному вакуумі, ніж на систематичний наратив.
Після обіцянки компенсації: теорії змови виходять на сцену
О 08:13 Binance оголосив, що візьме на себе всі збитки. За здоровим глуздом, це найбільше мало б дати полегшення стурбованим користувачам. Але в даних наратив «самоінсценування / інсайдер / спільник» увійшов у свою найщільнішу фазу саме після цього вузла, досягнувши 9,3 постів на годину на наступному етапі «оцінки збитків і попереднього розслідування», що є найвищим показником для цього наративу за весь його цикл.
Переломний момент стався близько 10 ранку того дня. О 10:11 китайськомовний акаунт опублікував, що «Binance подав 50 авторизацій 7702 14-го числа, одна набула чинності, дуже ймовірно, за співпраці з інсайдером», що отримало 342 000 показів, ставши найбільш поширеним і найбільш оманливим постом цього етапу, на 14 хвилин раніше, ніж Binance розкрив шлях атаки о 10:25. Логіку цього наративу варто розібрати окремо: якщо Binance готовий компенсувати, то гроші спочатку були його; якщо хакер не взяв BNB, то це був інсайдер; якщо заморожування відбулося так швидко, то підготовка була заздалегідь. Кожен факт, який мав би довести ефективну реакцію, був переосмислений як доказ злочину. Це наратив, який неможливо спростувати — будь-яке спростування можна втиснути в рамки «надмірної реакції».
Після оприлюднення масштабу впливу та попереднього розслідування: «ось-ось звалиться» та «аматорська операція»
О 10:25 Binance розкрив масштаб впливу близько 6,3 мільярда доларів США та попереднє розслідування. Після цього наративи «втеча», «крах», «неплатоспроможність» і «наступний FTX» швидко розширилися, досягнувши в середньому 6,9 постів на годину на наступному етапі «початок рекапіталізації» (з 11:00 30 жовтня до 14:30 31 жовтня). Цей наратив налічував 465 постів від 219 акаунтів, з приблизно 3,17 мільйона показів, що робить його єдиним наративом із найвищим охопленням у цій події.
Варто відзначити зв'язок між цим наративом і призупиненням виведення коштів. Призупинення виведення коштів до повного розслідування інциденту безпеки є стандартною практикою для запобігання поширенню збитків; поспішне відновлення виведення коштів до повного блокування шляху атаки могло б спричинити другу атаку. Але в наративі атаки призупинення виведення коштів одностайно трактувалося як «гроші закінчилися» або «бояться відкрити», і використовувалося як важіль, щоб вимагати від Binance «негайно відкрити виведення коштів».
У попередньому розслідуванні згадувалося, що «ноутбук інженера DevOps міг бути скомпрометований». Лише через три хвилини, о 10:28, з'явилися спростування: «Чи може один ноутбук висушити 6,3 мільярда?». Наратив «слабка технологія» та «аматорська операція» досяг 4,2 постів на годину на цьому етапі, що в два-чотири рази більше, ніж на інших етапах. Деякий контент із високим охопленням переробляв висновки розслідування — перетворюючи «може стосуватися» на остаточний висновок або екстраполюючи неперевірені твердження, такі як «більше одного гаманця було скомпрометовано» та «BTC також було втрачено», з окремими постами, що перевищували 100 000 показів.
Увечері 1 листопада в китайськомовних та англомовних спільнотах почали поширюватися чутки: інженер з операцій Binance нібито мав романтичні стосунки з північнокорейською жінкою-шпигункою і залишив свій ноутбук без нагляду того дня, коли сталася подія. Автор шукав відповідні дописи в X з 30 жовтня: найраніша версія, яку вдалося відстежити, з’явилася о 21:22 1 листопада, її опублікував англомовний акаунт новинного агрегатора з приблизно 7 000 підписників у вигляді екстреного повідомлення великими літерами, стверджуючи, що інформація надійшла від ончейн-детектива ZachXBT. Допис отримав близько 634 000 переглядів, 4 458 вподобань, 258 репостів і 367 відповідей. Приблизно через 1,5 години англомовний KOL з приблизно 700 000 підписників зробив репост під заголовком «Злом Binance може бути пов’язаний з інсайдером», що отримав близько 63 000 переглядів. Китайськомовна версія з’явилася близько 21:49, за нею — велика кількість перекладених версій з майже ідентичним формулюванням, більшість з яких починалася з «Нові, непідтверджені звинувачення стверджують...»
Близько 1 години ночі 2 листопада Хе Ї публічно відповіла: «Ця історія драматичніша, але вона неправдива, і ZachXBT цього також не казав». Англомовне екстрене повідомлення, яке передрукувало спростування, отримало близько 69 000 переглядів. Але після спростування поширення в китайськомовній спільноті не припинилося. Вранці 2 листопада китайськомовний акаунт з приблизно 96 000 підписників продовжив публікувати, починаючи з «Найбільша фінансова крадіжка в історії, найабсурдніша ланка може бути не кодом, а романом», що отримало близько 12 000 переглядів і 42 відповіді; інший акаунт з приблизно 90 000 підписників опублікував під заголовком «Шпигунська драма північнокорейської жінки-шпигунки, яка "спокусила" інженера Binance», що отримало близько 7 600 переглядів; основний акаунт у Кластері 1 координованої мережі також опублікував о 08:43 твердження «Ходять чутки, що DevOps-інженер закохався в північнокорейську жінку-шпигунку», що отримало близько 3 000 переглядів, лише додавши в кінці спростування Хе Ї. Деякі китайськомовні користувачі також помітили аномалію, публікуючи, що «Останнім часом я постійно бачу ідентичні дописи... усе це згенерований ШІ наповнювач, який багаторазово публікують зі змінами».
Заради справедливості: акаунт-джерело цих чуток не входить до вибірки. Згідно з критеріями вибірки, відповідного контенту було близько 68 дописів із приблизно 230 000 показів, і акаунти з вибірки брали участь обмежено. Він наведений тут тому, що підсилив наратив «слабкої технології» — перший надав другому більш поширювану сюжетну оболонку.
Після оголошення таймлайну: період очікування переписали як «затримку»
О 23:23 30 жовтня Хе Ї оприлюднила відео з 42-годинним таймлайном відновлення; о 12:48 1 листопада Binance оголосила час відновлення виведення коштів першої фази. У нормальному інформаційному середовищі це був момент, коли користувачі мали найбільше зітхнути з полегшенням. Атакувальна сторона просувала дві лінії одночасно.
Одна лінія переписала очікування як затримку і зобразила підстраховку як шахрайство. Одне з головних джерел англомовного наративу про «самоінсценування» опублікувало о 12:26 31 жовтня, що «Binance сфабрикувала багатомільярдний злом, щоб уникнути зобов’язань перед клієнтами», отримавши 279 000 показів; наратив про «інсайдера» також отримав нове прочитання: оголошення часу виведення коштів було лише «тактикою затягування», щоб «полегшити переказ активів». Інша лінія закликала «тікати, щойно відчиняться двері»: ще о 22:38 30 жовтня акаунт, який протягом трьох днів мав 36 взаємодій-відповідей з іншим атакувальним акаунтом, опублікував великими літерами: «У момент, коли Binance відновить виведення коштів, негайно перекажіть свої кошти назовні» — майже за 40 годин до фактичного відновлення виведення; о 20:22 31 жовтня інший акаунт написав: «Припустімо, Binance відкриє виведення коштів... незабаром вона знову закриється, спричинивши порочне коло та набіг на банк, і просто зазнає краху!» Він не викладав фактів, а заздалегідь прокладав емоційні рейки, щоб читачі автоматично скотилися по них, коли виведення коштів відкриється.
Коли виведення коштів відновилося: мобілізація набігу на банк сягнула піку
Мобілізаційний контент — «виходьте зараз», «виводьте кошти в першу ж хвилину, коли зможете», «набіг на банк» — зріс до 11,2 дописів на годину на етапі «поетапного відновлення» (з 14:00 до 16:12 1 листопада), більш ніж у чотири рази перевищивши середній показник попередніх чотирьох етапів, а також став найвищою інтенсивністю окремого етапу серед усіх наративів у цій події. Тут співпрацювали два наративи: один створював нагальність «треба піти негайно», а інший пояснював «чому офіційні заяви не заслуговують на довіру».

Ротація наративів: кількість ворожих твітів на годину на кожному етапі. Кожен рядок представляє тип наративу; чим темніший колір, тим ближче цей наратив до свого піку на цьому етапі, і різні наративи досягають піку на різних етапах.
Після відновлення виведення коштів: перебільшення відтоку, перенаправлення трафіку до конкурентів
Після відновлення виведення коштів фокус ворожого контенту змістився на дані про відтік. О 02:02 2 листопада CZ повідомив, що чистий відтік за 12 годин після відновлення виведення становив 2,1%. Лише через шість хвилин, о 02:08, високочастотний англомовний акаунт опублікував, що «Binance сьогодні переживає найбільший чистий відтік в історії, -4,25 млрд доларів США», потім опублікував китайськомовну версію: «За останні 12 годин... чистий відтік досяг рекордних 4,36 млрд доларів США», супроводжуючи це аналогією «FTX знадобилося менше 48 годин, щоб пройти шлях від нормального стану до краху», а о 07:19 додав, що «це перевищило чистий відтік перед крахом FTX», причому один пост отримав 193 000 показів; того ж дня о 12:23 цифру було оновлено до «6,1 млрд доларів США» разом із твердженням, що «531 із 552 токенів досі неможливо вивести».
Ці два набори даних не обов'язково суперечать один одному чисельно; абсолютний відтік у кілька мільярдів доларів США та частка 2,1% можуть говорити про одне й те саме. Різниця полягає в подачі: перший прибирає знаменник, приєднує аналогію з FTX і подає звичайний пік виведення коштів як переддень краху.

На тому ж етапі зросла кількість контенту, що перенаправляє трафік до конкурентів: під час обговорення злому користувачам радили «спершу перевести кошти на таку-то біржу, щоб уникнути ризику» або казали, що «серед усіх бірж лише така-то ніколи не зазнавала злому». Кількість такого контенту була невеликою (31 пост), але окремі пости мали високу ефективність поширення, загалом майже 200 000 показів. Типовий приклад: 1 листопада о 14:37, через 17 хвилин після відновлення виведення BTC, китайськомовний KOL опублікував: «Друг рівня A9 сказав, що більше ніколи не триматиме монети на Binance, навіть якщо річна ставка перевищує 6%... Північна Корея відкрила скриньку Пандори Binance», що отримало 108 000 показів; основним посилом було «без суверенної підтримки безпечніше тримати кошти в іншому місці». Подібні формулювання також з'являлися в англомовній спільноті, наприклад: «Якщо Binance впаде, чи стане Hyperliquid провідною біржею галузі?»
Чутки про компенсації: створення відчуття «особливого ставлення»
Увечері 1 листопада почала з'являтися низка неправдивих тверджень про «компенсацію 150 доларів за виведення» з шаблонним реченням «Виведення призупинено, безкоштовна компенсація 150 доларів, перевірте центр винагород». З 35 пов'язаних постів 27 були зосереджені протягом шести годин з 19:00 1 листопада до 01:00 2 листопада, причому 9 — лише за одну годину о 20:00; п'ять акаунтів опублікували ідентичне формулювання, один з яких мав лише двох підписників. О 21:11 Binance відповів під оригінальним постом: «Це неправдива інформація; скриншот було цифрово змінено».

Фальшива реклама «компенсації 150 доларів за виведення»: п'ять акаунтів опублікували ідентичний контент протягом шести годин, включно з фішинговими посиланнями, що скеровують користувачів до «центру винагород».
Щодо тверджень на кшталт «грошові винагороди за невиведення коштів» або «ексклюзивно для користувачів у певних регіонах», то вони з'являлися лише спорадично у вибірці й ще не досягли вимірюваного масштабу, тому ця стаття не робить щодо них кількісних висновків. Однак структура таких тверджень узгоджується з наведеними вище наративами: вони не атакують платформу безпосередньо, а створюють відчуття, що до користувачів «ставляться по-особливому», водночас додатково спонукаючи до виведення коштів. Binance чітко заявила, що ніколи не пропонувала користувачам у жодному регіоні винагород за умови невиведення коштів.
Кілька підводних течій, що пронизують усе
- Політизація: твердження на кшталт «захисна парасолька Binance — це Трамп» і «вони платили за захист» загалом налічували 377 постів, пік яких припав на етап відновлення.
- Пригадування старих образ: пов'язування цього інциденту з серйозною ринковою волатильністю 2025 року та твердження, що злам стався, аби «відмити старі рахунки» — 280 постів, 690 000 показів, здебільшого зосереджених у перших двох етапах після інциденту.
- Маніпулювання ринком: «штучний бичачий ринок», «ринок упав, бо Binance скинула», «вони переписали K-line» — 253 пости від 148 акаунтів. 1 листопада о 13:32 один акаунт уже запитував: «Якщо Binance переживе цей етап, чи буде вона активно підштовхувати штучний бичачий ринок?»
- Заздалегідь задані наративи: ще до того, як Binance вжила будь-яких заходів, акаунти завчасно стверджували, що вона «неодмінно наступного разу запустить високодохідні продукти» і «неодмінно розжене й залістить монети», та заздалегідь навішували на ці дії ярлик «доказ неплатоспроможності». 2 листопада о 20:25 Binance запустила програму винагород для користувачів із річною дохідністю до 10% — стандартний для галузі крок після кризи — який точно вписався в заздалегідь задані рамки інтерпретації. Діяла Binance чи ні, її позиція вже була невигідною.
IV. Класифікація чуток: які твердження поширилися найдалі
3354 пости, визнані хибними, було згруповано у 15 категорій за основним твердженням. У порядку спадання сукупних показів основні типи такі.

Сукупні покази, кількість постів і кількість акаунтів для різних типів хибної інформації
]
Основні типи чуток
Кілька деталей варто відзначити. По-перше, категорія «технічний фальшивий доказ» була невеликою за кількістю, але окремі пости поширилися найдалі — у середньому близько 6800 показів на пост, майже вчетверо більше, ніж у категорії «самостійна інсценізація». Такий контент зазвичай з'являвся у вигляді довгих постів, цитував реальну термінологію (авторизація 7702, мультипідпис, нумерація гарячих гаманців) і робив помилкові висновки під оболонкою технічних деталей; наприклад, «BTC використовує ECDSA, Solana використовує Ed25519, ноутбук не може підписати десять ланцюгів за 20 хвилин». Для читачів без технічної підготовки це переконливіше, ніж суто емоційні звинувачення.
По-друге, «хибна інформація, що видає себе за Binance», мала лише 5 постів, але отримала майже 300 000 показів. Такий контент підробляв офіційні плани компенсацій або анонси лістингу монет, часто супроводжувався фішинговими посиланнями і міг бути найбільш безпосередньо шкідливим для користувачів серед усіх типів.
По-третє, ці наративи суперечать один одному. Ті самі акаунти казали і що «Binance сама це інсценувала» (тобто гроші насправді не втрачено), і що «Binance неплатоспроможна» (тобто гроші справді втрачено і компенсувати їх неможливо); вони казали і що «Binance не наважується відкрити виведення», і, щойно виведення відкрилося, що «відкриття виведення — це переказ активів». У фактичній дискусії ці твердження не можуть усі одночасно бути істинними; у наративі, спрямованому на створення невизначеності, їм не потрібно бути самосуперечливими — кожне лише має виконати своє завдання в різний момент.
V. Координація: одна мережа, кілька таборів
Якби цей контент походив від не пов'язаних між собою осіб, зв'язки між акаунтами мали б бути розрідженими й випадковими. Дані показують іншу структуру. Серед 641 найактивнішого акаунта 452 мали координаційний зв'язок щонайменше з одним іншим акаунтом, загалом 1186 парних координаційних зв'язків. У розрізі за типом сигналу: 651 взаємний @ або відповідь; 466 одночасна поява в одному розділі коментарів; 267 взаємодія з тим самим третім акаунтом протягом короткого вікна; 224 одностороння підписка; 143 взаємна підписка; 67 майже ідентичних за змістом. З цих зв'язків 608 несли два або більше сигналів одночасно.
444 акаунти утворили зв'язну мережу — починаючи з будь-якого одного акаунта, можна було дістатися до інших 443 за координаційними зв'язками.

Мережа координації атакуючих акаунтів (найбільша зв'язана компонента). Чим більша точка, тим більше координаційних зв'язків має акаунт; кольорові маркери позначають різні масштаби координації.
Найтісніші пари акаунтів найкраще ілюструють, що означає «координація»: пара з найвищою вагою згадувала одне одного через @ або відповідала одне одному 36 разів протягом трьох днів; інша пара з'являлася разом у п'яти ідентичних розділах коментарів, взаємодіяла п'ять разів і вісім разів публікувала майже ідентичний контент; а ще два акаунти мали два записи «100% ідентичного контенту». Центральні вузли мережі так само показові: найбільш зв'язаний акаунт був пов'язаний із 63 акаунтами, опублікував 29 ворожих твітів і отримав 741 000 показів; інший акаунт опублікував лише 7 разів за три дні, але отримав 742 000 показів і був пов'язаний із 41 акаунтом. Натомість два «спам-акаунти» кожен опублікував понад 120 разів, кожен отримав менше тисячі показів, але були найщільнішими точками з'єднання в розділах коментарів. Перші задавали тон, другі забезпечували обсяг — цей розподіл праці сам по собі є слідом організації.

Деталі мережі: найбільш зв'язаний центральний вузол (у центрі) та його 63 пов'язані акаунти. Червоні лінії вказують на координовані зв'язки з центральним вузлом; сірі лінії вказують на зв'язки між пов'язаними акаунтами.
Запуск некерованого виявлення спільнот на цій мережі (алгоритм дивиться лише на реляційну структуру і не посилається на жодні ручні мітки) дає 11 кластерів. Перші п'ять суттєво відрізняються за розміром, мовою та стилем координації.

П'ять найбільших координованих кластерів
Кластер 3 заслуговує на особливу увагу. 66 акаунтів опублікували 1 135 постів протягом трьох днів, у середньому 17 на особу, але загальна кількість показів становила лише близько 170 000 — менше 2 600 на особу. Ці акаунти майже ніколи не публікують самостійно; натомість вони з'являються партіями в розділах коментарів під одними й тими самими постами, найчастіше під постами керівників Binance та ключових акаунтів. Їхня робота полягає не в тому, щоб більше людей побачили певну точку зору, а в тому, щоб ті, хто бачить пост, відчули, що «всі так думають».

Деталі мережі: Кластер 3 (кластер коментарів). Зв'язки між учасниками переважно проявляються як «спільна поява в одному й тому самому розділі коментарів».
Дві тактики в розділах коментарів
Перша — «роїння для створення імпульсу». Коли один акаунт публікує ворожий контент, та сама партія акаунтів заповнює розділ коментарів протягом короткого проміжку часу, вторячи, доповнюючи та підсилюючи звинувачення. Для звичайного користувача, який випадково відкриває пост, те, що він бачить, — це не точка зору однієї людини, а цілий екран одностайних голосів. У кількох ворожих постах із високою кількістю показів, переглянутих у вибірці, зразкові акаунти становили від 25% до 47% коментарів, і ці коментарі становили від 22% до 44% показів поста; під одним постом невеликого акаунта 11 із 12 коментаторів належали до вибірки.
Друге — це «облога та зачистка поля». Коли користувач публікує пост на захист Binance або просто об'єктивно викладає офіційну інформацію, та сама група акаунтів заходить у розділ коментарів і атакує автора поста ярликами на кшталт «підлабузник», «собака Binance», «скільки тобі заплатили» та «найманий троль», не звертаючись до змісту. Під час інциденту 133 вибіркові акаунти опублікували 234 таких пости, 79% з яких були відповідями під постами інших. Логіка нагадує механізм ізоляції шкільного булінгу: замість прямої атаки на ціль, вона змушує кожного, хто наближається до цілі, платити ціну. Звичайний користувач публікує один рядок: «Я вірю, що Binance впорається з цим», — і отримує у відповідь десятки особистих нападок; наступного разу він, найімовірніше, обере мовчання. Це ефект охолодження: він придушує не точку зору, а бажання висловлюватися.
Атаки на особистостей
Під час інциденту 421 пост був переважно особистою атакою на засновника та співзасновницю Binance від 103 акаунтів. Значна частина стосувалася вагітності Хе Ї, використовуючи надзвичайно образливу лексику, окремі пости перевищували 100 000 показів, деякі переходили до прокльонів ненародженій дитині. Ця стаття не передає цей зміст. Слід зазначити, що такий зміст не має нічого спільного з інцидентом безпеки; його існування показує лише одне — для деяких учасників метою ніколи не було обговорення інциденту, а атака на людей.
Табори
На основі сигналів екосистемної приналежності, видимих у публічному контенті акаунтів (наприклад, довготривале концентроване просування певної платформи, високочастотна взаємодія з працівниками цієї платформи, безперервне перенаправлення трафіку до конкурентів з одночасною атакою на Binance), деяким акаунтам було присвоєно ярлики таборів. Слід ще раз наголосити: ці ярлики описують тенденції в публічному контенті, а не встановлення будь-яких трудових відносин.

Акаунти та перегляди за ярликом табору (1 083 акаунти)
Два структурні факти заслуговують на увагу. По-перше, найвищі показники на душу населення не належать найбільшій групі: 69 акаунтів, що демонструють характеристики екосистемної приналежності певної платформи деривативів, мали в середньому близько 39 000 показів кожен; 19 акаунтів, підозрюваних у зв'язку з правозахисниками, — близько 38 000; 107 акаунтів, що демонструють характеристики екосистемної приналежності певної біржі, — близько 25 000; тоді як 874 акаунти без ярликів — близько 17 000. По-друге, «без ярлика» не означає «ізольований індивід». Вони без ярликів, оскільки в їхньому публічному контенті не спостерігалося чіткого просування платформи або прямої взаємодії з працівниками платформи, і з обережності їх залишили як «незалежних»; але в координаційній мережі багато з них перебувають у тому самому кластері, що й акаунти з ярликами, поділяючи розділи коментарів, цілі взаємодії та схожий ритм наративу. Висновок автора полягає в тому, що деякі з них можуть бути найняті третіми сторонами та професійно займатися атаками на репутацію, але наразі прямих доказів немає.
Серед 452 акаунтів координаційної мережі той самий стандарт дозволяє придивитися ближче: 63 мають ярлик приналежності до OKX (включаючи 33 підозрюваних у приналежності до OKX), переважно китайськомовні, опублікували 343 ворожі твіти та 917 000 показів; 23 мають ярлик приналежності до HyperLiquid, що становить лише 5,1% від загалу, але забирає 14,3% показів, з найвищою середньою зв'язністю серед усіх таборів; 13 підозрюваних у приналежності до правозахисників, чия риторика здебільшого складається з особистих атак та старих образ; 4 акаунти мають характеристики китайської закордонної політичної групи («Нова федеративна держава Китаю» Го Венгуя), інтерпретуючи інцидент як політичну змову. Серед 346 незалежних акаунтів 189 (54,6%) безпосередньо пов'язані щонайменше з одним акаунтом табору; між незалежними акаунтами та акаунтами з приналежністю до OKX налічується 240 зв'язків, що значно більше, ніж 42 зв'язки всередині табору OKX. Дані вказують на це: кілька груп акаунтів з різними характеристиками екосистемної приналежності щільно брали участь в атаках проти Binance в одному й тому самому вікні, з перехресною співпрацею між ними; але дані не можуть довести, що OKX, HyperLiquid чи будь-яка установа знали про цю діяльність, організовували її чи фінансували. Раніше в індустрії підозрювали участь акаунтів, пов'язаних з Bitget; у цих даних відповідних акаунтів табору не виявлено.

Лівий графік: кількість скоординованих посилань, підрахованих за типом сигналу (одне посилання може містити кілька сигналів); правий графік: кількість посилань між таборами (діагональ представляє внутрішньотабірні посилання).
Те, чого хоче кожен табір, явно різне: деякі зосереджуються на «неплатоспроможності» та мобілізації до панічного зняття коштів, просуваючи альтернативні платформи; деякі зосереджуються на «викопуванні старих гріхів», використовуючи події для повторного роздмухування попередніх суперечок; деякі центруються на політизованих наративах. Цікаво, що акаунт, позначений як пов'язаний з OKX, публічно розкритикував 31 жовтня новинний акаунт деривативної платформи за те, що він «скористався можливістю переманити користувачів... харчуючись людською кров'ю та плоттю» — ці табори можуть не мати єдиного командного центру, але протягом цих 78 годин їхні дії значною мірою збігалися в часі та підсилювали одна одну за ефектом.
VI. Сплячка та активація: акаунти, які прокидаються лише тоді, коли атакують Binance
Щоб перевірити, чи ці акаунти були лише «випадково особливо активними ці кілька днів», після завершення вибірки автор відстежив усі попередні публічні дописи всіх 1083 акаунтів і порівняв кілька часових вікон: два звичайні десятиденні вікна без великих суперечок навколо Binance (червень і серпень 2026 року) та два попередні вікна суперечок, пов'язаних з Binance (суперечка «Кеті Вуд» з січня по лютий 2026 року та звинувачення, пов'язані з Іраном, у березні 2026 року).

Майже тиша у звичайні часи. У звичайні вікна ці акаунти разом публікували лише близько 131 пов'язаного з Binance матеріалу на день; серед них 964 (89%) у середньому публікували не більше 0,2 матеріалу на день — більшість акаунтів не згадували Binance навіть раз на тиждень.
Колективна активація під час події. Під час події ці самі акаунти публікували в середньому 3228 пов'язаних з Binance матеріалів на день, що в 24,6 раза перевищує звичайний рівень. За показником скоординованої мережі, серед 452 акаунтів 200 (44,2%) опублікували лише один або два ворожі твіти за три дні, але все ще мали підтверджувані скоординовані зв'язки з іншими акаунтами — «низька частота, висока зв'язність».
Вони також активувалися під час попередніх суперечок. Під час суперечки «Кеті Вуд» на початку 2026 року ці самі акаунти публікували в середньому 480 пов'язаних з Binance матеріалів на день, що в 3,7 раза перевищує звичайний рівень; 382 акаунти публікували в тому вікні. У межах того десятиденного вікна 72 дописи мали п'ять або більше вибіркових акаунтів, що з'являлися одночасно в їхніх розділах коментарів, тоді як звичайні вікна рівної довжини мали лише чотири.
Деякі акаунти повторюються в різних подіях. 116 акаунтів публікували пов'язаний з Binance контент як у раунді «Кеті Вуд», так і в раунді подій, пов'язаних з Іраном.
Заради справедливості: у вікні звинувачень, пов'язаних з Іраном, у березні загальна інтенсивність публікацій цих акаунтів (113 матеріалів на день у середньому) була порівнянною зі звичайним базовим рівнем, без очевидної загальної активації; однак 133 акаунти публікували в тому вікні, і одночасні появи в розділах коментарів дещо зросли. Це показує, що «міжподієва синхронізована активація» не є універсальною рисою всієї вибірки, а зосереджена в підмножині.
Типовий приклад: англомовний акаунт не публікував пов'язаного з Binance контенту в жодному зі звичайних вікон; під час суперечки «Кеті Вуд» він публікував у середньому близько 6 матеріалів на день з темою «така-то монета ще не розміщена на Binance»; під час цієї події він публікував у середньому понад 17 матеріалів на день. Він не обговорює ринок, не обговорює індустрію і з'являється лише тоді, коли Binance стає темою.
VII. За що вона бореться: операція соціальної інженерії
Суть соціальної інженерії — не технологія, а використання психологічних слабкостей для досягнення контролю. Складаючи наведені вище дані разом, вимальовується контур цієї наративної операції.
Вона не створює подій; вона паразитує на подіях. Інцидент безпеки реальний, занепокоєння користувачів реальне, і частина критики також реальна. Те, що робить наративна операція, — це прищеплює висновки до реальних емоцій: прищеплює «призупинення виведення коштів» до «гроші закінчилися», прищеплює «несення збитків» до «самостійно інсценовано», прищеплює «пік виведення коштів» до «краху FTX».
Він перемикає теми слідом за відповідями, іноді забігаючи наперед. Щоразу, коли Binance оголошує про новий прогрес і старий наратив втрачає силу, у тому самому вікні бере гору новий наратив: теорія інсайдера з'явилася за 14 хвилин до розкриття шляху атаки; питання «одного ноутбука» з'явилося через 3 хвилини після розкриття; «рекордний чистий відтік» з'явився через 6 хвилин після оголошення про «2,1% чистого відтоку»; наративи конкурентів з'явилися через 17 хвилин після відновлення виведення коштів; мобілізація «біжи, щойно відчиняться двері» з'явилася майже за 40 годин до фактичного відновлення виведення коштів.
Він змішується серед реальних користувачів. 79,6% контенту складають відповіді, а не оригінальні дописи, багато з них під дописами реальних користувачів. Стороннім важко розрізнити, які коментарі є занепокоєнням реальних користувачів, а які — організованими голосами. Ця плутанина сама по собі є однією з цілей: вона змушує будь-яку відповідь виглядати як «придушення користувачів».
У нього чіткий розподіл праці. Облікові записи з менш ніж 300 підписників опублікували 44,1% негативних твітів, але згенерували лише 5,1% показів; облікові записи з понад 50 000 підписників становили лише 6,2% обсягу публікацій, але отримали 68,0% показів. Топові облікові записи задають тон, тоді як малі облікові записи забезпечують обсяг у коментарях, влаштовують облоги та встановлюють фішингові гачки.

Частка негативних дописів і частка показів (за рівнем підписників автора): малі облікові записи дають «кількість», великі облікові записи дають «охоплення».
Він придушує, а не дискутує. Особисті напади на прихильників і образи на адресу засновників — це не обговорення фактів, а спроби змінити те, хто наважується говорити. І все це зрештою вказує на один поведінковий результат: змусити якомога більше користувачів вивести свої активи за якомога коротший час. Це саме те, що є найнебезпечнішим як для платформи, так і для самих користувачів під час інциденту безпеки. Якби справді сформувався набіг на банк, шкода не обмежилася б однією компанією; вона вдарила б по кожному звичайному користувачеві, який у паніці продає за низькими цінами або через перевантаження пропускає вікно.
Цього разу набігу на банк не сталося. Через дванадцять годин після відновлення виведення коштів 98% користувачів вирішили залишитися. Це насамперед заслуга судження користувачів — у момент найбільшого інформаційного шуму більшість людей вирішили дочекатися офіційної інформації, перевірити дані ончейн і зробити власні висновки.
VIII. Обмеження, контрдокази та питання, що потребують перевірки
По-перше, координація не означає наймання. Одночасна поява в коментарях або відповіді одне одному також можуть бути справжніми користувачами зі схожими поглядами, які природно зібралися; висококорельована поведінка облікових записів не означає прямо оплати чи керівництва. По-друге, табори не означають корпоративного спрямування. Позначки «пов'язані з OKX», «пов'язані з HyperLiquid» і «підозрювані правозахисники» в цій статті є класифікаціями на основі публічної поведінки; немає прямих доказів того, що будь-яка установа офіційно брала участь, планувала чи фінансувала атаку. По-третє, ця стаття спирається лише на публічні дані й не може охопити контент видалених або захищених облікових записів; пошук за історичними вікнами обмежений обсягом ключових слів і може недооцінювати фактичний обсяг публікацій. По-четверте, вікно спостереження за координованою мережею починається о 20:00 30 жовтня; дані про зв'язки приблизно за перші 15 годин після інциденту відсутні, тому координація в перший день може бути недооцінена.
Самі дані також надають факти, несприятливі для наративу про «армію ботів». 134 підозрювані облікові записи ботів із найвищими балами за перевірюваними правилами становлять 9% вибірки, а їхні ворожі дописи разом отримали лише близько 18 000 показів — 0,6%; контент, визначений як чисті шаблони «масового постингу ботами», отримав лише 5 419 показів. Серед трьох типів чуток із найвищими показами підозрювані облікові записи ботів становили лише від 8,5% до 27,8%. Великі наративи переважно просуваються невеликою кількістю топових облікових записів; боти більше заповнюють і займаються фішингом. Крім того, підозрювані правозахисники мають справжні образи, і їхня участь не обов'язково є організаційним продуктом; багато користувачів висловлюються на основі реальних втрат і реальних занепокоєнь, і їхню критику слід чітко відрізняти від координованої поведінки, про яку йдеться в цій статті.

Основні аргументи та сила доказів
Установи, названі або згадані в цій статті (зокрема OKX, HyperLiquid і Bitget), та пов'язані з ними окремі акаунти мають право відреагувати та роз'яснити дані й висновки, наведені в цій статті; після отримання відповідей або суперечливих доказів цю статтю буде відповідно оновлено.
IX. Висновок: коли ви бачите «тікайте зараз»
Повернімося до питання на початку: чи зазнав Binance організованої репутаційної атаки? Використовуючи публічні твіти за ці 78 годин як вибірку, відповідь даних така: існує чимала атакувальна мережа, яка є сильно взаємопов'язаною всередині та змінює передачі в ритмі з відповідями Binance; усередині неї є кілька груп із різними характеристиками спорідненості з екосистемами та різними цілями, які можуть не підкорятися одному командному центру, але діють окремо в межах одного вікна та координують одна з одною в коментарях. «Охоплення» цієї мережі походить головним чином від невеликої кількості провідних акаунтів; її «щільність» походить від великої кількості дрібних акаунтів, які зазвичай мовчать, мають мало підписників, але є сильно пов'язаними.
Дані також закликають до стриманості. Координація — це вимірюваний факт; наймання та підбурювання — це висновки, що потребують більше доказів. Критика сама по собі не є атакою, і більшість тих, хто ставить запитання, є реальними користувачами. Справжньої пильності заслуговує той різновид голосу, який змінює передачі саме на піку паніки, з'являється скупченнями саме там, де збираються прихильники, і чий висновок написаний саме до того, як інша сторона взагалі заговорить.
Для бірж урок цього інциденту такий: у кризовій комунікації лише зобов'язання та перевірювані цифри можуть пробитися крізь шум — гарантії, суми, терміни, докази резервів. Binance заявила, що продовжуватиме розкривати інформацію в перевірюваній формі, опублікує повний технічний розбір після завершення розслідування, продовжуватиме повідомляти про фальшиві оголошення про компенсації, фальшиві оголошення про лістинг і фішингові посилання, опубліковані під виглядом інших, а також зберігатиме докази та передаватиме контент, що стосується особистих погроз, на юридичну оцінку.
Для кожного звичайного користувача, можливо, є лише одна порада: під час кризи дивіться на оголошення платформи та дані он-чейн. Коли ви бачите цілий екран одностайних голосів у коментарях, придивіться ще раз, про що зазвичай говорять ці акаунти; коли ви бачите приголомшливі цифри, запитайте, який знаменник; коли ви бачите «тікайте зараз, уже пізно», запитайте, хто найбільше хоче, щоб ви ухвалили це рішення саме в цю мить.
Додаток: методологія
Обсяг спостереження: з 30 жовтня 2026 року, 05:00, до 2 листопада, 20:00 (UTC+8); вікна історичного порівняння (ретроспективна вибірка попередніх публічних дописів акаунтів) охоплювали 27 січня — 5 лютого, 10–14 березня, 1–10 червня та 10–19 серпня 2026 року. Усі часи було перехресно звірено з часовими мітками, вбудованими в ідентифікатори твітів.
Вибірка: зібрана автором протягом трьох днів після інциденту з використанням ШІ для сканування акаунтів, які брали участь в обговореннях на X; до вибірки було включено 1 083 акаунти, що відповідали критеріям, загалом зібрано приблизно 11 700 дописів. Чисті ретвіти було виключено, збережено оригінальні дописи, відповіді та цитати. Розділ про координаційну мережу зосереджувався на 641 найактивнішому акаунті (вікно спостереження: 30 жовтня, 20:00 — 2 листопада, 20:00).
Оцінка дезінформації: основне твердження кожного пункту зіставлялося з офіційними оголошеннями, даними он-чейн та авторитетною інформацією третіх сторін і класифікувалося в одну з 15 категорій; думки, які неможливо ні підтвердити, ні спростувати, не зараховувалися до дезінформації.
Класифікація наративів: на основі ключових слів і семантичних правил один фрагмент контенту може належати до кількох наративів одночасно; інтенсивність фази перераховувалася в дописи на годину відповідно до тривалості кожної фази.
Координація: зважене підсумовування шести типів сигналів між двома акаунтами; кластери виявлялися за допомогою алгоритму модульності Лувена без використання будь-яких ручних міток таборів.
Оцінювання підозрюваних «армій ботів»: оцінювалося за такими правилами, як менше ніж 50 підписників, кількість підписок більш ніж утричі перевищує кількість підписників, менше ніж 500 підписників, але понад 2 000 дописів, нещодавня реєстрація, публікація лише відповідей і повторна публікація ідентичного тексту; загальний бал 4 або вище вважався підозрілим.