今年最大加密貨幣竊案之一的休眠錢包再次開始活動。根據Arkham的數據,區塊鏈追蹤平台Onchain Lens和Lookonchain記錄到,今年春天從去中心化平台Drift Protocol竊取的以太坊出現了大規模提領。
在完全沉寂兩個月後,攻擊者啟動了他們控制的地址,並開始有條不紊地將資產轉移到Tornado Cash混幣器。「髒」以太幣正流入市場,分批提取以避免匯率劇烈波動,並避免對最終拋售點引起過度關注。
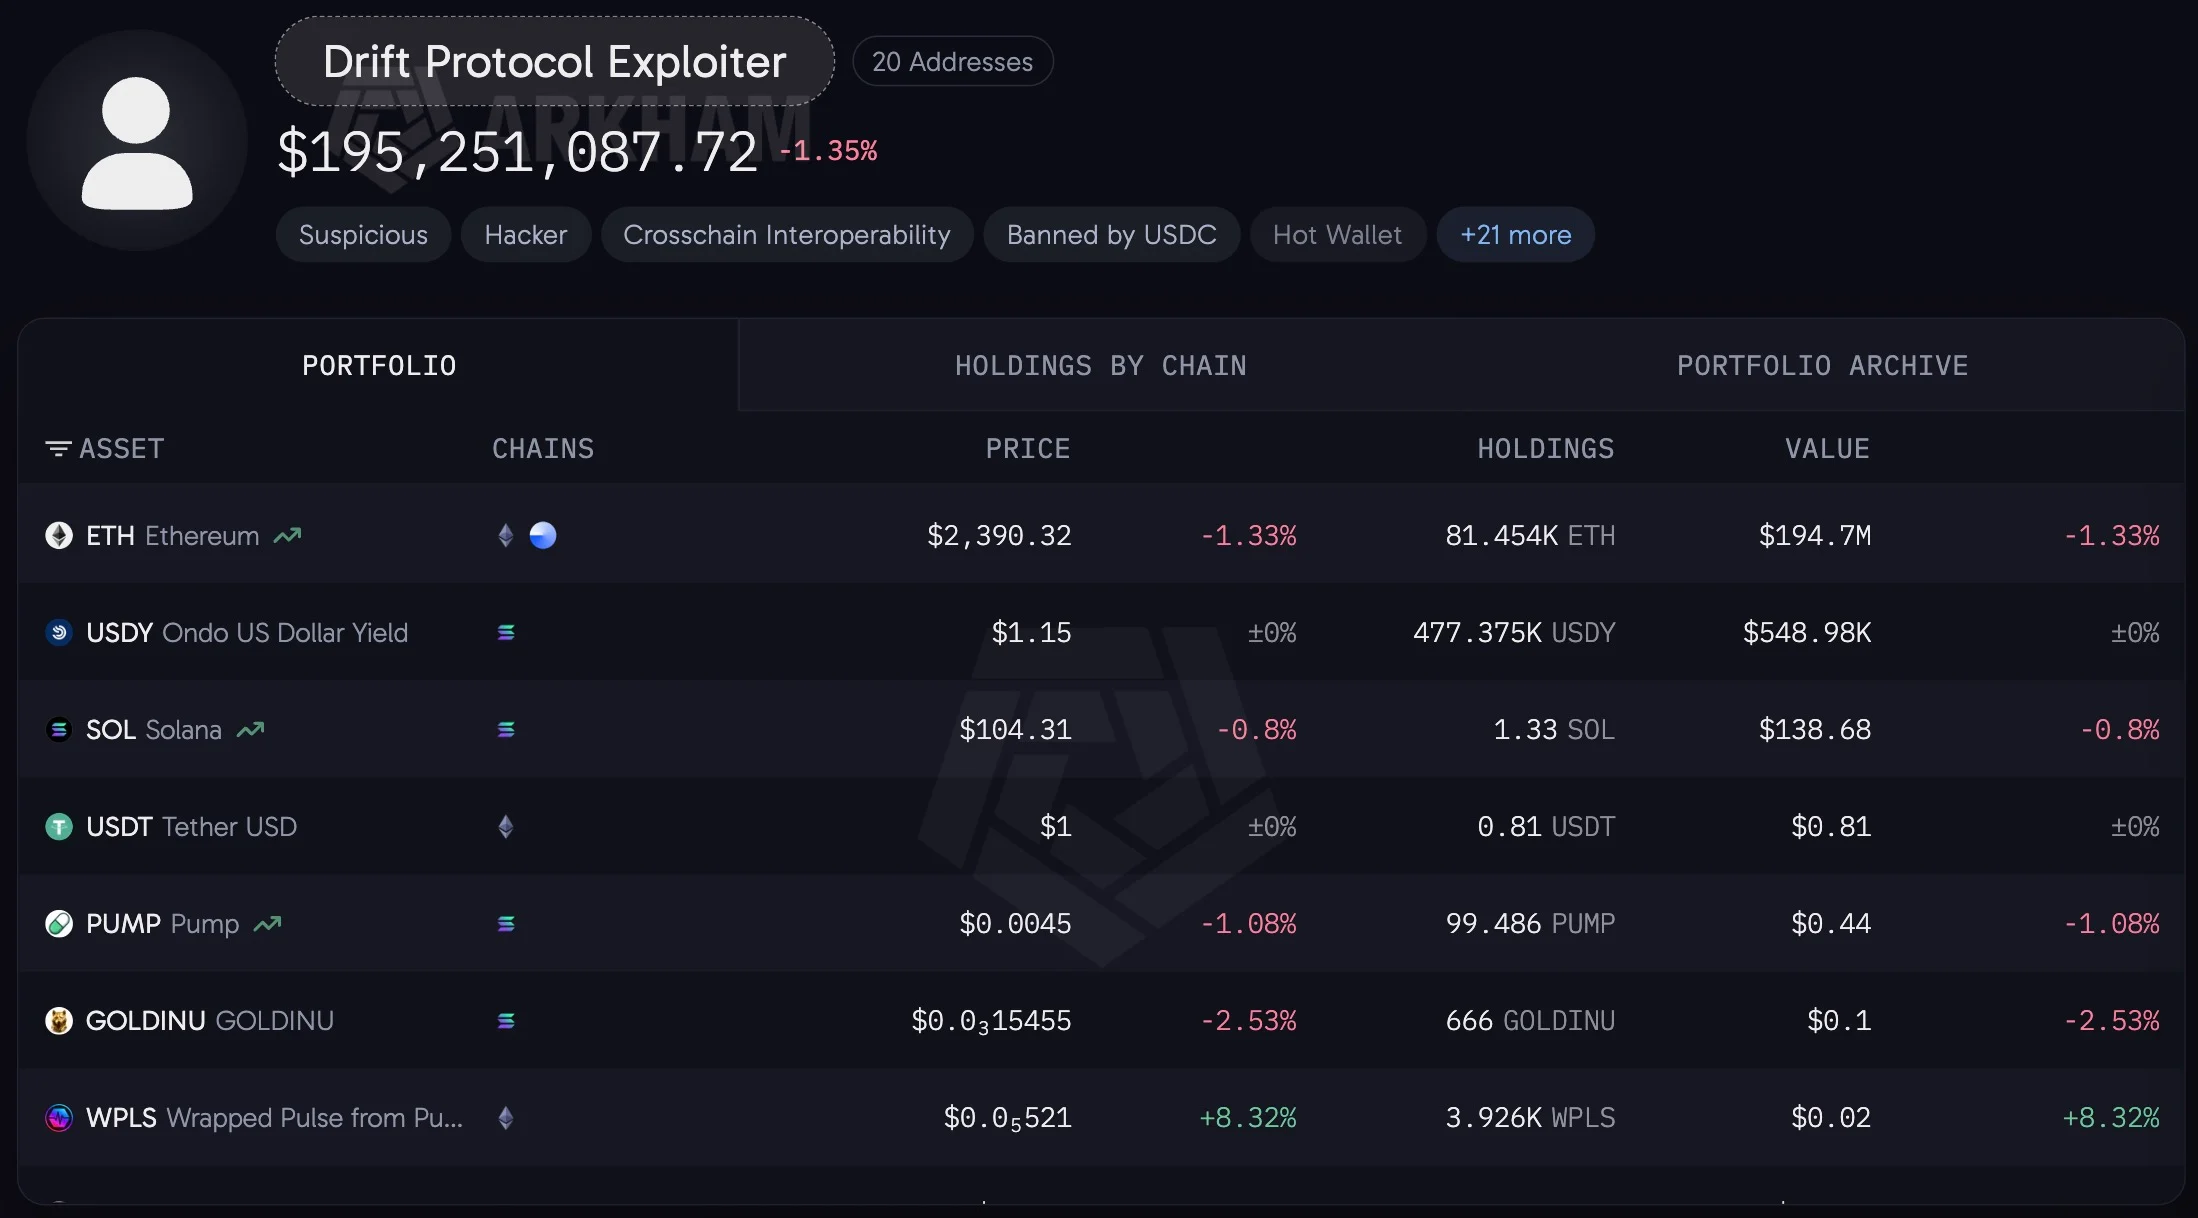
在過去一天內,被分析師標記為Drift Exploiter 5的駭客控制地址向混幣器合約轉移了13,400枚ETH,相當於約3,200萬美元。包括MistTrack在內的多個分析平台估計,相關錢包的單日總活動量甚至更高,高達25,700枚ETH(6,150萬美元)。
攻擊者採用經典的受控混淆策略,以每筆恰好100枚ETH的分批方式發送資金。這打破了公共帳本中發送方與接收方之間的直接聯繫,使進一步的自動追蹤變得不可能。
當前的交易是第二次大規模洗錢嘗試:今年7月,駭客曾以類似方式通過混幣器提取了約4,400萬美元。與此同時,大部分贓款仍未動用,攻擊者餘額中累積了82,000至94,000枚ETH,價值高達2.24億美元。
六個月建立信任,12分鐘完成竊案:被寫入教科書的駭客事件
如今正消融於DeFi陰影領域的這些資產,是在2026年4月1日被竊取的,當時基於Solana的交易所Drift Protocol在短短12分鐘內被掏空2.85億美元。這起事件因其前所未有的準備程度而被寫入網路安全教科書。
根據TRM Labs和Chainalysis的說法,此次攻擊由北韓國家支持的組織UNC4736(又稱Citrine Sleet)實施。該計劃歷時六個月展開:駭客偽裝成合法的創投基金,在國際會議上親自與開發者交流,並將自己的100萬美元存入交易所的資金池,以建立完美的不在場證明。
隨後,他們通過Cursor和VSCode中的隱藏漏洞,入侵了該平台安全委員會成員的設備,並截獲了管理密鑰。最後一步是發行虛假的CarbonVote代幣,攻擊者將其用作虛構抵押品來提取真實儲備。
對於受影響的Drift投資者而言,以太坊出現在混幣器中意味著確定失去任何取回資金的機會。8月,執法部門僅成功攔截並凍結了約920萬美元,但大部分資金已整合進Tornado Cash,使得任何進一步的扣押在法律和技術上都不可能。
交易所本身正試圖挽救聲譽:10月1日啟動了一項使用DFX代幣的補償計劃。然而,在現階段,由Tether支持設立的回購基金僅覆蓋用戶淨損失的約1%。
團隊期望以平台未來的收入來補充該基金,而被盜的數百萬資金正逐漸在公開市場上分配給新的持有者。