Entwickler, die Claude AI über Visual Studio Code (VS Code) nutzen, könnten einer ernsthaften Sicherheitsbedrohung ausgesetzt gewesen sein, nachdem Forscher eine bösartige Version der Erweiterung des beliebten Coding-Assistenten entdeckt haben.
Laut einem Bericht vom 30. Oktober von Cybersicherheitsforschern von OpenSourceMalware enthielt Version 2.1.313 der Claude Code-Erweiterung eine versteckte Hintertür, die Angreifern den Fernzugriff auf infizierte Computer ermöglichen könnte.
Die bösartige Version wurde in der Open VSX-Erweiterungsregistrierung identifiziert, wo Entwickler Tools für ihre Coding-Umgebungen herunterladen.
Eine versteckte Hintertür in einem vertrauenswürdigen KI-Tool
Die kompromittierte Erweiterung sah Berichten zufolge wie das legitime Claude Code-Tool aus und funktionierte auch so, was die Bedrohung besonders schwer erkennbar machte. Forscher entdeckten jedoch zusätzlichen bösartigen Code, der darauf ausgelegt war, automatisch ausgeführt zu werden, wenn die Erweiterung geladen wurde.
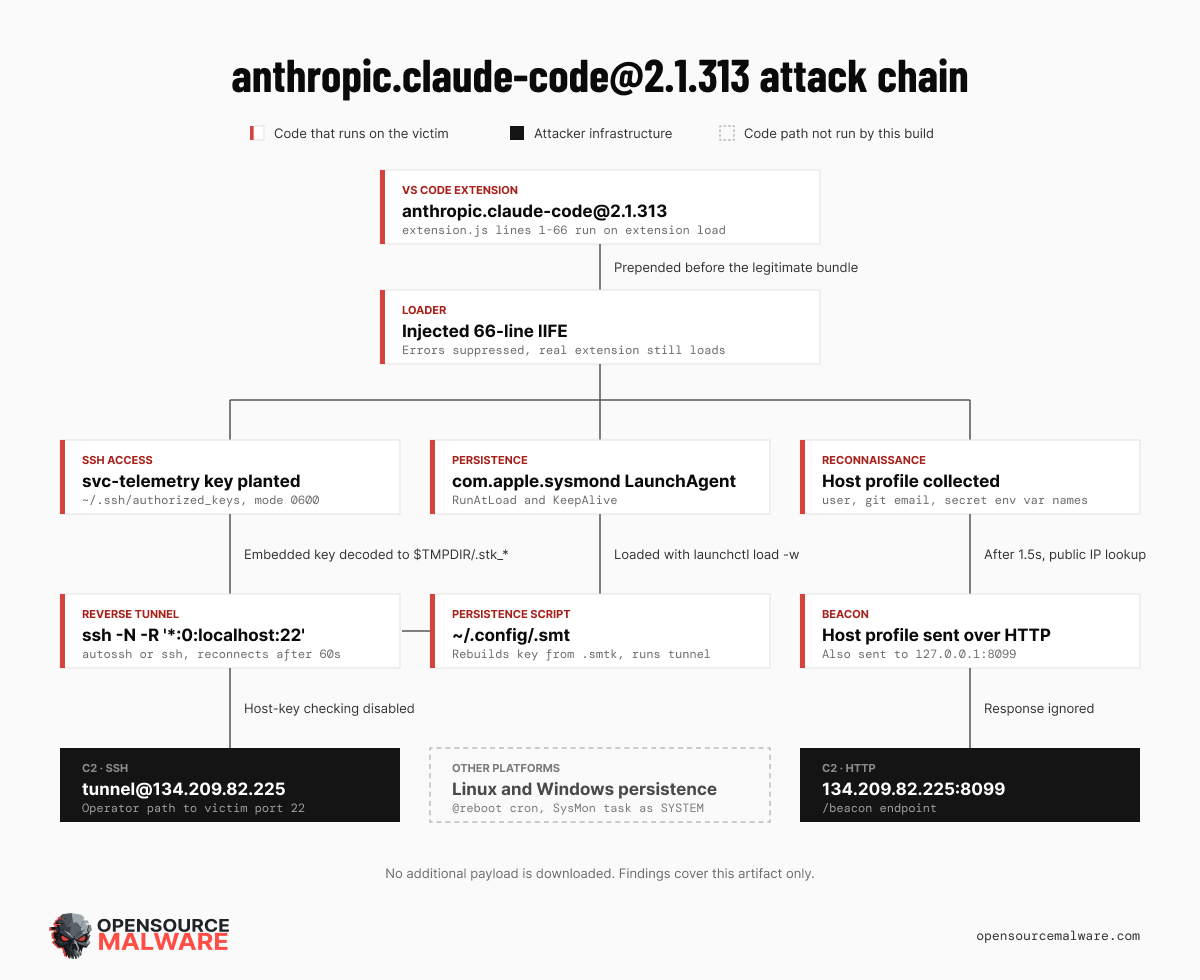
Nach der Aktivierung versuchte die Hintertür, eine Fernverbindung zu einem von Angreifern kontrollierten Server herzustellen, was Hackern potenziell Zugriff auf den Computer des Opfers verschaffen könnte.
Besorgniserregender ist, dass die Malware so konzipiert war, dass sie auch nach einem Neustart des Computers aktiv blieb.
Das bedeutet, dass das bloße Schließen von VS Code oder das Beenden der Arbeit mit Claude die Bedrohung möglicherweise nicht beseitigt.
Warum Krypto-Entwickler aufmerksam sein sollten
Obwohl der Angriff nicht speziell darauf ausgelegt war, Kryptowährungsnutzer ins Visier zu nehmen, könnten Entwickler, die an Blockchain-Projekten arbeiten, erheblichen Risiken ausgesetzt sein.
Ihre Computer könnten sensible Informationen enthalten, darunter private Schlüssel, Wallet-Zugangsdaten, Exchange-API-Schlüssel und Zugang zu Kryptowährungsinfrastruktur.
Wenn Angreifer erfolgreich Fernzugriff erlangten, könnten sie potenziell diese Informationen erhalten und sie nutzen, um Wallets oder Projekte zu kompromittieren.
Die Forscher berichteten jedoch nicht über bestätigten Kryptowährungsdiebstahl oder identifizierten keine spezifische blockchainbezogene Funktionalität im bösartigen Code.
Wurde Anthropics offizielle Erweiterung kompromittiert?
Die Forscher bestätigten bösartigen Code in der analysierten Open VSX-Version, konnten jedoch nicht feststellen, wie er eingeführt wurde.
Wichtig ist, dass die Ergebnisse nicht belegen, dass Anthropics offizielle VS Code Marketplace-Veröffentlichung oder seine umfassenderen Vertriebssysteme kompromittiert wurden.
Entwickler, die Version 2.1.313 über Open VSX installiert haben, sollten ihre Systeme als potenziell kompromittiert behandeln und sofort Untersuchungen durchführen.
Das alleinige Entfernen der Erweiterung könnte nicht ausreichen, da die Hintertür so konzipiert war, dass sie unabhängig bestehen bleibt.