Разработчики, использующие Claude AI через Visual Studio Code (VS Code), могли подвергнуться серьезной угрозе безопасности после того, как исследователи обнаружили вредоносную версию расширения популярного помощника по программированию.
Согласно отчету от 30 октября исследователей кибербезопасности из OpenSourceMalware, версия 2.1.313 расширения Claude Code содержала скрытый бэкдор, который мог позволить злоумышленникам удаленно получить доступ к зараженным компьютерам.
Вредоносная версия была обнаружена в реестре расширений Open VSX, откуда разработчики загружают инструменты для своих сред программирования.
Скрытый бэкдор в доверенном ИИ-инструменте
Сообщается, что скомпрометированное расширение выглядело и функционировало как легитимный инструмент Claude Code, что делало угрозу особенно трудно заметной. Однако исследователи обнаружили дополнительный вредоносный код, предназначенный для автоматического запуска при загрузке расширения.
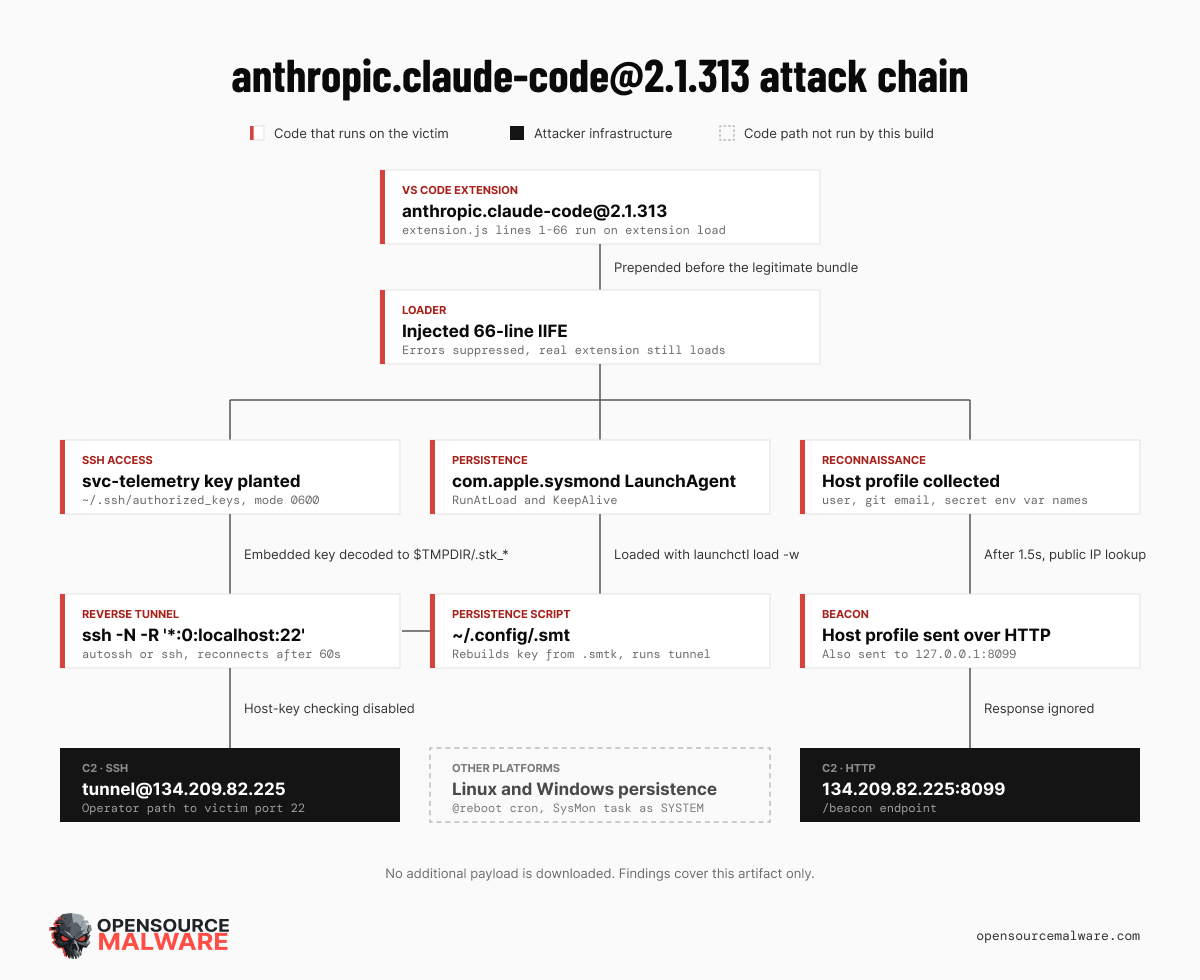
После активации бэкдор пытался установить удаленное соединение с сервером, контролируемым злоумышленником, потенциально предоставляя хакерам доступ к компьютеру жертвы.
Что более тревожно, вредоносное ПО было разработано так, чтобы оставаться активным даже после перезагрузки компьютера.
Это означает, что простое закрытие VS Code или прекращение работы с Claude может не устранить угрозу.
Почему крипторазработчикам следует обратить внимание
Хотя атака не была специально направлена на пользователей криптовалют, разработчики, работающие над блокчейн-проектами, могут столкнуться со значительными рисками.
Их компьютеры могут содержать конфиденциальную информацию, включая приватные ключи, учетные данные кошельков, API-ключи бирж и доступ к криптовалютной инфраструктуре.
Если злоумышленникам удалось получить удаленный доступ, они потенциально могли получить эту информацию и использовать ее для компрометации кошельков или проектов.
Однако исследователи не сообщали о подтвержденных кражах криптовалюты и не выявили какой-либо конкретной функциональности, связанной с блокчейном, во вредоносном коде.
Было ли скомпрометировано официальное расширение Anthropic?
Исследователи подтвердили наличие вредоносного кода в проанализированной версии Open VSX, но не смогли установить, как он был внедрен.
Важно отметить, что полученные результаты не доказывают, что официальный релиз Anthropic в VS Code Marketplace или его более широкие системы распространения были скомпрометированы.
Разработчикам, установившим версию 2.1.313 через Open VSX, следует рассматривать свои системы как потенциально скомпрометированные и немедленно провести расследование.
Одного лишь удаления расширения может быть недостаточно, поскольку бэкдор был разработан для независимого сохранения.