Розробники, які використовують Claude AI через Visual Studio Code (VS Code), могли зазнати серйозної загрози безпеці після того, як дослідники виявили шкідливу версію розширення популярного помічника для програмування.
Згідно зі звітом від 30 жовтня від дослідників кібербезпеки з OpenSourceMalware, версія 2.1.313 розширення Claude Code містила приховану бекдор-програму, яка могла дозволити зловмисникам віддалено отримати доступ до заражених комп'ютерів.
Шкідливу версію було виявлено в реєстрі розширень Open VSX, звідки розробники завантажують інструменти для своїх середовищ програмування.
Прихована бекдор-програма в довіреному ШІ-інструменті
За повідомленнями, скомпрометоване розширення виглядало та функціонувало як легітимний інструмент Claude Code, що робило загрозу особливо складною для виявлення. Однак дослідники виявили додатковий шкідливий код, призначений для автоматичного запуску під час завантаження розширення.
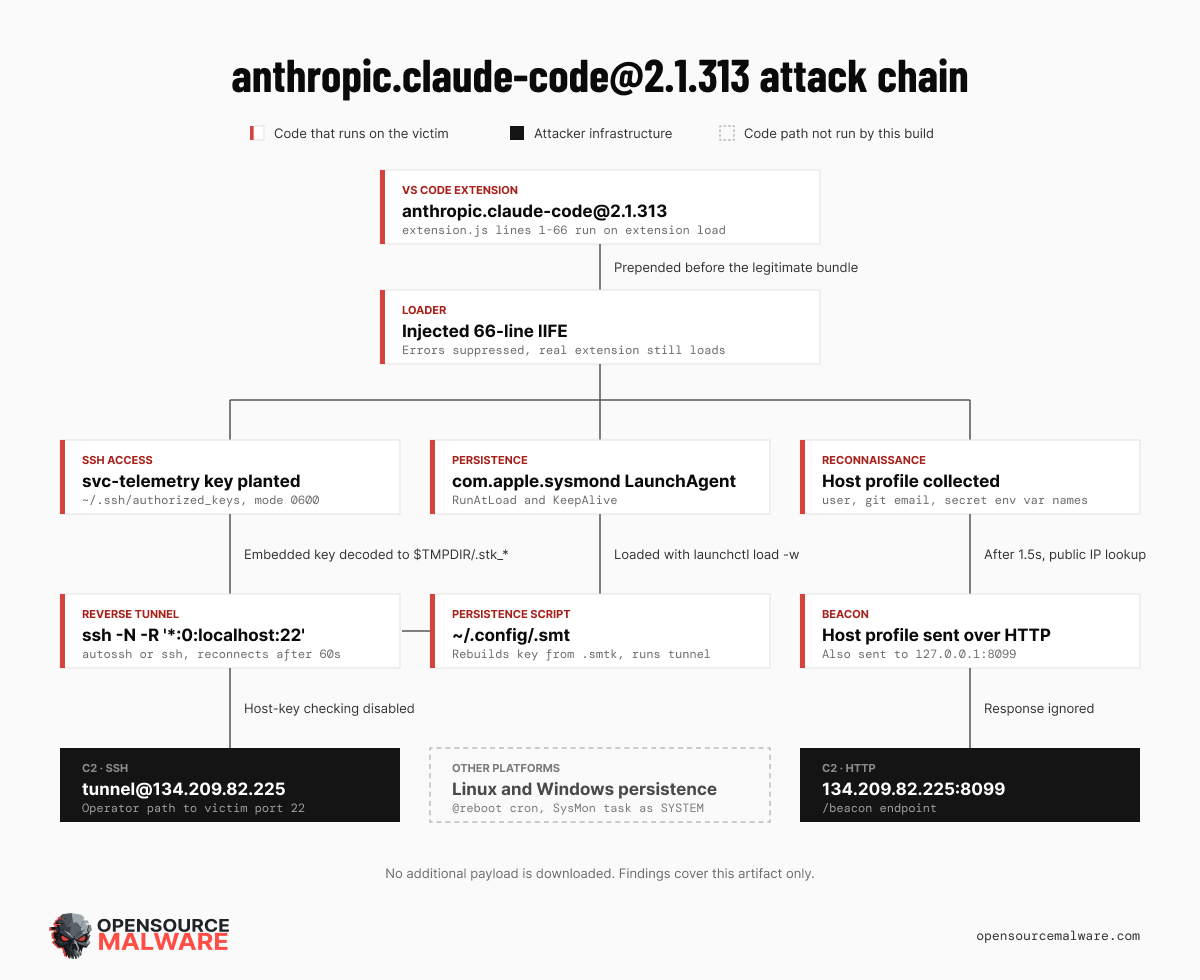
Після активації бекдор намагався встановити віддалене з'єднання з сервером, контрольованим зловмисником, що потенційно надавало хакерам доступ до комп'ютера жертви.
Що ще більше викликає занепокоєння, шкідливе програмне забезпечення було розроблено так, щоб залишатися активним навіть після перезавантаження комп'ютера.
Це означає, що просте закриття VS Code або припинення роботи з Claude може не усунути загрозу.
Чому крипторозробникам варто звернути увагу
Хоча атака не була спеціально розроблена для націлювання на користувачів криптовалют, розробники, які працюють над блокчейн-проєктами, можуть зіткнутися зі значними ризиками.
Їхні комп'ютери можуть містити конфіденційну інформацію, зокрема приватні ключі, облікові дані гаманців, API-ключі бірж та доступ до криптовалютної інфраструктури.
Якщо зловмисникам вдалося успішно отримати віддалений доступ, вони потенційно могли отримати цю інформацію та використати її для компрометації гаманців або проєктів.
Однак дослідники не повідомляли про підтверджені крадіжки криптовалюти та не виявили жодної конкретної функціональності, пов'язаної з блокчейном, у шкідливому коді.
Чи було скомпрометовано офіційне розширення Anthropic?
Дослідники підтвердили наявність шкідливого коду в проаналізованій версії Open VSX, але не змогли встановити, як його було додано.
Важливо, що ці висновки не доводять, що офіційний випуск Anthropic у VS Code Marketplace або його ширші системи розповсюдження були скомпрометовані.
Розробникам, які встановили версію 2.1.313 через Open VSX, слід вважати свої системи потенційно скомпрометованими та негайно провести розслідування.
Лише видалення розширення може бути недостатнім, оскільки бекдор було розроблено для незалежного збереження.